#1

 ill-deed/cve-2025-34085-multi-target
一个多目标未授权RCE扫描器,针对影响WordPress Simple File List插件的CVE-2025-34085。可在大型目标集上执行文件上传、重命名并触发PHP webshell。
 sachinart/cve-2026-41940-cpanel-0day
CVE-2026-41940 最新 cPanel 与 WHM 0day - Chirag Artani 可能暴露 7000 万个网站
 themehackers/cve-2025-55182
React Server Components (RSC) 中的一个严重远程代码执行 (RCE) 漏洞。它还包括一个逼真的“实验室环境”,用于安全地测试和理解该漏洞。
 oligocybersecurity/shelltorchchecker
一个用于检查 TorchServe 实例是否存在 CVE-2023-43654 漏洞的工具
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88772
用于 Citrix NetScaler CVE-2026-88772 的检测工件生成器,可构建 DTLS 预认证缓冲区溢出载荷以验证远程代码执行。
 sobri3195/-pegasus-suite
一个包含1000多种渗透测试和安全评估工具的全面安全工具包。
 vulpecuna/cve-2026-87902
针对 CVE-2026-87902 的 Python PoC,该漏洞是通过 get_page_template() 实现的未认证 WordPress 路径遍历 RCE,具备版本指纹识别、主题检查以及可选的文件包含功能。
 vitaliy-grigoriev/protocol-analyzer
网络协议模糊测试框架。
 adarshvs/cve-2020-3580
针对CVE 2020 3580的自动批量IP或域名扫描器。Cisco ASA和FTD XSS扫描器。
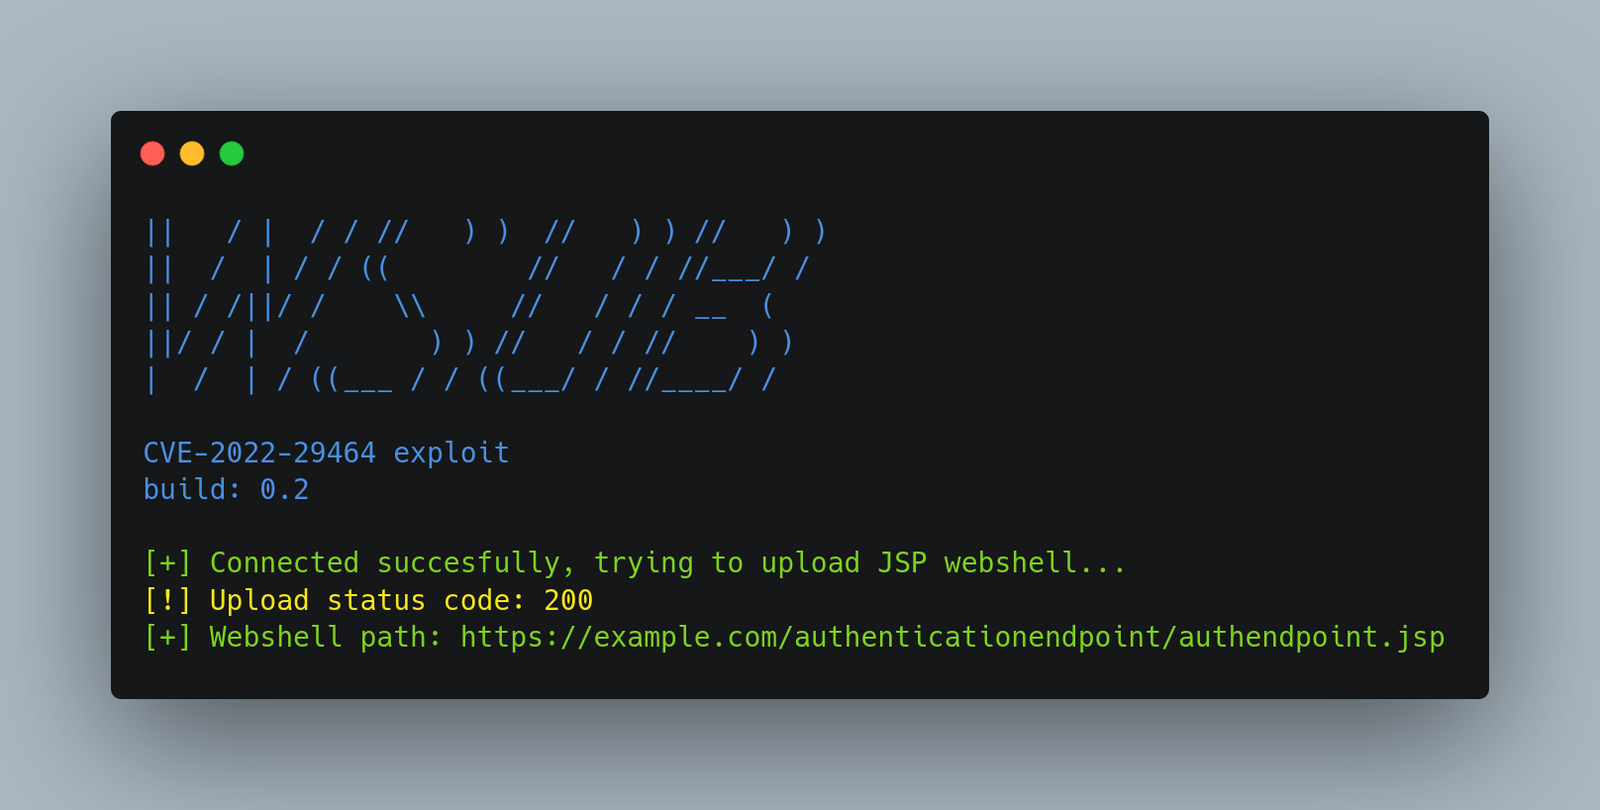 dsssssssm/wsob
Python 漏洞利用工具,针对 CVE-2022-29464,通过目录遍历在易受攻击的 WSO2 产品上实现无限制文件上传和远程代码执行。
 coinbase/salus
我们恳请所有贡献者自9月21日维护后,克隆此仓库的*全新副本*。
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)检测脚本,用于检查内核版本、补丁存在情况、内核配置、AF_ALG 套接字可用性、setuid 二进制文件及缓解措施,以确定 Linux 系统上的漏洞状态。
 yojiwatanabe/networkalarm
一个用于监控本地网络流量以发现潜在安全漏洞的工具。提醒用户注意可能的nmap扫描、Nikto扫描、明文发送的凭据以及Shellshock攻击。目前支持实时监控和网络抓包(pcap)扫描。
 ajutamangdev/hatiyar
模块化渗透测试框架,具备类似Metasploit的交互式Shell、预置CVE漏洞利用模块以及云/网络侦察能力,用于授权的安全评估。
 atea-redteam/cve-2023-20198
CVE-2023-20198 Checkscript
 0xinfection/pewswitch
一个针对CVE-2021-37624和CVE-2021-41157的FreeSWITCH专用扫描与利用工具包。