
 #1

 aquasecurity/trivy-repo
Trivy的deb/rpm仓库
 armourbird/csf
ArmourBird CSF - 容器安全框架
 y0-kan/log4jshell-scan
log4j2 RCE漏洞(CVE-2021-44228)内网扫描器,可用于在不出网的条件下进行漏洞扫描,帮助企业内部快速发现Log4jShell漏洞。
 redsection/jspanda
客户端原型污染漏洞扫描器
 mateusverass/ngixshell
nginx CVE 扫描器 + RCE 漏洞利用框架 (CVE-2026-42945 及另外 16 个)
 vncert-cc/0dayex-checker
零日 Microsoft Exchange Server 检查器(虚拟补丁检查器)
 b1anda0/cve-2020-17519
Apache Flink 目录遍历漏洞批量检测 (CVE-2020-17519)
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 hynekpetrak/cve-2019-5544_cve-2020-3992
实现 SRVLOC/SLP 协议的 Python / scapy 模块,并扫描已启用的 OpenSLP 服务。
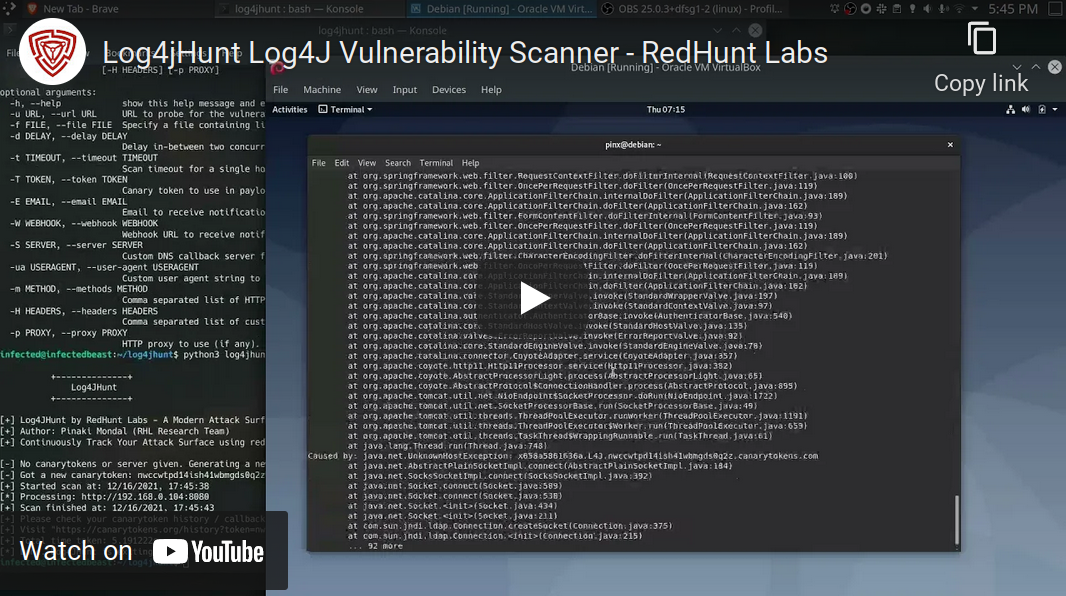 redhuntlabs/log4jhunt
自动化、可靠的 Log4Shell (CVE-2021-44228) 漏洞扫描器。
 noptrix/httpgrep
异步 HTTP(S) 扫描器,可在主机、端口、CIDR/网段及 TLS 证书虚拟主机之间,对响应正文(body)与响应头(headers)执行字符串或正则表达式的 grep 搜索。
 darkarnium/log4j-cve-detect
针对嵌套二进制文件中 CVE-2021-44228 的检测
 jfrog/cve-2024-3094-tools
基于Shell的扫描器,用于检测文件和目录中的XZ后门(CVE-2024-3094)漏洞,能够快速识别并缓解受感染系统。
 alegrey91/vex8s
将Kubernetes上下文应用于扫描以抑制漏洞
 k8gege/pyladon
Ladon Scanner For Python,大型网络渗透扫描器 & Cobalt Strike,漏洞/利用/检测/MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 alessiodallapiazza/wpscan
WordPress 安全扫描器,用于枚举存在漏洞的插件、主题和用户,以识别错误配置和已知漏洞,供渗透测试使用。
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml 利用 poc 漏洞 oracle 扫描器 安全









