
 #1

 gensecaihq/react2shell-scanner
检测通过扫描 npm/pnpm/yarn 锁文件、Docker 镜像、SBOMs 和实时 URL 来发现的 React Server Components 中的 CVE-2025-55182 RCE 漏洞。包括自动修复、SARIF 输出和 CI/CD 集成。
 arsbr/veritensor
面向AI工件与RAG防火墙的防病毒工具。一款静态分析工具,扫描模型与笔记本中的远程代码执行(RCE)风险,扫描数据集与RAG文档中的数据投毒、个人身份信息(PII)及提示注入。保护您的AI供应链安全。
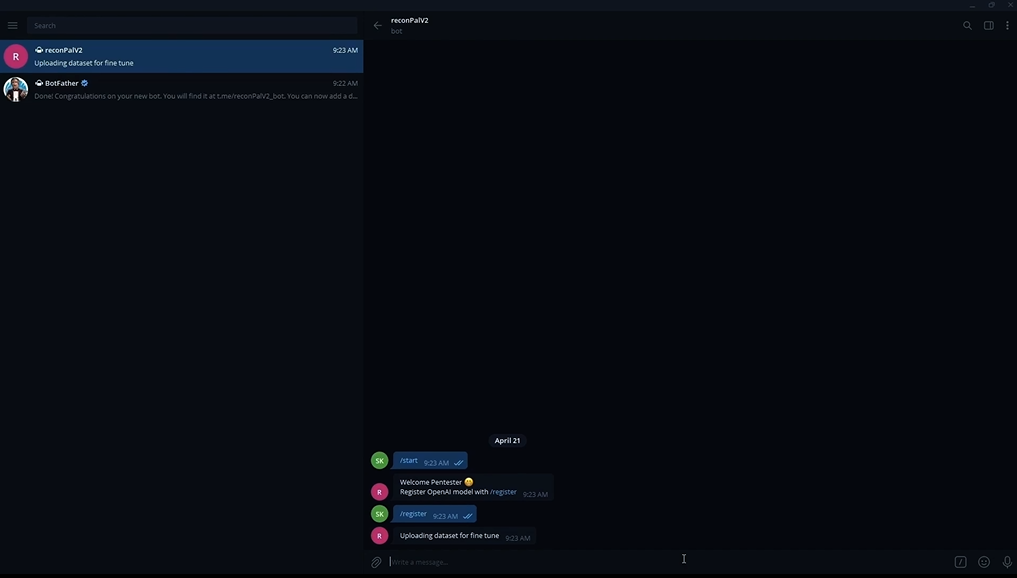 pentesteracademy/reconpal
ReconPal: 利用自然语言处理助力信息安全
 callforpapers-source/jshole
基于RetireJS的JavaScript组件漏洞扫描器
 airbus-cert/cve-2024-4040
针对 CVE-2024-4040 的扫描器
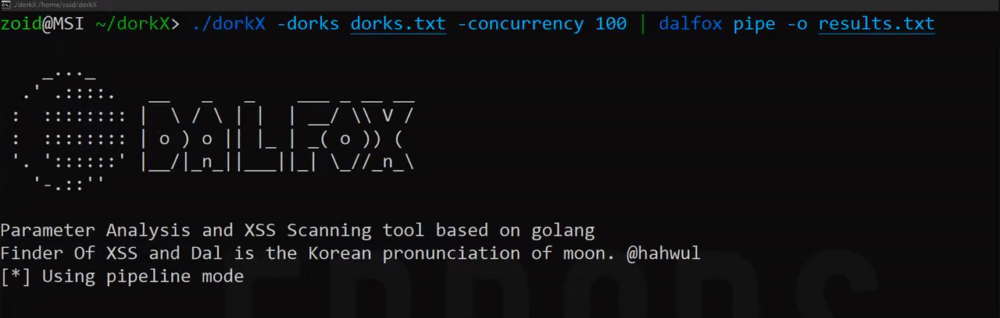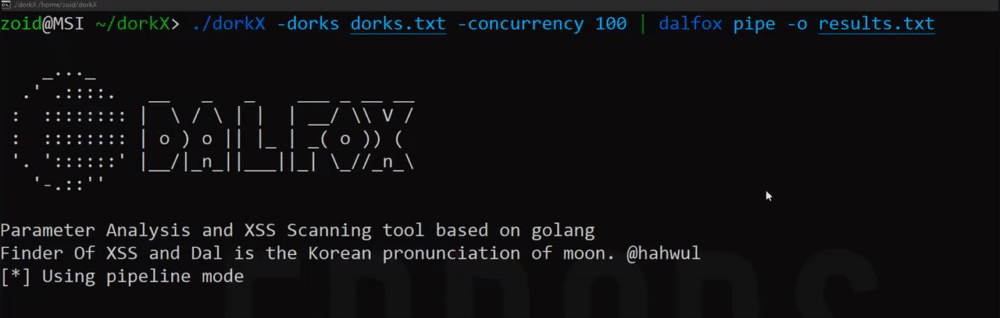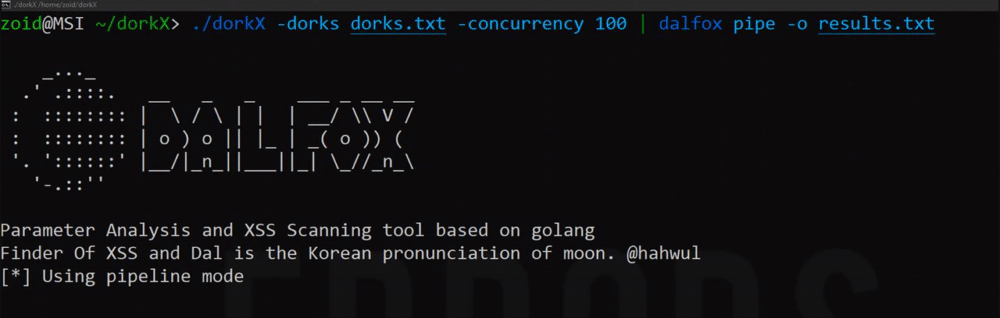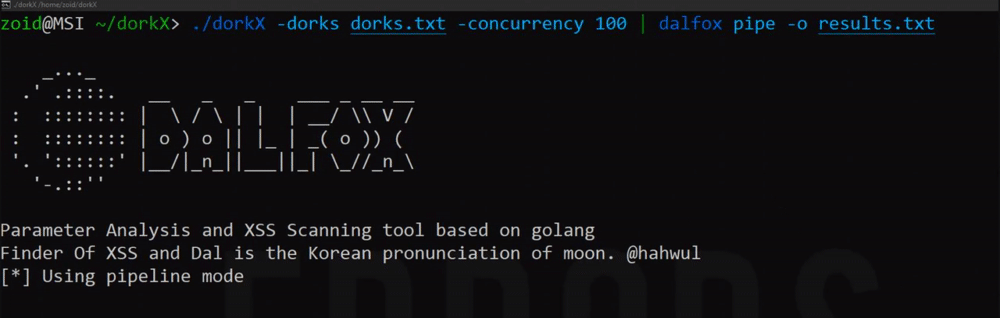 ethicalhackingplayground/dorkx
通过Google Dork扫描器串联不同工具
 erikwynter/cve-2023-22515-scan
Scanner for CVE-2023-22515 - Broken Access Control Vulnerability in Atlassian Confluence CVE-2023-22515 扫描器 - Atlassian Confluence 中的访问控制漏洞
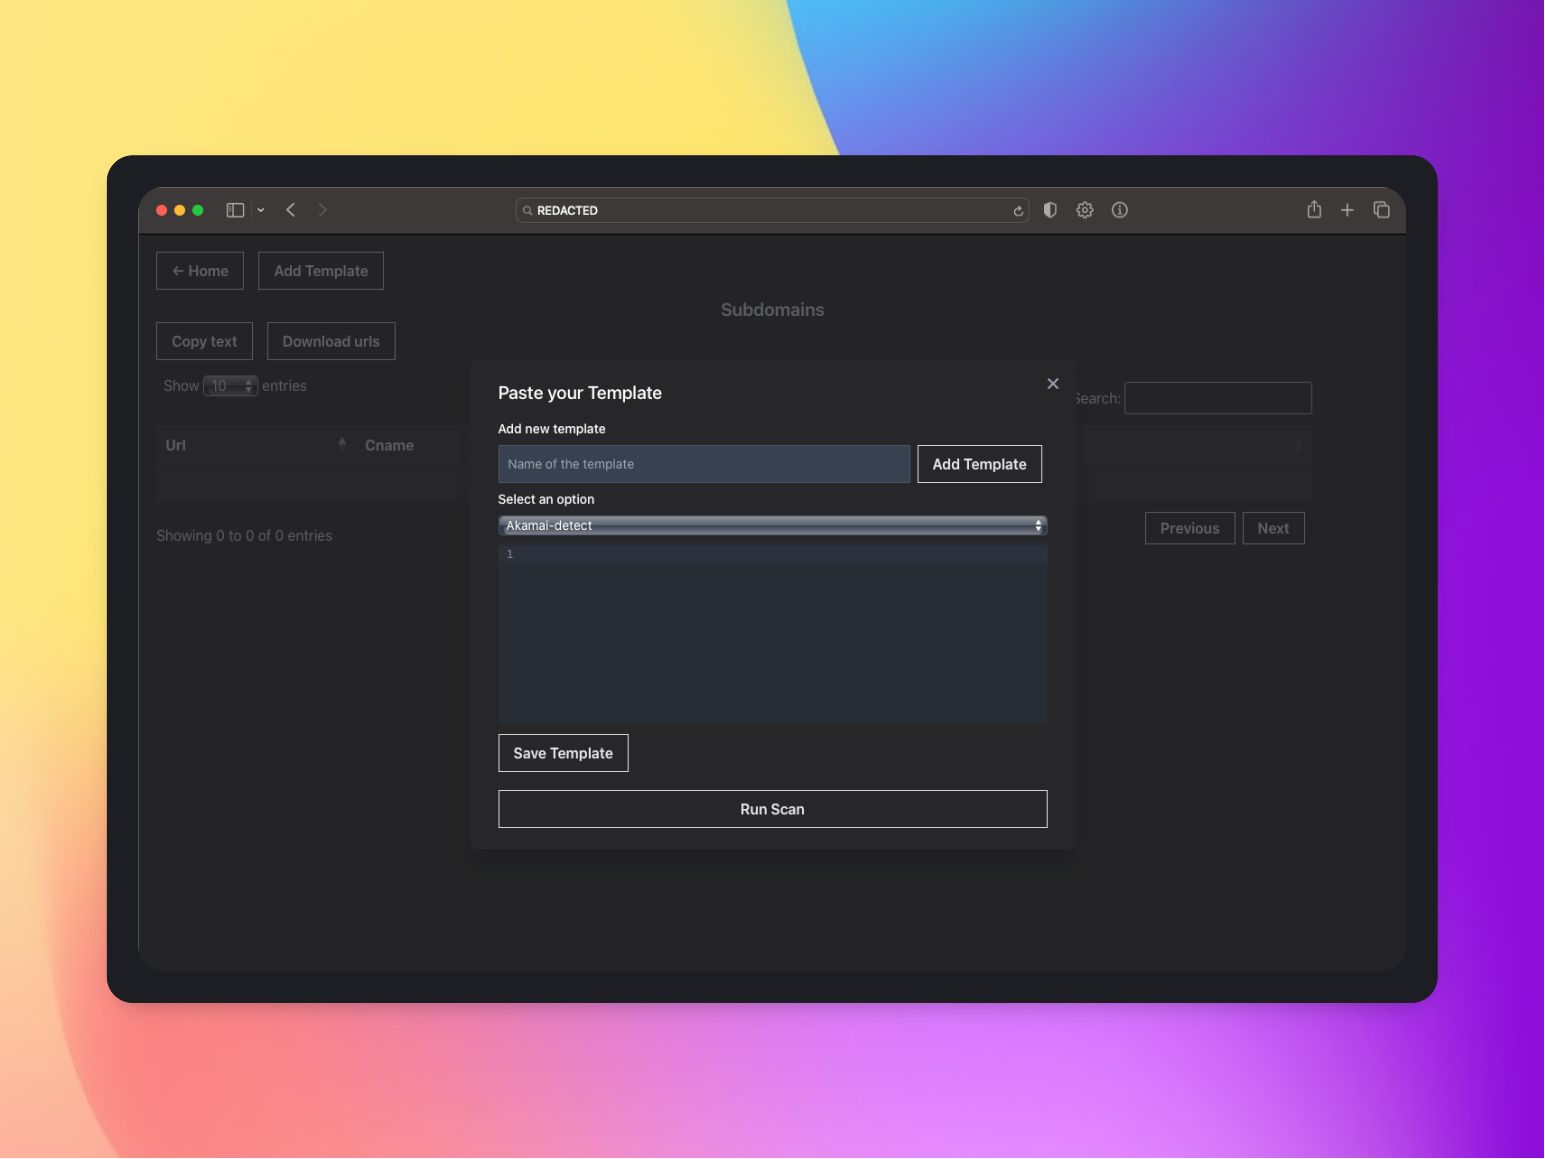 tess-ss/recon-ninja
Recon-Ninja
 zeyad-azima/cve-2024-27348
Apache HugeGraph Server RCE 扫描器 (CVE-2024-27348)
 armissecurity/urgent11-detector
Armis 开发的 URGENT/11 检测工具
 mzzdtot/cve-2023-28432
MinIO敏感信息泄露漏洞批量扫描poc&exp
 oxsecurity/codetotal
分析任何代码片段、文件或仓库,以检测可能的安全缺陷,如代码中的秘密、开源漏洞、代码安全、漏洞、不安全的IaC以及开源许可证潜在的法律问题。
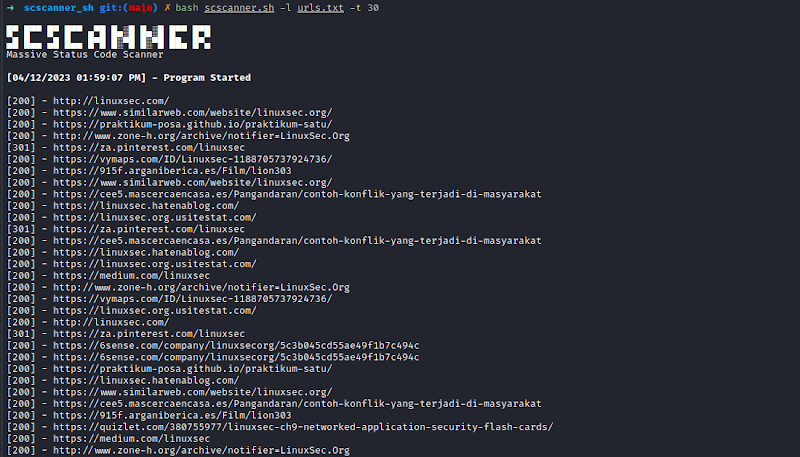 yuyudhn/scscanner_sh
scscanner 是一个从列表中读取网站状态码响应的工具。
 intrinsec/comission
白盒 CMS 安全扫描器,可审计核心、插件和主题版本,检测未授权修改,并针对 WordPress 和 Drupal 交叉引用公共数据库中的已知漏洞。
 brumbelow/layerleak
layerleak Docker Hub 密钥扫描器
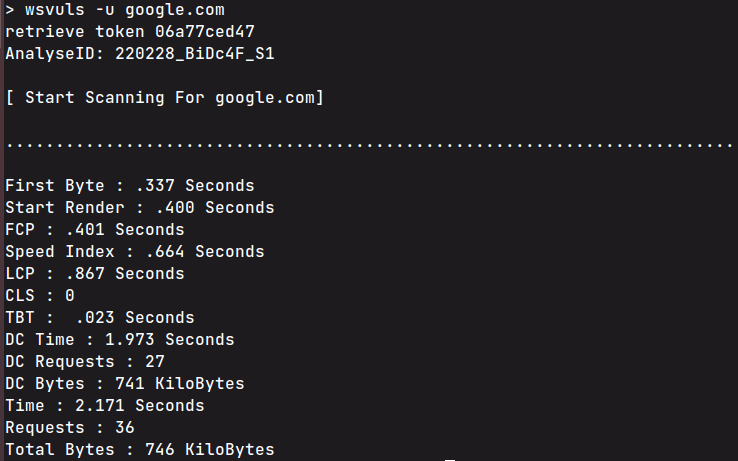 anouarbensaad/wsvuls
命令行网站漏洞扫描器,可检测过时的服务器软件、不安全的HTTP头,并提取Cloudflare IP/端口数据,附带性能统计和请求映射。
 varchashva/vprioritizer
vPrioritizer 使我们能够在整个组织内理解资产-漏洞关系层面的情境化风险(vPRisk),以便团队能够更明智地决定哪些漏洞应予以修复(或可以忽略不计)以及针对哪些资产。









