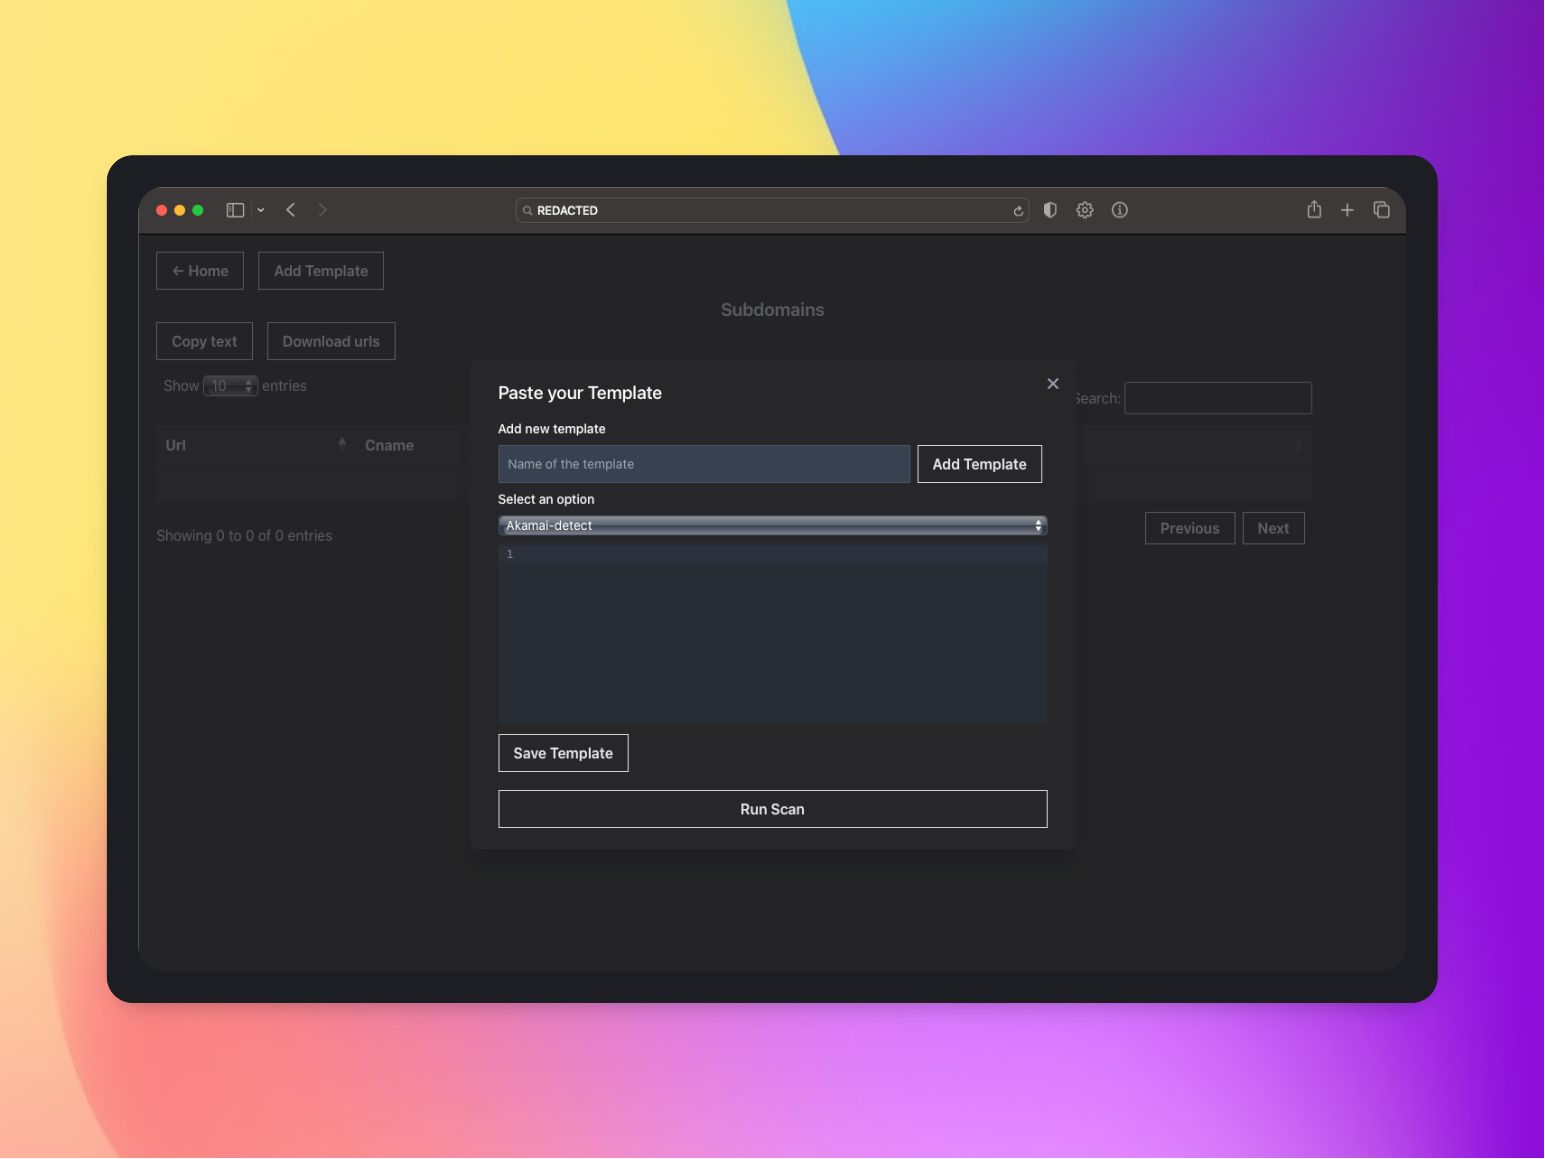
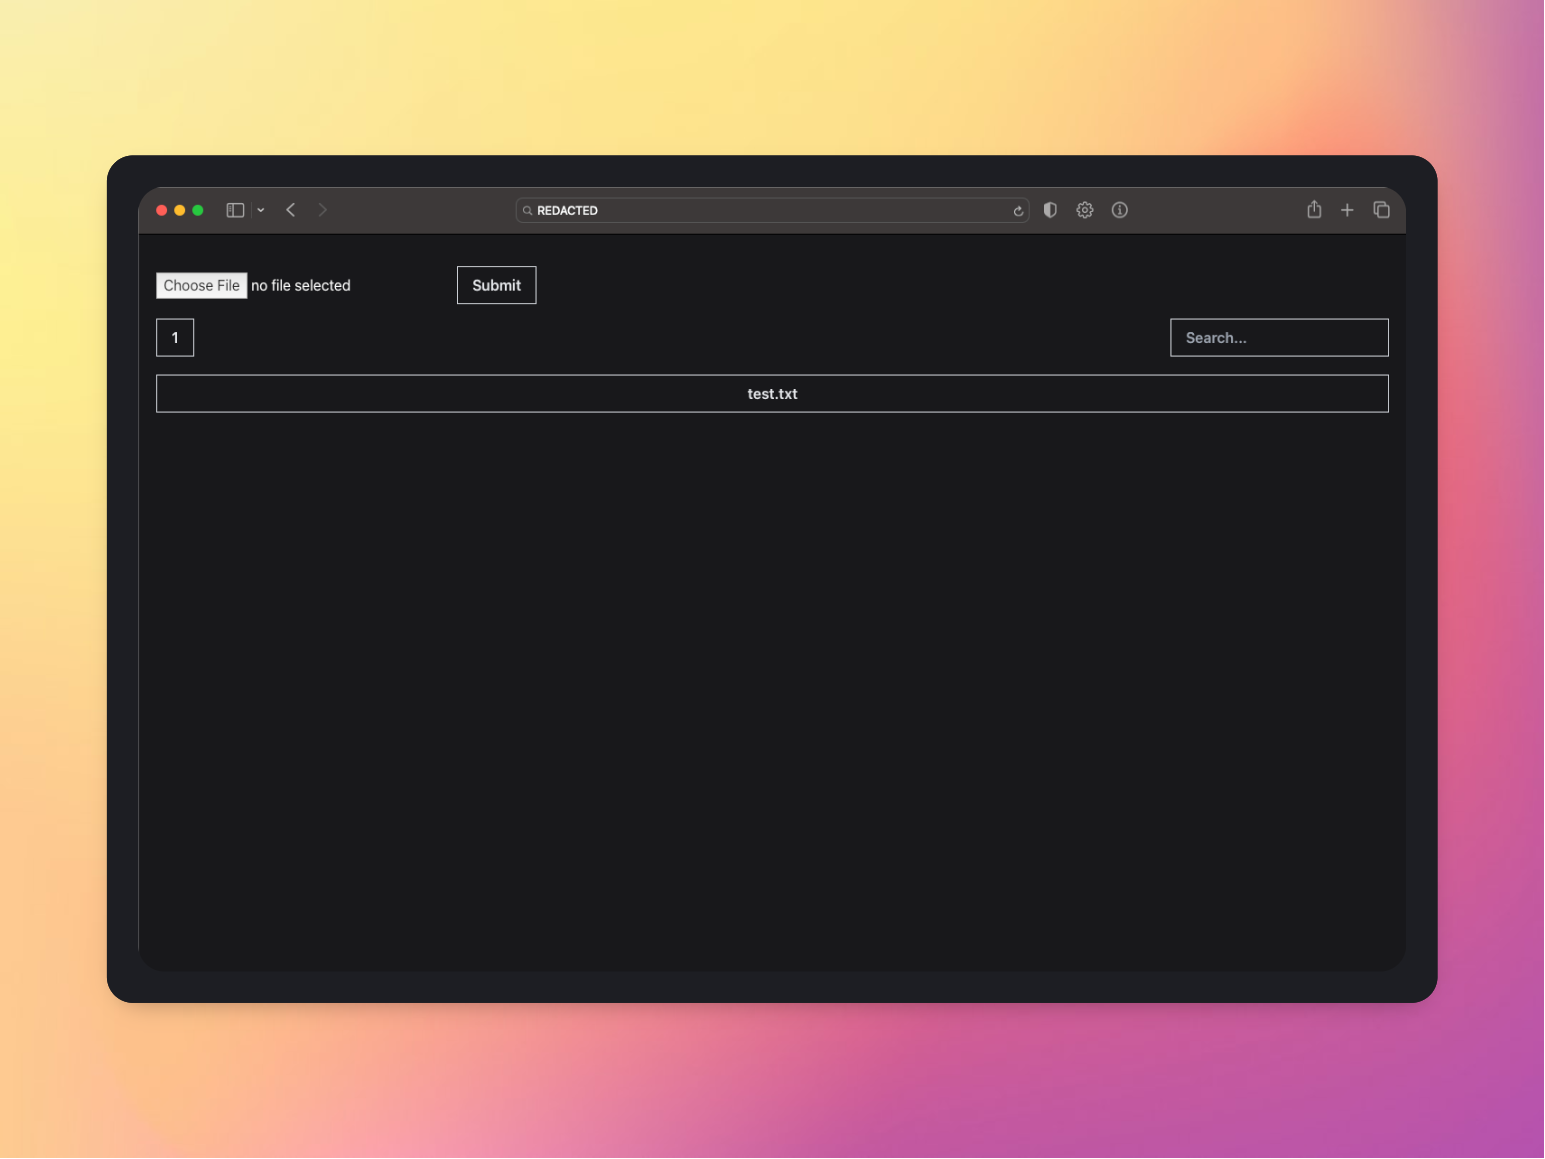
该工具是一个 GitHub 仓库,提供一款侦察(recon)工具,让你可以通过上传选项上传你的域名发现结果。该工具使用 HTTPX——一款用于扫描存活域名的工具。它还集成了 MongoDB Atlas 数据库,这是一个基于云的数据库,可让该工具存储侦察数据。
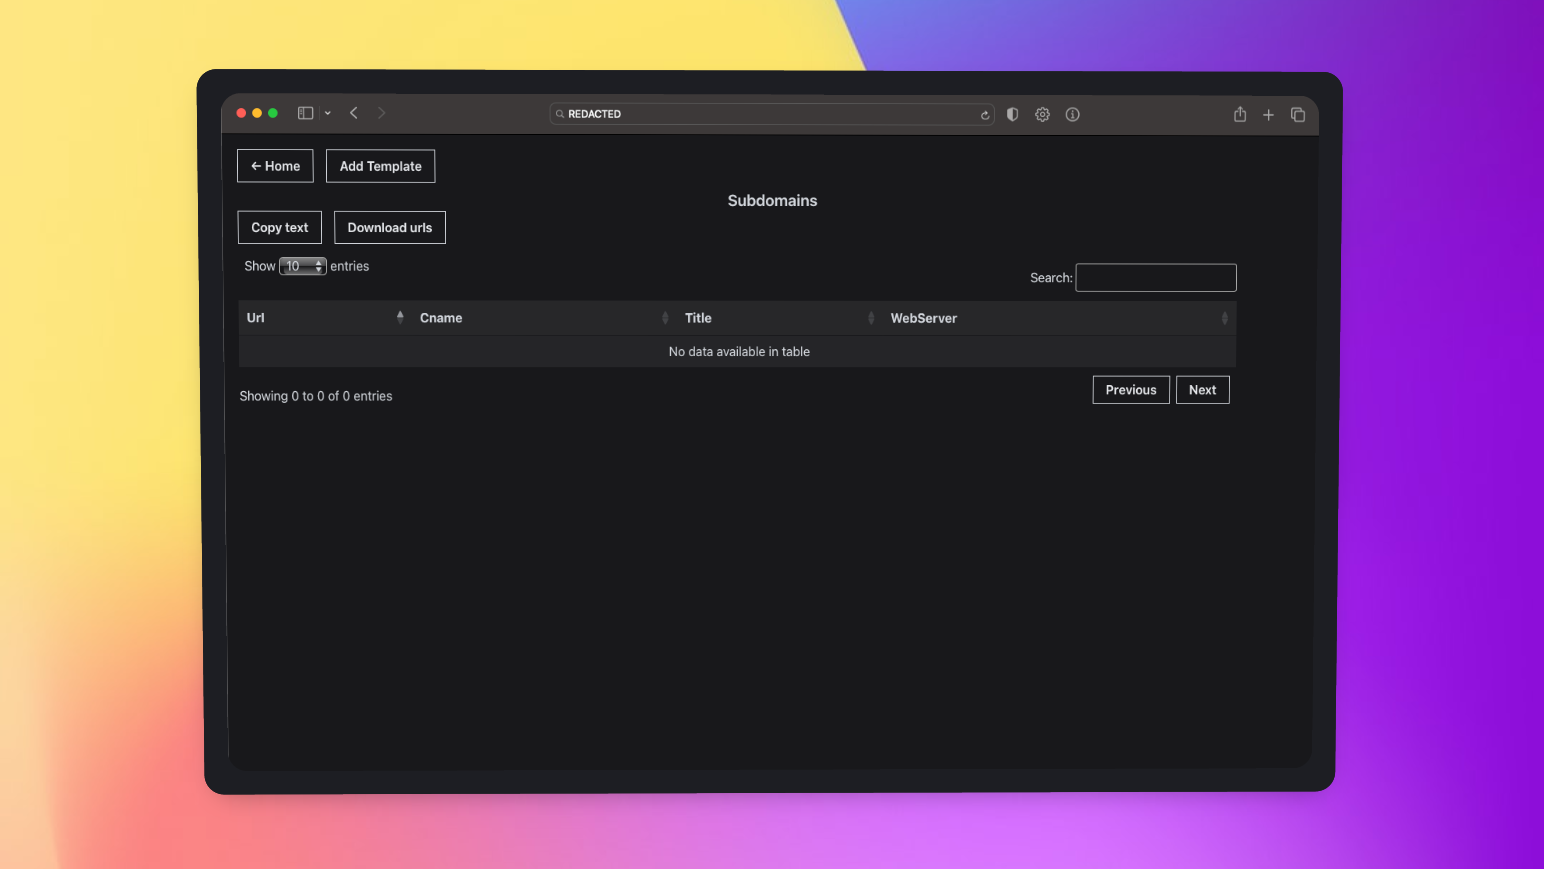
用户可以通过用户界面(UI)与该工具交互,该界面提供已上传子域名的可搜索视图。UI 也会区分 title、cname,并提供搜索选项,方便浏览已上传的子域名数据。
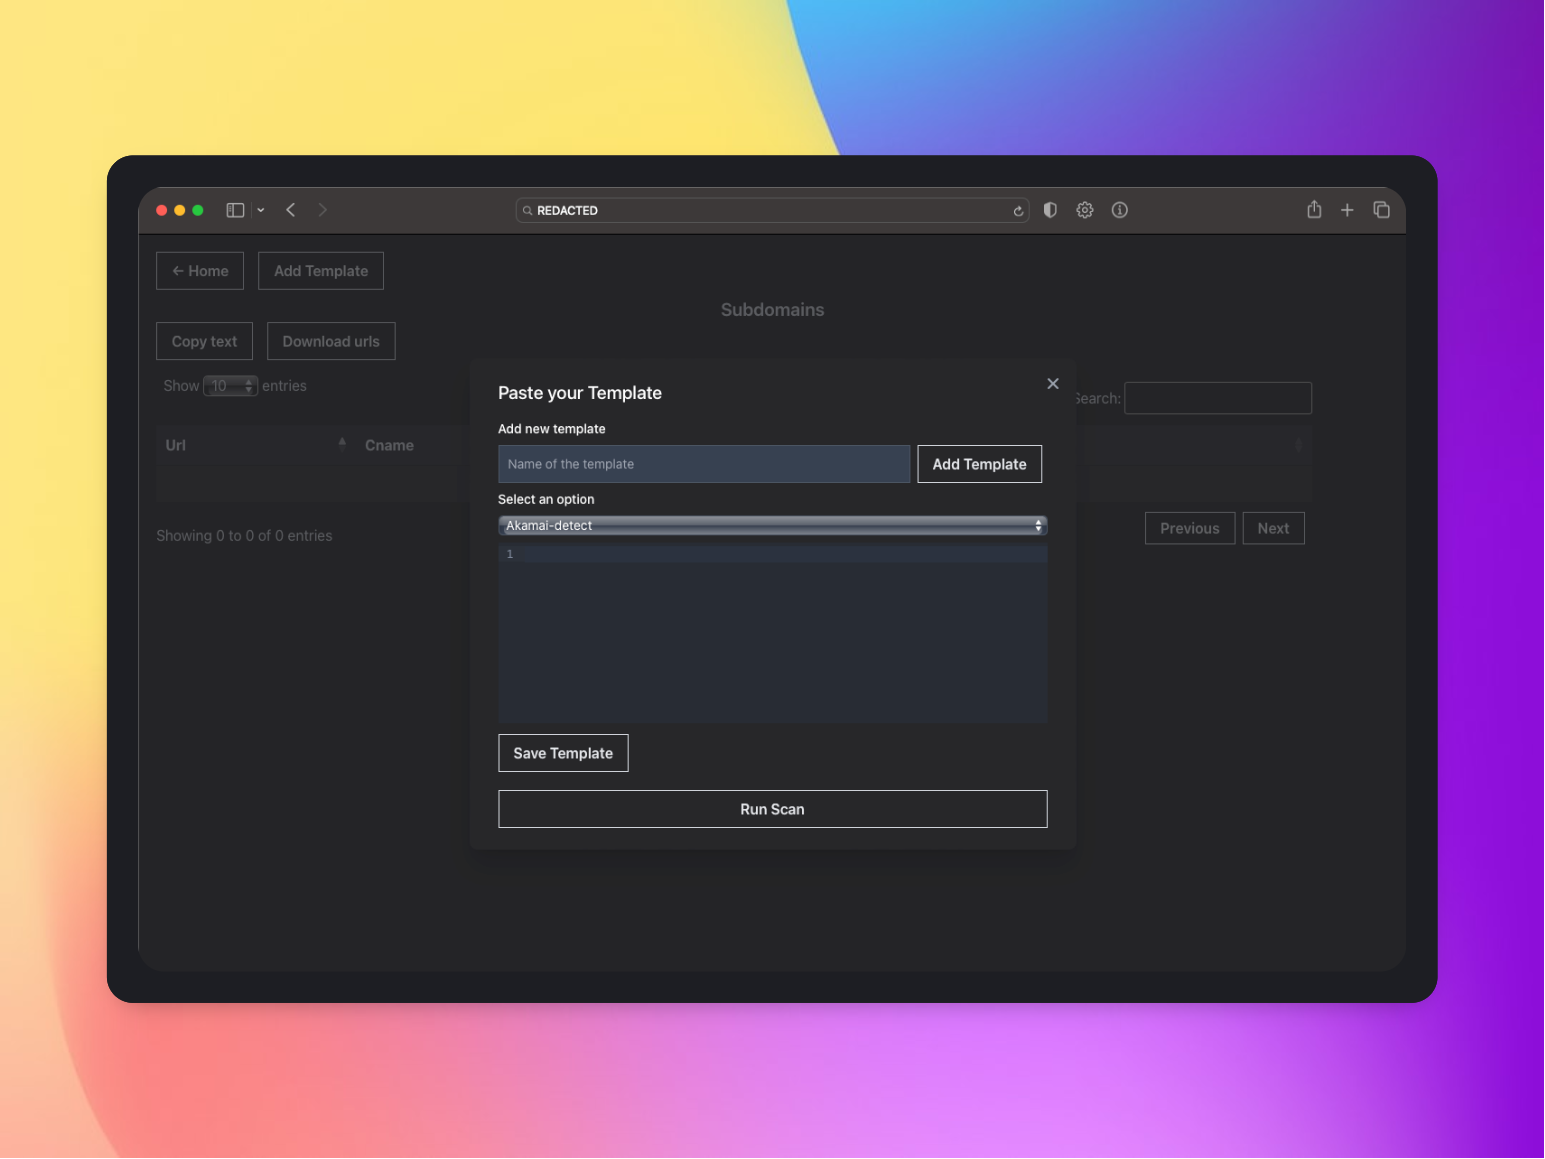
此外,该工具还支持通过 UI 在后端运行 Nuclei。Nuclei 是一款用于漏洞扫描的工具,通常与其他侦察工具配合使用。Nuclei 扫描完成后,用户可以通过 Discord 接收通知。
总之,该工具提供了一种高效的方式来收集和存储侦察数据,并可通过用户友好的 UI 轻松搜索和浏览收集到的数据。集成 Nuclei 和 Discord 通知也为该工具增添了价值,提供了额外的扫描能力,并能在扫描完成时轻松接收通知。
请确保你已安装 Go 语言,可参考 https://go.dev/doc/install。
前往 https://www.mongodb.com/atlas/database 创建一个账户。你可以根据自己的需求选择免费或付费账户。 创建账户后,你可能会发现安装 UI 应用程序 MongoDB Compass 会很有帮助,可从 https://www.mongodb.com/try/download/compass 下载。该工具可以帮助你更轻松地管理数据库。
设置好数据库后,请保存数据库连接 URL,因为我们稍后使用此工具时会用到它。
确保服务器已启动并运行,且所有必要步骤均已完成。 服务器运行后,数据库将自动创建一个测试数据库,其中会列出所有不同的集合。例如 Users 用于存放用户名和密码,Files 用于存放所有子域名列表,Templates 用于存放所有模板。 转到数据库的 users 部分,添加所需的用户名和密码以访问你的 Recon Ninja,因为默认情况下它带有需要用户名和密码的登录页面。
按照下面的步骤,在数据库的 Users 部分创建类似这样的文档:
/**
* Paste one or more documents here
*/
{
  "username": "admin",
  "password": "admin"
}
请确保你的 node 版本已更新到最新版本。
请克隆此仓库
git clone https://github.com/tess-ss/recon-ninja.git
哇,真令人惊喜!主文件夹名为 'recon-ninja/',里面甚至还有两个附赠文件夹:'Frontend/' 和 'Backend/'。多么方便!
好了好了,激动人心的时刻到了!执行 'cd /recon-ninja',然后用 'ls' 看看你是否中了大奖。你应该会看到神奇的 'Frontend/' 和 'Backend/' 文件夹在里面等着你
请确保你已安装 npm,或者直接运行以下命令:
sudo apt install npm
/Frontend 目录并执行以下操作:npm install
在 src/axiosConfig.js 中将后端 API 路径更改为你服务器的 IP:
axios.defaults.baseURL = 'http://ip:port/';
构建 react 应用的生产版本:
npm run build
/Backend 并执行以下操作。例如 cd /Backend,然后执行以下操作:安装依赖:
npm install
将 Frontend 的 build 文件夹移动到根目录
mv ../Frontend/build .
执行以下操作:
db.js 的 mongoose.connect 函数中指定 mongodb URIapp.js 中的常量 discordWebhookUrl在运行应用之前启动 redis 服务器:(如果你没有 redis-server,请通过 sudo apt-get install redis-server 安装)
redis-server
创建 uploads 文件夹
mkdir uploads
安装 pm2 服务器以托管 nodejs 应用:
npm i pm2 -g
启动应用:
pm2 start app.js
应用将运行在端口 3000 上(如果你愿意,可以通过修改 app.js 中 app.listen 函数的端口号来更改端口号)
现在,请访问 http://YOUR-VPS-IPS:3000,你会看到 Recon Ninja 已启动并运行。就像这样
如果你感兴趣,欢迎使用我的 Digital Ocean 推荐链接来搭建 VPS