#1
 tuhinshubhra/red_hawk
一体化的信息收集、漏洞扫描和爬取工具。所有渗透测试人员必备的工具。
 nccgroup/scoutsuite
多云安全审计工具,利用云服务商API收集配置数据、评估安全态势,并生成HTML报告,突出风险区域和攻击面。
 may215/awesome-termux-hacking
⚡️一份超赞的最佳 Termux 黑客工具列表
 ottosulin/awesome-ai-security
A collection of awesome resources related AI security
 1n3/intruderpayloads
用于Burpsuite Intruder的payload集合、BurpBounty payload、模糊测试列表、恶意文件上传以及Web渗透测试方法和检查清单。
 retirejs/retire.js
用于检测使用已知漏洞JavaScript库的扫描器。还可以生成它所找到库的SBOM。
 corazawaf/coraza
基于Go的Web应用防火墙库,兼容ModSecurity SecLang规则和OWASP核心规则集v4,提供实时HTTP流量检查和攻击阻断功能,适用于Web应用和API。
 coreruleset/coreruleset
通用攻击检测规则集,用于Web应用防火墙,防范OWASP十大威胁和常见漏洞,误报率极低。
 guardicore/monkey
Infection Monkey - 一个开源对手模拟平台
 hamed233/cybersecurity-mastery-roadmap
一份全面且循序渐进的网络安全精通指南,从初学者到专家级别,涵盖精选资源、工具和职业指导。
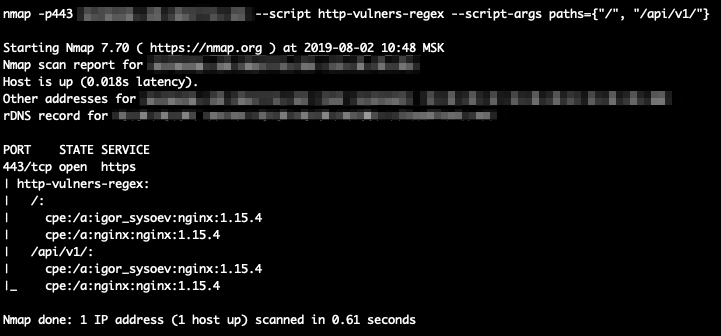 vulnerscom/nmap-vulners
Nmap NSE 脚本,可查询 Vulners API,识别检测到的网络服务中的已知漏洞(CVE),通过自动 CVE 查找和 CVSS 评分增强标准端口扫描。

 lefayjey/linwinpwn
Bash脚本,封装了Active Directory工具,用于通过LDAP、RPC、Kerberos和SMB进行自动枚举、漏洞检查、利用和密码转储。
 semgrep/semgrep-rules
用于跨多种语言检测安全漏洞、危险代码模式和配置问题的静态分析规则包;可集成到 CI/CD 扫描工作流中。