#1
 chaitin/xray
一款长亭自研的完善的安全评估工具,支持常见 web 安全问题扫描和自定义 poc | 使用之前务必先阅读文档
 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 six2dez/reconftw
reconFTW 是一款旨在通过对目标域运行最佳工具集以执行扫描和发现漏洞的自动侦察工具。
 giskard-ai/giskard-oss
🐢 用于 LLM 智能体的开源评估与测试库
 awarexone/agentic-bug-hunter
AI 驱动的漏洞赏金狩猎工具包,支持订阅与免订阅使用。
 shuvonsec/claude-bug-bounty
AI-powered bug bounty hunting toolkit that works with or without subscription.
 greenbone/openvas-scanner
该仓库包含 Greenbone Community Edition 的扫描器组件。
 docker/docker-bench-security
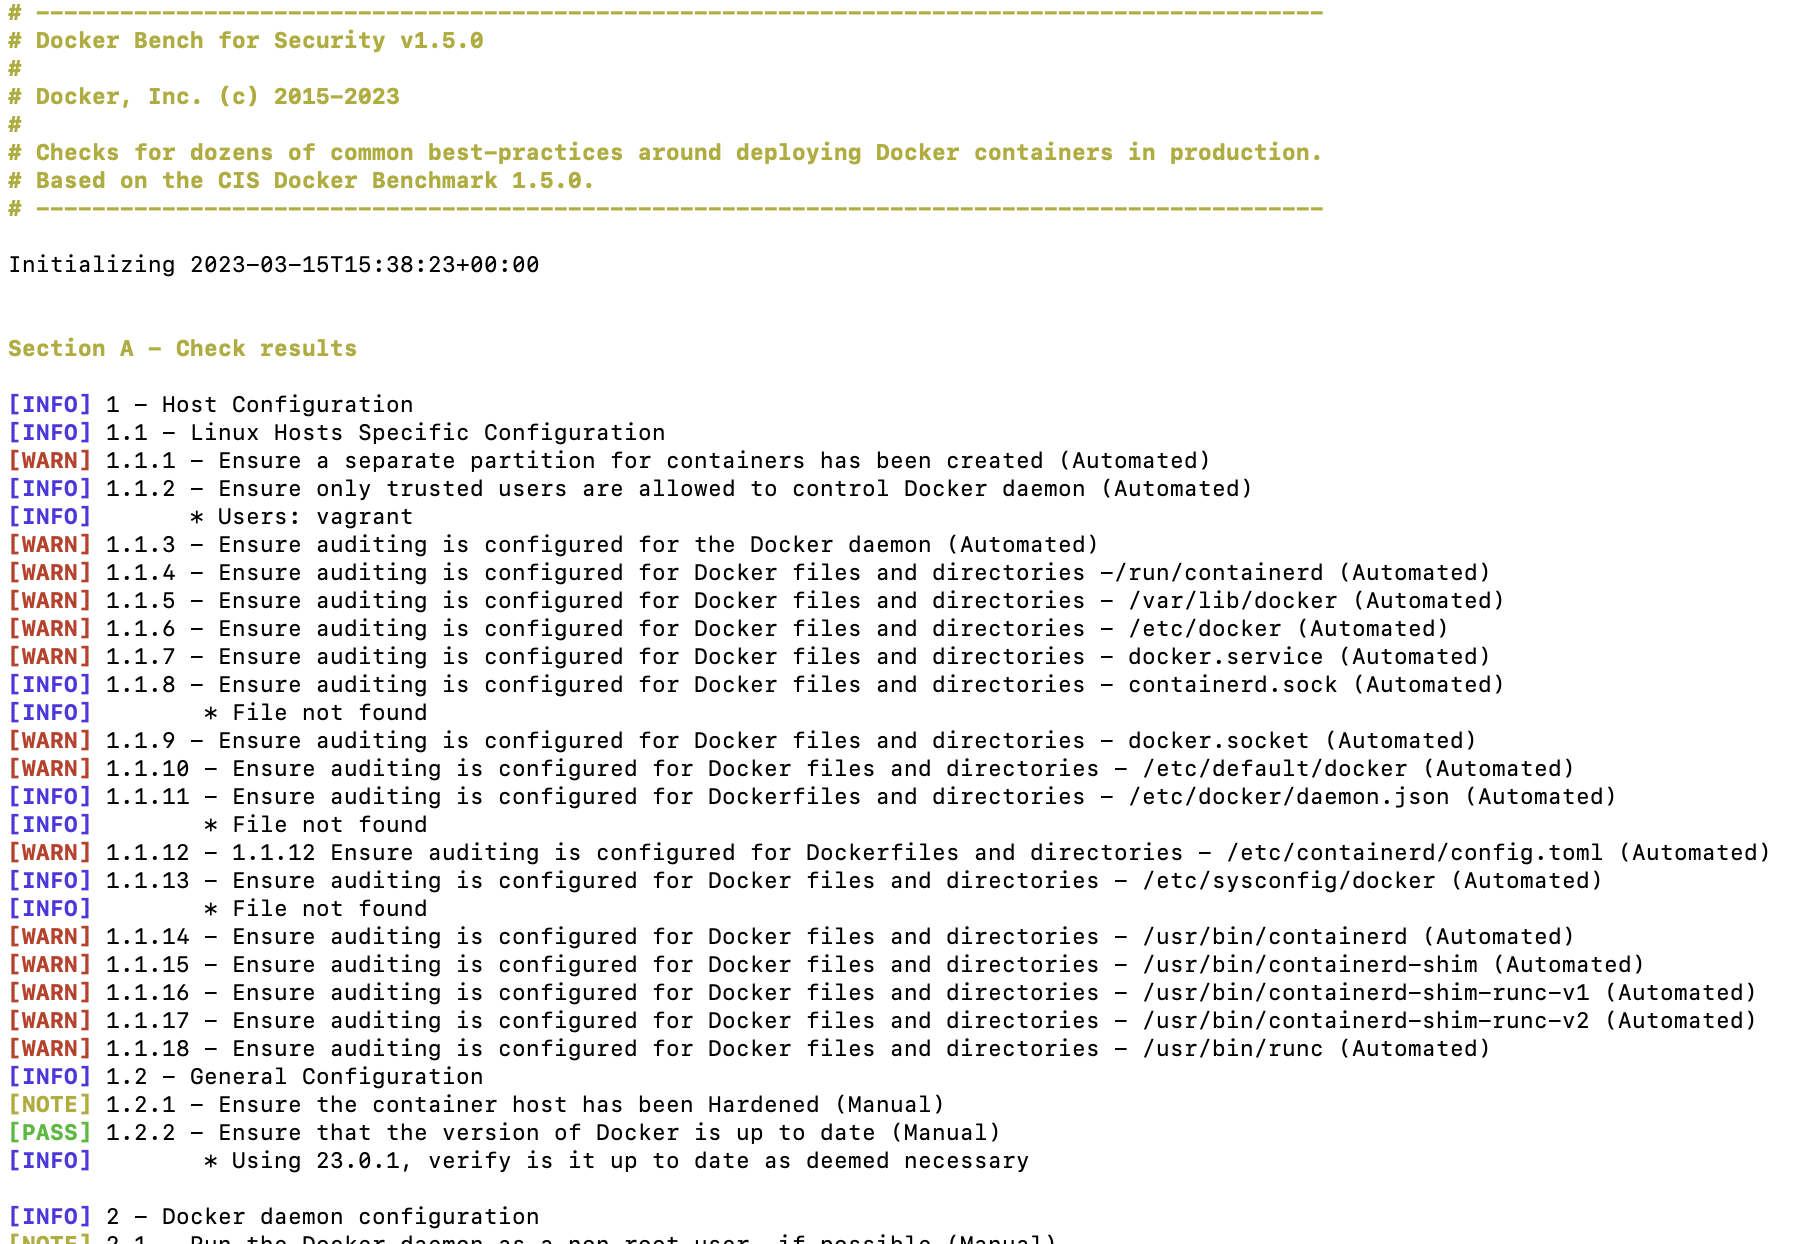
The Docker Bench for Security 是一个脚本,用于检查在生产环境中部署 Docker 容器时的数十项常见最佳实践。
 lirantal/awesome-nodejs-security
- 精选的 Node.js 安全工具目录,包含静态分析器、漏洞扫描器以及涵盖 OWASP Top 10、供应链安全和安全编码实践的教育资源。
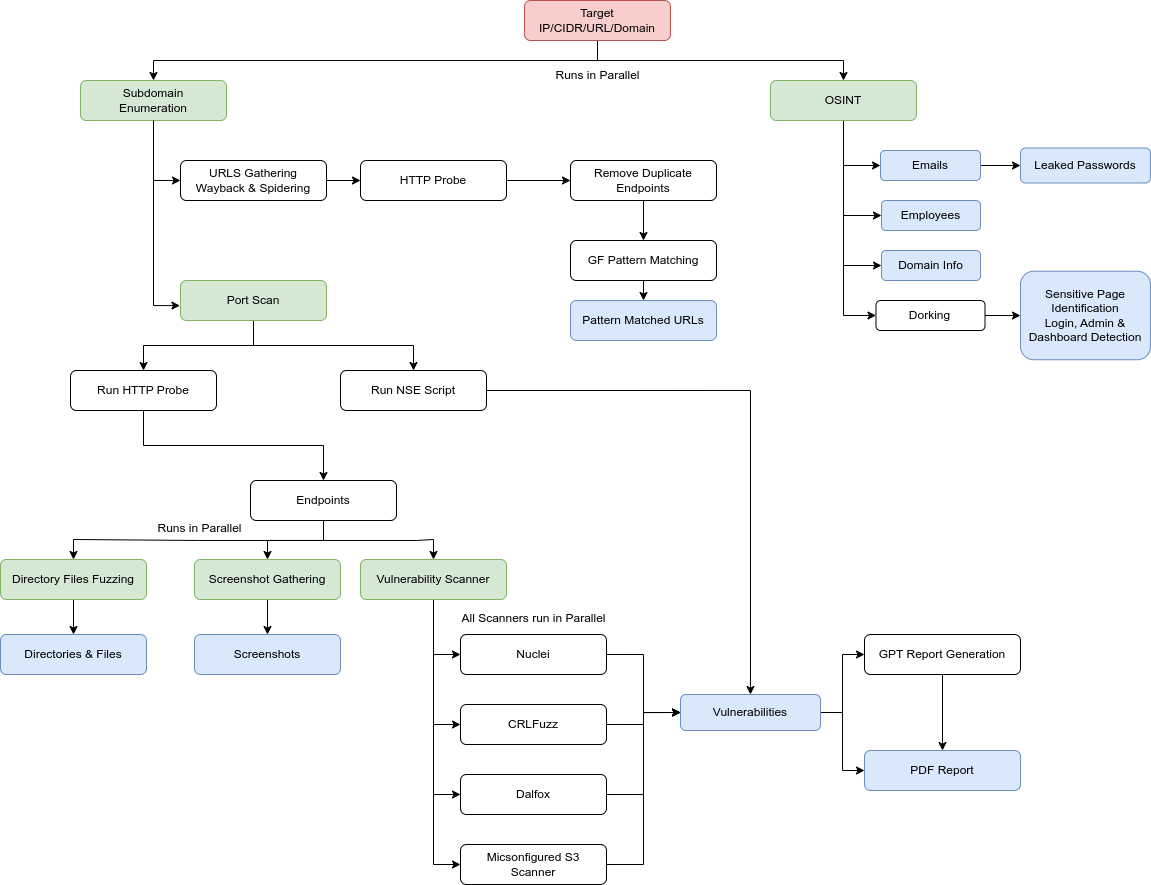 yogeshojha/rengine
reNgine 是一个面向 Web 应用的自动化侦察框架,其核心特点包括:通过引擎实现高度可配置且精简的侦察流程、侦察数据的关联与组织、持续监控、数据库支持,以及简单直观的用户界面。借助 reNgine,渗透测试人员只需极少的配置即可轻松收集侦察信息,而 reNgine…
 anthropics/oss-scanner
在隔离的离线虚拟机中构建已注册的开源仓库,并扫描其安全漏洞,通过电子邮件发送包含复现步骤和建议补丁的发现结果的服务。
 hhhrrrttt222111/ethical-hacking-tools
用于道德黑客的完整工具列表及用法
 jonaslejon/malicious-pdf
生成用于渗透测试、漏洞赏金和红队测试的恶意PDF测试文件。测试PDF查看器、转换器和Web应用程序中的SSRF、XSS、XXE、NTLM凭证窃取和数据泄露。集成Burp Collaborator和Interact.sh。
 rhinosecuritylabs/cloudgoat
CloudGoat 是 Rhino 安全实验室的 "设计即漏洞" AWS 部署工具
 perplexityai/bumblebee
只读的开发者端点扫描器,用于扫描磁盘上的包、扩展和开发者工具元数据,旨在检查对已知软件供应链入侵的暴露情况。