
 #1
 papermtn/gitlab-watchman
在 GitLab 中查找暴露的机密和个人数据
 sobri3195/pegasus-neo
PEGASUS-NEO是一个全面的渗透测试框架,专为安全专业人员和道德黑客设计。它集成了多种安全工具和自定义模块,用于侦察、漏洞利用、无线攻击、Web黑客等等。

 projectdiscovery/nuclei-templates-labs
漏洞环境搭配即用型 Nuclei 模板,用于安全测试和学习!🚀
 asaotomo/hx0-hawkeye
一个轻量级浏览器抓包与安全分析扩展,在浏览器侧边栏中即可完成抓包、拦截、修改、重放、规则检测与AI辅助分析的完整工作流。(A lightweight browser extension for traffic capture and security analysis, enabling…

 sech0us3/waf-checker
自动化 WAF 评估工具,可检测防火墙厂商,使用高级规避载荷测试 19 种攻击类别,并通过 CLI、Cloudflare Worker 或 Docker 提供颜色编码的绕过分析。

 n1ckdunn/exploitivator
自动化 Metasploit 扫描与利用
 northwavesecurity/log4jcheck
一个脚本,通过向常见HTTP头中注入payload来检查存在Log4j漏洞(CVE-2021-44228)的系统。
 trinitor/cve-vulnerability-information-downloader
下载并聚合CVSS、EPSS和CISA已知被利用漏洞数据,生成统一的JSON/CSV文件及SQLite数据库。丰富漏洞扫描器报告(例如OpenVAS),用于优先排序修复。包含可选的Logstash管道和PowerBI仪表板模板。
 vainlystrain/vailyn
一个分阶段、规避检测的路径遍历 + LFI 扫描与利用工具(Python)
 malwaretech/citrixhoneypot
检测并记录CVE-2019-19781的扫描和利用尝试。
 umair9747/genzai
用于识别IoT相关仪表板并扫描其默认密码和漏洞的IoT安全工具包。
 kvesta/vesta
基于云计算真实渗透的漏洞静态分析、Docker和Kubernetes集群配置检测工具包
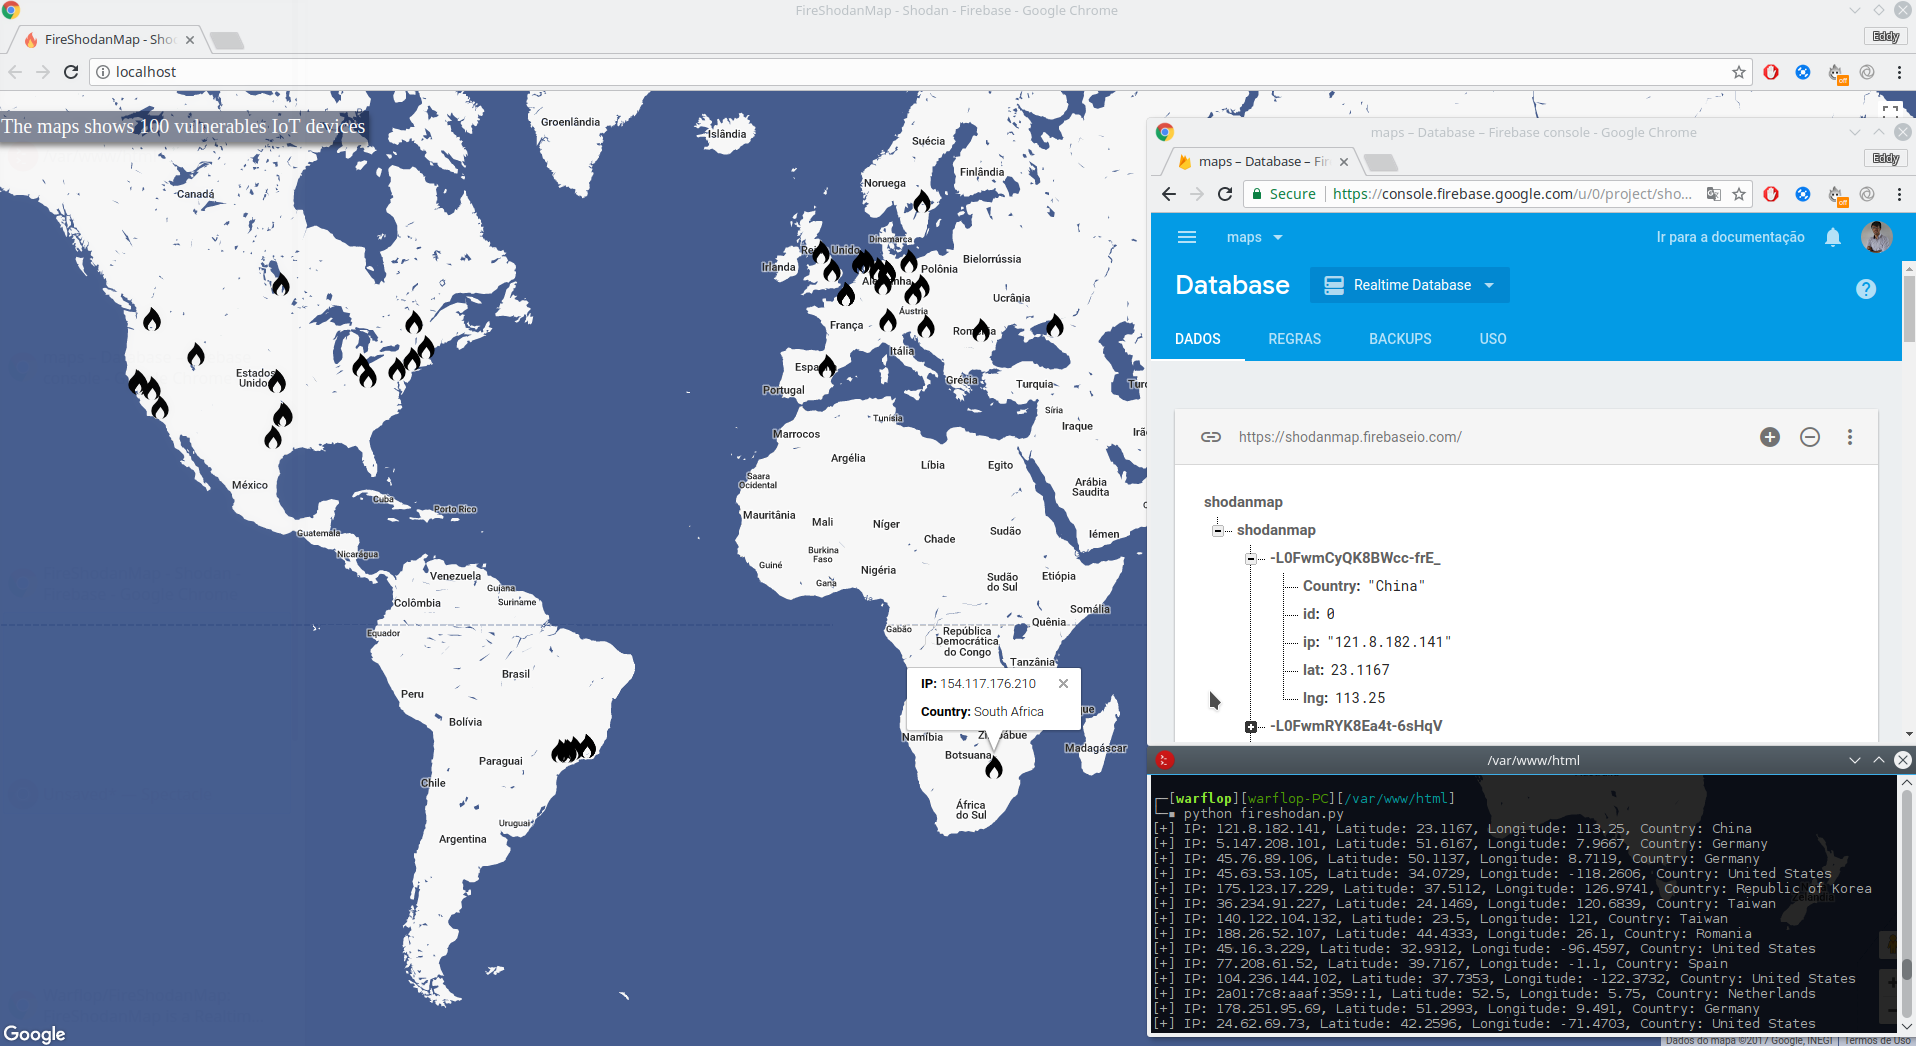 warflop/fireshodanmap
FireShodanMap 是一个集成了 Firebase、Google Maps 和 Shodan 的实时地图。通过 Shodan 搜索易受攻击的设备,并将其显示在地图上以供分析。所有更新至 Firebase 的数据均为实时数据。
 0xdevrel/easyscan
基于 Python 的 Web 安全扫描器,分析 HTTP 标头、SSL/TLS、DNS 记录及常见错误配置,生成评分安全报告并附带可操作的建议。









