
 #1

 rub-softsec/onelogon
# Onelogon 论文代码与数据:“通过 Netlogon 接管 Active Directory 账户”(WOOT’26)
 moopinger/smugglefuzz
用 Go 编写的快速 HTTP 降级走私扫描器。
 akabe1/oauthscan
Burp Suite 扩展,用于验证 OAUTHv2 和 OpenID 安全性

 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
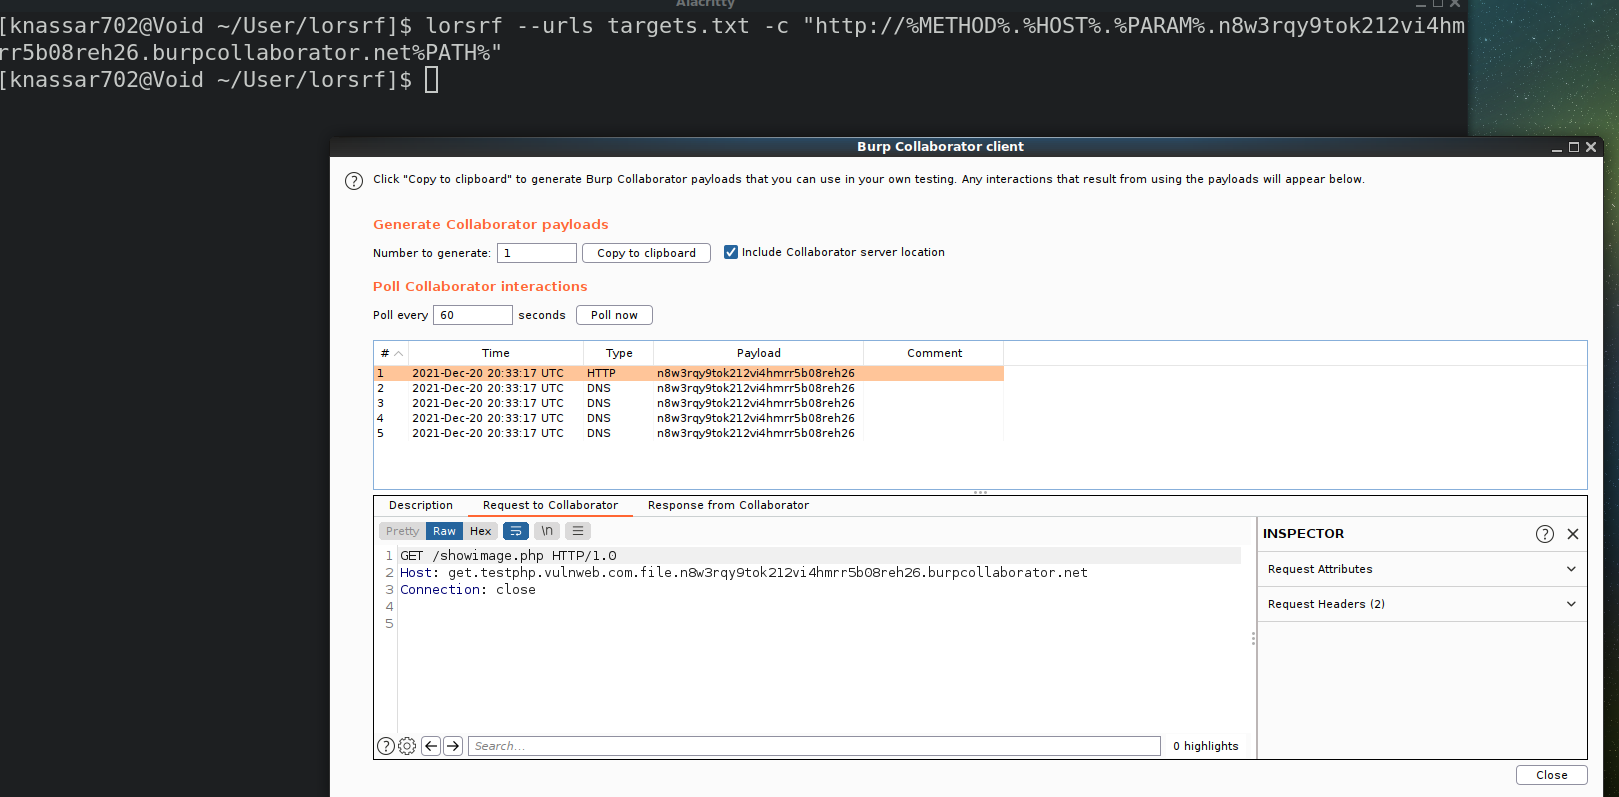 mindpatch/lorsrf
快速CLI工具,用于查找可用于发现SSRF或带外资源加载的参数 :artificial_satellite: :crab:
 androguide/dsploit
dSploit - 安卓上最完整、最先进的IT安全专业工具包。

 sma11new/poclist
漏洞POC、EXP合集,持续更新。Apache Druid-任意文件读取(CVE-2021-36749)、ConfluenceRCE(CVE-2021-26084)、ZeroShell防火墙RCE(CVE-2019-12725)、ApacheSolr任意文件读取、蓝凌OA任意文件读取、phpStud…
 ivan-sincek/forbidden
绕过 4xx HTTP 响应状态码等。该工具基于 Python Requests、PycURL 和 HTTP Client。

 commonexploits/port-scan-automation
自动化NMAP扫描并自动生成自定义Nessus策略
 assetnote/node2shell-scanner
针对 node2shell(CVE-2026-111497)的高保真检测机制
 esmog/nodexp
NodeXP - 一款能够检测和利用Node.js漏洞的服务器端JavaScript注入工具
 offxec/thedoc
自动使用SQLMAP进行SQL注入利用,爬取漏洞,提取数据库凭据,查找管理员登录页面,并使用hashcat破解哈希值。

 ngalongc/openapi_security_scanner
针对基于OpenAPI的API的自动化授权安全扫描器。通过差异化响应分析,使用多组凭据测试GET端点,以检测权限提升和访问控制漏洞。









