
 #1

 anshumanpattnaik/http-request-smuggling
CLI 工具,通过时间延迟分析检测 HTTP 请求走私漏洞,内置 CL.TE 和 TE.CL 载荷,用于自动化安全测试。
 depthsecurity/relayking-depth
主宰域名。传递至王者。
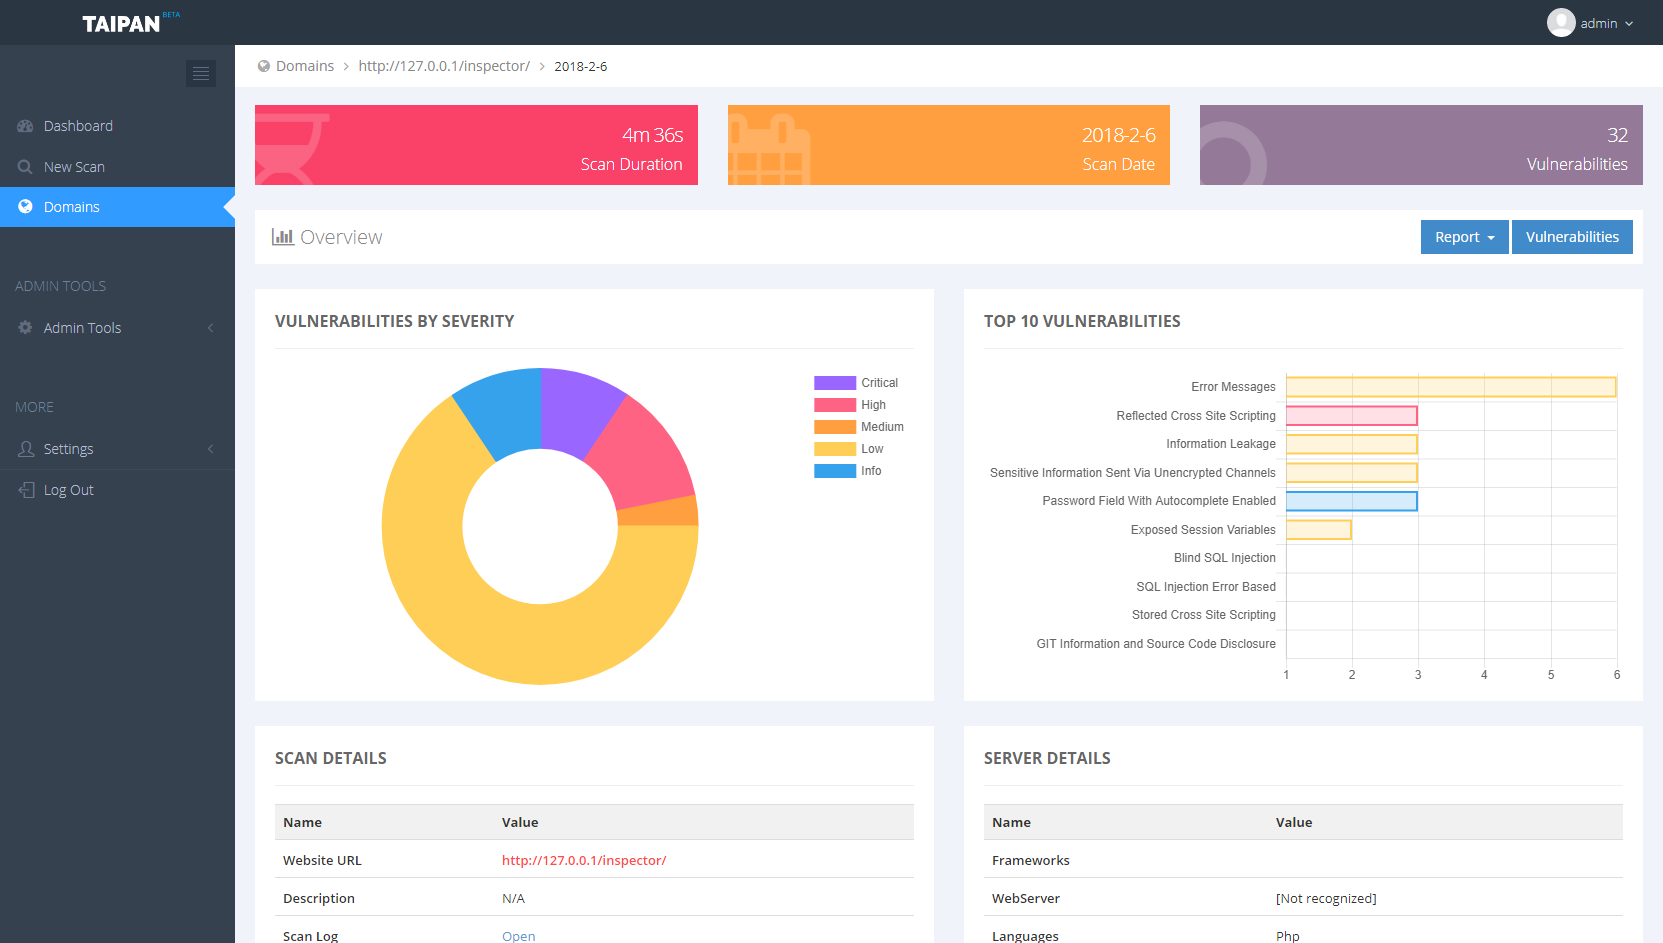
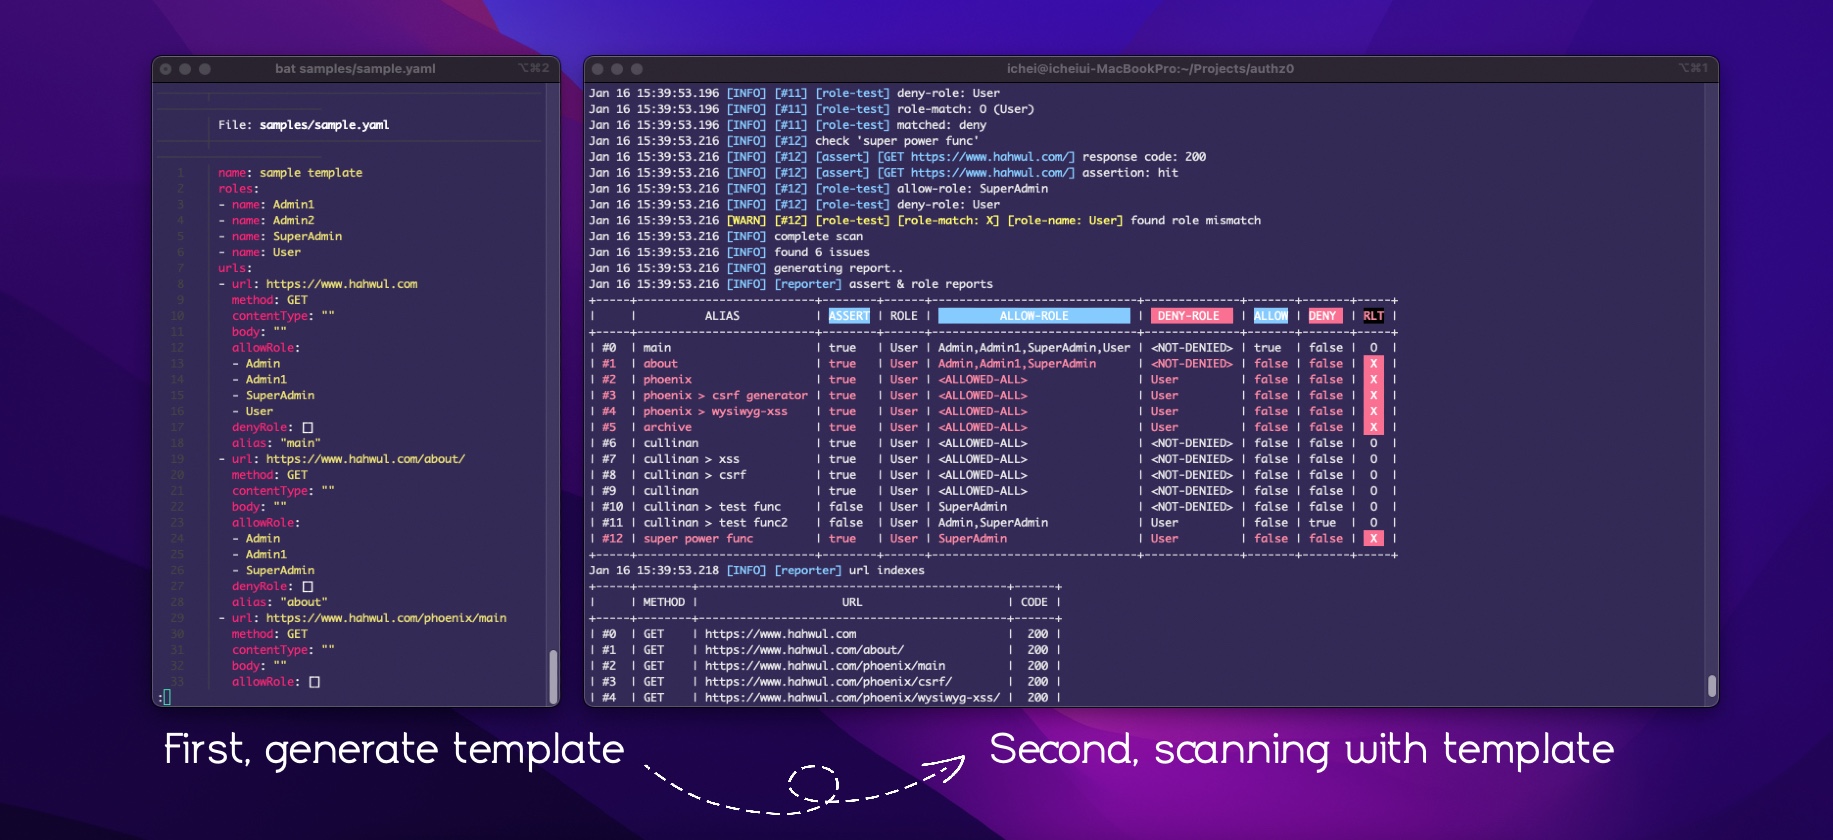 hahwul/authz0
自动化授权测试工具,通过使用YAML模板扫描基于角色的凭据的URL来检测未授权访问。
 google/gcp_scanner
GCP 资源扫描器,通过枚举 Google Cloud Platform 中的云服务、项目和 IAM 权限,评估受损凭证的访问级别。
 riramar/hsecscan
一个用于HTTP响应头的安全扫描器。
 bountystrike/bountystrike-sh
穷人(富人?)的漏洞赏金管道 https://dubell.io
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, 扫描工具
 0sec-labs/foxguard
一个用 Rust 编写的快速通用代码安全扫描器。功能齐全:支持 14 种语言、用于分类的 TUI、秘密检测、后量子审计、差异感知扫描等等 𓃥

 gildasio/h2t
h2t(HTTP 强化工具)扫描网站并建议应用安全头

 kleiton0x00/ppmap
一款用GO编写的扫描/利用工具,通过利用已知的小工具,将客户端原型污染转化为XSS。
 volkandindar/agartha
一个用于识别注入漏洞(LFI、RCE、SQLi)、认证/授权问题以及HTTP 403访问违规的Burp Suite扩展。它支持动态Payload生成,包括BCheck语法,并能自动生成Bambdas脚本。此外,它还提供"Copy as JavaScript"功能,将HTTP请求转换为增强XSS测试。
 yalcinyolalan/wssat
Web服务安全评估工具
 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) 扫描器与漏洞利用(Metasploit 自动化)









