#1
 trachinus/cve-2026-27475
CVE-2026-27475 的概念验证漏洞利用程序,该漏洞是 SPIP 4.4.8 中一个已认证的不安全反序列化漏洞,可导致远程代码执行。
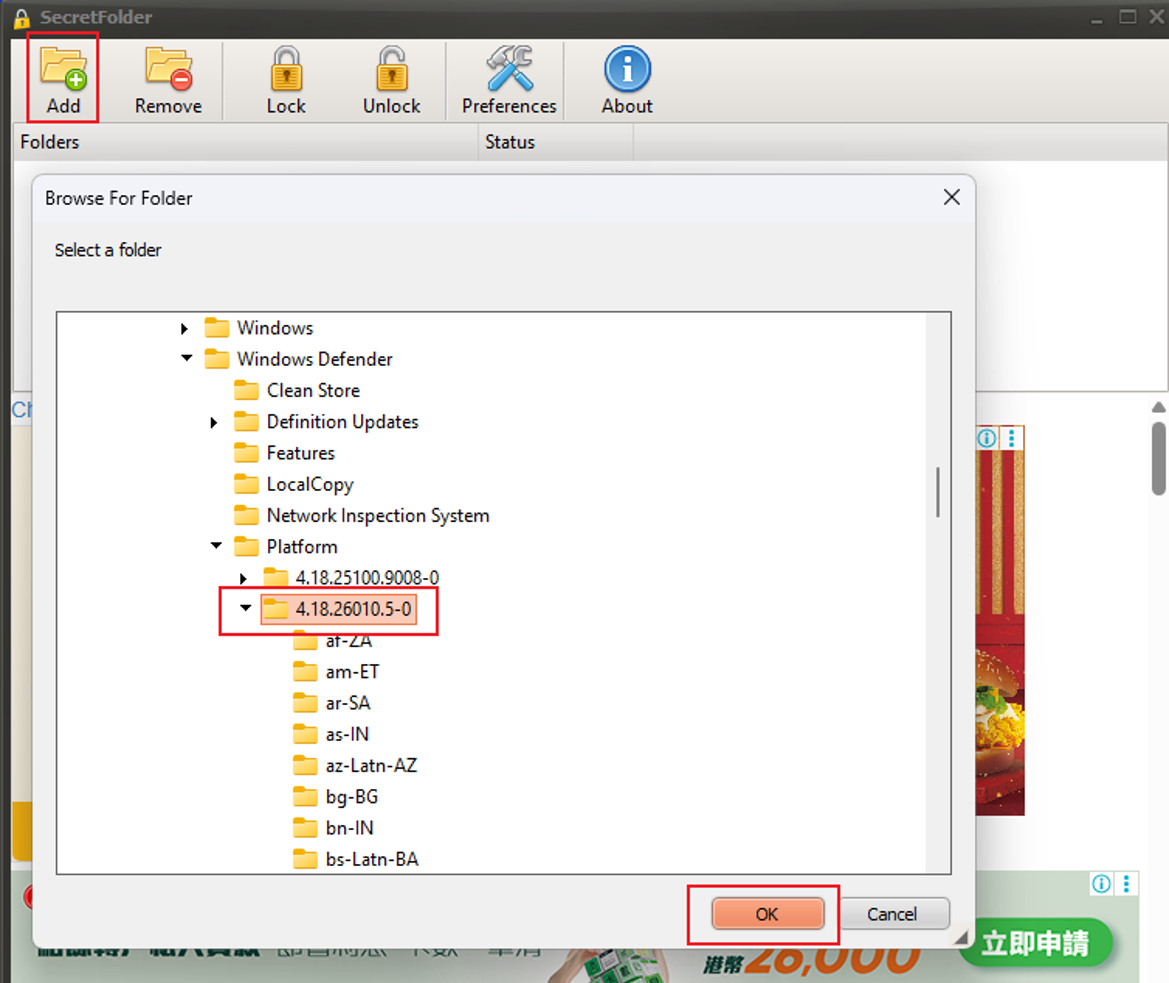 cwjchoi01/cve-2026-36130
概念验证,演示了通过锁定文件夹并重启来禁用 Microsoft Defender(MsMpEng.exe)的漏洞,并附有显示进程终止的截图。
 foxirain/linux-kernel-codex-harness
基于证据的 Linux 内核漏洞研究工具,用于调查 CVE-2026-31720
 horkimhab/cve-2026-82329
CVE-2026-82329 的教育性概念验证,提供漏洞分析及隔离环境中的授权测试资源。
 pvharmo2/gha-lab-8e9316151c
Controlled security-research lab reproducing CVE-2024-1540 (GitHub Actions command injection in gradio-app/gradio deploy+test-visual.yml) — flattened…
 r3dw4n48m3d/cve-2021-3493-exploit
基于 C 的本地权限提升漏洞利用程序,针对 CVE-2021-3493,适用于 5.11 之前版本的 Linux 内核中的 OverlayFS。提供编译和使用说明,用于授权安全测试。
 andrielsec/cve-2025-69080
利用 WordPress Gecko 主题(版本 <=1.9.8)中未经认证的本地文件包含(LFI)漏洞的 Exploit,可读取任意文件,包括 wp-config.php。Python 脚本,依赖 requests 库。
 nicecopy/poc-cve-2025-5777
CVE-2025-5777 的概念验证漏洞利用程序,演示该漏洞并提供用于安全测试和研究的利用代码。
 pvharmo2/gha-lab-6255f5fc33
Security-research lab reproducing CVE-2023-6572 (GHSA-gqvf-3hgp-5hxv): command injection in gradio-app/gradio's workflow_run handling of…
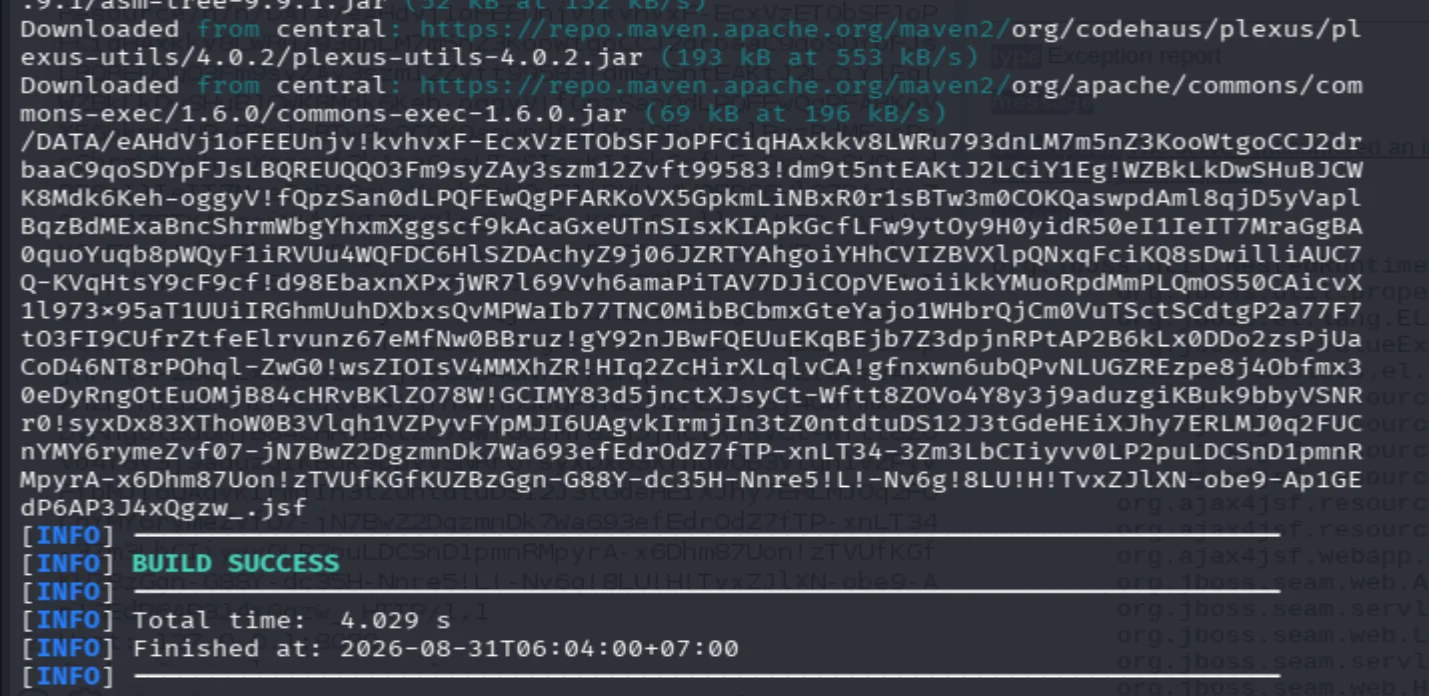 r4ch1d0/cve-2018-14667_lab_poc
演示在 Jboss 应用服务器下使用 photoalbum 实验室利用表达式语言(EL)注入漏洞 CVE-2018-14667
 venablee/cve-2026-30251
ZenShare Suite login_newpwd.php 反射型 XSS 漏洞披露,允许通过 codice_azienda 参数中的特制 URL 执行任意 JavaScript。
 venablee/cve-2026-30252
ZenShare Suite 应用程序存在反射型跨站脚本(XSS)漏洞,影响 Web 应用的登录和密码恢复功能。
 amperclock/cve-2023-32784-kdbxpassdmp
从 Keepass 内存转储中检索主密码,并采用暴力破解提示。
 charanmv08/cve-2022-29117-assessment
CVE-2022-29117(.NET Cookie 处理拒绝服务)评估、理解与问题框架
 nymiitechtips/cve-2025-59528
CVE-2025-59528 的概念验证,演示了通过 mcpServerConfig 注入在 Flowise 中实现经过身份验证的远程代码执行,并提供了可复现的步骤,供授权测试使用。
 r0x19/cve-2026-82222
GiveWP <= 4.16.7.1 未认证 PHP 对象注入 → 远程代码执行(RCE)
 brendonlee20042004-sys/weakrng-sweep
弱RNG流扫描研究(CVE-2026-71851类):PRNG方案 x 种子 -> BIP39 -> 受害者集合成员判定