#1
 9aylas/shortcut-payload-generator
AutoIt 黑客工具,快捷方式 .lnk 载荷生成器,名为 LNK-KISSER。
 chompie1337/linux_lpe_io_uring_cve-2021-41073
CVE-2021-41073 的本地权限提升漏洞利用程序,针对 Linux 内核中的 io_uring 类型混淆漏洞,可在默认配置下获取 root 权限。
 robcholz/vibebox
Apple Silicon macOS 上的超快 CLI,用于快速、沙盒化开发和 LLM 代理。
 dcit/perl-cryptx
Perl 加密工具包,通过内置的 LibTomCrypt 库提供对称密码、AEAD 模式、哈希函数、MAC、公钥密码学、密钥派生以及安全随机数生成功能。
 jofpin/brash
通过 document.title 利用的 Chromium 浏览器拒绝服务攻击
 blackarch/sploitctl
从漏洞利用站点获取、安装和搜索漏洞利用档案。

 venkatkrishna07/mkdev
可信的本地主机 HTTPS — 本地 CA、/etc/hosts、mDNS 局域网共享、反向代理。将 https://name.local 映射到 localhost:port
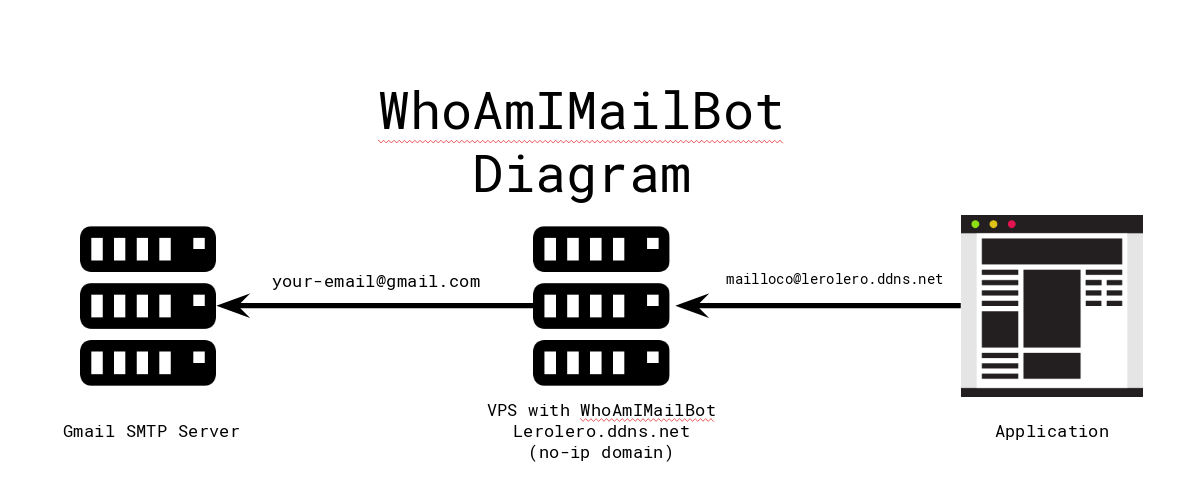 mthbernardes/whoamimailbot
使用 Postfix 和 Telegram 机器人实现的自我托管邮件别名遮蔽服务,可创建用于注册的临时地址,并对邮件基础设施拥有完全控制权。
 timwr/cve-2019-2215
针对CVE-2019-2215的Android内核权限提升漏洞利用,提供了通过Binder驱动中的释放后使用漏洞获取root权限的概念验证。

 pwnfunction/sandbox
安全快速地运行不受信任的 AI 代码
 problem99-io/kodeblue
面向 Linux 服务器的 SOC、事件响应与 SecOps 一体化代理:学习每台主机的特征,通过零 token 传感器进行监控,使用小型模型进行分诊,并在由 root 拥有的策略下遏制攻击。可选的中心节点用于管理主机集群。
 painoob/copy-fail-exploit-cve-2026-31431
大多数 Linux LPE 需要竞态窗口或内核特定偏移量。Copy Fail 是一个直线逻辑缺陷,两者都不需要。同一个 732 字节的 Python 脚本(或 .c elf)可 root 自 2017 年以来发布的所有 Linux 发行版。
 redtimmy/richsploit
RichFaces 漏洞利用工具包
 projectdiscovery/tinydns
微型可嵌入的 DNS 服务器