
 #1

 impalabs/hyperpom
基于 Apple Silicon 虚拟机监控器的 AArch64 模糊测试器
 v1n1v131r4/webdiscover
此脚本旨在自动化 Web 枚举过程并搜索漏洞利用。
 threatexpress/threatbox
基于Ansible的攻击平台,用于部署和管理标准化的Linux渗透测试环境,具有自动化工具安装、版本跟踪以及SSH/VNC访问功能。
 reedgraff/hingesdk
面向孤独无聊的软件工程师的Hinge约会应用Python SDK
 codextf2/cobaltstrike-headless
将无头 Aggressor 客户端转变为(基本)可用的 Cobalt Strike 客户端的 Aggressorscript。
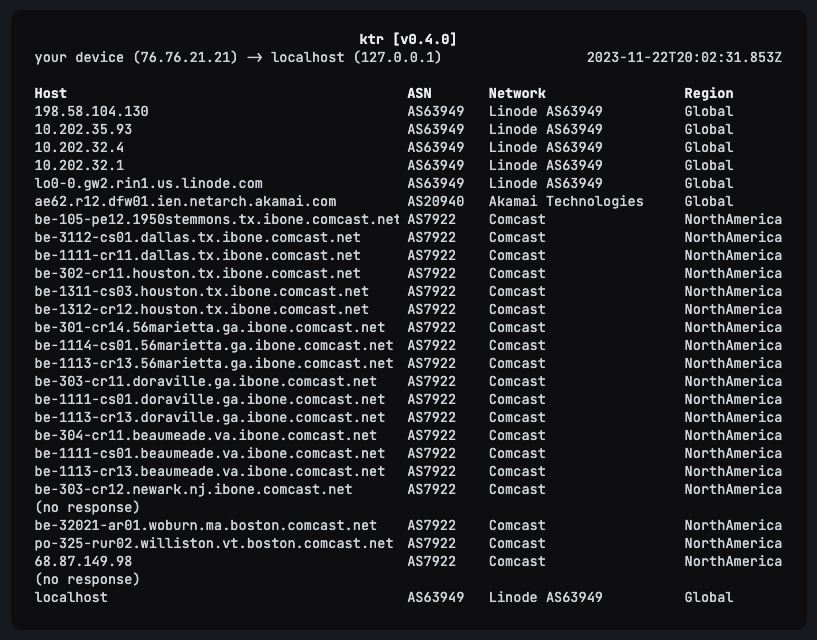 hackclub/ktr
Kog traceroute。使用 Rust 编写的高度异步 traceroute 程序,支持 ASN WHOIS 和 PeeringDB 查询。
 netspi/autodirbuster
自动运行并保存针对多个IP的ffuf扫描
 aquasecurity/trivy-java-db
构建 Maven 工件的 SQLite 数据库(ArtifactID、GroupID、Version、SHA1),用于 Trivy 的 Java 组件漏洞检测,支持扫描没有 manifest 数据的 jar 文件。
 offxec/pavelow
PAVELOW Exploit Toolbox 是一个 BASH 脚本,与你的 KALI 发行版配合使用,更好地帮助你进行漏洞搜寻和利用过程,并添加了一些额外的小工具来辅助你的行动。
 nccgroup/collaboratorplusplus
增强 Collaborator 的 Burp Suite 扩展,具备上下文捕获、轮询历史,以及针对私有服务器部署的可选 AES 加密认证。
 cro-thehacker/v1ew-s0urce
基于 Python 的渗透测试框架和侦察工具包,提供端口扫描、信息收集和网络扫描模块,用于安全评估。
 poshsec/poshsecframework
一个用于网络管理、安全和维护的 PowerShell 与 PoshSec 脚本框架。
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 cisc0-gif/kitt-lite
基于Python的渗透测试CLI工具
 immunityinc/libptrace
一个事件驱动的多核进程调试、跟踪和操作框架。
 buybitart/cyclepatrol
用于循环执行步行 Wi-Fi 安全检查并生成证据报告的 Bash 工具。(重新发明的 Wi-Fi WarDriving)










