
 #1

 google/safetext
用于安全生成 YAML 和 shell 的 Go 库,使用语法感知模板,通过针对可信数据的注解来检测并阻止注入攻击。
 ubfx/bindiffhelper
Ghidra 扩展,集成 BinDiff 用于函数匹配
 hakluke/haklistgen
将任意杂乱文本转换为可用于暴力破解的可用词表。
 opencybersecurityalliance/kestrel-lang
Kestrel威胁狩猎语言:在不同数据源和威胁情报之间构建可重用、可组合、可共享的狩猎流程
 redeye-framework/redeye
协作式渗透测试数据管理平台,用于组织服务器、用户、漏洞、攻击向量及文件,支持API访问和图谱可视化。
 boyan-milanov/ropium
自动化的ROP链构建工具,能够从二进制文件中提取并分析小工具(gadgets),支持语义查询,兼容X86/X64架构,并提供Python API和命令行界面。


 r00t-3xp10it/msf-auxiliarys
我的 Metasploit 辅助后渗透模块集合
 last-emo-boy/rikune
MCP 服务器,用于逆向工程 Windows 可执行文件和二进制格式。结合静态分类、Ghidra 辅助的功能恢复、插件驱动工具、工件管理以及可选的隔离 Windows 运行时执行。
 joedefen/dwipe
用于安全高效擦除Linux设备和分区的工具
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 russellromney/turbolite
SQLite VFS,支持来自 S3 的亚 100ms 冷 JOIN 查询,并具备页级压缩与加密功能
 qubesos/qvm-create-windows-qube
在 Qubes OS 上快速、轻松且安全地创建新的 Windows qubes
 dviros/excalibur
Excalibur 是一个基于“Powershell”的 Eternalblue 漏洞利用负载,用于 Bashbunny 项目。
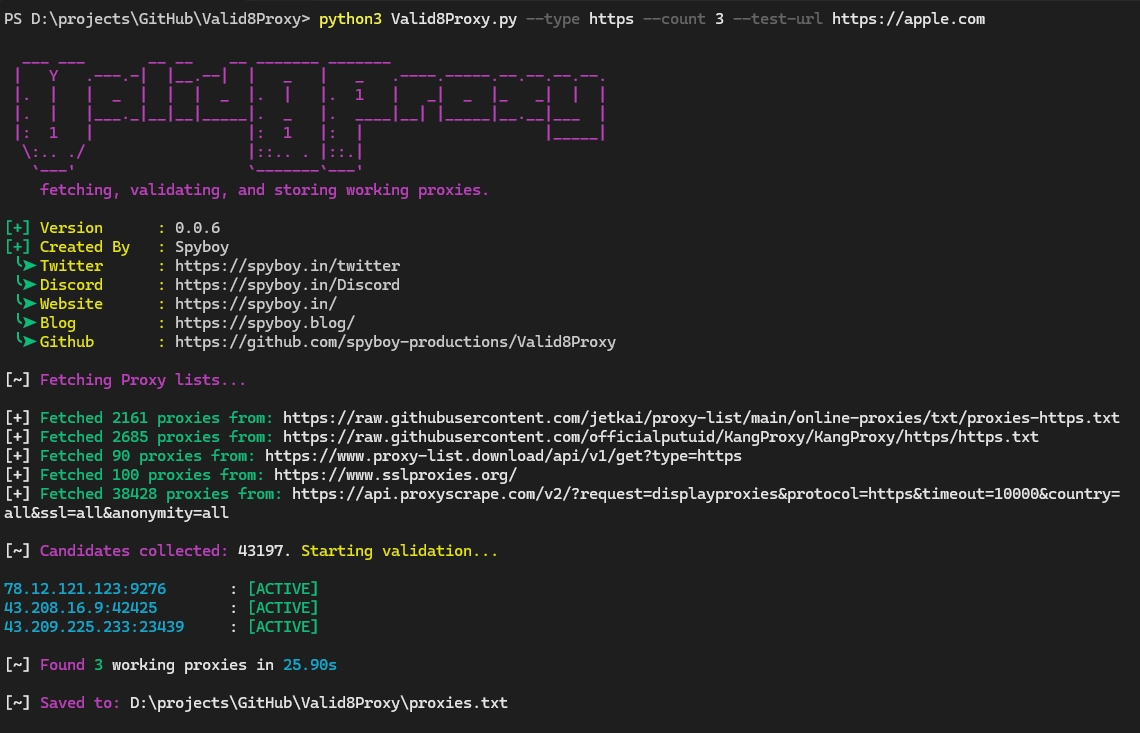 spyboy-productions/valid8proxy
该工具旨在获取、验证和存储有效的代理。









