#1

 1modm/petereport
专为渗透测试人员和安全研究人员打造的开源漏洞报告工具。支持管理发现模板,可生成HTML、PDF、CSV、Markdown和Jupyter格式的报告,并与DefectDojo集成。
 spwhitton/git-remote-gcrypt
Git 远程辅助工具,支持透明的 PGP 加密推送/拉取操作,支持本地、rsync、SFTP 和 git 后端,并具有可配置的参与者密钥。
 evildevill/devil
面向 Kali Linux 和 Termux 的菜单驱动 shell 框架,集成了暴力破解登录攻击、好友列表和个人资料数据采集,以及自动化 Facebook 账号抓取模块。

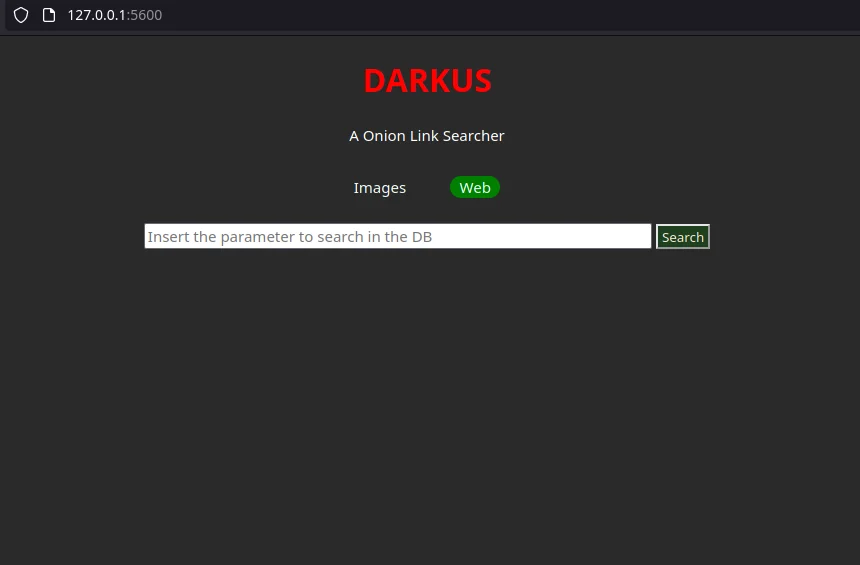 lucksi/darkus
在暗网和 onion 搜索引擎中搜索关键词,并返回匹配的 onion 链接,可选本地数据库存储和 Ahmia 黑名单 URL 检查。
 sgxgsx/bluetoolkit
模块化蓝牙经典(BR/EDR)漏洞测试框架,具备侦察、针对 43 个公开攻击/CVE 的利用模块,以及结构化 JSON 报告。
 phaethon/kamene
网络数据包与pcap文件构造/嗅探/操作/可视化安全工具。最初于2015年从scapy分叉而来,此后一直提供python3兼容性。
 rek7/fireelf
fireELF - 无文件型Linux恶意软件框架


 kyleavery/aceldr
用于规避内存扫描器的Cobalt Strike UDRL。
 inaz2/proxy2
单个 Python 脚本实现的 HTTP/HTTPS 代理
 chudry/xerror
全自动渗透测试工具

 cyberark/kubesploit
Kubesploit 是一个跨平台的后期利用 HTTP/2 命令与控制服务器和代理,使用 Golang 编写,专注于容器化环境。
 benjojo/totp-ssh-fluxer
将通过隐蔽实现安全提升到新高度(这是个坏主意,请不要真的使用它)
 phoenhex/files
来自 phoenhex 团队的精选漏洞利用、概念验证代码和漏洞研究演示仓库,专注于二进制利用和安全分析。