#1

 mgeeky/protectmytooling
多重打包器封装工具,允许我们串联使用各类打包器、混淆器及其他红队武器。具备工件水印、IOC收集及PE后门植入功能。你输入自己的植入物,它会执行大量隐蔽操作,最终生成混淆后的可执行文件。
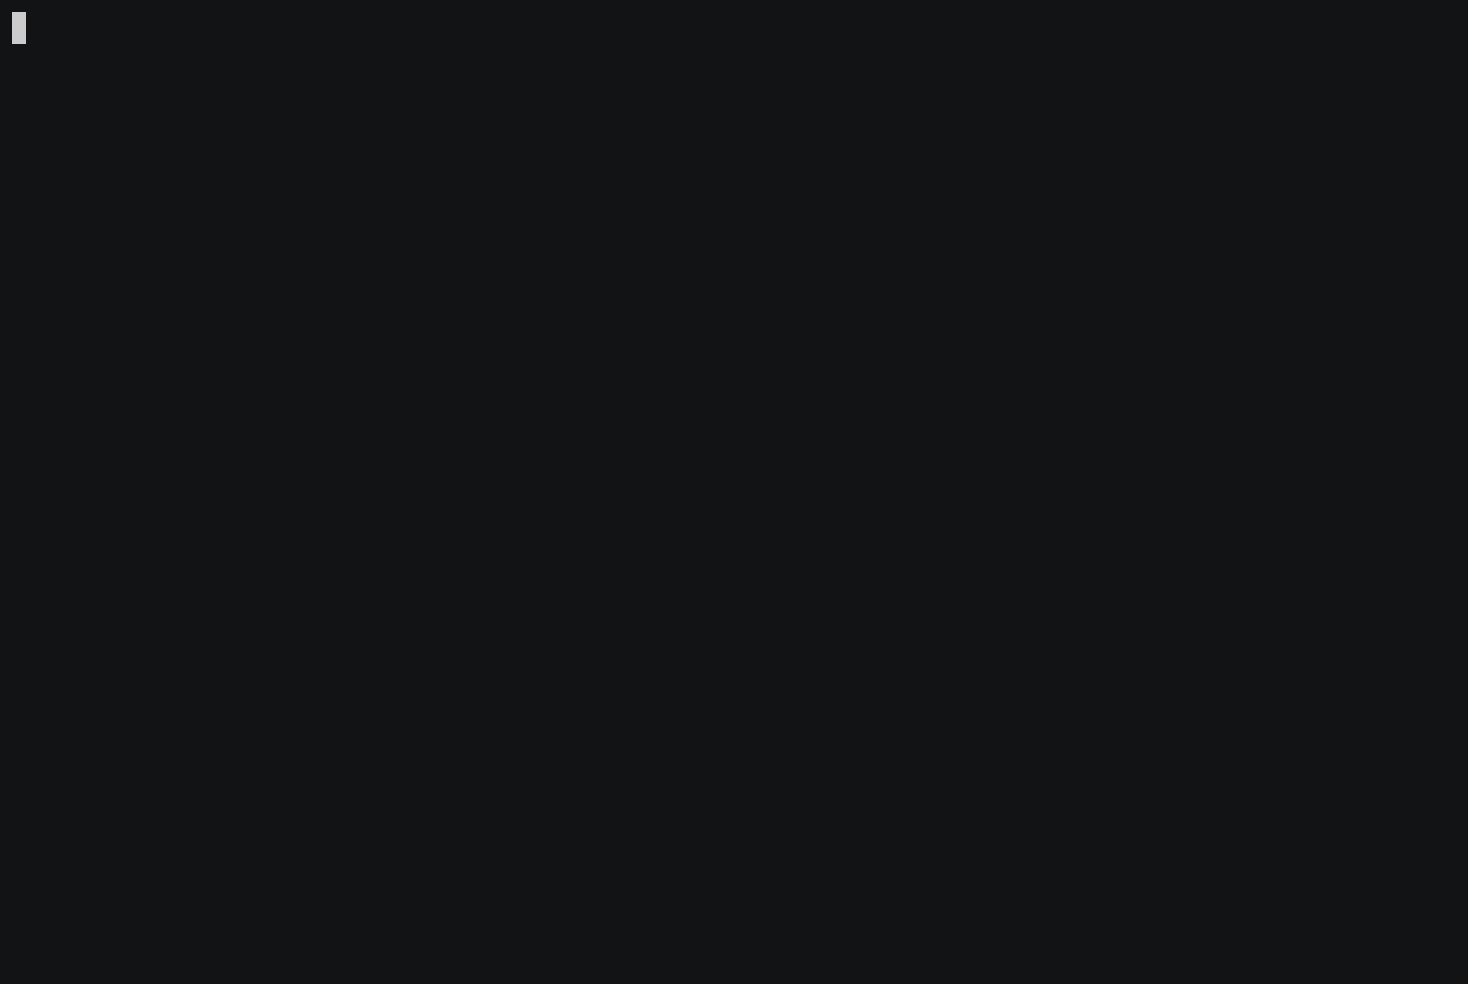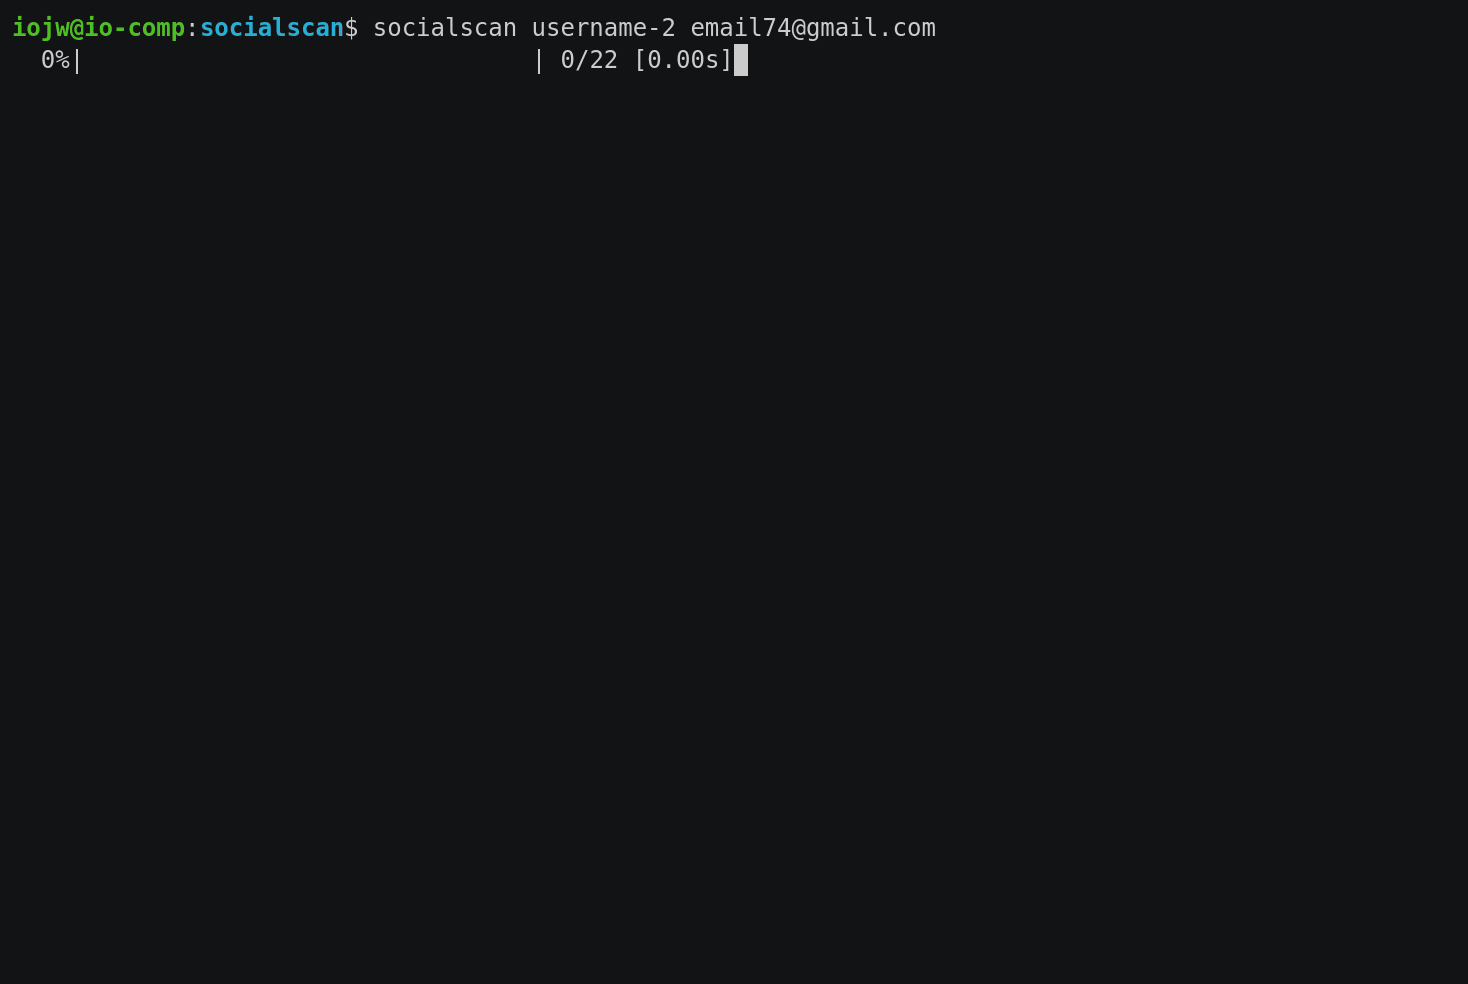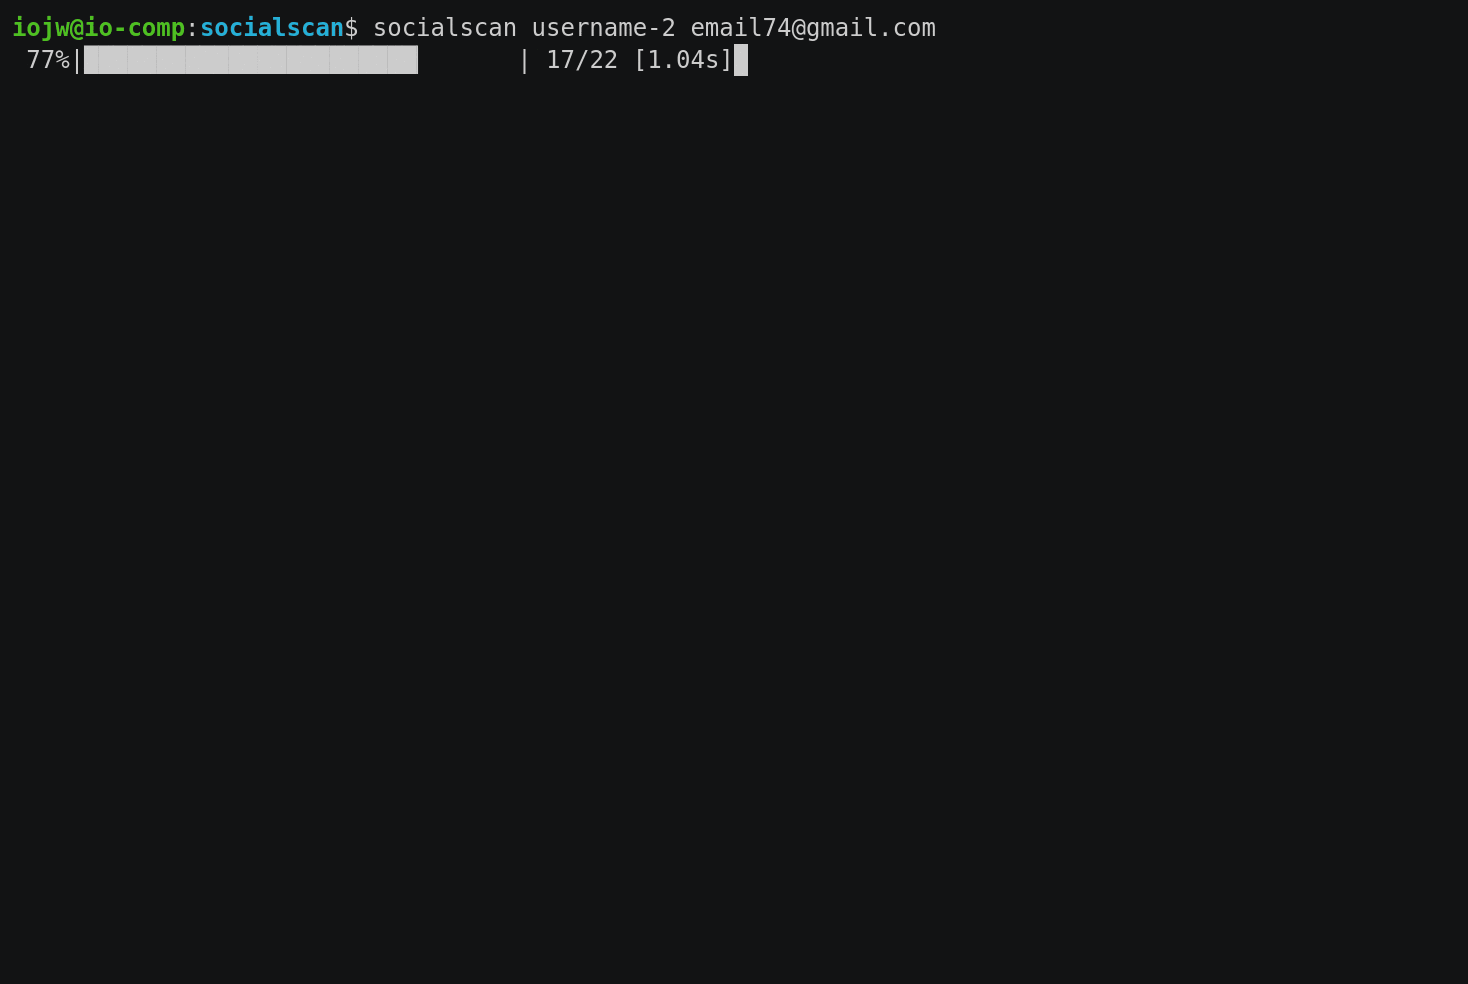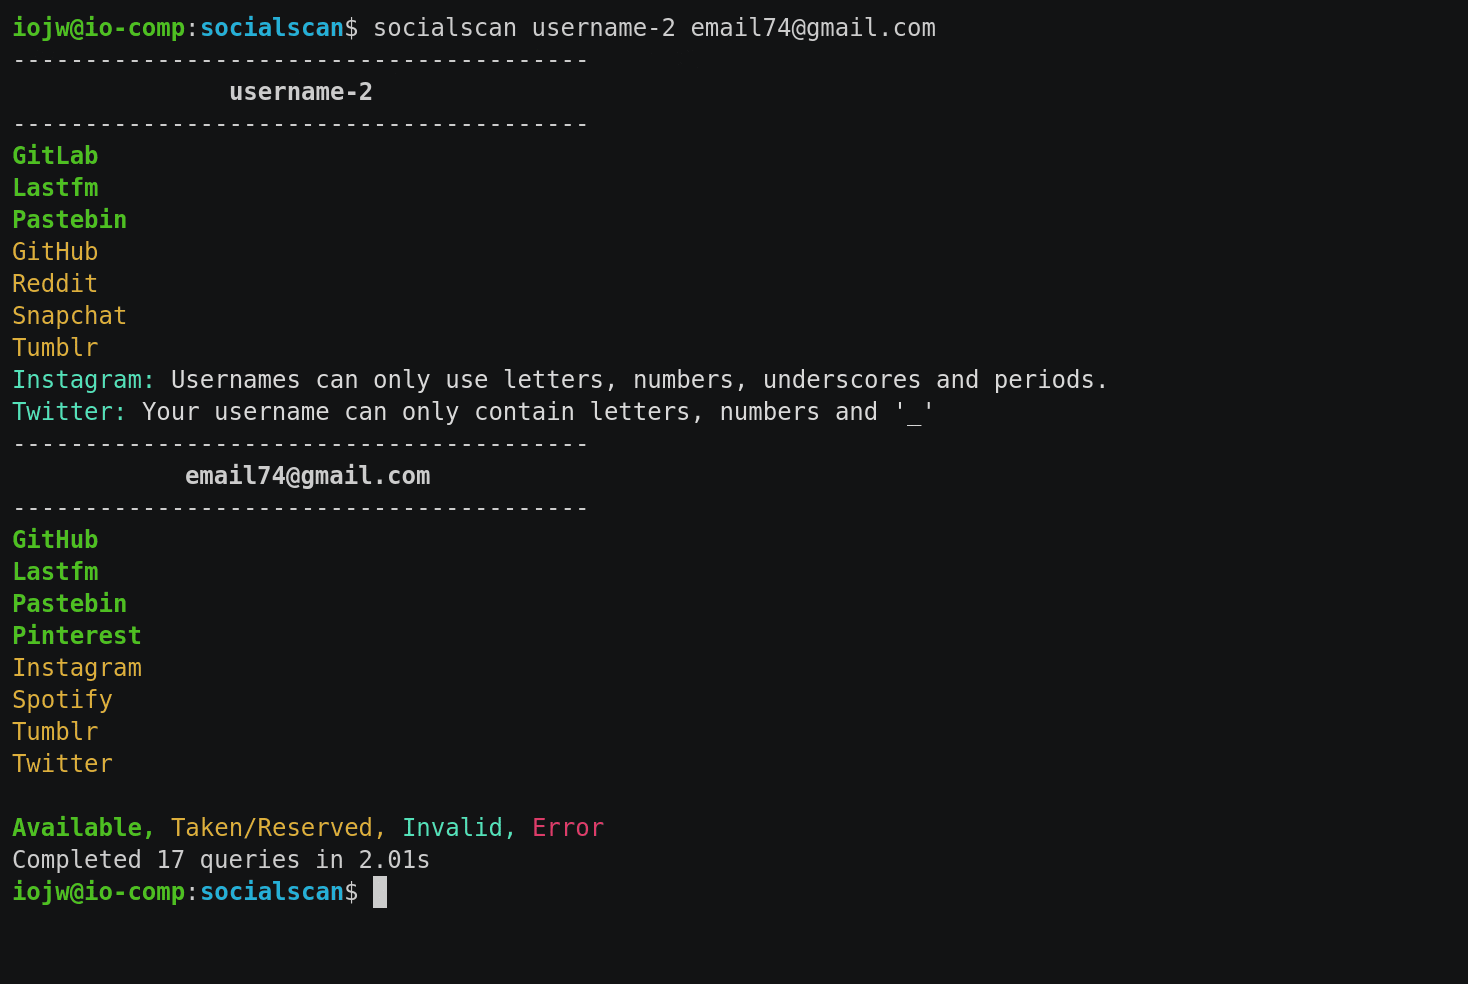
 samratashok/admodule
微软签名的ActiveDirectory PowerShell模块
 r3dy/capsulecorp-pentest
用于进行内部网络渗透测试的 Vagrant VirtualBox 环境
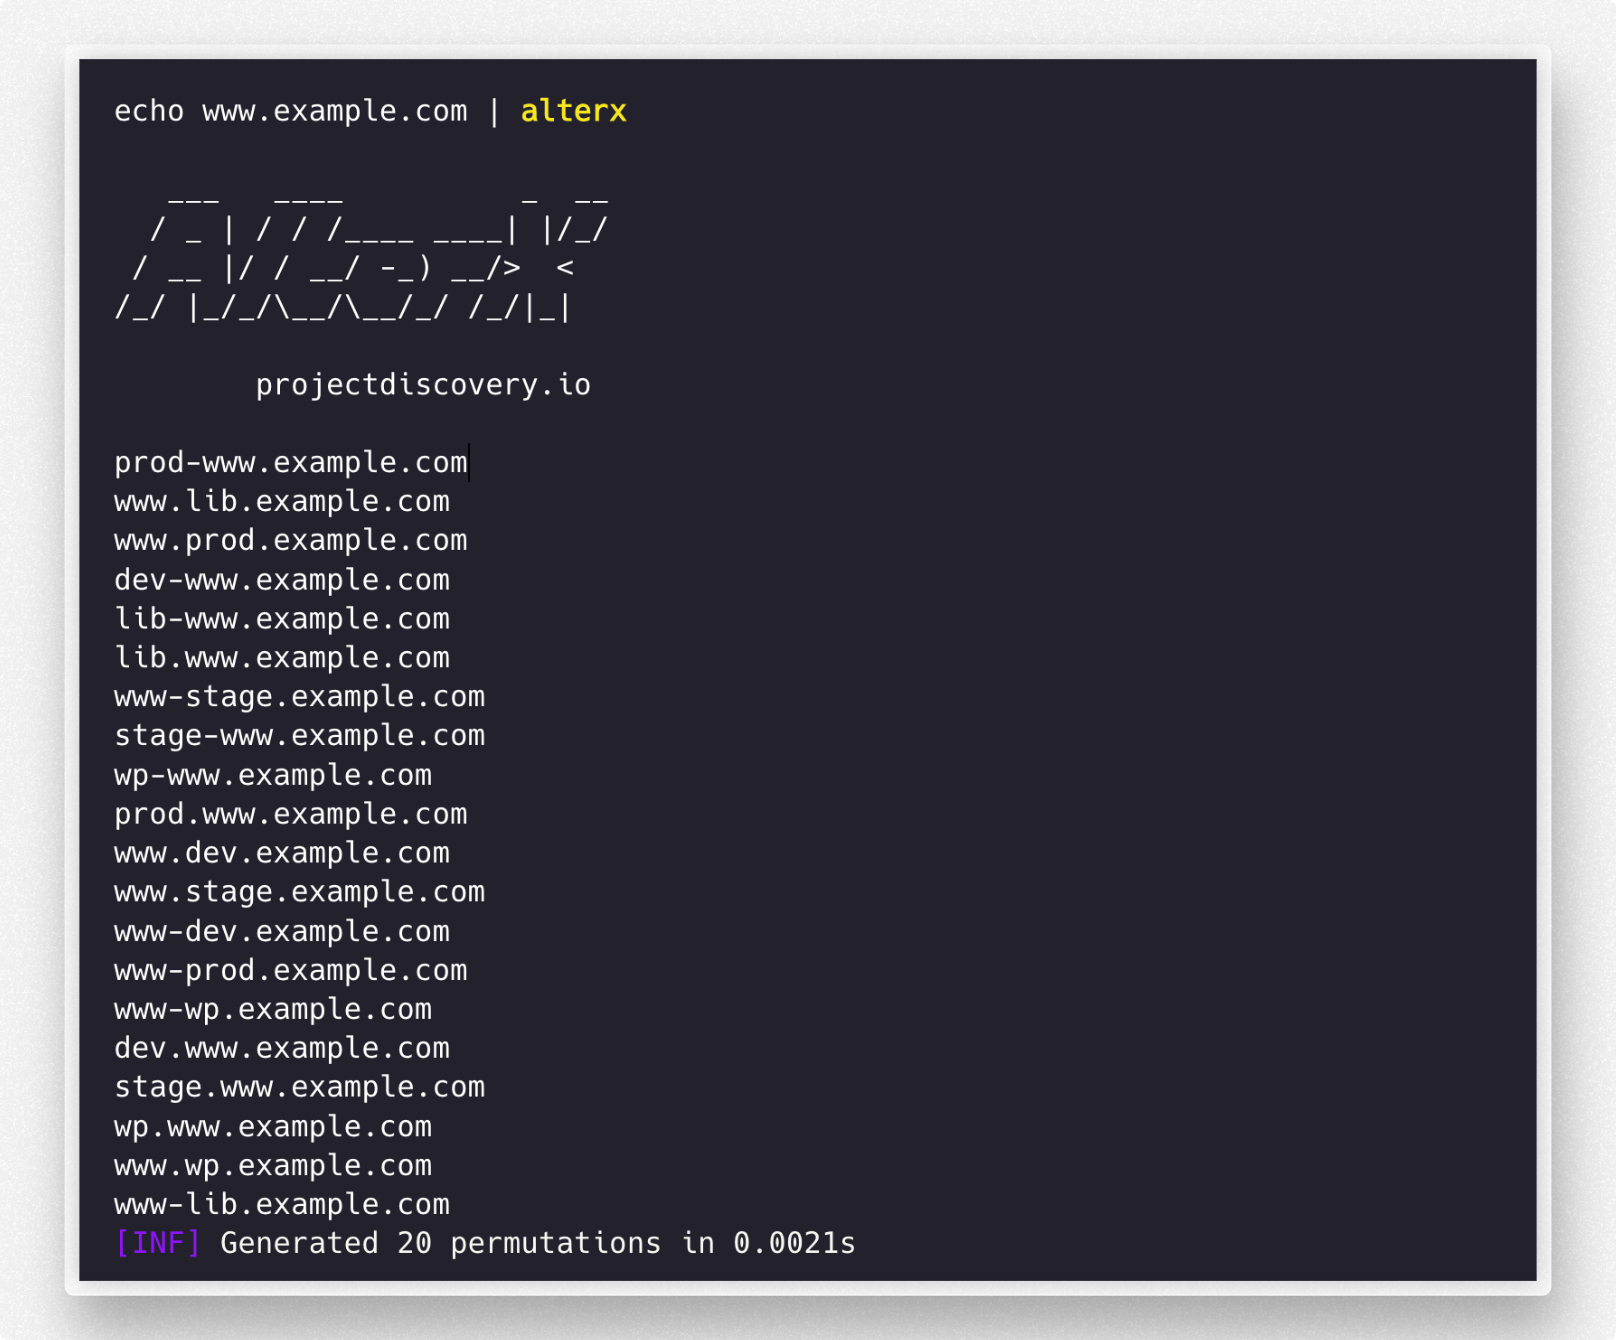 projectdiscovery/alterx
基于DSL的快速可定制子域名字典生成器
 jsitech/jshielder
Linux服务器加固脚本/安全LAMP-LEMP部署器/CIS基准
 kolbicz/wqfiles
File browser, app data manager and cache cleaner for iOS 26 and 27 (worse_query, no jailbreak)
 netsniff-ng/netsniff-ng
用于日常 Linux 网络管理的瑞士军刀。
 rdesktop/rdesktop
开源RDP客户端,用于从类Unix系统连接Windows终端服务,支持RDP 4和5版本,并带有智能卡认证。
 m4sc3r4n0/evil-droid
用于创建、生成和嵌入 Android 渗透测试 APK 载荷的框架,利用 Metasploit 进行漏洞利用,使用 Apktool 进行重新打包。
 bhassani/eternalbluec
用C/C++重写的EternalBlue工具套件,包括:MS17-010漏洞利用、EternalBlue漏洞检测器、DoublePulsar检测器以及DoublePulsar Shellcode和DLL上传器。

 archstrike/archstrike
一个面向安全专业人士和爱好者的 Arch Linux 软件仓库。遵循 Arch 之道,并为 i686、x86_64、ARMv6、ARMv7 和 ARMv8 进行了优化。
 xsscx/fuzz
商品注入特征、恶意输入、XSS、HTTP 头注入、XXE、RCE、Javascript、XSLT
 tnm/zclaw
你的个人AI助手,全部仅需888KiB(应用代码约35KB)。运行在ESP32上。支持GPIO、定时任务、自定义工具、内存管理等功能。
 s3n4t0r-0x0/bear-c2
用于带外发现的漏洞利用服务器。将目标指向你拥有的域名。它发回的每个 HTTP 请求和每封电子邮件都会落入你控制的仪表板中,并且它会得到你选择的任何响应作为回报。