#1

 samratashok/admodule
微软签名的ActiveDirectory PowerShell模块
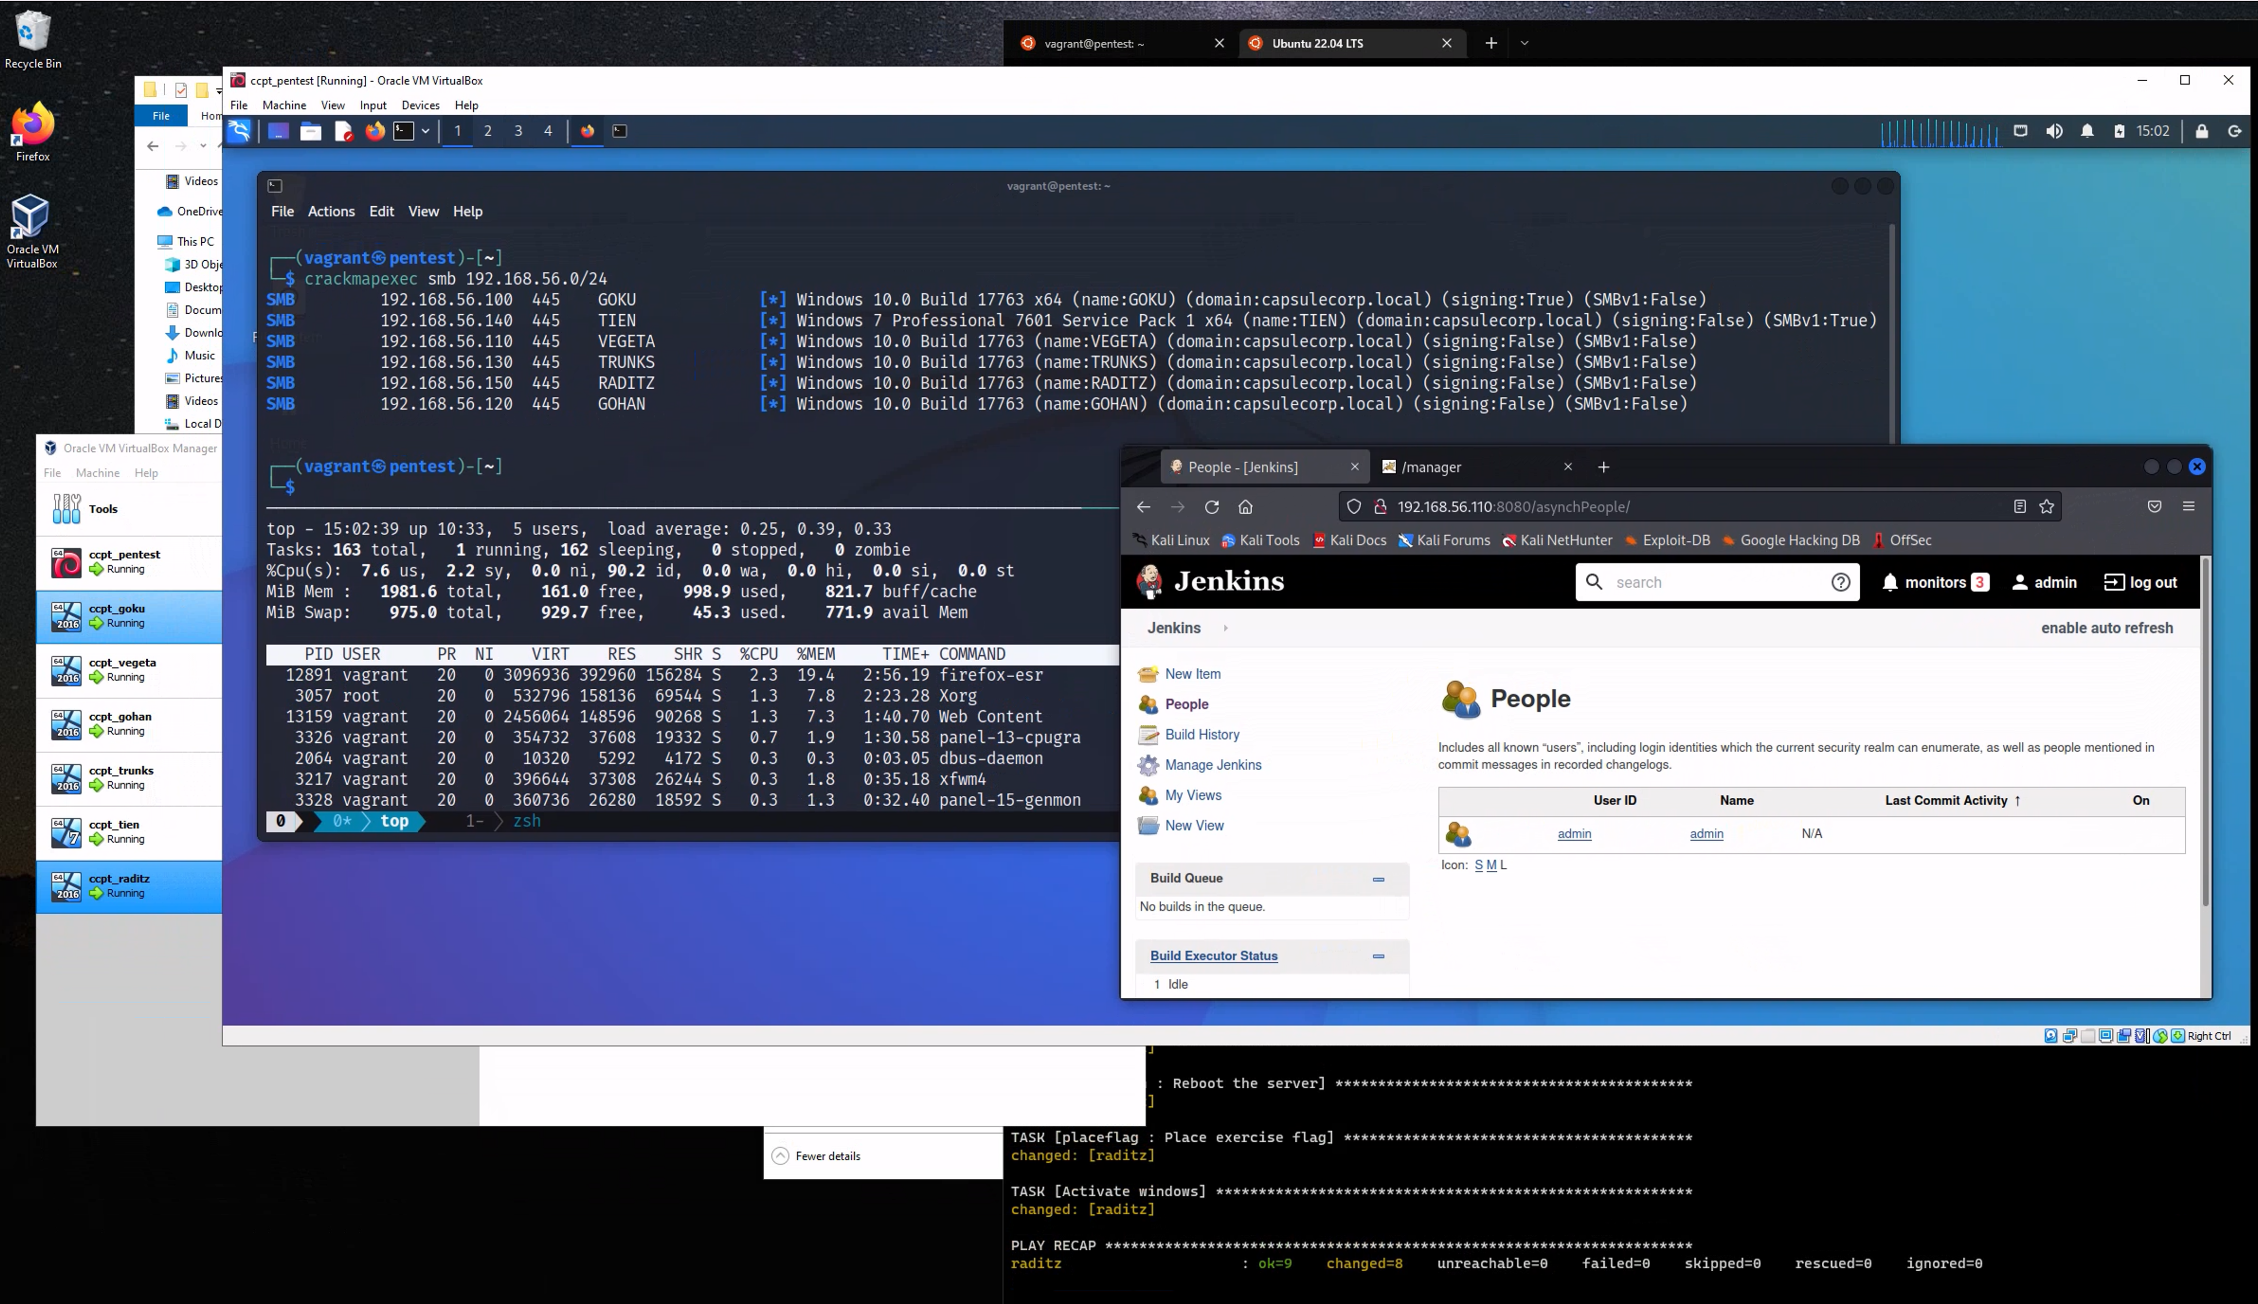 r3dy/capsulecorp-pentest
用于进行内部网络渗透测试的 Vagrant VirtualBox 环境
 mgeeky/protectmytooling
多重打包器封装工具,允许我们串联使用各类打包器、混淆器及其他红队武器。具备工件水印、IOC收集及PE后门植入功能。你输入自己的植入物,它会执行大量隐蔽操作,最终生成混淆后的可执行文件。
 jsitech/jshielder
Linux服务器加固脚本/安全LAMP-LEMP部署器/CIS基准
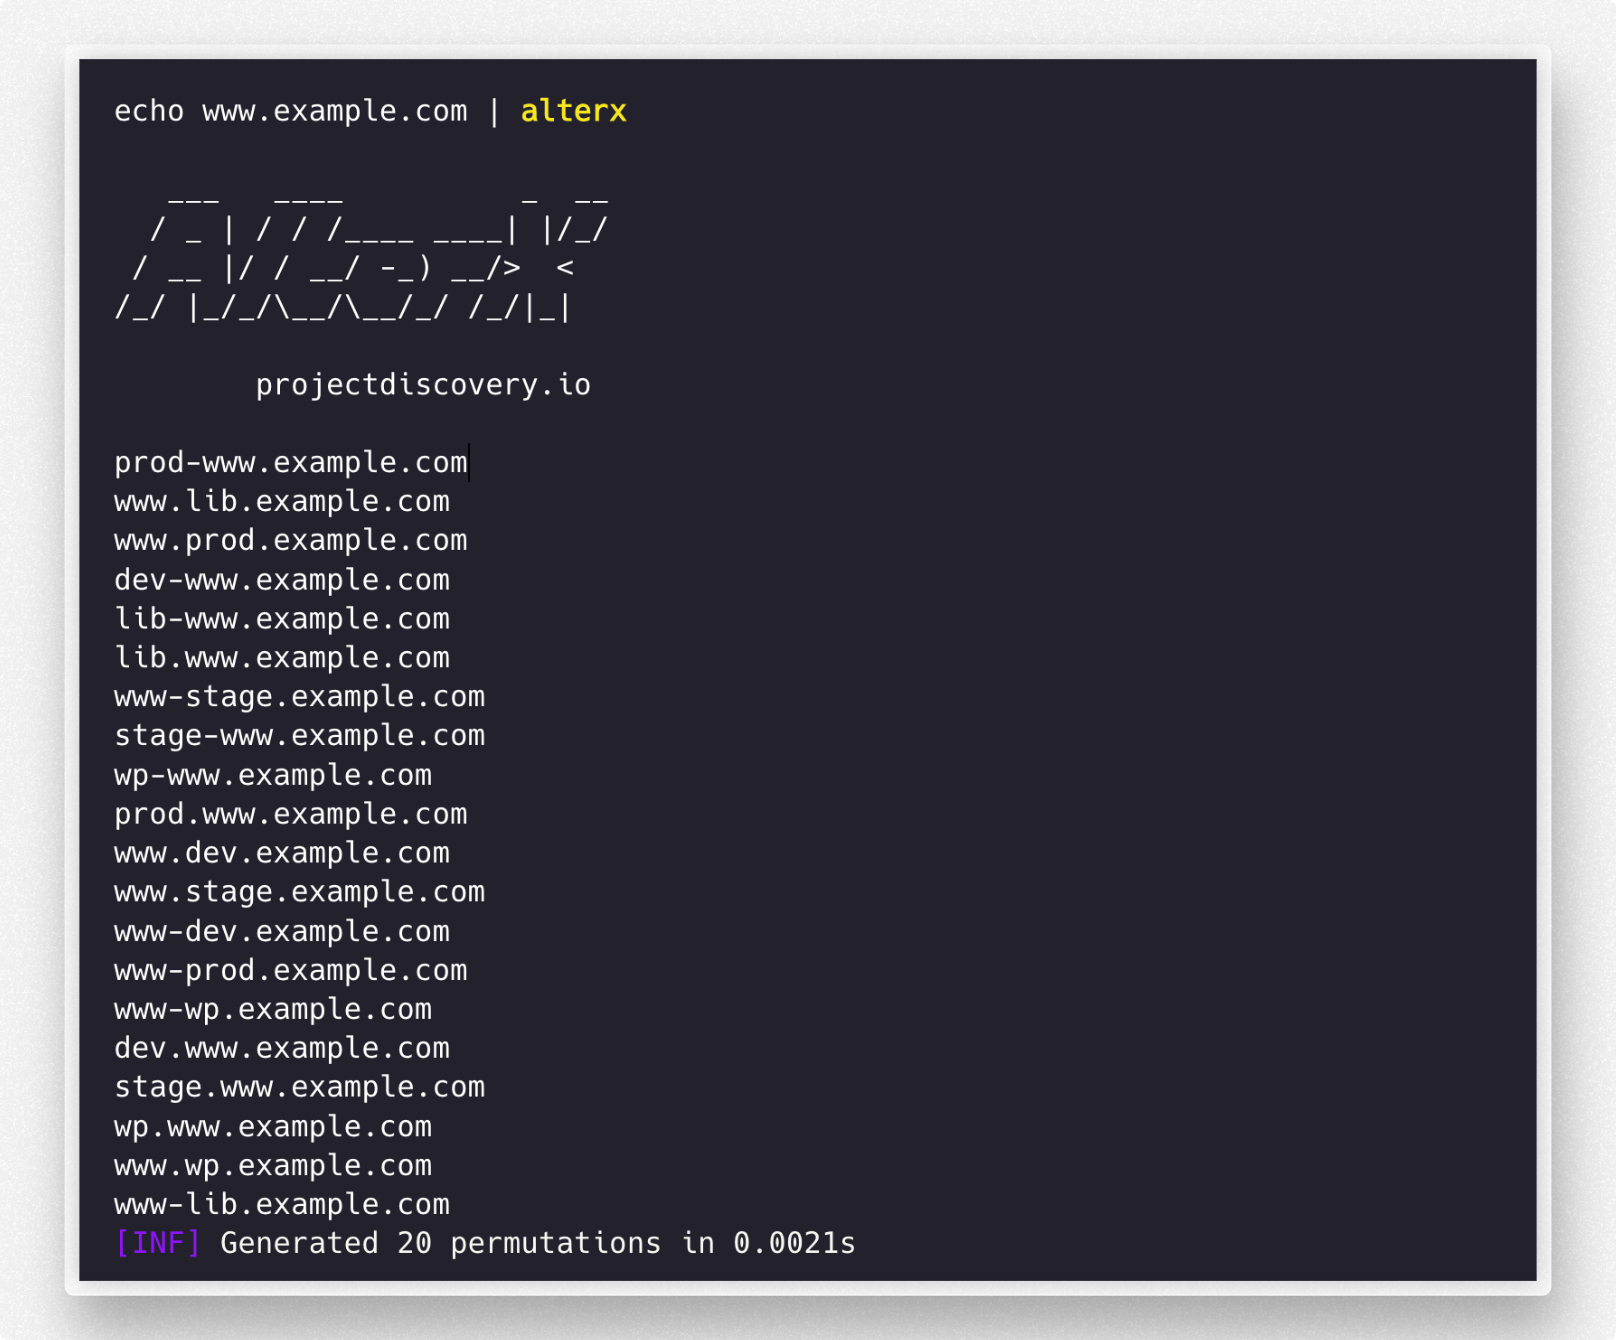 projectdiscovery/alterx
基于DSL的快速可定制子域名字典生成器
 netsniff-ng/netsniff-ng
用于日常 Linux 网络管理的瑞士军刀。
 bhassani/eternalbluec
用C/C++重写的EternalBlue工具套件,包括:MS17-010漏洞利用、EternalBlue漏洞检测器、DoublePulsar检测器以及DoublePulsar Shellcode和DLL上传器。
 m4sc3r4n0/evil-droid
用于创建、生成和嵌入 Android 渗透测试 APK 载荷的框架,利用 Metasploit 进行漏洞利用,使用 Apktool 进行重新打包。
 archstrike/archstrike
一个面向安全专业人士和爱好者的 Arch Linux 软件仓库。遵循 Arch 之道,并为 i686、x86_64、ARMv6、ARMv7 和 ARMv8 进行了优化。
 astefanutti/kubebox
⎈❏ Kubernetes 的终端和 Web 控制台
 googleprojectzero/p0tools
Google Project Zero 漏洞研究文档和小型独立安全工具的集合,包括漏洞利用和基于虚拟化的分析实用程序。
 chainguard-dev/melange
使用面向 Wolfi/Alpine 的声明式流水线,将源代码编译为可审计、已签名的 APK 软件包,并支持多架构 QEMU 仿真与可重现构建。
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…