
 #1

 sigmahq/pysigma
用于解析 Sigma 规则并将其转换为查询(以及你能想象到的任何其他用途)的 Python 库。
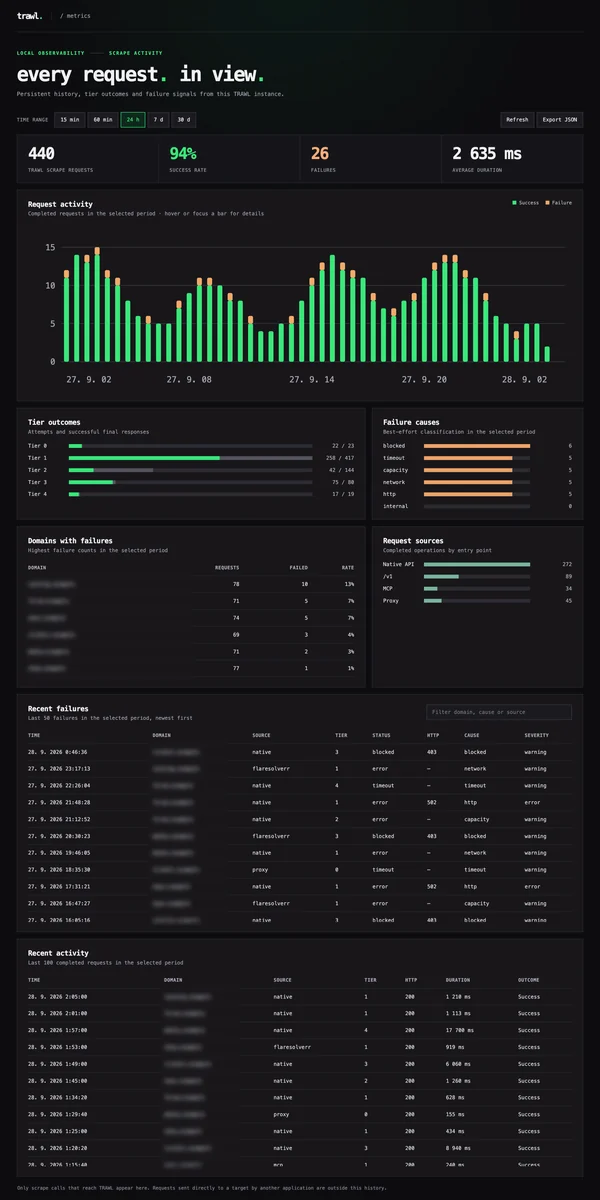 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
 astefanutti/kubebox
⎈❏ Kubernetes 的终端和 Web 控制台
 indetectables-net/toolkit
精心整理的Windows工具包,用于逆向工程、恶意软件分析和密码破解。包含101个预配置工具,支持自动更新和上下文菜单集成。
 chainguard-dev/melange
使用面向 Wolfi/Alpine 的声明式流水线,将源代码编译为可审计、已签名的 APK 软件包,并支持多架构 QEMU 仿真与可重现构建。

 rverton/webanalyze
Wappalyzer 的移植版本 (揭示网站使用的技术) 以自动化大规模扫描。
 mailgun/flanker
Python 电子邮件地址和 MIME 解析库
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) 针对已锁定引导加载程序的 Android 设备的内核漏洞利用
 googleprojectzero/p0tools
Google Project Zero 漏洞研究文档和小型独立安全工具的集合,包括漏洞利用和基于虚拟化的分析实用程序。
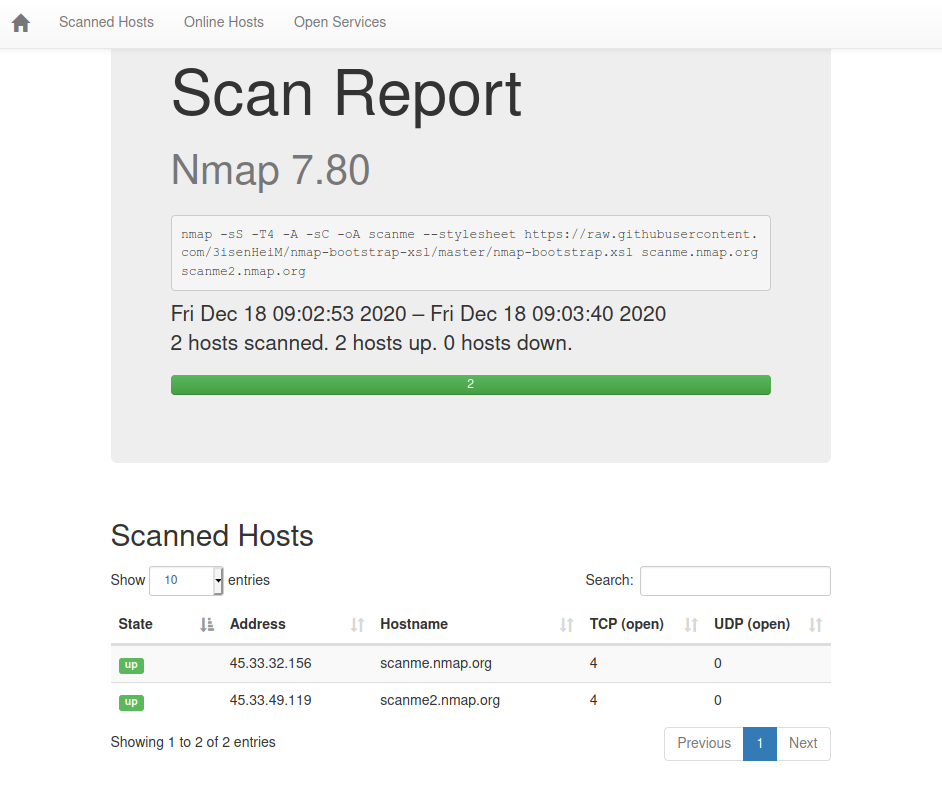 honze-net/nmap-bootstrap-xsl
一个基于Bootstrap的Nmap XSL实现。
 lachlan2k/react2shell-cve-2025-55182-original-poc
针对 React2Shell(CVE-2025-55182)的原始概念验证漏洞利用,演示了如何通过 Webpack 分块解析漏洞在 Next.js 应用程序中实现远程代码执行。
 binsync/binsync
一个用于跨反编译器协作的逆向插件,基于 git 构建。
 lsposed/lspromise
Android 完整漏洞利用链,可实现从本地不可信应用提权至 root/内核,结合了 CVE-2026-49881 与 CVE-2026-43284
 adrecon/adrecon
PowerShell 工具,通过 LDAP 或 ADWS 提取 Active Directory 工件,并生成 Excel 报告,用于审计、DFIR 和渗透测试。
 tyranid/dotnettojscript
一个用于创建 JScript 文件的工具,该文件可从内存中加载 .NET v2 程序集。









