#1
 boreas37/cve-2026-85168-poc
CVE-2026-85168 — n8n Git 节点在 add|commit|checkout 时通过仓库本地 filter.*.clean / merge-driver 配置导致的远程代码执行。已在 v2.35.3 / v2.36.2 验证。
 arpsyndicate/puncia
Panthera(P.)uncia - 子域中心与漏洞利用观察者的官方 CLI 实用工具。
 ipa-lab/hackingbuddygpt
帮助道德黑客用不超过 50 行代码使用 LLM。

 divyanshukumar0014/shipproof
GitLab CI 的自动化 SOC 2 变更管理。
 bitcoindatalabs/ln-upgrade-dynamics
“谁在修补闪电网络?来自 Gossip 中发布线的证据,2023-2026”(arXiv:2610.30350)的代码、聚合数据和 LaTeX 源码
 toxy4ny/php2shell-checker
用于 Debian 12/13 的只读 PHP2Shell 软件包检查器(CVE-2026-109618、CVE-2026-109619)。
 siladu/fix-cve-2026-91403
用于修复 Ubuntu OpenJDK 中 CVE-2026-91403 的 Shell 脚本,通过修补默认 Java 运行时实现;修复后需要重启 Java 进程。

 liske/needrestart
系统实用程序,用于在软件包升级后识别并重启使用过时库的守护进程,以维护安全性。支持容器和解释器。
 emrekybs/veiled-eye
OSINT 身份调查工具。从电子邮件、用户名、电话号码或钱包出发,跨 46 个数据源进行关联分析,汇聚成一份画像与关系图谱。
 lumoslab-innovation/openhunterai
面向 Web、API 和 LLM 应用安全的本地优先 AI 红队。攻击者式推理、有证据支撑的发现,以及面向 AI 编码代理的技能。
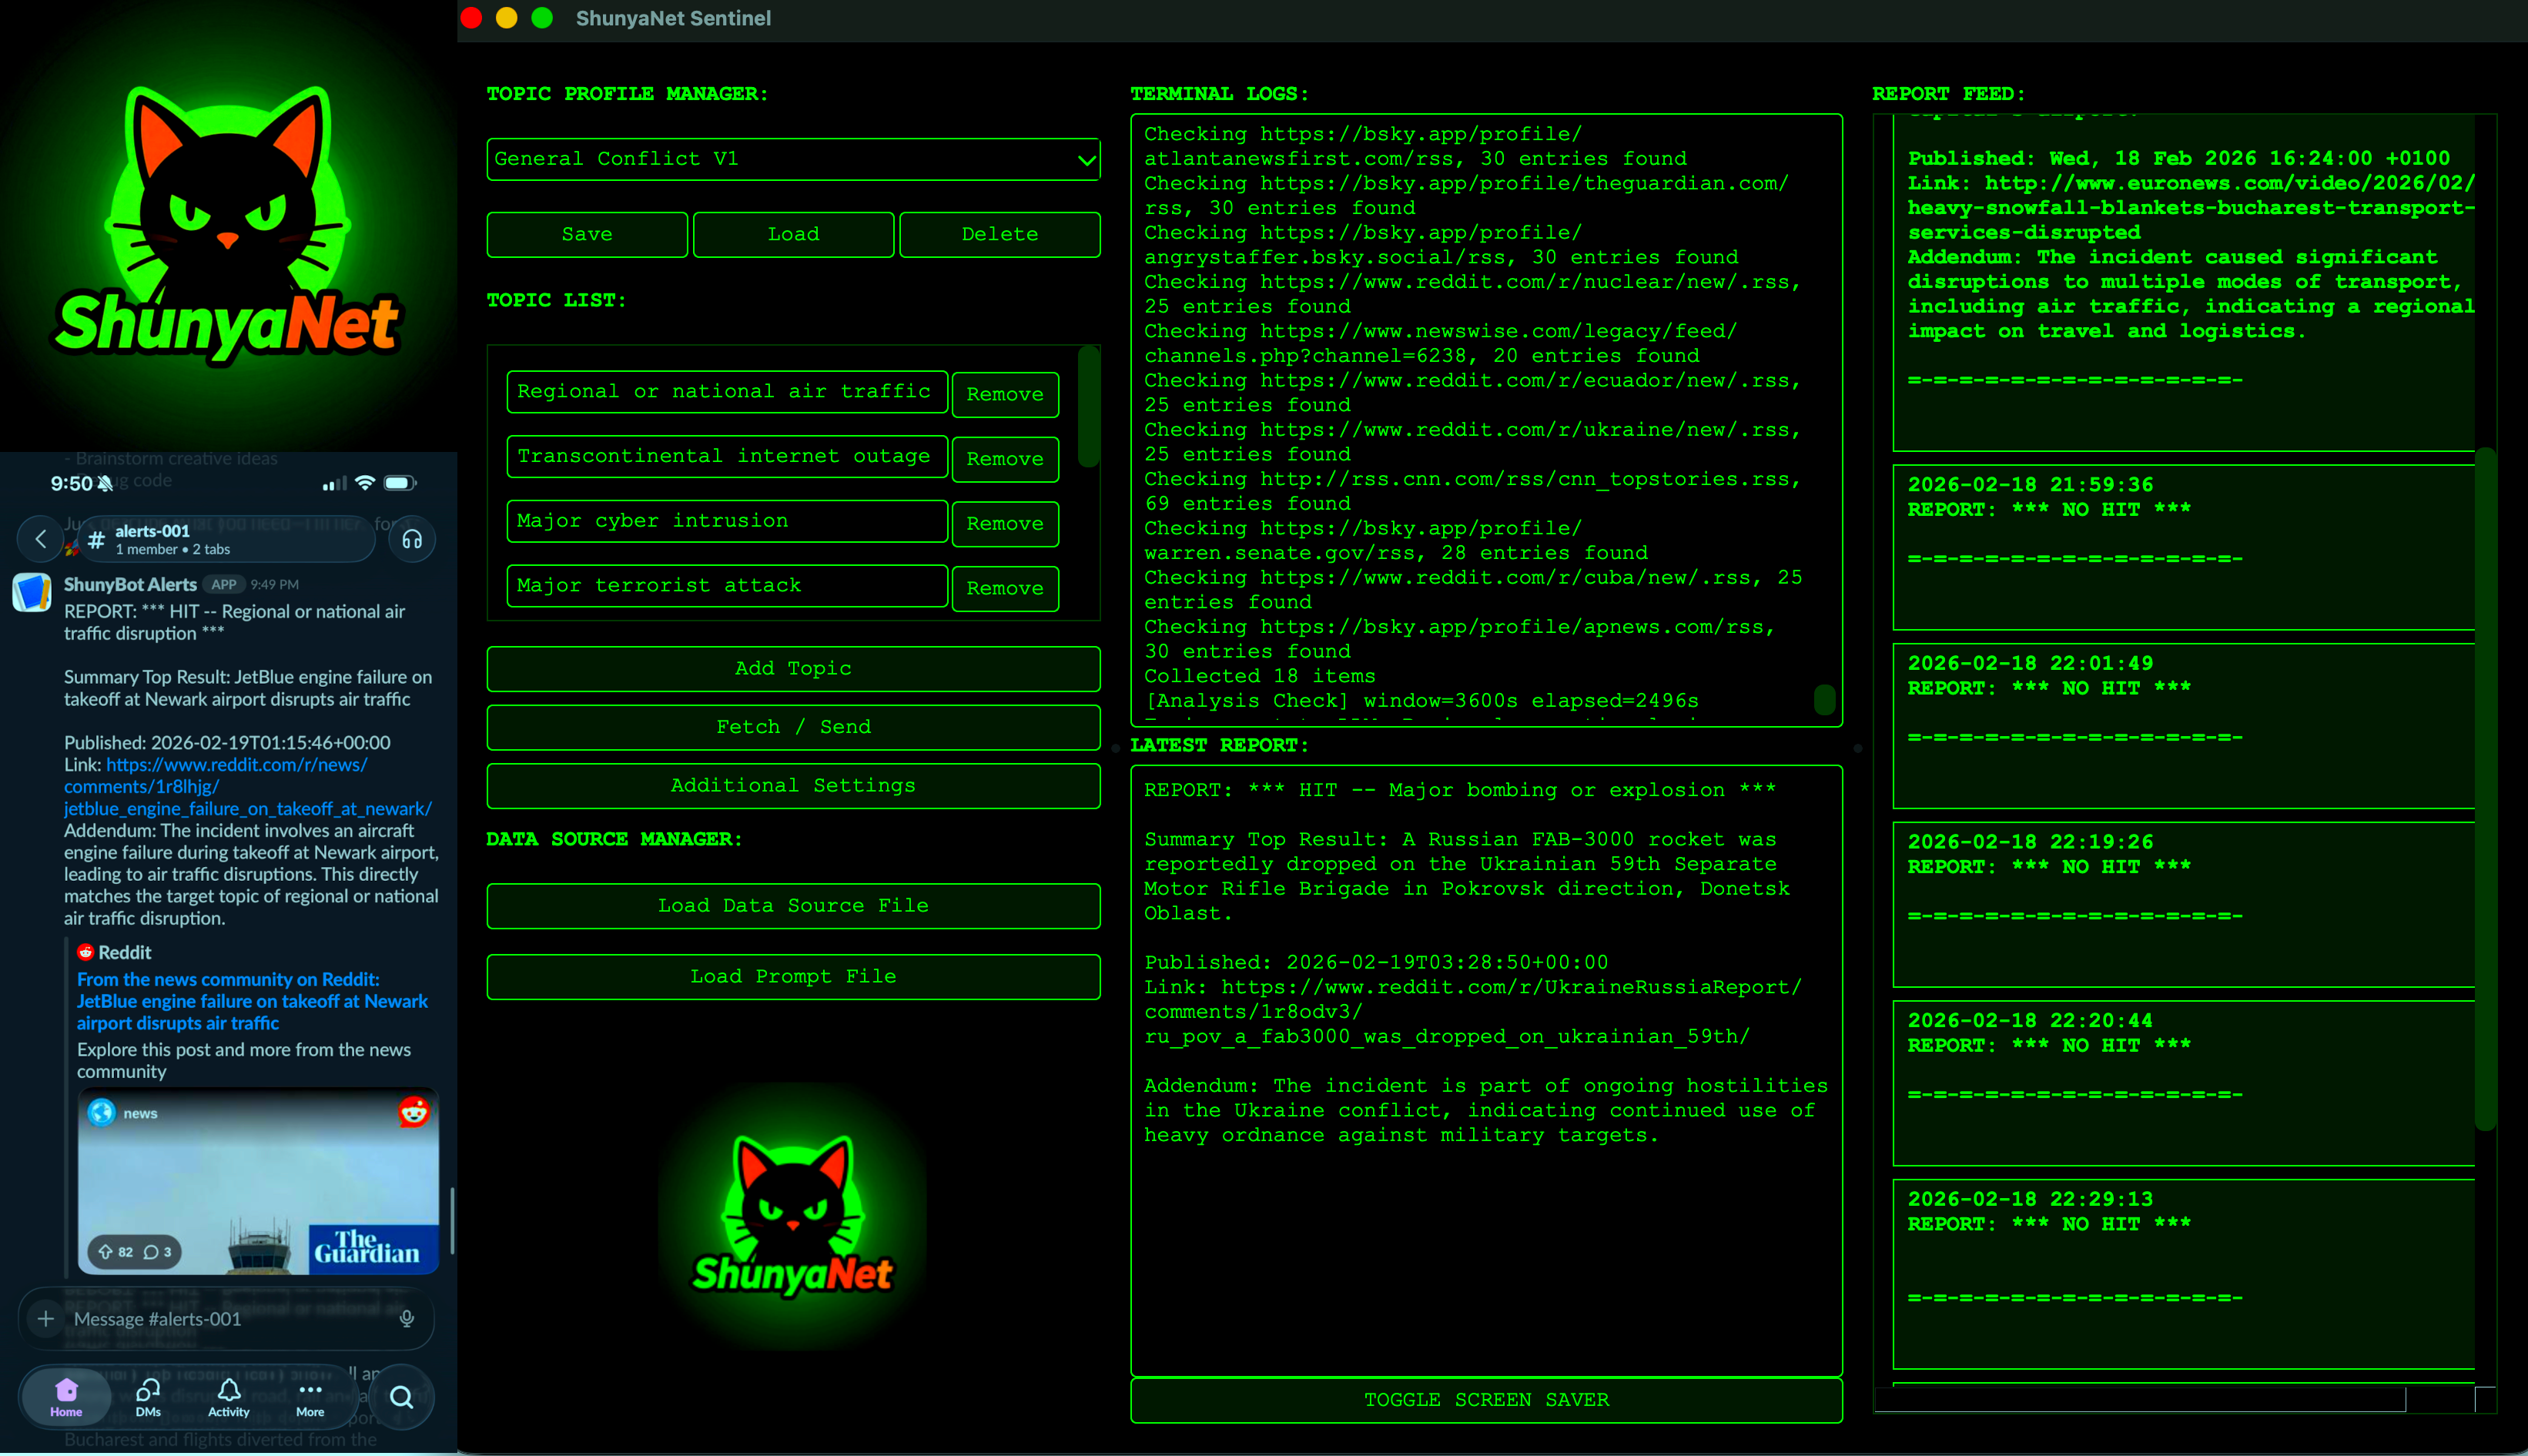 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinel 是一个轻量级程序,用于监控 RSS 订阅源,将其发送给 LLM 进行分析,并直接将摘要或警报传送到 GUI 和 Slack。
 matheusht/redthread
用于 LLM 的自主红队引擎。RedThread 管理完整的安全生命周期:生成对抗性攻击、执行精确评估,并综合经过验证的护栏以实现安全的自我改进。
 msuhanov/easy_triage
用于对受感染系统(Linux、ESXi、FreeBSD/NetScaler)进行分类排查的脚本
 vqkro/ddossnake
Go 负载与压力测试工具,支持 L7 HTTP 和 L4 原始 TCP/UDP 模式、多线程工作器、实时速率图表,以及 Windows GUI 和跨平台 CLI。
 0xby7eme/windows-lpe-auditor
一个带有终端界面的小型 Windows 本地权限提升(LPE)配置错误审计工具,使用 C++20 和 FTXUI 构建