Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Windows-LPE-Auditor — 一个带有终端界面的小型 Windows 本地权限提升(LPE)配置错误审计工具,使用 C++20 和 FTXUI 构建 | Kitploit
工具/GitHubGitHub/0xby7eme/windows-lpe-auditor
身份验证与授权防御工具权限提升漏洞分析配置审计渗透测试实用工具与框架错误配置
GitHub0xby7eme/windows-lpe-auditor

Windows-LPE-Auditor

一个带有终端界面的小型 Windows 本地权限提升(LPE)配置错误审计工具,使用 C++20 和 FTXUI 构建

查看仓库
21616小时50分前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

WinLpeAuditor

一个带有终端界面的小型 Windows 本地权限提升(LPE)错误配置审计工具,使用 C++20 和 FTXUI 构建。
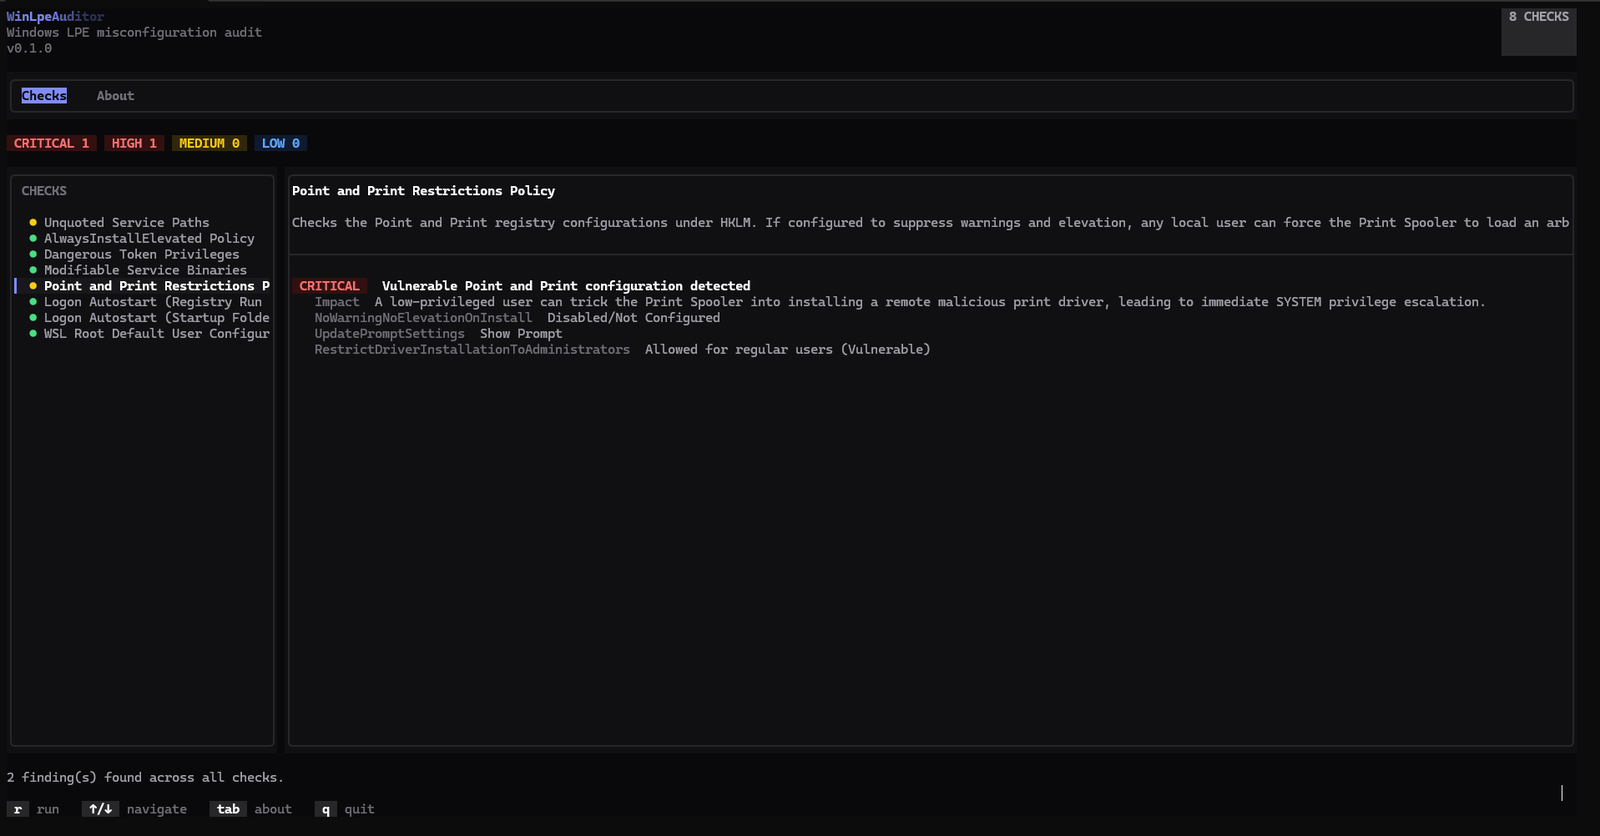
Screenshot

包含的检查项:

  • 未加引号的服务路径 - 检查二进制路径未加引号且包含空格的 Win32 服务,如果用户可以在该路径中更靠前的位置写入,则可被利用。
  • AlwaysInstallElevated 策略 - 当 HKCU 和 HKLM 均允许任何用户以 SYSTEM 权限安装 .msi 包时发出标记。
  • 令牌特权: 标记分配给当前进程令牌的高危 Windows 特权(例如 SeImpersonatePrivilege、SeDebugPrivilege),这些特权会打开通往本地权限提升的直接路径。
  • 可修改的服务二进制文件: 扫描所有已注册的 Windows 服务并解析文件 ACL,以确保低权限用户组(如 Everyone 或 Authenticated Users)不具有对服务可执行文件的写入权限。
  • Point and Print 策略: 审计 HKLM 打印机策略,以确保远程打印机驱动程序的安装仅限于管理员,并且提权警告未被危险地禁用。
  • 登录自启动(注册表 Run 键): 检查全局 HKLM Run 和 RunOnce 键是否向标准用户组授予了写入权限。
  • 登录自启动(启动文件夹): 审计系统级启动目录的文件权限,以防止非特权用户植入快捷方式。
  • WSL Root 默认用户配置: 检查 Windows Subsystem for Linux (WSL) 的用户特定注册表项,以检测自动以 root 用户(UID 0)登录的发行版。

要求

  • Windows(使用 Win32 注册表和服务控制管理器 API)
  • CMake 3.21+
  • 支持 C++20 的编译器(通过 Visual Studio / Build Tools 使用 MSVC)

构建

cmake -B build -S .
cmake --build build

FTXUI 会在首次配置时通过 CMake 的 FetchContent 自动获取。

运行

.\build\WinLpeAuditor.exe

按键绑定:r 运行审计 · ↑/↓ 导航检查项 · q 退出。

添加新检查项

实现 ICheck 接口(include/Core/ICheck.h),将 .cpp 添加到 CMakeLists.txt,并在 src/main.cpp 中注册:

engine.Register(std::make_unique<Checks::YourNewCheck>());

无需更改其他代码。

免责声明

仅限在您获授权评估的环境和系统中使用。

TODO

  • 实现更多提权检查项
  • 发布流水线
下载工具