
 #1
 foxcornlab/faspex-scanner
针对 IBM Aspera Faspex CVE-2026-123218(CVSS 9.8,CISA KEV)的仅检测式分诊:依据 5.0.19 PL1 修复版本对 Faspex 5 安装实例进行评级,并识别出仅安装 5.0.19 版本的陷阱。
 reajason/memshellparty
一款专注于 Java 主流 Web 中间件的内存马快速生成工具,致力于简化安全研究人员和红队成员的工作流程,提升攻防效率
 noraj/ctf-party
:triangular_flag_on_post: 一个CLI工具和库,通过字符串转换/操作来增强和加速脚本/漏洞利用编写。
 corelight/corelightforsecops
用于 CORELIGHT 及相关信息的 Chronicle 解析器。
 extv/podroid
一个无需root权限的Android应用,可在其上启动Alpine Linux系统:运行容器(Podman/Docker/LXC)以及GUI桌面应用。
 certifi/python-certifi
(Python 发行版)精心整理的根证书集合,用于在验证 TLS 主机身份时校验 SSL 证书的可信度。
 sigmahq/pysigma
用于解析 Sigma 规则并将其转换为查询(以及你能想象到的任何其他用途)的 Python 库。
 synfinner/kevin
基于 CISA 已知被利用漏洞目录的 REST API,提供 CVE 查询、最新 KEV 新增条目、文本搜索,以及合并的 CISA、MITRE 和 NVD 数据。
 jingkaihe/matchlock
用于AI代理的临时微VM沙箱,支持网络白名单、通过MITM代理注入密钥以及VM级隔离。启动时间不到一秒,支持Go/Python/TypeScript SDK。
 krixx1337/burner-net
零信任反取证HTTP客户端。清除机密。切断痕迹。隐形坦克中的CPR。👻
 getsops/sops
简单灵活的机密管理工具
 jrice-ai/cage
用于审计学习型网络防御基准的复现测试框架、补丁和分析工具:捕获智能体轨迹、运行红方智能体消融实验,并基于已发布数据重新计算论文中的每一张图表。
 borewit/svg-sanitizer
用于清理 SVG 文件的 Java 库,可剥离 JavaScript、内联事件处理器和 script 标签,同时阻止外部资源加载以防止 XSS。
 trailofbits/claude-code-devcontainer
用于在绕过模式下安全运行 Claude Code 的沙箱化开发容器。专为安全审计和不受信任的代码审查而构建。
 usbarmory/tamago
用于在裸机处理器上编译和执行Go应用程序的框架,通过移除操作系统和C依赖来缩小攻击面,实现安全的固件开发。
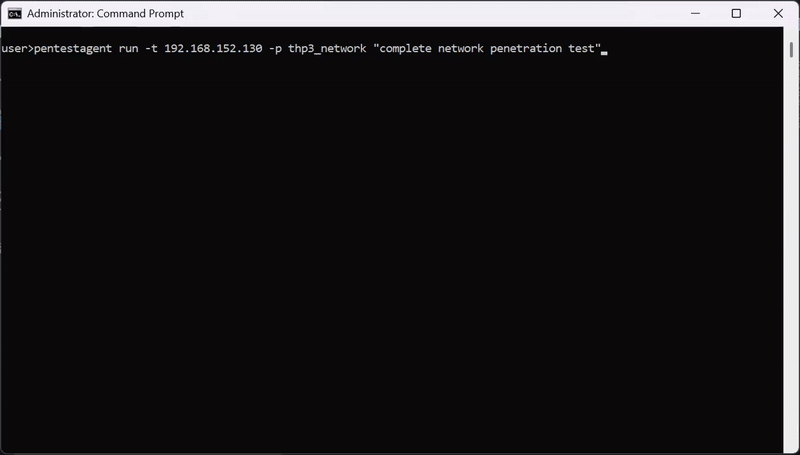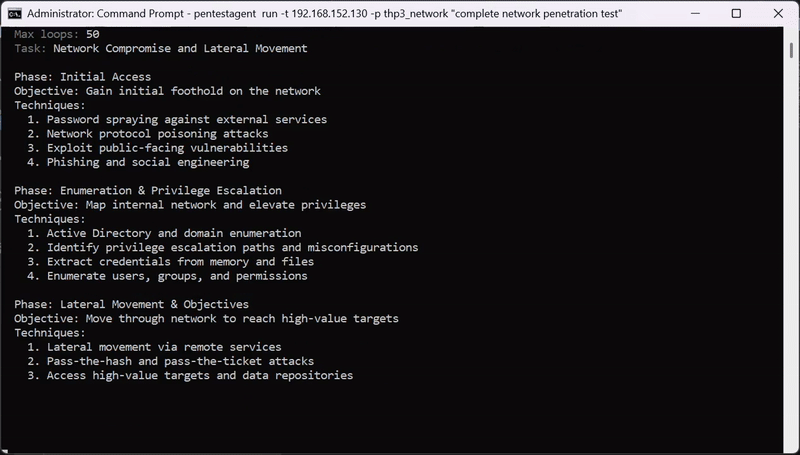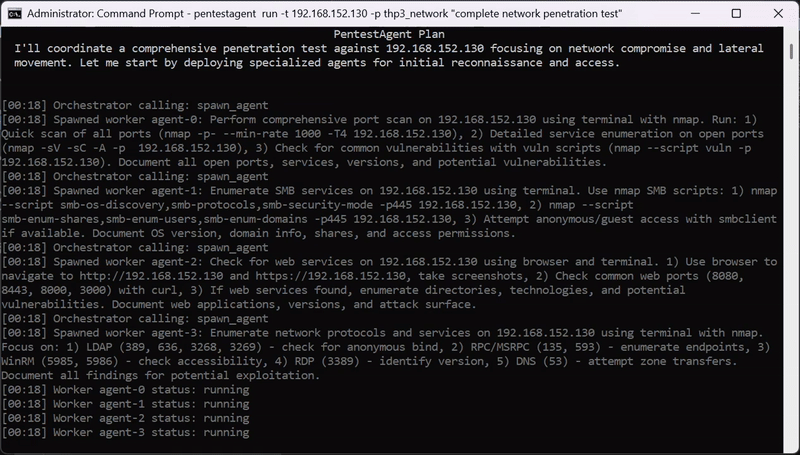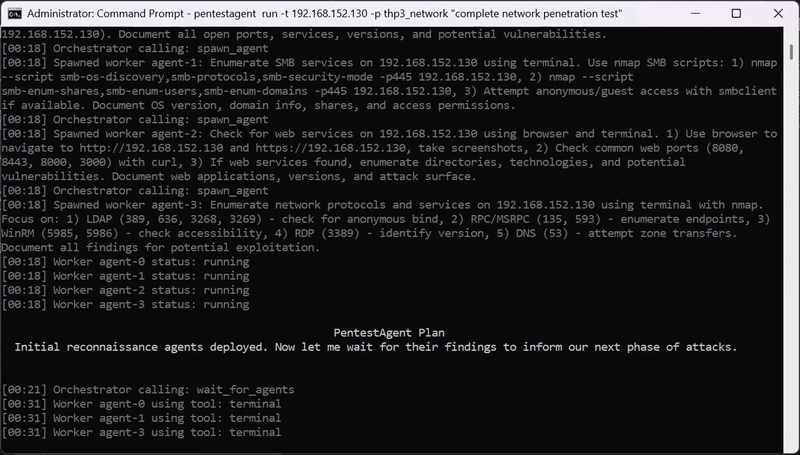 gh05tcrew/pentestagent
用于黑盒安全测试的AI代理框架,具备自主多代理编排、内置渗透测试工具以及MCP集成,适用于漏洞赏金、红队和渗透测试工作流程。
 foxcornlab/craft-cms-scanner
针对以 CVE-2026-123488(CVSS 9.8 未认证 SQL 注入)为首的 Craft CMS 2026 年 11 月批次漏洞的仅检测式分诊:对照 4.18.9 / 5.11.2 修复版本,对 4.x/5.x 安装进行评级。不发送流量,不进行探测。









