Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Podroid — 一个无需root权限的Android应用,可在其上启动Alpine Linux系统:运行容器(Podman/Docker/LXC)以及GUI桌面应用。 | Kitploit
工具/GitHubGitHub/extv/podroid
Android安全容器安全安全虚拟化移动安全实用工具与框架硬件与物联网安全
GitHubextv/podroid

Podroid

一个无需root权限的Android应用,可在其上启动Alpine Linux系统:运行容器(Podman/Docker/LXC)以及GUI桌面应用。

查看仓库
1.9k1081649天前Kitploit 审核通过
分享
网站
Podroid logo

Podroid

在您的 Android 手机上运行 Linux 容器和完整的 Linux 桌面。无需 root。

一个真正的 Alpine Linux 虚拟机,拥有自己的内核——不是 chroot 或 proot 的取巧手段——因此 Podman、Docker 和 LXC 的表现与在服务器上完全一致。

Release Downloads Stars License Android 8+ arm64

网站 · 文档 · 下载 APK

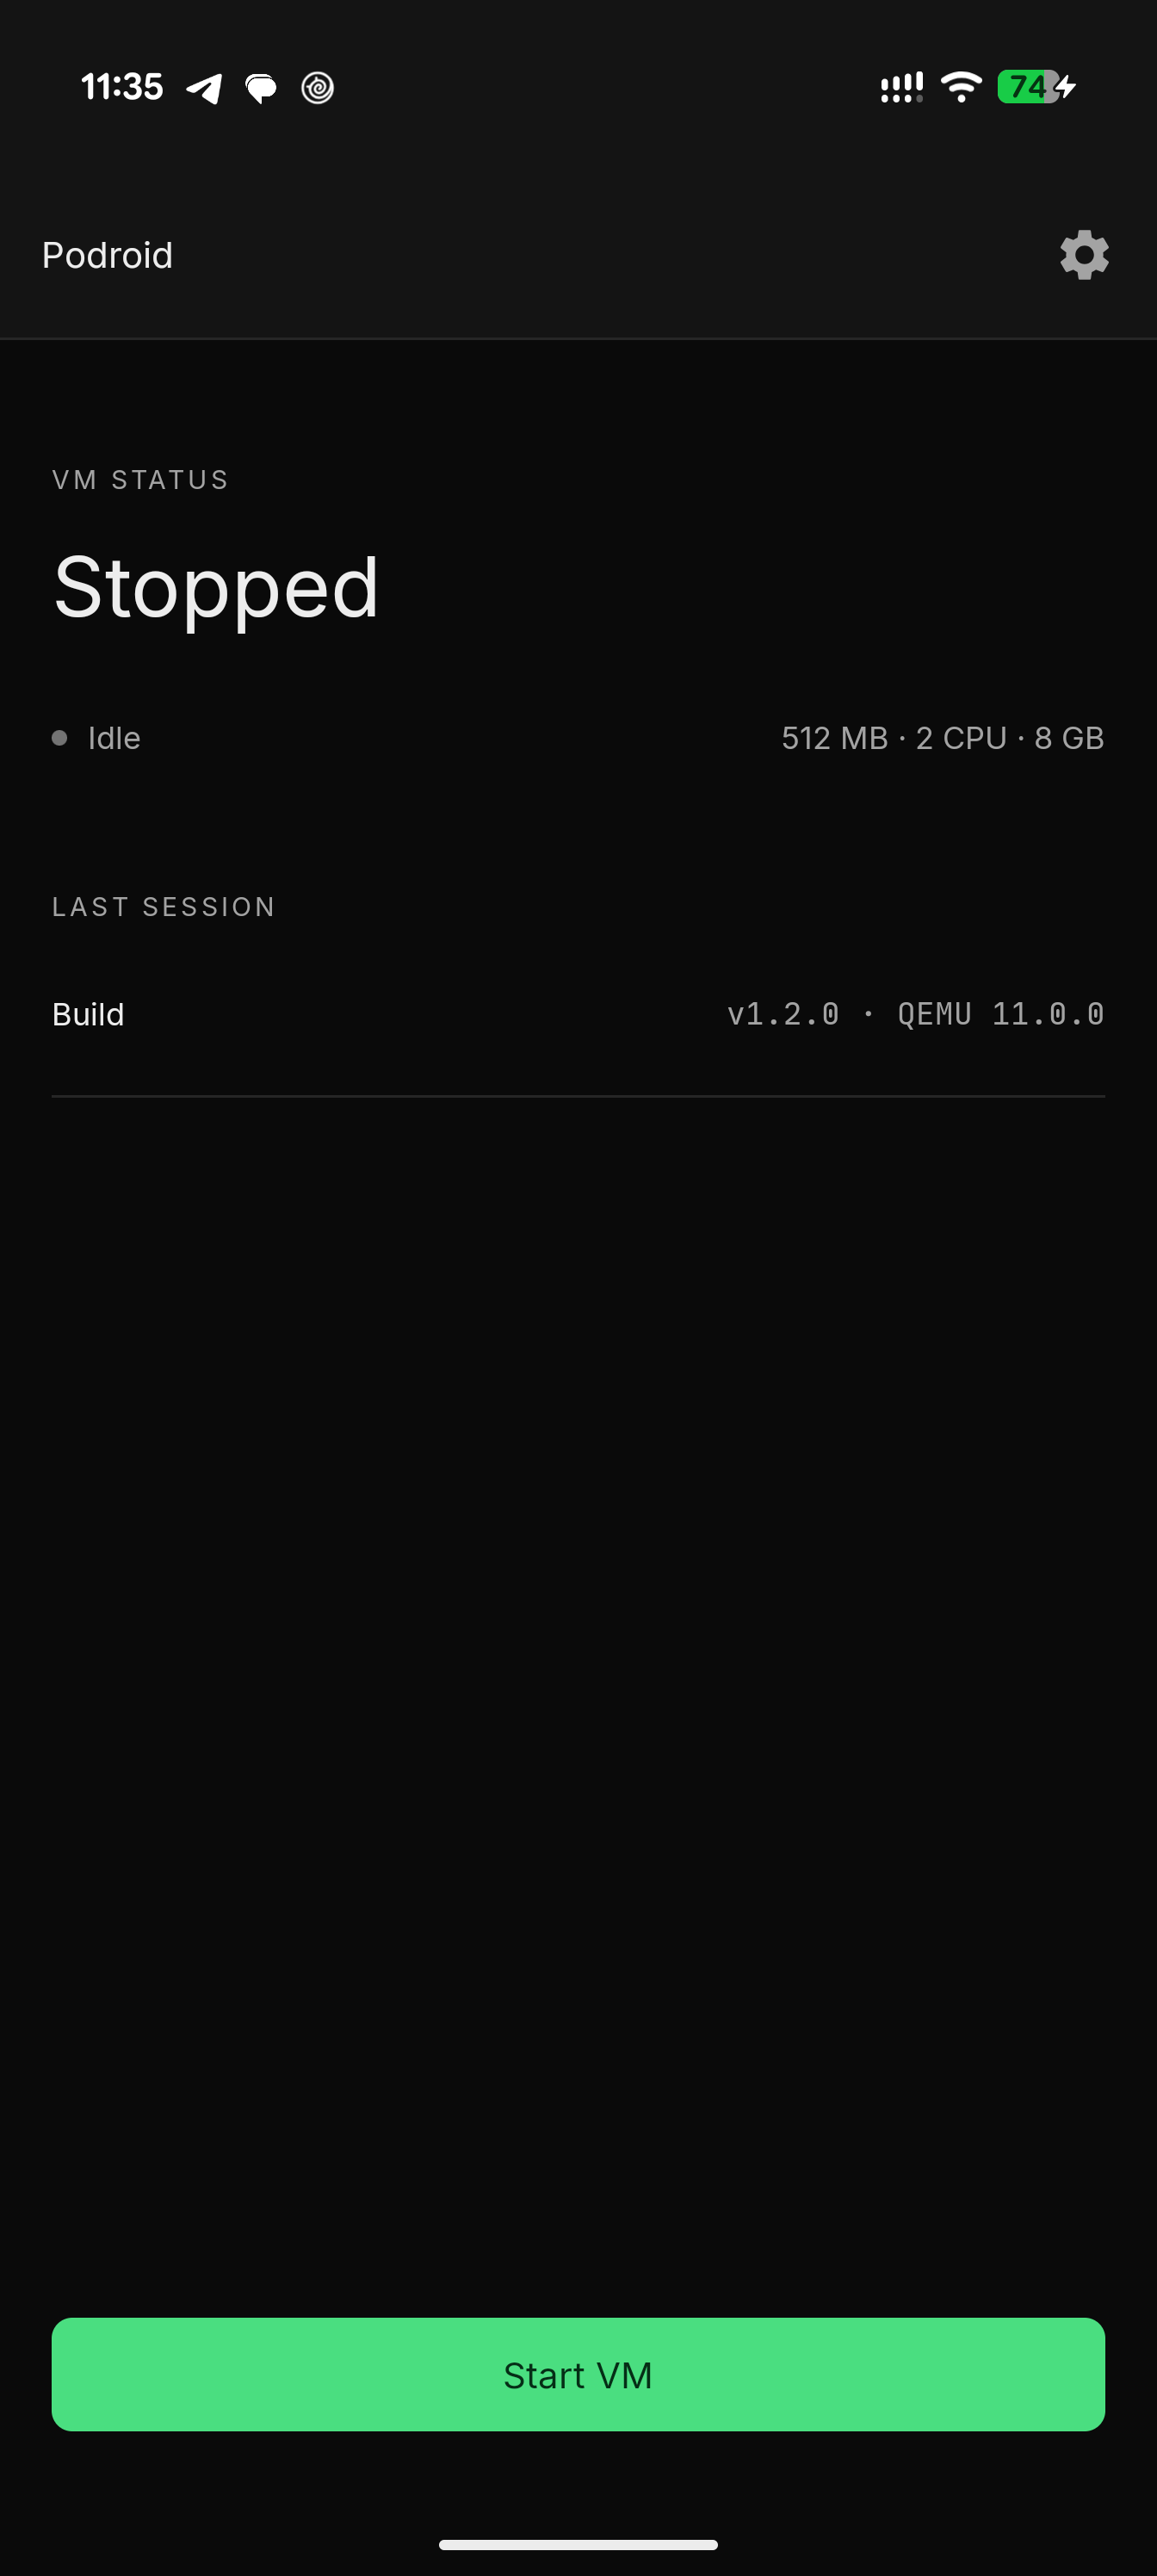
Home screen before the VM starts
主页
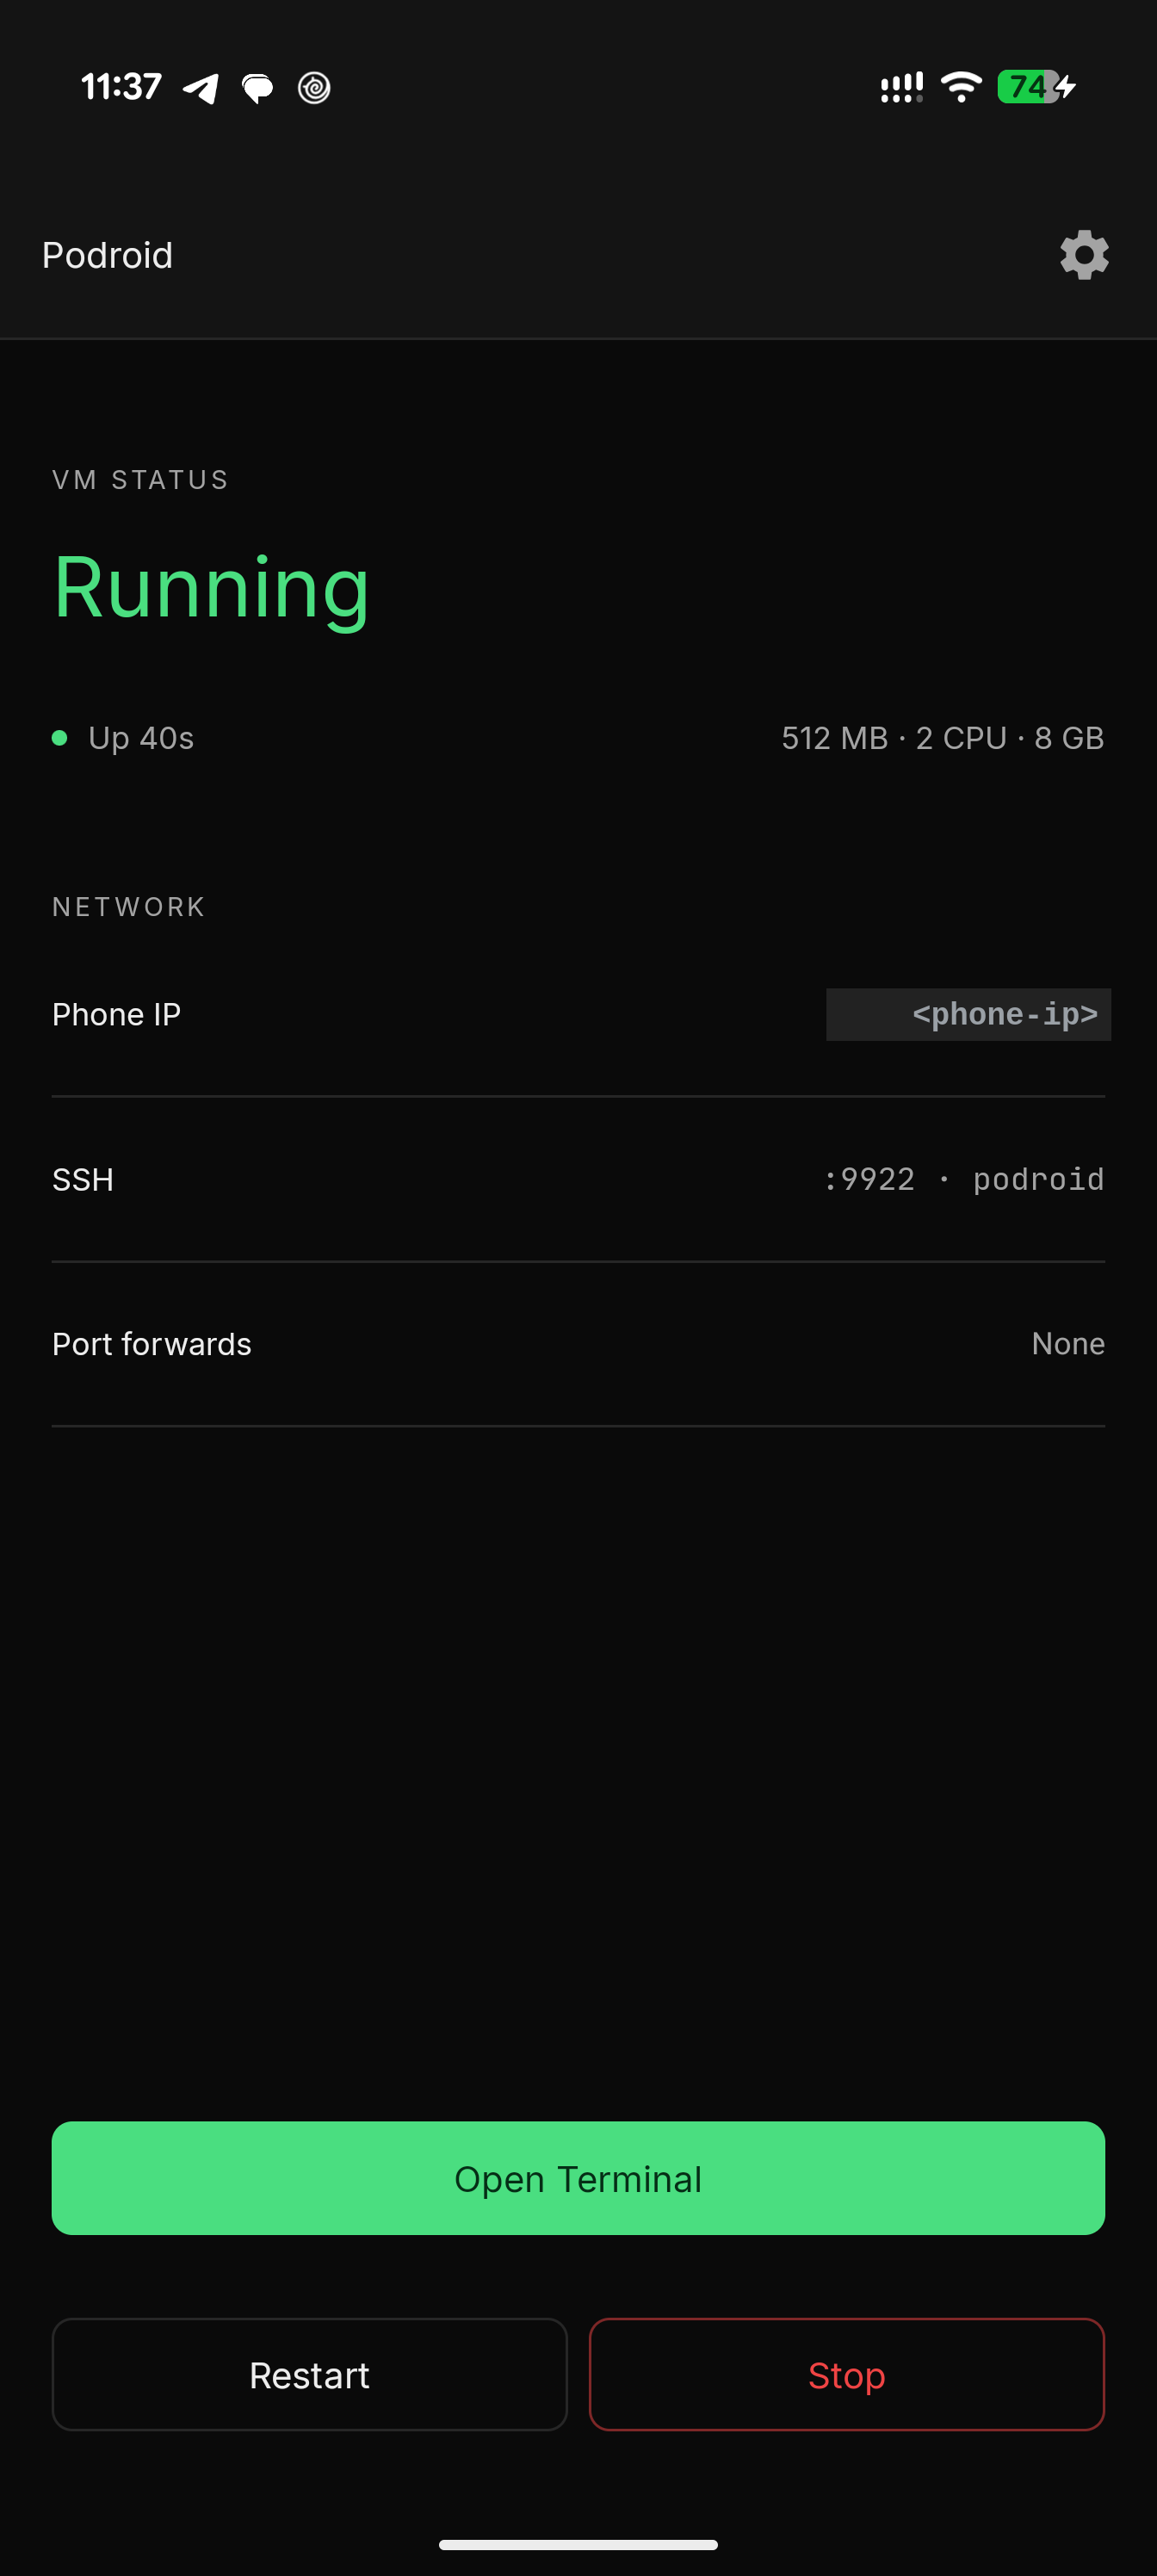
Home screen with the VM running and network info
运行中
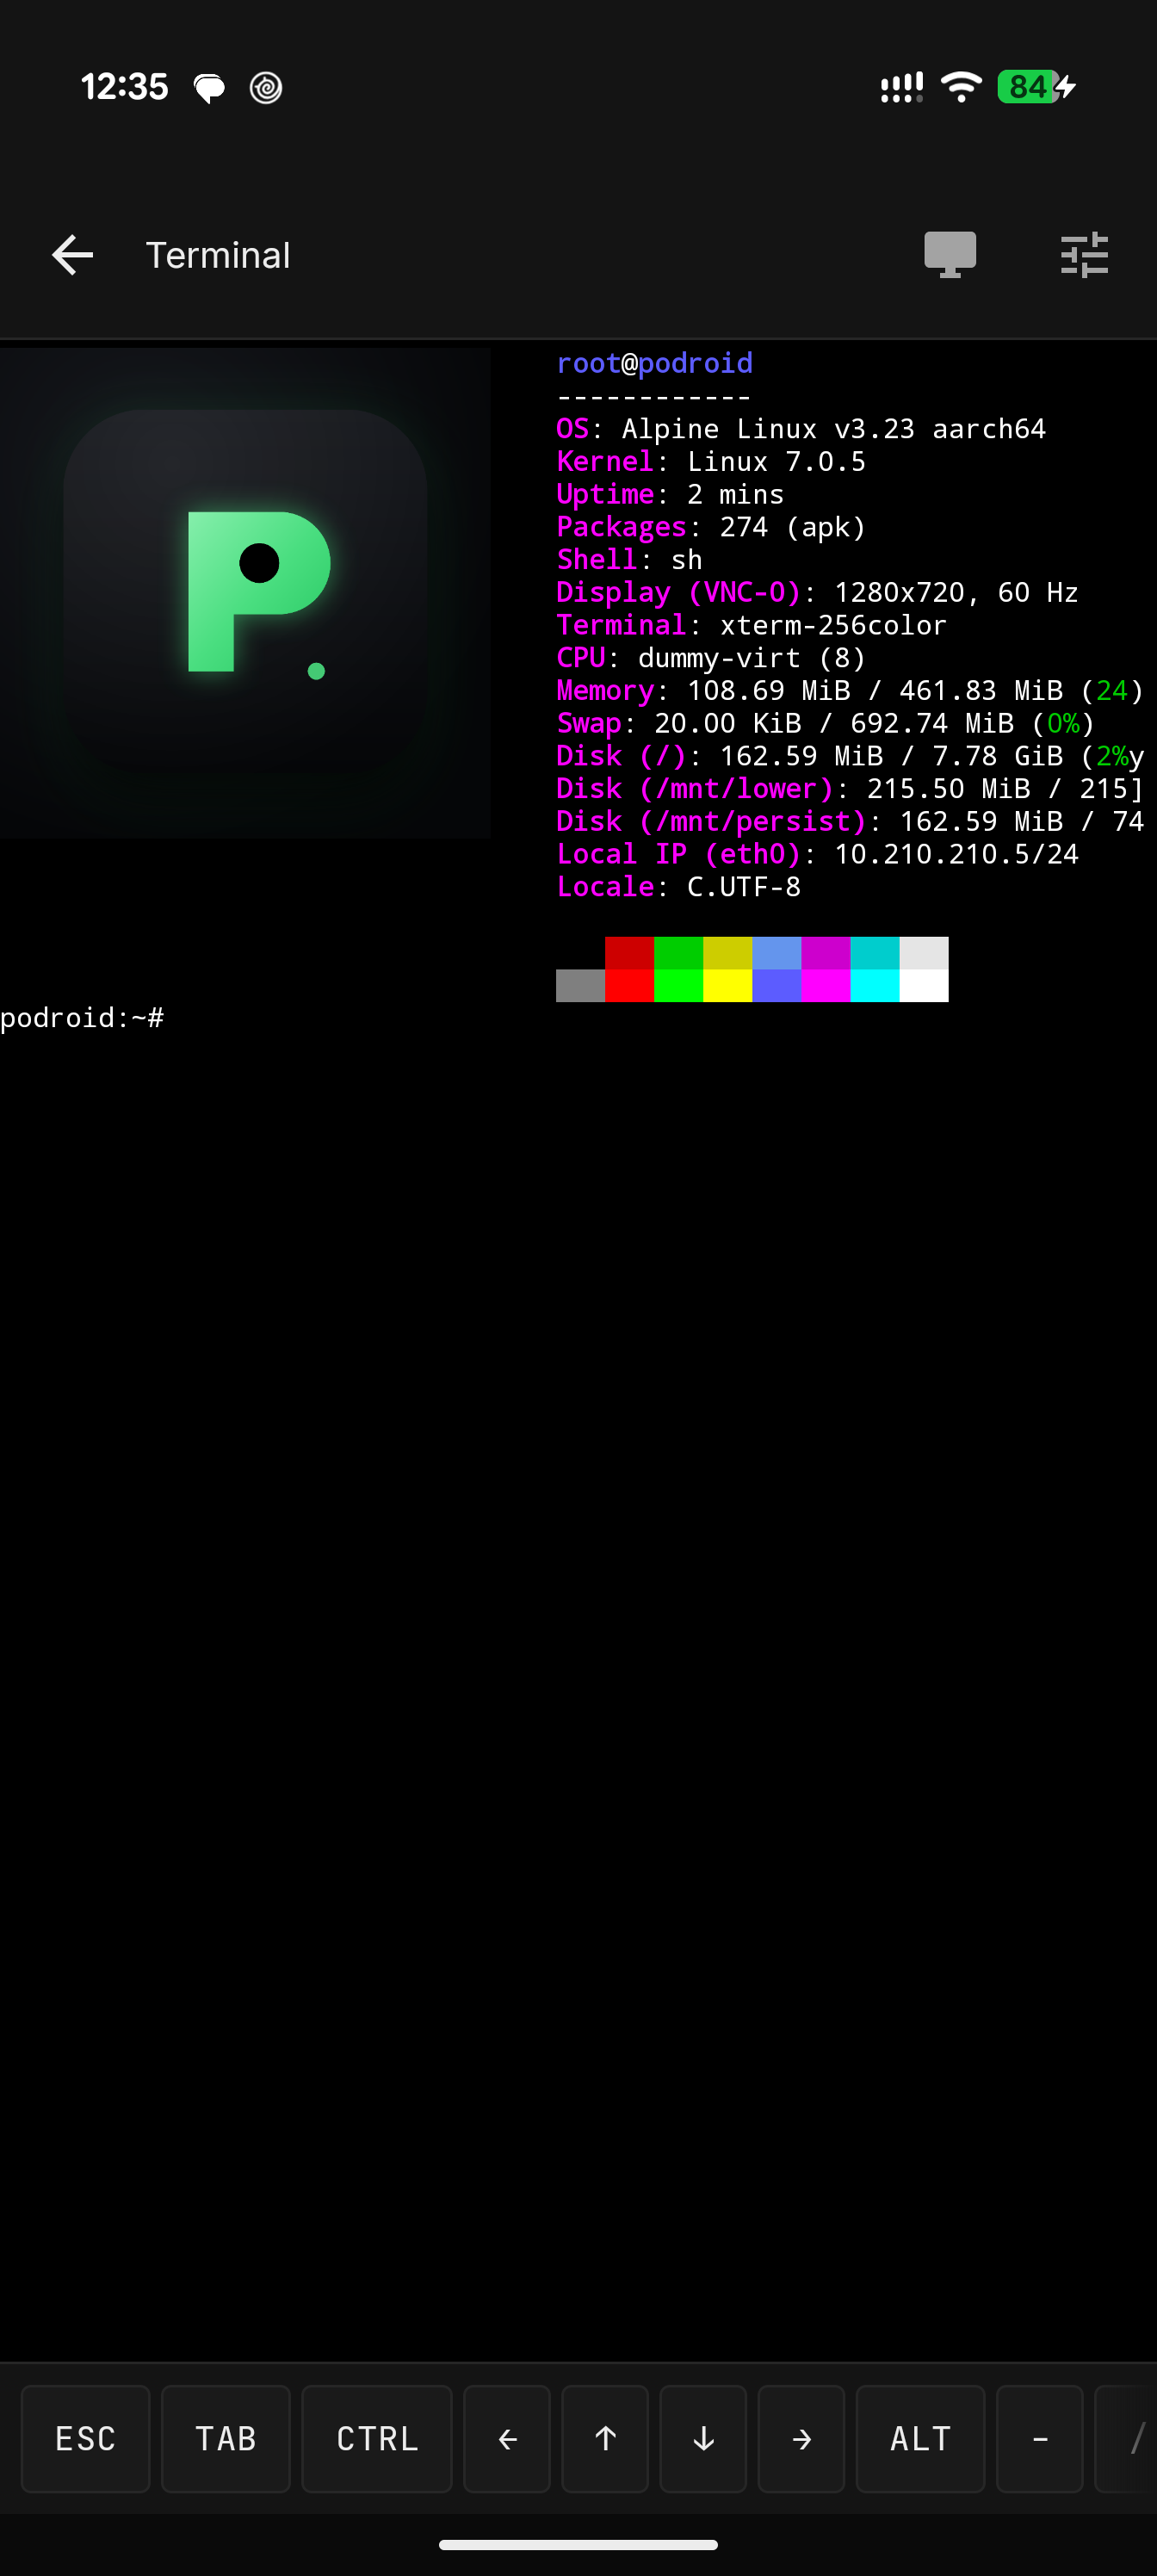
Built-in terminal showing Alpine system info
终端
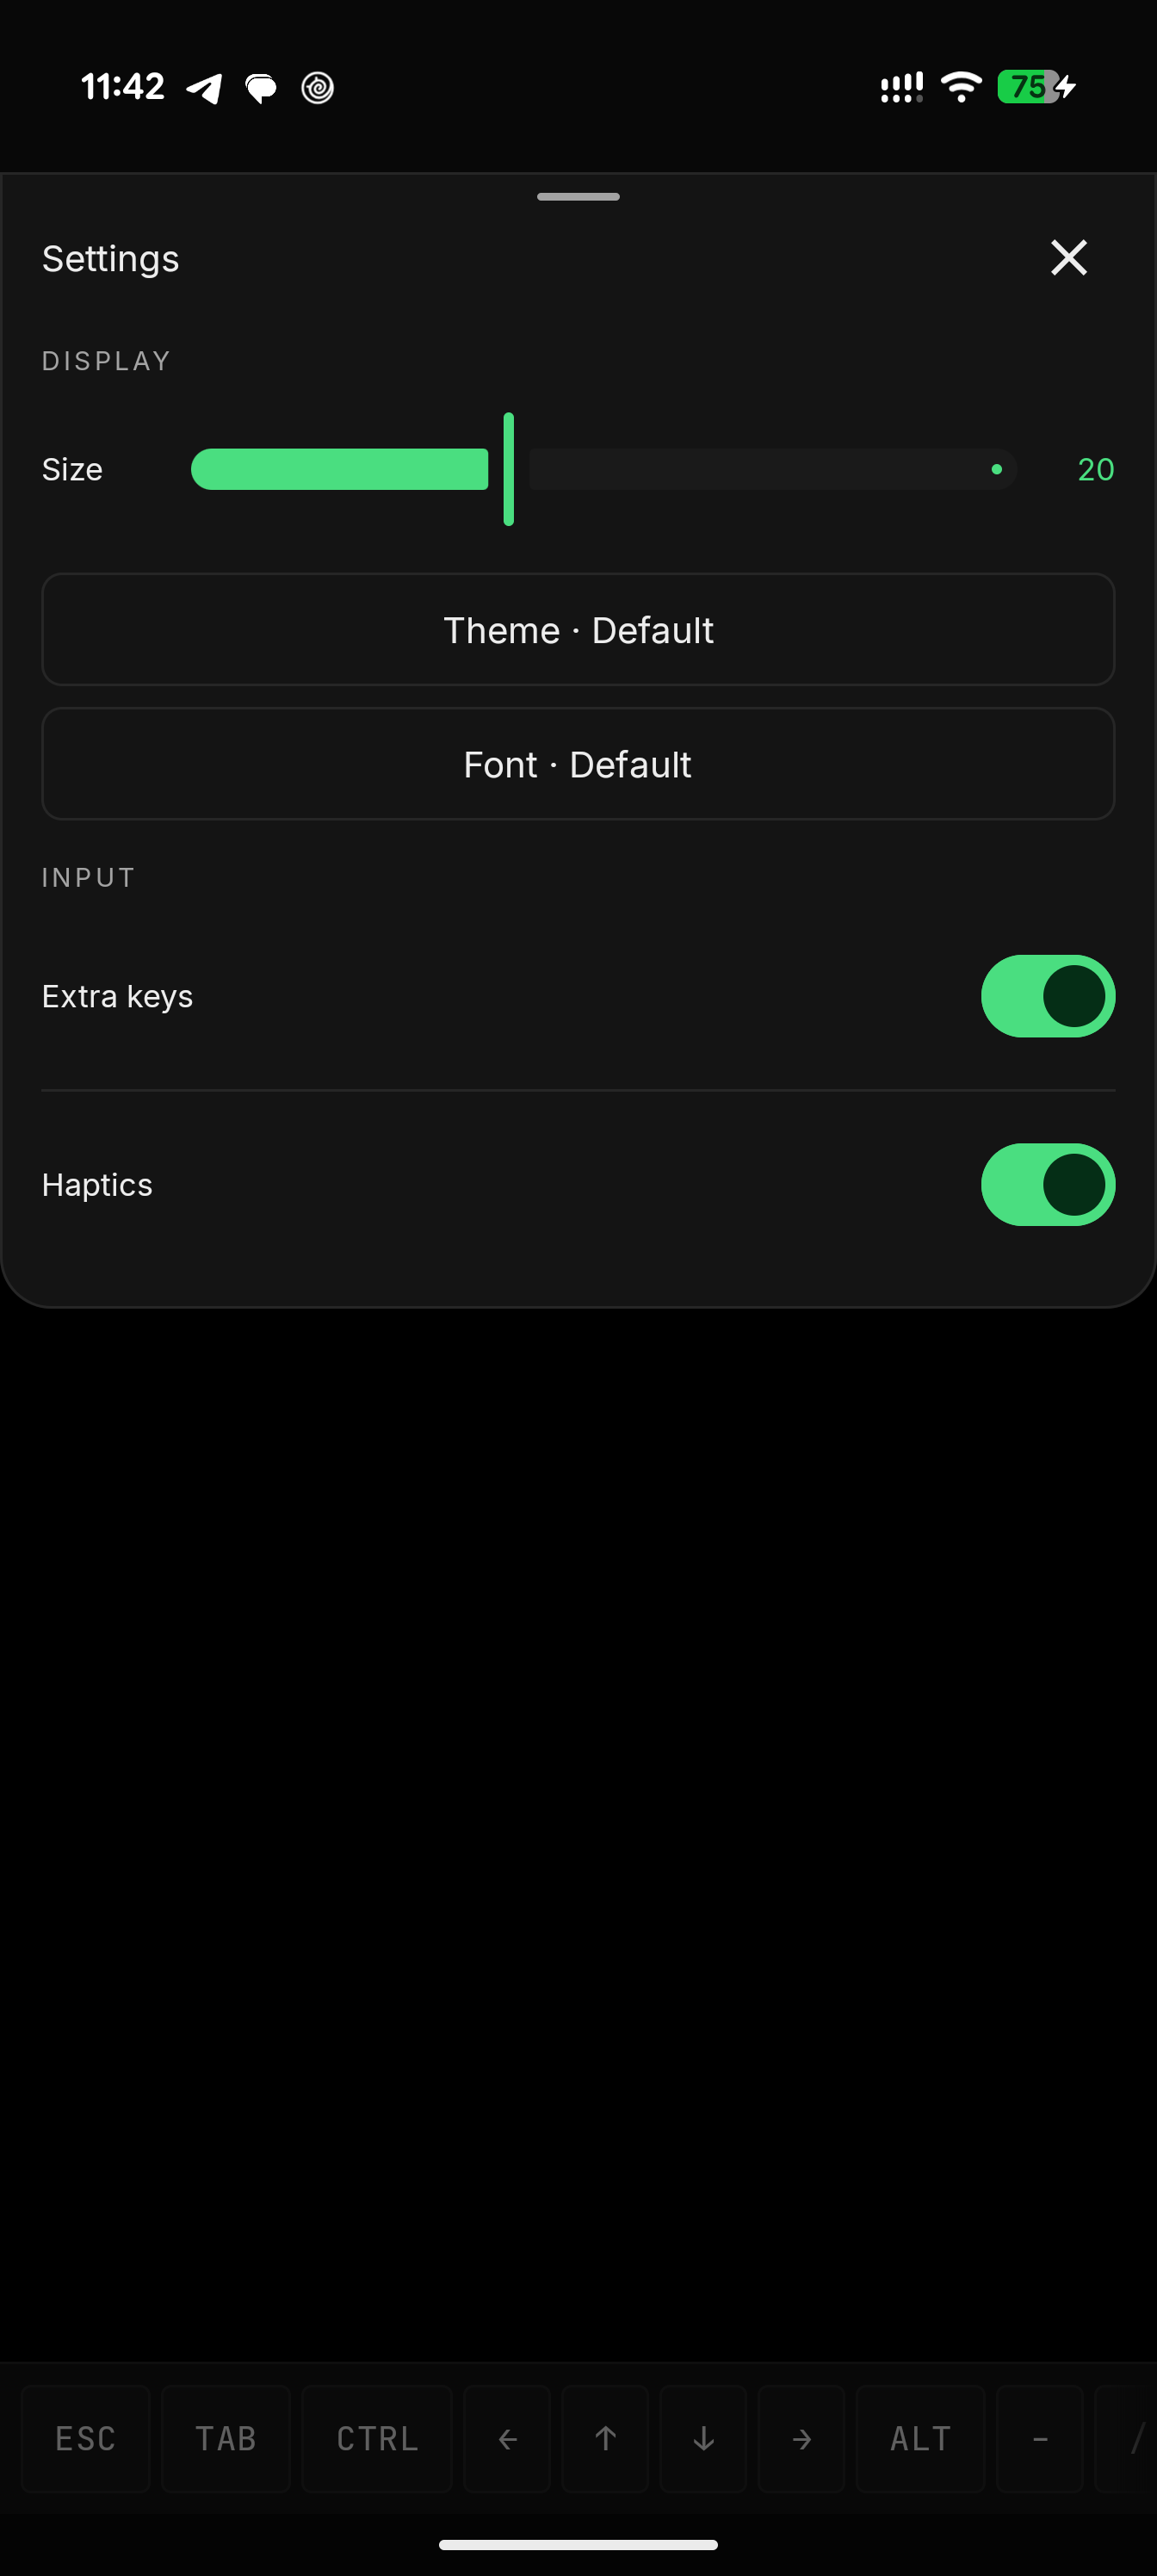
Terminal Quick Settings with themes and fonts
主题与字体

你将获得

  • Podman、Docker 和 LXC——已预装,启动即可使用
  • 真正的虚拟机——通过 QEMU 在自定义内核上运行 Alpine Linux,或在支持的 pKVM 设备上使用硬件加速的 AVF;一个实验性、需主动启用的 UML 后端(暂不支持 USB 直通)将客户机内核作为普通进程运行,可在设置中选择
  • 应用内终端——完整的 xterm-256color、122 种配色主题、13 种字体、实时调整大小
  • X11 桌面——在内置查看器中运行 GUI Linux 应用,支持触摸、键盘、鼠标和音频
  • USB 直通、SSH、端口转发以及客户机到 Android 的桥接
  • 容器备份、实时虚拟机/设备状态视图以及与客户机共享下载文件夹
  • 英文和中文,无需 root,适用于 Android 8+ 的任意 arm64 设备

快速开始

  1. 下载 APK 并安装。
  2. 点击 启动虚拟机,等待 就绪!,然后打开终端。
# rootless containers, straight away
podman run --rm alpine echo "hello from a container"
docker run -d -p 8080:80 nginx

# expose that container to your phone and LAN, right from the VM shell
podroid-forward add 8080 8080 tcp     # TCP or UDP, on every backend
curl http://<phone-ip>:8080
podroid-forward clean                 # remove every rule you added, in one go

# SSH in from your laptop (enable SSH in the setup wizard or Settings)
ssh root@<phone-ip> -p 9922        # password: podroid

# read this documentation with no network connection
podroid-forward add 9980 9980 tcp     # forward the docs port to the phone
podroid-docs                          # serves docs/guide at http://127.0.0.1:9980

安装、后端、网络、X11 查看器和故障排除均位于 文档 中。

构建

git clone https://github.com/ExTV/Podroid.git
cd Podroid
./build-all.sh all     # kernel, rootfs, QEMU and APK (needs Docker + Android SDK/NDK)

各组件构建与工具链详情:CONTRIBUTING.md。

贡献

欢迎各种规模的贡献:缺陷报告、内核配置调整、新主题、UI 打磨、X11 输入修复,任何内容都可以。

  • 拉取请求: 请先阅读 CONTRIBUTING.md。保持改动范围明确,推送前运行 ./build-all.sh test,并在 PR 描述中说明为什么。
  • 缺陷报告: 提交 issue,附上你的设备和 Android 版本、简短复现步骤以及诊断日志(应用中的 Settings → Export Diagnostic Log)。

相关项目

RikkaHub Agent 是 RikkaHub(原生 Android LLM 聊天客户端)的一个分支,它将其转变为真正的设备端智能体:80+ 设备工具、定时任务、AI 驱动的浏览器、Linux 工作区、SSH、屏幕自动化以及远程 Telegram 机器人,全部为可选启用。其 SSH 工具可以登录到正在运行的 Podroid VM(localhost:9922),因此你手机上的智能体无需你输入任何命令即可构建、运行和检查容器。

致谢

QEMU机器模拟
Termux终端模拟器引擎
Alpine Linux客户机发行版

完整列表见 CREDITS.md。

许可证

GPLv2。如果 Podroid 对你有用,点个 star 能帮助其他人发现它。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    435
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    260

探索所有工具

浏览我们的工具集合

查看所有工具 →