#1

 ph4ntom-rev/ph4ntom-ida-bridge
Secure local REST, CLI, MCP, and agent bridge for IDA Pro 9.x
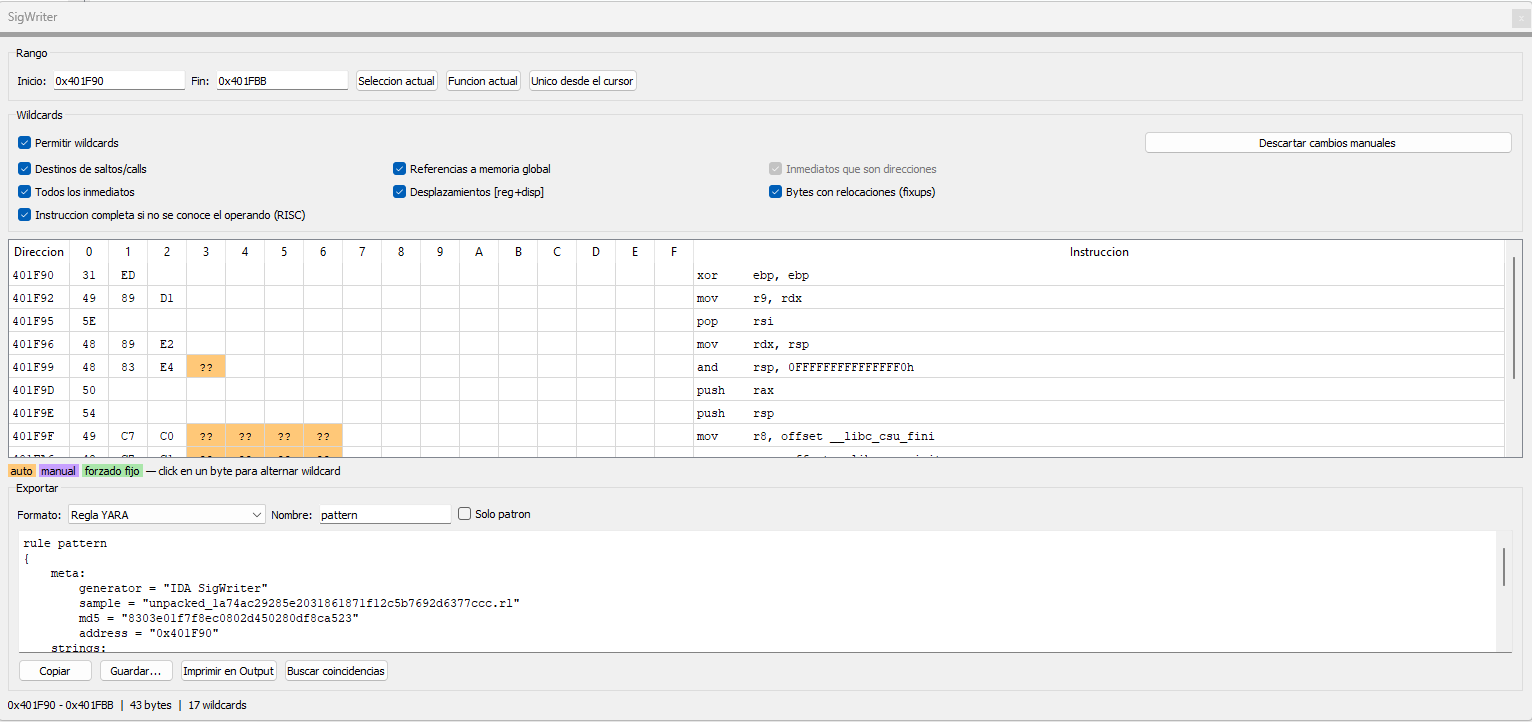 crackinglandia/idasignwriter
IDA Pro 插件,可从反汇编选择中生成字节签名,支持自动和手动通配符、匹配搜索,并可导出为 YARA、x64dbg、C 数组和二进制块。
 psyb0t/piraterf
PIrateRF 可将您的树莓派 Zero W 转变为便携式射频信号发生器,并自带 WiFi 热点。通过浏览器控制从 FM 广播到数字模式的一切——随时随地破解空中电波!📡⚡
 pdb333/cortex
Analyze software: memory scanner, debugger and static analysis of executables, .NET and Electron apps, from the desktop, the command line, or an AI…
 microsoft/igvm
Rust库与格式规范,用于创建和加载独立客户虚拟机(IGVM)文件,支持采用AMD SEV-SNP和Intel TDX技术的硬件隔离虚拟机。
 vulncheck-oss/go-exploit
基于Go的漏洞利用开发框架,内置了目标验证、版本扫描、利用和后门(C2)等多个阶段。支持多种载荷、协议助手,并与Metasploit等工具集成。
 griffonav/griffon
面向 Linux 的模块化 Rust 安全工具箱与杀毒软件,包含基于 YARA 的文件扫描器、隔离区、系统清理器、nmap 插件,以及用于自定义工具的插件 SDK。
 xsscx/fuzz
商品注入特征、恶意输入、XSS、HTTP 头注入、XXE、RCE、Javascript、XSLT

 dedsecinside/torbot
通过 Tor 爬取 .onion 站点,收集页面标题、主机名和链接关系,导出 JSON 树和可视化结果,用于暗网 OSINT 调查。
 rofl0r/proxychains-ng
proxychains ng(新一代)- 一个预加载器,它钩住动态链接程序中对套接字的调用,并将其通过一个或多个 socks/http 代理重定向。是已停止维护的 proxychains 项目的延续。sf.net 页面目前未更新,请改用 github release 页面上的版本。
 0ldev/tradecraft
由 LLM 驱动的安全测试代理,针对目标运行持续的工具调用循环,内置 160+ 个侦察、Web、云、AD 和后渗透工具适配器,并持久化保存运行报告。
 mafifrizi/ares
自主红队交战平台,具备 MITRE ATT&CK 模块编排、DAG 攻击路径求解、OPSEC 控制、加密凭据保险库以及多格式报告功能。
 elazarl/goproxy
一个面向 Go 的可定制 HTTP/HTTPS 代理库,支持常规转发、CONNECT 隧道、MITM TLS 拦截,以及通过编程方式修改请求/响应。
 sqzer-x/cve-2026-99999-scanner
Shell script that checks whether a Linux host is affected by CVE-2026-99999 (PwnEscape) and prints or applies the distribution-specific kernel fix.
 xchwarze/frieren
Frieren 是一个专为路由器和单板计算机(SBC)设计的微框架。该框架旨在轻量、高效,并易于集成到各种硬件项目中。
 cybersecurity91/redforge
浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。