
 #1

 googlesky/cve-2026-129354
CVE-2026-129354 的复现实验环境与 PoC,该漏洞是 D-Link DIR-600L HNAP hnap_main 中通过 SOAPAction 头触发的预认证栈溢出,并附带 qemu-mipsel 固件测试框架。
 racoten/suture-pic
一个用于攻击性工程和 C2 研究的 Windows 植入物开发框架。
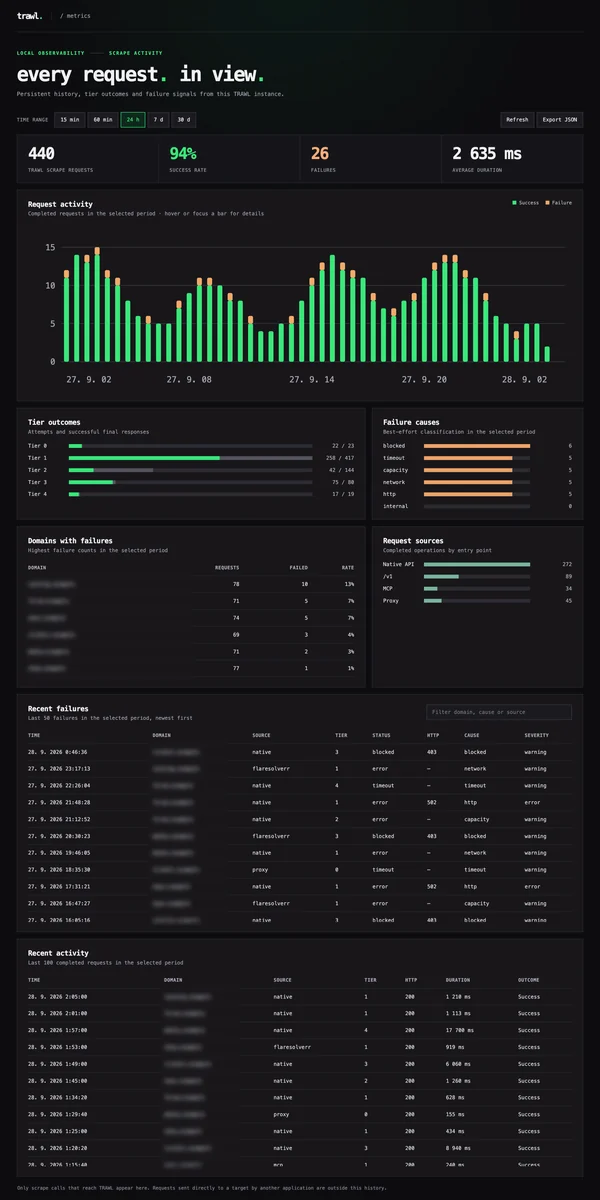 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
 saffron-health/libretto
用于构建可靠浏览器自动化的人工智能工具包
 thereisnotime/sshroute
网络感知型SSH路由器 - 根据活动的VPN或网络将连接路由到不同的IP/端口/密钥/跳板主机
 preflightsh/preflight
基于 Go 的 CLI 工具,可扫描代码库以评估上线就绪状态,在生产部署之前检测缺失配置、安全卫生问题、密钥泄露和集成缺口。
 ymsniper/vault-share
基于 Flask 的自托管、仅限邀请的加密文件共享。每个文件都有独立的 AES-256-GCM 密钥,并为每位读取者使用 HPKE 封装。支持签名上传、可打开独立掩护保险库的胁迫密码,以及可要求插入 USB 闪存盘的万能密钥。
 aerleon/aerleon
为Cisco、Juniper、Palo Alto等设备生成防火墙ACL,通过单一的YAML策略语言以及CLI或Python API。

 fengguan/arpcut
Rooted Android app that scans LAN devices and cuts or restores their network access via ARP spoofing, with OUI vendor lookup, whitelist, and…
 owasp/json-sanitizer
给定类似 JSON 的内容,JSON Sanitizer 会将其转换为有效的 JSON。
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 ahmedboin/jailbreak
面向软件分析与补丁复现的逆向工程操作手册、指南与研究笔记库,按领域组织,并配有可重复的逐项目工作流程。
 uvian/xboard-core
Xboard 节点后端:基于 Xray-core v26.10.31,单补丁实现设备数/限速,严格对齐 Xboard V2 契约,内置 CVE-2026-98432 缓解
 hunt3r-1/cybersec-intel
单文件终端威胁情报工具:实时威胁情报源、指标查询、被动站点检查以及 CVE 到漏洞利用的搜索,仅使用免费 API 层级。
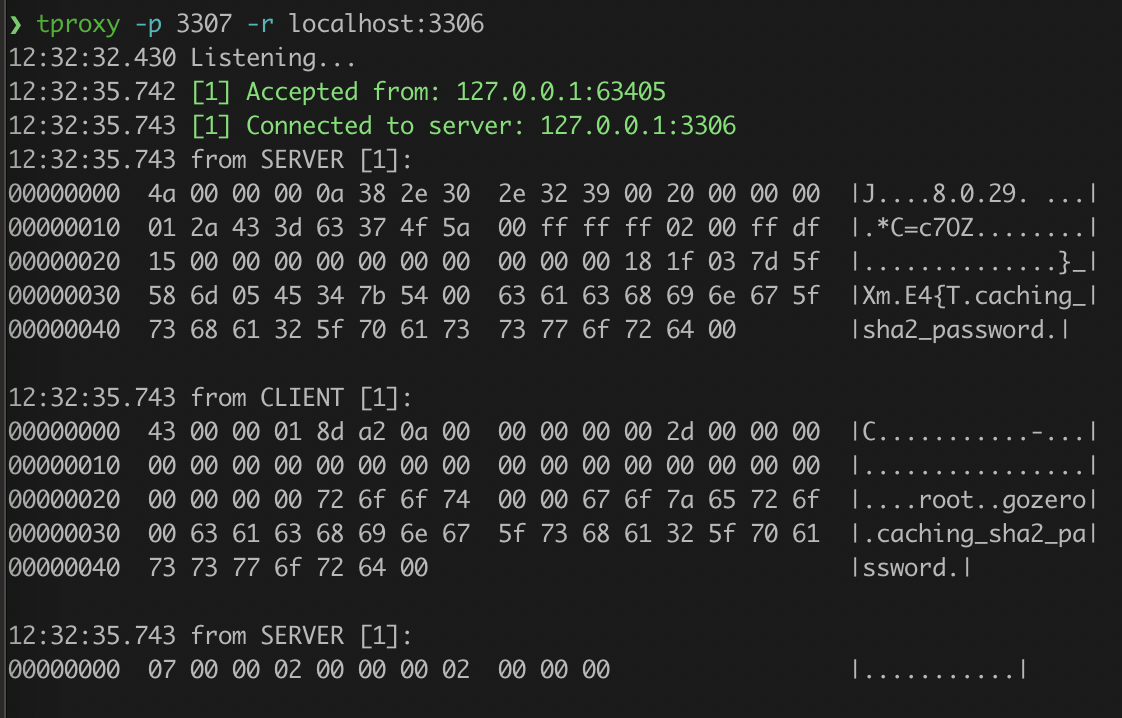 kevwan/tproxy
一个用于代理和分析TCP连接的CLI工具。
 jarryshaw/darc
暗网爬虫,使用 requests 和 Selenium 工作线程抓取页面、捕获请求头和 Cookie、提取链接,并保存渲染后的截图,用于 OSINT 情报收集。
 pion/dtls
DTLS 1.2 和 1.3 的原生 Go 实现,支持 ECDHE 和 PSK 密钥交换、AEAD 密码套件、连接 ID、会话恢复、0-RTT 以及加密客户端问候(Encrypted Client Hello)。









