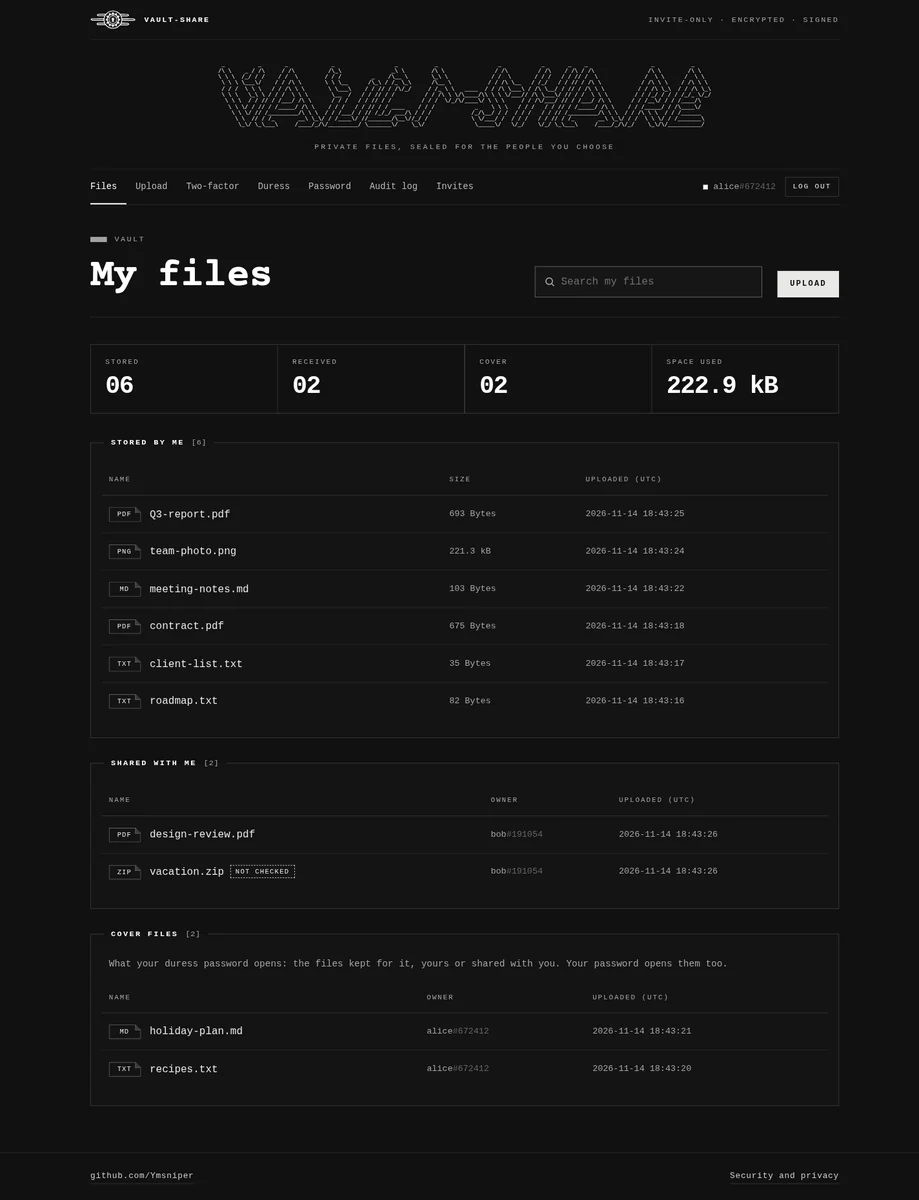
安全文件共享:一个 Flask Web 应用,用于在用户之间共享机密文件。每个文件在静态存储时都使用其专属的 AES-256-GCM 密钥加密,该密钥仅以加密副本的形式保存——分别加密给每位被允许打开该文件的人员的公钥,并通过 SHA-256 和 HMAC 进行校验,同时使用由本地 CA 认证的 ECDSA 密钥进行签名。
python -m venv .venv
.venv/bin/pip install -r requirements-dev.txt
bin/vault-share install        # the `vault-share` command, from any terminal
read -s -x CA_PASSPHRASE       # fish; in bash: read -rs CA_PASSPHRASE && export CA_PASSPHRASE
pki/create_ca.sh
vault-share init-db
vault-share                    # the console; `vault-share serve` runs the server alone
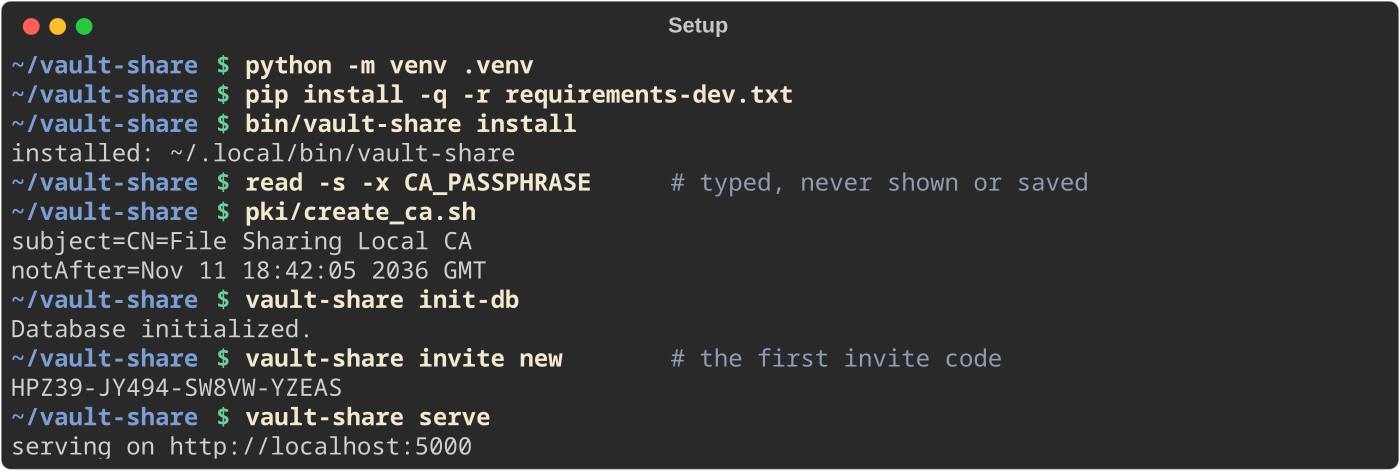
read -s 会要求输入 CA 口令,但不显示输入内容,也不会将其保存到 shell 历史记录中——而 export CA_PASSPHRASE='...' 则会。控制台在启动时若未设置该口令,会自行询问,并且仅在内存中保留。vault-share 会将其他任何参数传递给 flask --app app,因此 vault-share keys status 或 vault-share admin grant 'bob#516850' 可在任意文件夹中运行;vault-share install 会将命令链接到 ~/.local/bin。
然后打开 http://127.0.0.1:5000(端口可能变化,参见下文“服务器设置”)。`pki/create_ca.sh` 会在 instance/ca/ 中创建一次本地 CA;应用每次启动都需要相同的 CA_PASSPHRASE,以便为每位新用户签发证书。注册需要邀请码:使用 vault-share invite new 创建第一个邀请码(见下文)。
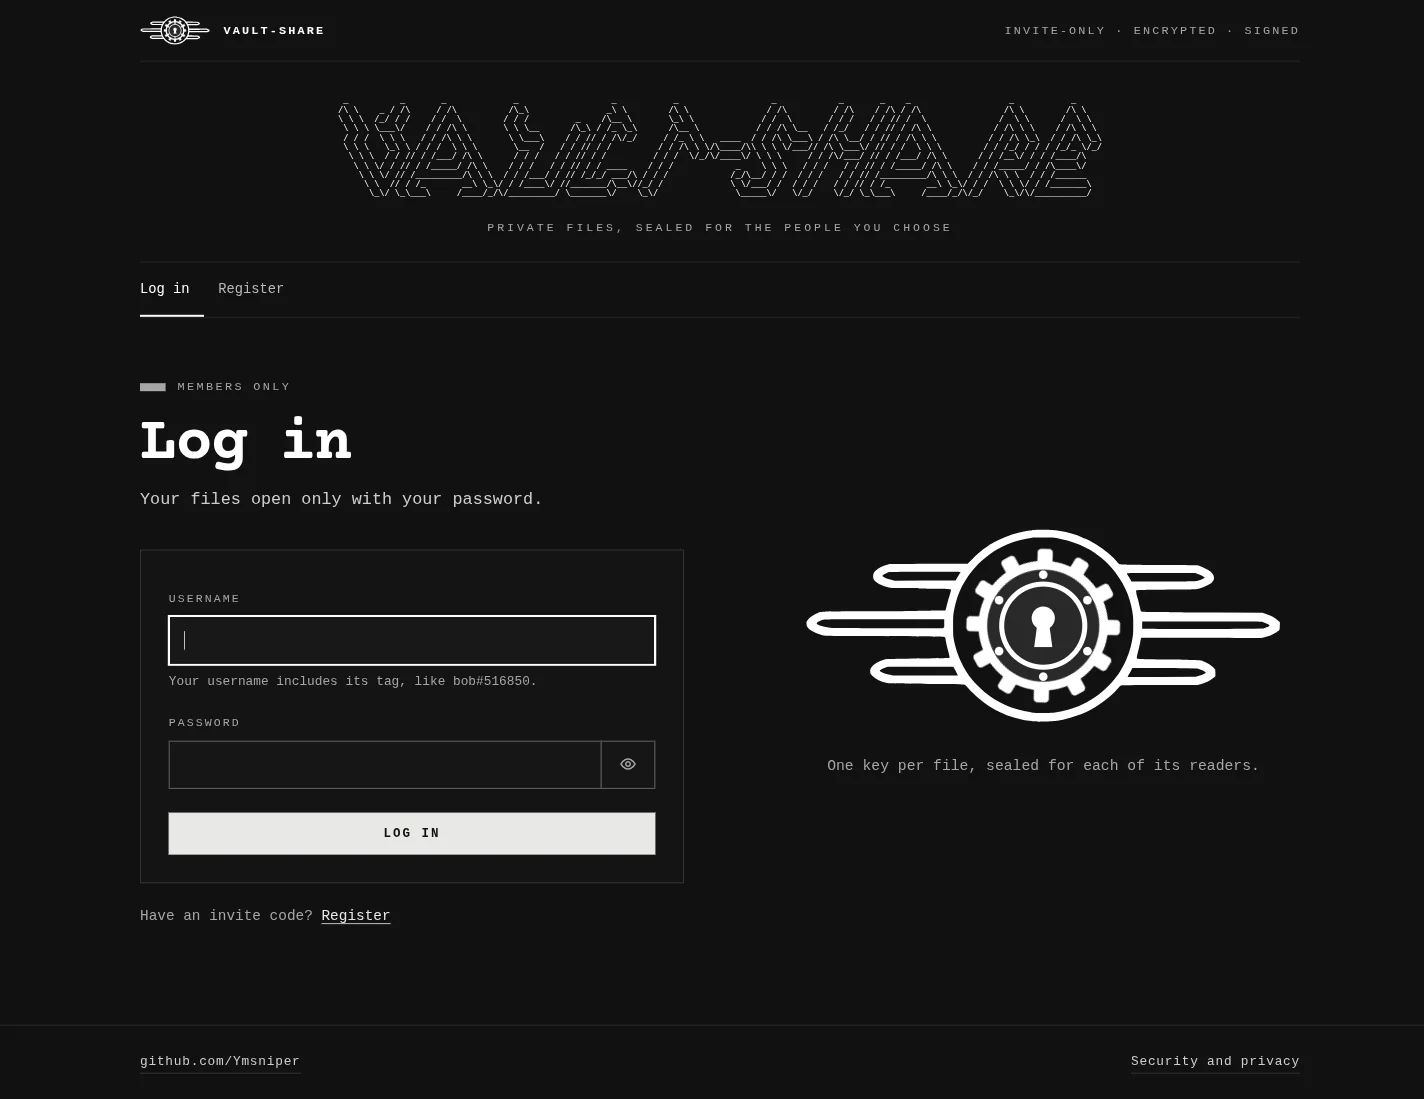
/security 页面(每个页面的页脚均有链接)告知用户:此服务器存储了什么、无法读取什么,记录了哪些内容以及保留多长时间,设置了哪些 Cookie,以及其运营者能做什么。任何人无论是否登录均可阅读该页面,并且在服务暂停期间仍然可用,因为它既不需要数据库也不需要主密钥。
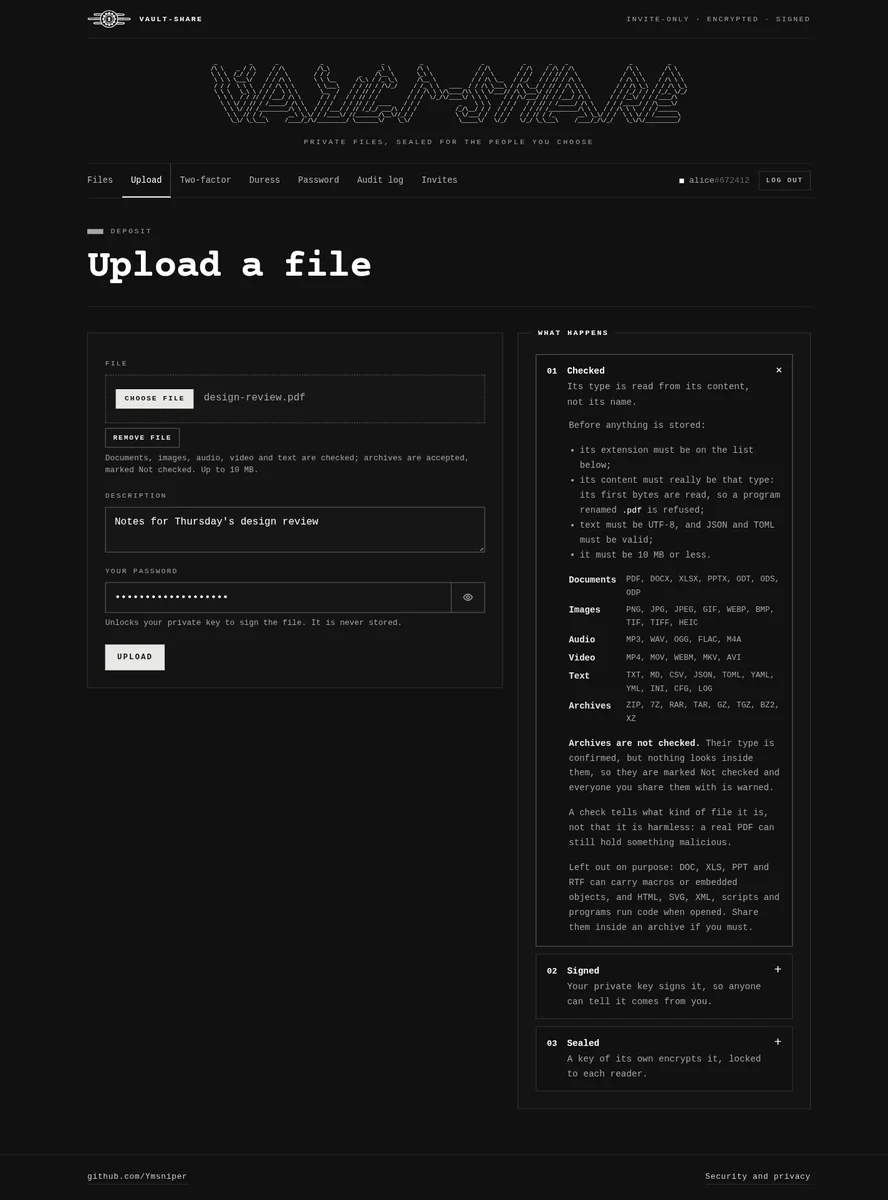
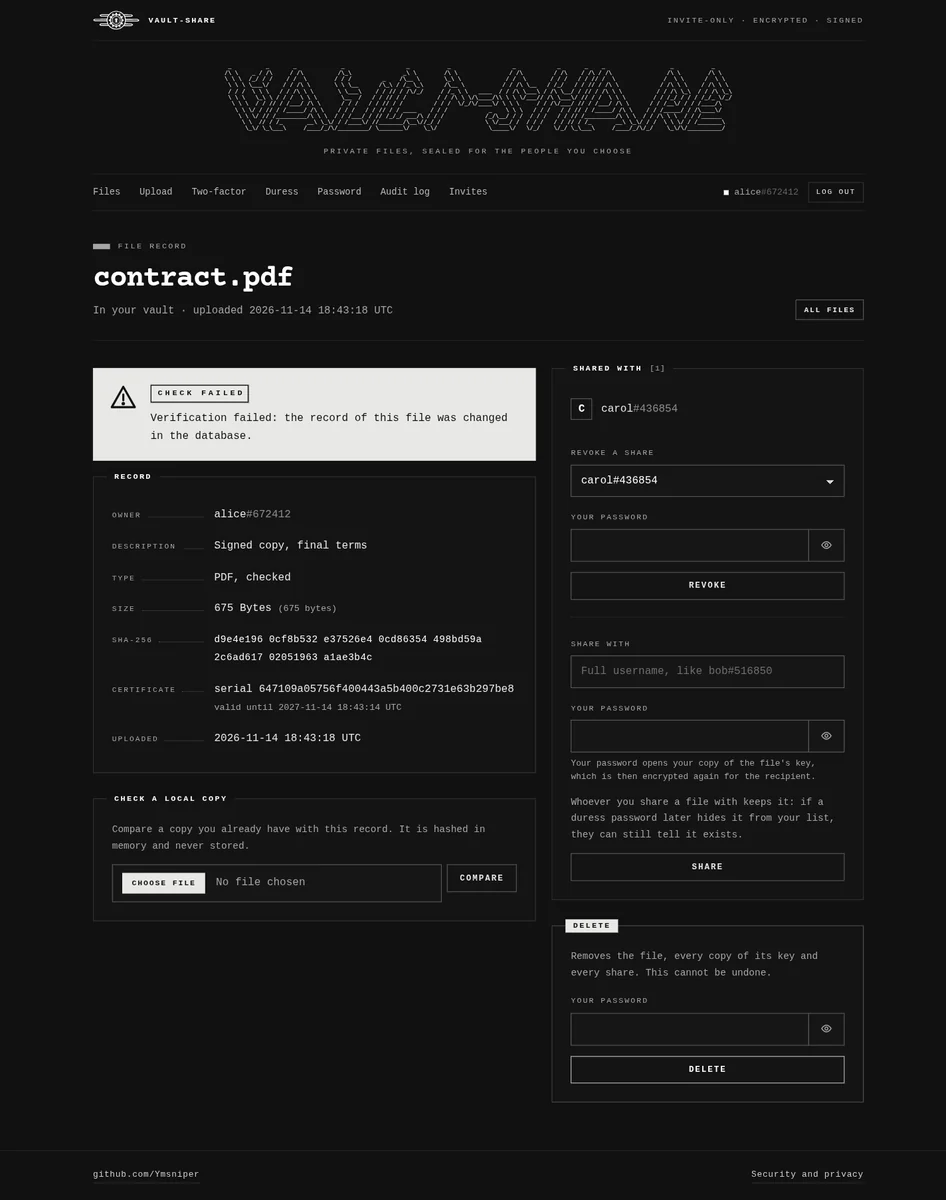
上传时会再次要求输入密码:这会解锁你的私钥以对文件进行签名。每条文件记录都携带一个覆盖其所有字段的 HMAC——从所有者和哈希到名称、描述和签名——因此在数据库中被编辑过的记录会在文件页面上校验失败。每个文件页面还提供签名证明,一个 zip 文件,包含签名、签名者证书、CA 证书以及无需应用即可校验文件的 OpenSSL 命令。这些命令会按上传时的状态校验证书,并将你的副本命名为 FILE,而非使用文件本身的名称——后者可能包含 shell 语法。
每次上传在存储前都会经过检查:其扩展名必须在允许列表中,其内容必须确实是该类型(filetype 会读取前几个字节,因此将程序重命名为 .pdf 会被拒绝;文本必须是 UTF-8,JSON 和 TOML 必须有效),并且必须符合上传大小限制。
归档文件(ZIP、7Z、RAR、TAR、GZ、TGZ、BZ2、XZ)也会被接受:会检查它们的签名,因此将程序重命名为 .zip 会被拒绝,但不会检查其内部内容。它们会被标记为“未检查”,并且文件记录的 HMAC 覆盖该标记,因此无法在数据库中被移除。所有与其共享的人都会看到警告,并且必须勾选“我了解”才能下载。DOC、XLS、PPT 和 RTF(宏、嵌入对象),以及 HTML、SVG、XML、脚本和程序(打开时会运行代码)被排除在外;请将它们放在归档文件中共享。检查只能说明文件是什么类型,而不能说明它无害。上传页面在“会发生什么”下解释了所有这些内容。
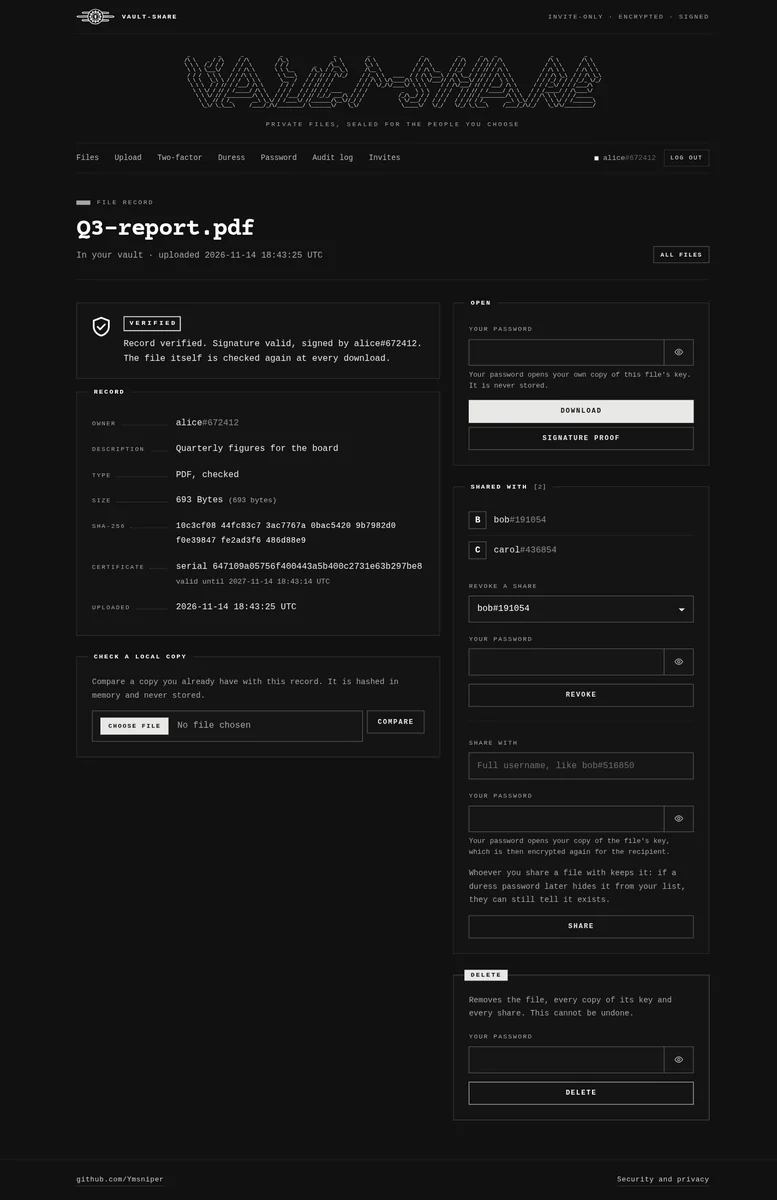
每次访问文件页面都会检查其记录和签名,每次下载都会检查文件本身。在应用背后被更改的记录会立即显示出来:
登录时,同一用户名从同一地址块连续五次密码错误会将该组合锁定 15 分钟,从同一地址块连续二十次错误会锁定该地址;一个 IPv6 地址按其整个 /48 网络计算,因为一个用户可以在多个地址之间切换。以某人身份登录过的浏览器会保留一个有效期为一年、表明此事的签名 cookie,其中保存的是带密钥的摘要而非用户名;没有该 cookie 的浏览器无论来自何处,每个用户名每小时共享五十次错误尝试,因此多个地址合起来每天对一个账户大约只能进行 1,200 次猜测,而不是完全没有限制。来自其他地方的错误尝试绝不会将所有者锁在其之前登录过的浏览器之外;在此类攻击期间,他们从未使用过的浏览器必须等待一小时过去。登录后,在上传、下载、共享、撤销、删除和设置中要求输入的密码有其自己的限制,每个账户五次错误,只有该账户的会话才能用完。使用不存在的用户名进行共享也会计入,每小时十次,因为每次都是对某人标签的猜测。计数器保存在内存中(Flask-Limiter),因此重启应用会清除它们。密码检查从开始的那一刻起计数,因此同时发送的请求无法全部绕过限制:如果发现限制已被仍在运行的检查占满,该请求最多等待 10 秒,只有在它们失败时才会被拒绝。正确的密码也会计数,每个账户 15 分钟内六十次检查,并且最多同时运行四次检查:每次检查占用 64 MiB 内存。
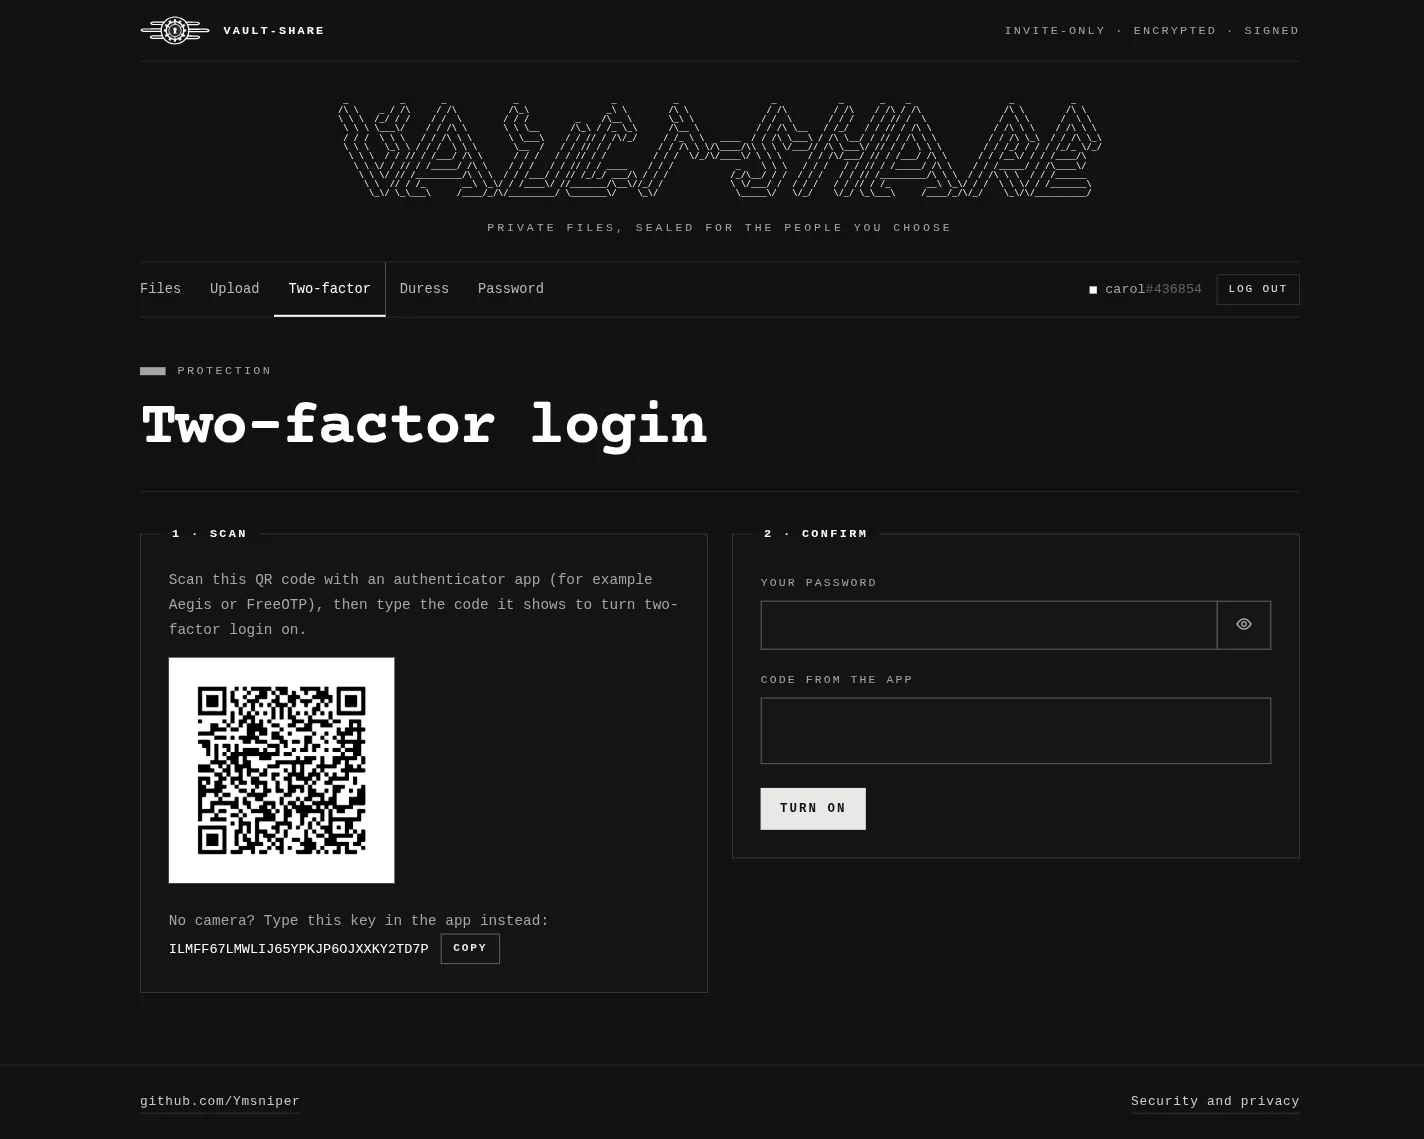
双因素登录是可选的,按用户启用,在“双因素”页面进行:使用 Aegis 或 FreeOTP 等身份验证器应用扫描二维码,并用第一个验证码确认。错误的验证码计入与错误密码相同的限制,并且每个验证码只能使用一次,即使两个请求同时携带它。启用它还会提供十个恢复码,在该页面中仅显示一次:每个恢复码可代替手机验证码登录一次,“新代码”会替换它们。如果某人同时丢失了手机和恢复码,可以请操作员通过 vault-share admin clear-totp '<username>' 或在控制台的用户标签页中点击“清除双因素”来关闭其双因素登录。在确认之前,新的密钥会与请求它的会话一起保留在服务器上:它绝不会进入浏览器的 cookie,该账户的另一个会话也无法看到它。管理员的新邀请码也以同样的方式显示在生成它的页面中。
胁迫密码在“Duress”页面设置,是在有人强迫你登录时应当给出的密码。它会打开你的掩护文件:一个真实存在的第二保险库,其中的上传、下载、分享和设置都能正常工作,而不是一个拒绝各种操作的空白账户。让你的其他文件与之隔离的是密钥,而不是隐藏的按钮。每个账户有八个层级,每层都有自己的 X25519 密钥对:真实密码打开第 0 层,胁迫密码打开第 1 层,此后每一层直到第 7 层,都用从上一层会话中设置的胁迫密码打开。某一层的私钥既锁在该层的密码之下,也由上一层向下链接,因此一个密码能打开它自己的层级及其下方的层级,但永远打不开它上方的层级。每输入一次密码都要执行一次 Argon2id 运算(对 64 MiB 进行 9 轮),使用账户的盐,而每次校验和每个密钥都来自那次运算:凭据行保存它的一个 HMAC,该层的锁则用由它派生出的密钥制成。一次登录无论打开什么、无论有多少层级,都只花费一次运算。账户的各个密码共用同一个盐,因此一次离线猜测就能同时测试它们全部;这次运算的强度是它所取代的三项校验各自强度的三倍,以此作为补偿。还有一对密钥,从第 7 层的密钥向下链接,且不由任何密码打开,用来保存第 7 层的掩护文件。打开一个会话的密钥总是需要同样多的步骤:在真实链接从其层级向下之后,其余步骤都通过启动时生成的一对备用密钥完成,因此第 0 层的请求与第 7 层的请求所做的工作相同。每个会话都认为自己处于顶层:它看到自己的文件,并把其下方的层级视为自己的掩护文件,而且每个页面在各个层级上看起来都一样。在会话内要求输入的密码只针对该会话的层级进行校验,因此那里的任何表单都无法测试另一个密码。签名密钥挂靠在第 7 层之下,而每个密码都能到达第 7 层,因此无论从哪个层级上传的文件都带有相同的证书。“Duress”页面在你自己的保险库与掩护文件之间移动文件,这些文件可以是你自己的,也可以是与你共享的:每次移动都会用另一层的公钥重新加密密钥副本,因此会要求输入密码,而且不会留下日志。移动一次只跨一个层级:被胁迫会话移到更下方的文件会出现在你的掩护文件中并且可以打开,但只有该会话所在的层级才能把它移回去。再次被分享的文件会留在接收者保存它的位置,如果被胁迫窗口带到更深处,就会留在更深处,因此分享永远不会把文件带出掩护文件。该页面还会显示掩护文件上次更改的时间,因为空白或过期的掩护保险库看起来不对劲。
胁迫登录会打开其所在层级的窗口,该窗口会一直保持打开,直到一次层级编号更低的登录将其关闭。在此期间,发送给该账户的分享会到达该层级,因此持有胁迫会话的人会像在真实账户上一样看到它们到达,而被胁迫会话删除的文件会被放入回收站而不是被销毁:对所有人隐藏,包括接收者,就像它们已经消失一样,同时为真正的所有者保留。被胁迫会话从其列表中移除的文件也以同样方式保留,供所有者放回。真实密码则会永久删除和忽略。关闭窗口的那次登录需要对该窗口内发生的事情进行审查,而使用该密码的每次登录都会进入该审查,它的其他会话会链接到该审查,直到所有者表示完成为止:无论是通过登出、超时还是离开数月。该审查会显示胁迫登录、做了哪些操作(不含邀请码数字)、在此期间被删除、从列表中移除、上传或与账户分享的文件,以及操作员为撤销自窗口打开之时起的证书而运行的命令,因为持有胁迫密码的人可能以用户的名义签名。它的每个操作都会说明持有胁迫密码的人是否会看到它,而默认情况下是那些安静的操作:
copied)。为所有人恢复它是响亮的。副本会对其复制的内容进行签名,因此列表会标记窗口打开期间上传的文件,而一旦证书从窗口开始时被撤销(正如审查所建议的那样),这些文件就不再通过检查,也不会被复制。labels)。删除它是响亮的。审查还明确表示,任何持有胁迫密码的人都可以再次用它登录,并将看到从那时起共享的内容,并提供保留它或替换它的选项,一旦旧密码停止使用,这就不是静默的了。已删除和已移除的文件从审查首次显示它们起保留 30 天,因此从不登录的所有者不会丢失任何东西;“完成”会恢复剩余的内容,这是响亮的,或者让它消失,这是静默的。 一个胁迫会话如果关闭了低于其自身级别的窗口,会得到相同的审查:每个级别看起来都像顶层。



