
 #1
支持各种网络安全工作流程和任务的通用工具、框架和环境。
Kitploit 推荐
 zmkeh/cve-2025-29824-clfs-local-privilege-escalation
针对 CVE-2025-29824 的本地权限提升漏洞利用程序,目标是 Windows 通用日志文件系统(CLFS)驱动程序,为安全研究和测试提供概念验证代码。
 qingizi7/cve-2025-21479_iqooneo8
针对 iQOO Neo8 (SM8475) 上 CVE-2025-21479 (Adreno KGSL) 的本地 root 漏洞利用 - 物理内存读写,禁用 SELinux,生成 root shell
 begitdj/cve-2019-2215-markw
针对 CVE-2019-2215 的漏洞利用程序,用于在小米 MIUI 设备上获取临时 root 权限,从而实现 bootloader 解锁和系统修改。
 olivierlaflamme/unibleed
Unitree G1 RCE PoC 与脚本 (CVE-2026-76639 / CVE-2026-76640) 技术细节见 boschko.ca/g1-ble-rce/
 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox 内容进程到父进程的 IPDL 权限提升(N-day,bug 2054416):通过来自被攻破内容进程的 mojo-port 发送路径注入,伪造带 RemoteTypeOverride 的 PDocumentChannel,实现 privilegedabout 进程的放置。
 xiaobailovesstirring/ghostlock-k419-adapter
适用于 4.19.152-perf+ Android 内核的 GhostLock (CVE-2026-43499) 适配器
 ankitrawatgit/iqoo-z9_5g-vivo-t3_5g-root-ghostlock
适用于 iQOO Z9 5G 和 vivo T3 5G 的越狱/root CVE-2026-43499 Android 应用程序与载荷。这两款设备均使用 MediaTek Dimensity 7200 (MT6886) 平台。内核版本 5.15.178。
 trailofbits/cvedb
CVE 查询库和实用工具,利用本地存储直接与美国国家漏洞数据库(NVD)同步。
 lanleft/cve-2022-2586
适用于 Ubuntu 22.04 上 Linux 内核 5.15.0-25 的 CVE-2022-2586 本地权限提升漏洞利用程序,使用 C 语言编写并通过 gcc 编译。
 lanleft/cve-2023-1281
CVE-2023-1281 的概念验证漏洞利用程序,该漏洞是 Linux 内核流量控制索引过滤器 (tcindex) 中的释放后使用(use-after-free)漏洞,用于演示内存破坏利用。
 trailofbits/reverie
KKW零知识证明系统在任意环上的高效实现,为证明者和验证者提供线性证明时间和128位安全性。
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 volatilityfoundation/dwarf2json
将ELF/DWARF符号和类型信息转换为vol3的中间JSON格式
 berstend/puppeteer-extra
💯 通过插件教 puppeteer 新把戏。
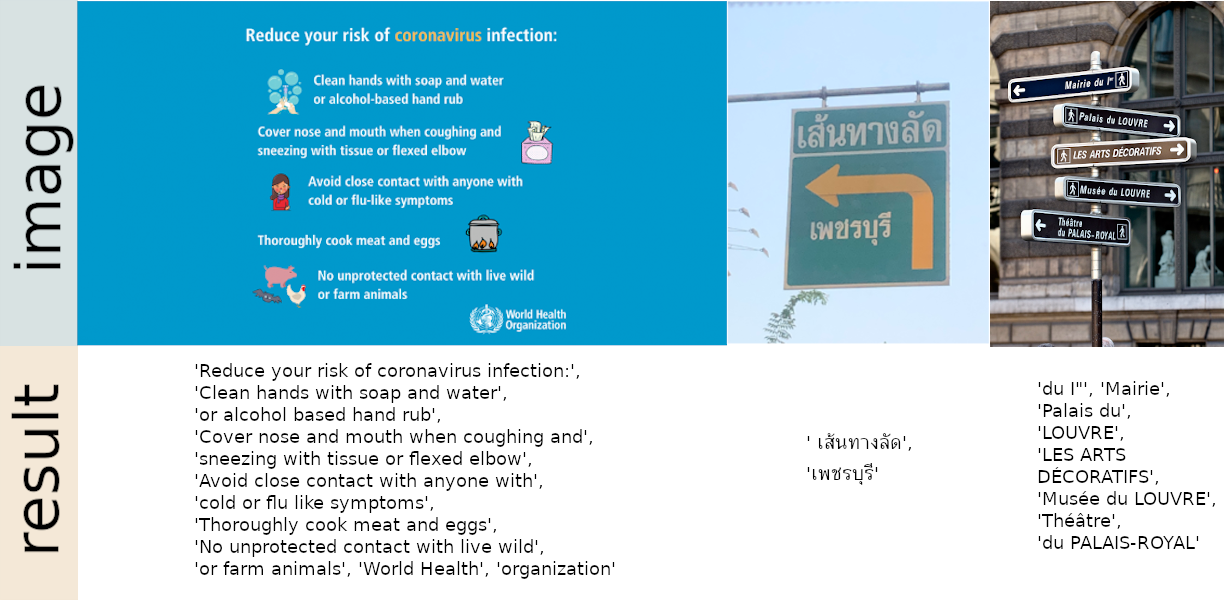 jaidedai/easyocr
即用型 OCR,支持 80 多种语言及所有主流书写文字,包括拉丁文、中文、阿拉伯文、天城文、西里尔文等。
 ossf/criticality_score
根据仓库、贡献者和依赖项指标计算开源项目的关键性评分,以确定安全改进的优先级。
 inaz2/proxy2
单个 Python 脚本实现的 HTTP/HTTPS 代理









