
 #1


 hassham1/cve-2026-12227-visualcomposer-lfi-poc
针对 CVE-2026-12227 的 Docker 验证实验环境与 safe-oracle PoC,该漏洞是 Visual Composer 中通过 vcv-template 实现的未认证 LFI,并附带一个 nuclei 检测模板。
 bishopfox/mauidll
从 MAUI Android 程序集存储中提取托管 (.NET) 程序集。

 crypt0p3g/dpapi-toolkit
将任意 Windows DPAPI 工件拖入,它会识别格式及其所需的精确主密钥,然后在你提供密钥后进行解密。支持离线使用,提供 CLI 和 Web UI。
 tihanyin/rex-skill
REx@Skill - 面向二进制漏洞发现的智能体逆向工程执行技能
 hassham1/cve-2026-89274-wp-recipe-maker-poc
针对 CVE-2026-89274 的 Docker 验证实验环境与 Python PoC,证明在 WP Recipe Maker <= 10.8.1 中可通过 rating-comment reviewBody 执行任意短代码。
 gmh5225/ghidra_svr_bridge
Binary Ninja 插件,通过 Java 桥接子进程与 Ghidra Server 仓库进行双向分析同步。
 gmh5225/gmh5225
基于LLVM的安全研究工具链:NeverC,一个C23交叉编译器,以及NeverD,一个二进制分析与反编译引擎,可将PE、ELF、Mach-O、EVM和SBF提升为LLVM IR。
 1833ravikumar-max/cve-2021-41773-apache-path-traversal-lab
基于Docker的网络安全实验环境,用于在隔离环境中研究和复现CVE-2021-41773。
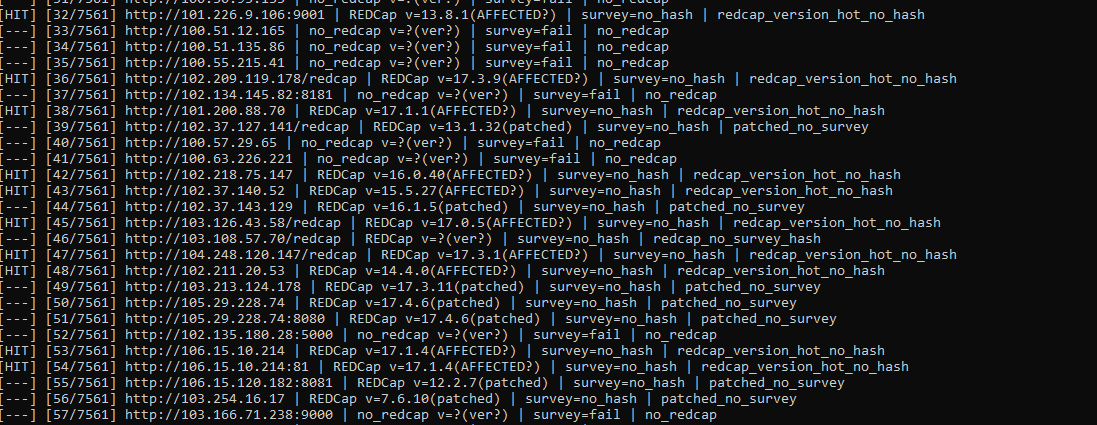 yulisec/cve-2026-90817
Python 检查器与可配置漏洞利用钩子,针对 CVE-2026-90817,即 REDCap 调查透传与数据导入 RCE。可识别版本指纹、验证调查哈希,并探测易受攻击的利用链。
 les-k/wp-secure-mcp
一个通过 REST API 暴露 MCP 服务器的 WordPress 插件,其核心在于安全模型——通过完全不存在该攻击面,从而封堵了 CVE-2026-15015 的 OAuth 绕过形态。
 nbs32k/localstranger
WinNotify 的 PoC,通过驱动程序映射器演示,以及本地权限提升。
 t0xodile-swig/http3-adapter
Burp Suite 扩展,用于拦截请求并通过 HTTP/3 发送,再将响应转换回 Burp,支持 kettled 请求和 HTTP/3 能力检测。
 kevincrrl/evillimiter-ng
EvilLimiter 新一代:监控、分析并限制带宽
 navikt/cplt
用于 AI 编码代理的沙箱。在 kernel-level 沙箱内运行 Copilot CLI、Claude Code、OpenCode、Gemini CLI、Antigravity、Pi、goose 或普通 shell,并带有 git 和 gh 防护,且沙箱策略已提交到仓库中。
 onyks-os/transparenttorproxy
A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…









