
 #1

 grisuno/blacksandbeacon
Linux C2 信标,具备原生内存 ELF BOF 加载器、AES-256-CFB 加密轮询,以及用于无文件后渗透模块的 Python C2 服务器。
 bitplugg/kitsune
🦊 nine-tailed 渗透测试框架 — nmap + msf + aircrack + sqlmap 集于一个 CLI · 25 个模块 · SQLite 会话 · TUI · REST API · pipx install

 fengguan/arpcut
Rooted Android app that scans LAN devices and cuts or restores their network access via ARP spoofing, with OUI vendor lookup, whitelist, and…
 exporx/idachef
面向 IDA Pro 的 CyberChef 风格配方工具包:对数据库字节串联执行 289 种编码、加密、压缩和哈希操作,然后将结果修补回二进制文件。
 hashcat/hashcat-utils
在高级密码破解中有用的小型实用工具
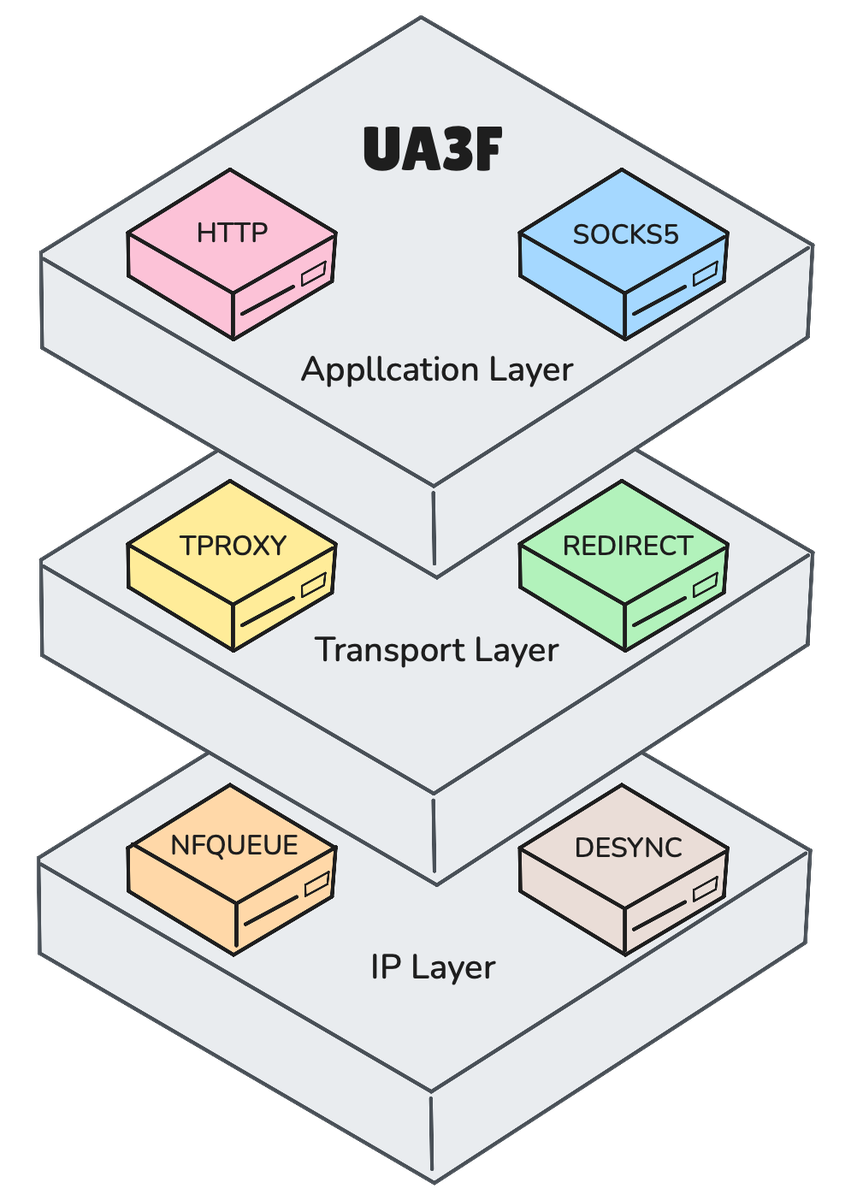 sunbk201/ua3f
Transparent HTTP(S) rewriting proxy supporting HTTP, SOCKS5, TPROXY, REDIRECT and NFQUEUE modes with HTTPS MitM, rule-based header/body rewriting and…
 doronz88/harlogger
用于在 macOS/iOS 设备(无论是否越狱)上嗅探已解密 HTTP/HTTPS 流量的简易工具

 trickest/inventory
面向 800 多个公开漏洞赏金项目的自动化攻击面清点,运行定时子域名枚举、排列、DNS 和 Web 服务器报告工作流。
 darylldoyle/svg-sanitizer
用于清理不可信 SVG/XML 的 PHP 库,通过过滤标签、属性和远程引用来防止上传或内联 SVG 文件中的 XSS 和脚本注入。
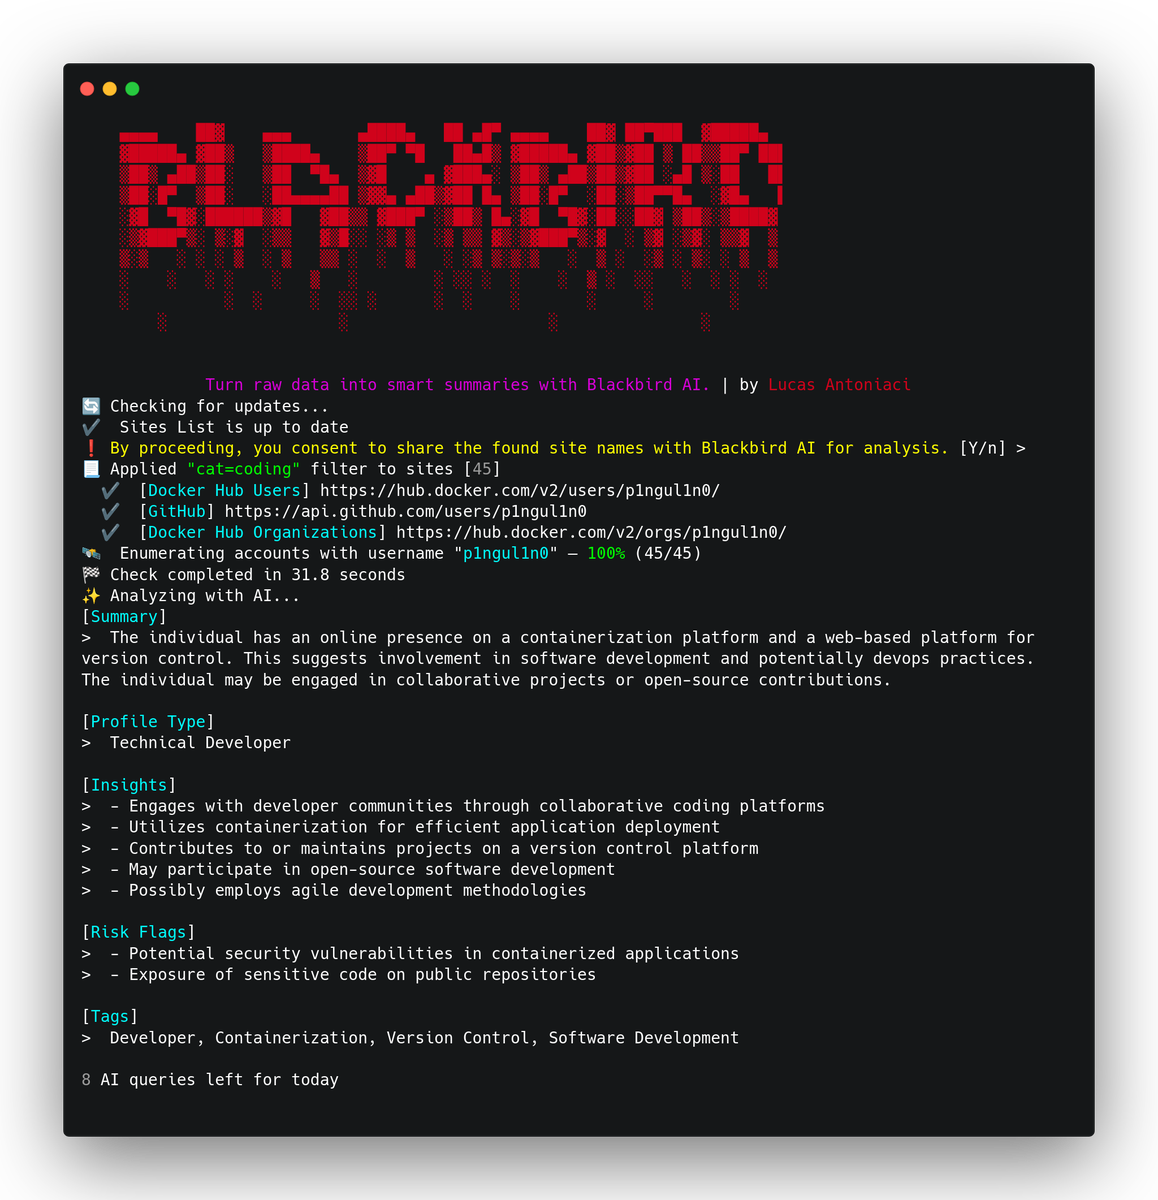 antoniaci/blackbird
一款 OSINT 工具,用于在社交网络中按用户名和电子邮件搜索账户。
 mordavid/bruteforceai
由 LLM 驱动的高级暴力破解工具,将 AI 智能与自动化登录攻击相结合
 aryanguenthner/darkfox
网络威胁情报(CTI)开源情报(OSINT)暗网与深网研究。勒索软件团伙信息收集工具。
 mikemeliz/torcrawl.py
通过 TOR 网络爬取并提取(常规或 onion)网页
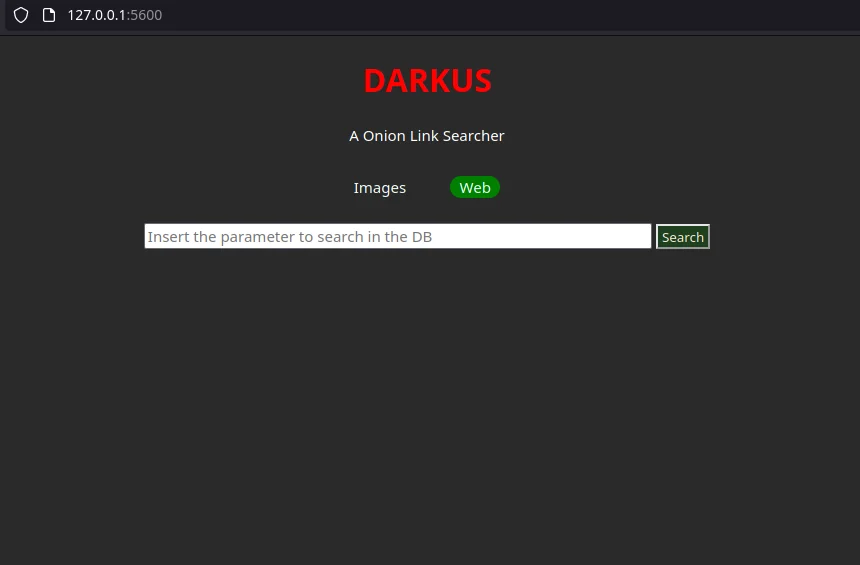 lucksi/darkus
在暗网和 onion 搜索引擎中搜索关键词,并返回匹配的 onion 链接,可选本地数据库存储和 Ahmia 黑名单 URL 检查。
 jarryshaw/darc
暗网爬虫,使用 requests 和 Selenium 工作线程抓取页面、捕获请求头和 Cookie、提取链接,并保存渲染后的截图,用于 OSINT 情报收集。
 devzero-security/redstack
基于 AWS 的 Terraform 部署红队操作员实验环境:Mythic、Sliver 和 Adaptix C2 位于生产级 Apache 重定向器之后,配有 Kali/Windows 主机和 Guacamole 门户。专为授权培训和自托管网络靶场而构建。









