Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
inventory — 面向 800 多个公开漏洞赏金项目的自动化攻击面清点,运行定时子域名枚举、排列、DNS 和 Web 服务器报告工作流。 | Kitploit
工具/GitHubGitHub/trickest/inventory
OSINT (开源情报)侦察网络映射DNS和子域名枚举脚本与自动化信息收集渗透测试子域名枚举精选资源
GitHubtrickest/inventory

inventory

面向 800 多个公开漏洞赏金项目的自动化攻击面清点,运行定时子域名枚举、排列、DNS 和 Web 服务器报告工作流。

1.6k282211年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
查看仓库网站

Inventory Tweet

公开漏洞赏金项目的攻击面管理。

我们在此收集的数据包括公开漏洞赏金项目的 DNS 和 Web 服务器数据。

我们开展此项目的目标是:

  • 监控超过 800 家公司的新资产
  • 帮助漏洞赏金猎人以最快的速度上手新项目。
  • 让安全团队更好地了解其资产。
  • 减少某些项目因自动化工具而承受的负载和噪音(我们按计划运行这些工具,并将结果提供给所有人)

工作原理

该设置由两个工作流组成

  • Inventory 3.0 - Targets
  • Inventory 3.0

Inventory 3.0 - Targets

此工作流简化了来自各种来源的漏洞赏金项目数据的整合,确保提供全面且有条理的视图。让我们逐一拆解:

  1. 数据收集:该工作流从两个重要来源获取数据:

    • Bounty Targets Data:此仓库包含大量漏洞赏金项目信息。
    • Chaos Public Bug Bounty Programs:它提供额外的有价值的漏洞赏金项目数据。
  2. 数据转换:收集到的数据使用 Python 脚本进行转换。这些脚本将数据转换为特定格式,确保一致性和易于分析。你可以在 targets.json 文件中找到详细的数据格式。

  3. 项目合并:为避免重复,该工作流将具有相同 URL 的项目合并在一起。这种整合消除了冗余,并呈现漏洞赏金项目的统一视图。

  4. 社区项目纳入:该工作流纳入了来自 community.json 文件的额外一组项目。这些项目与现有数据集合并,增强了其覆盖范围和多样性。

  5. 最终输出:该工作流生成一个最终整合的 JSON 文件 targets.json,其中包含所有合并后的漏洞赏金项目数据。该文件是漏洞赏金研究人员的宝贵资源,提供了集中且全面的项目视图。
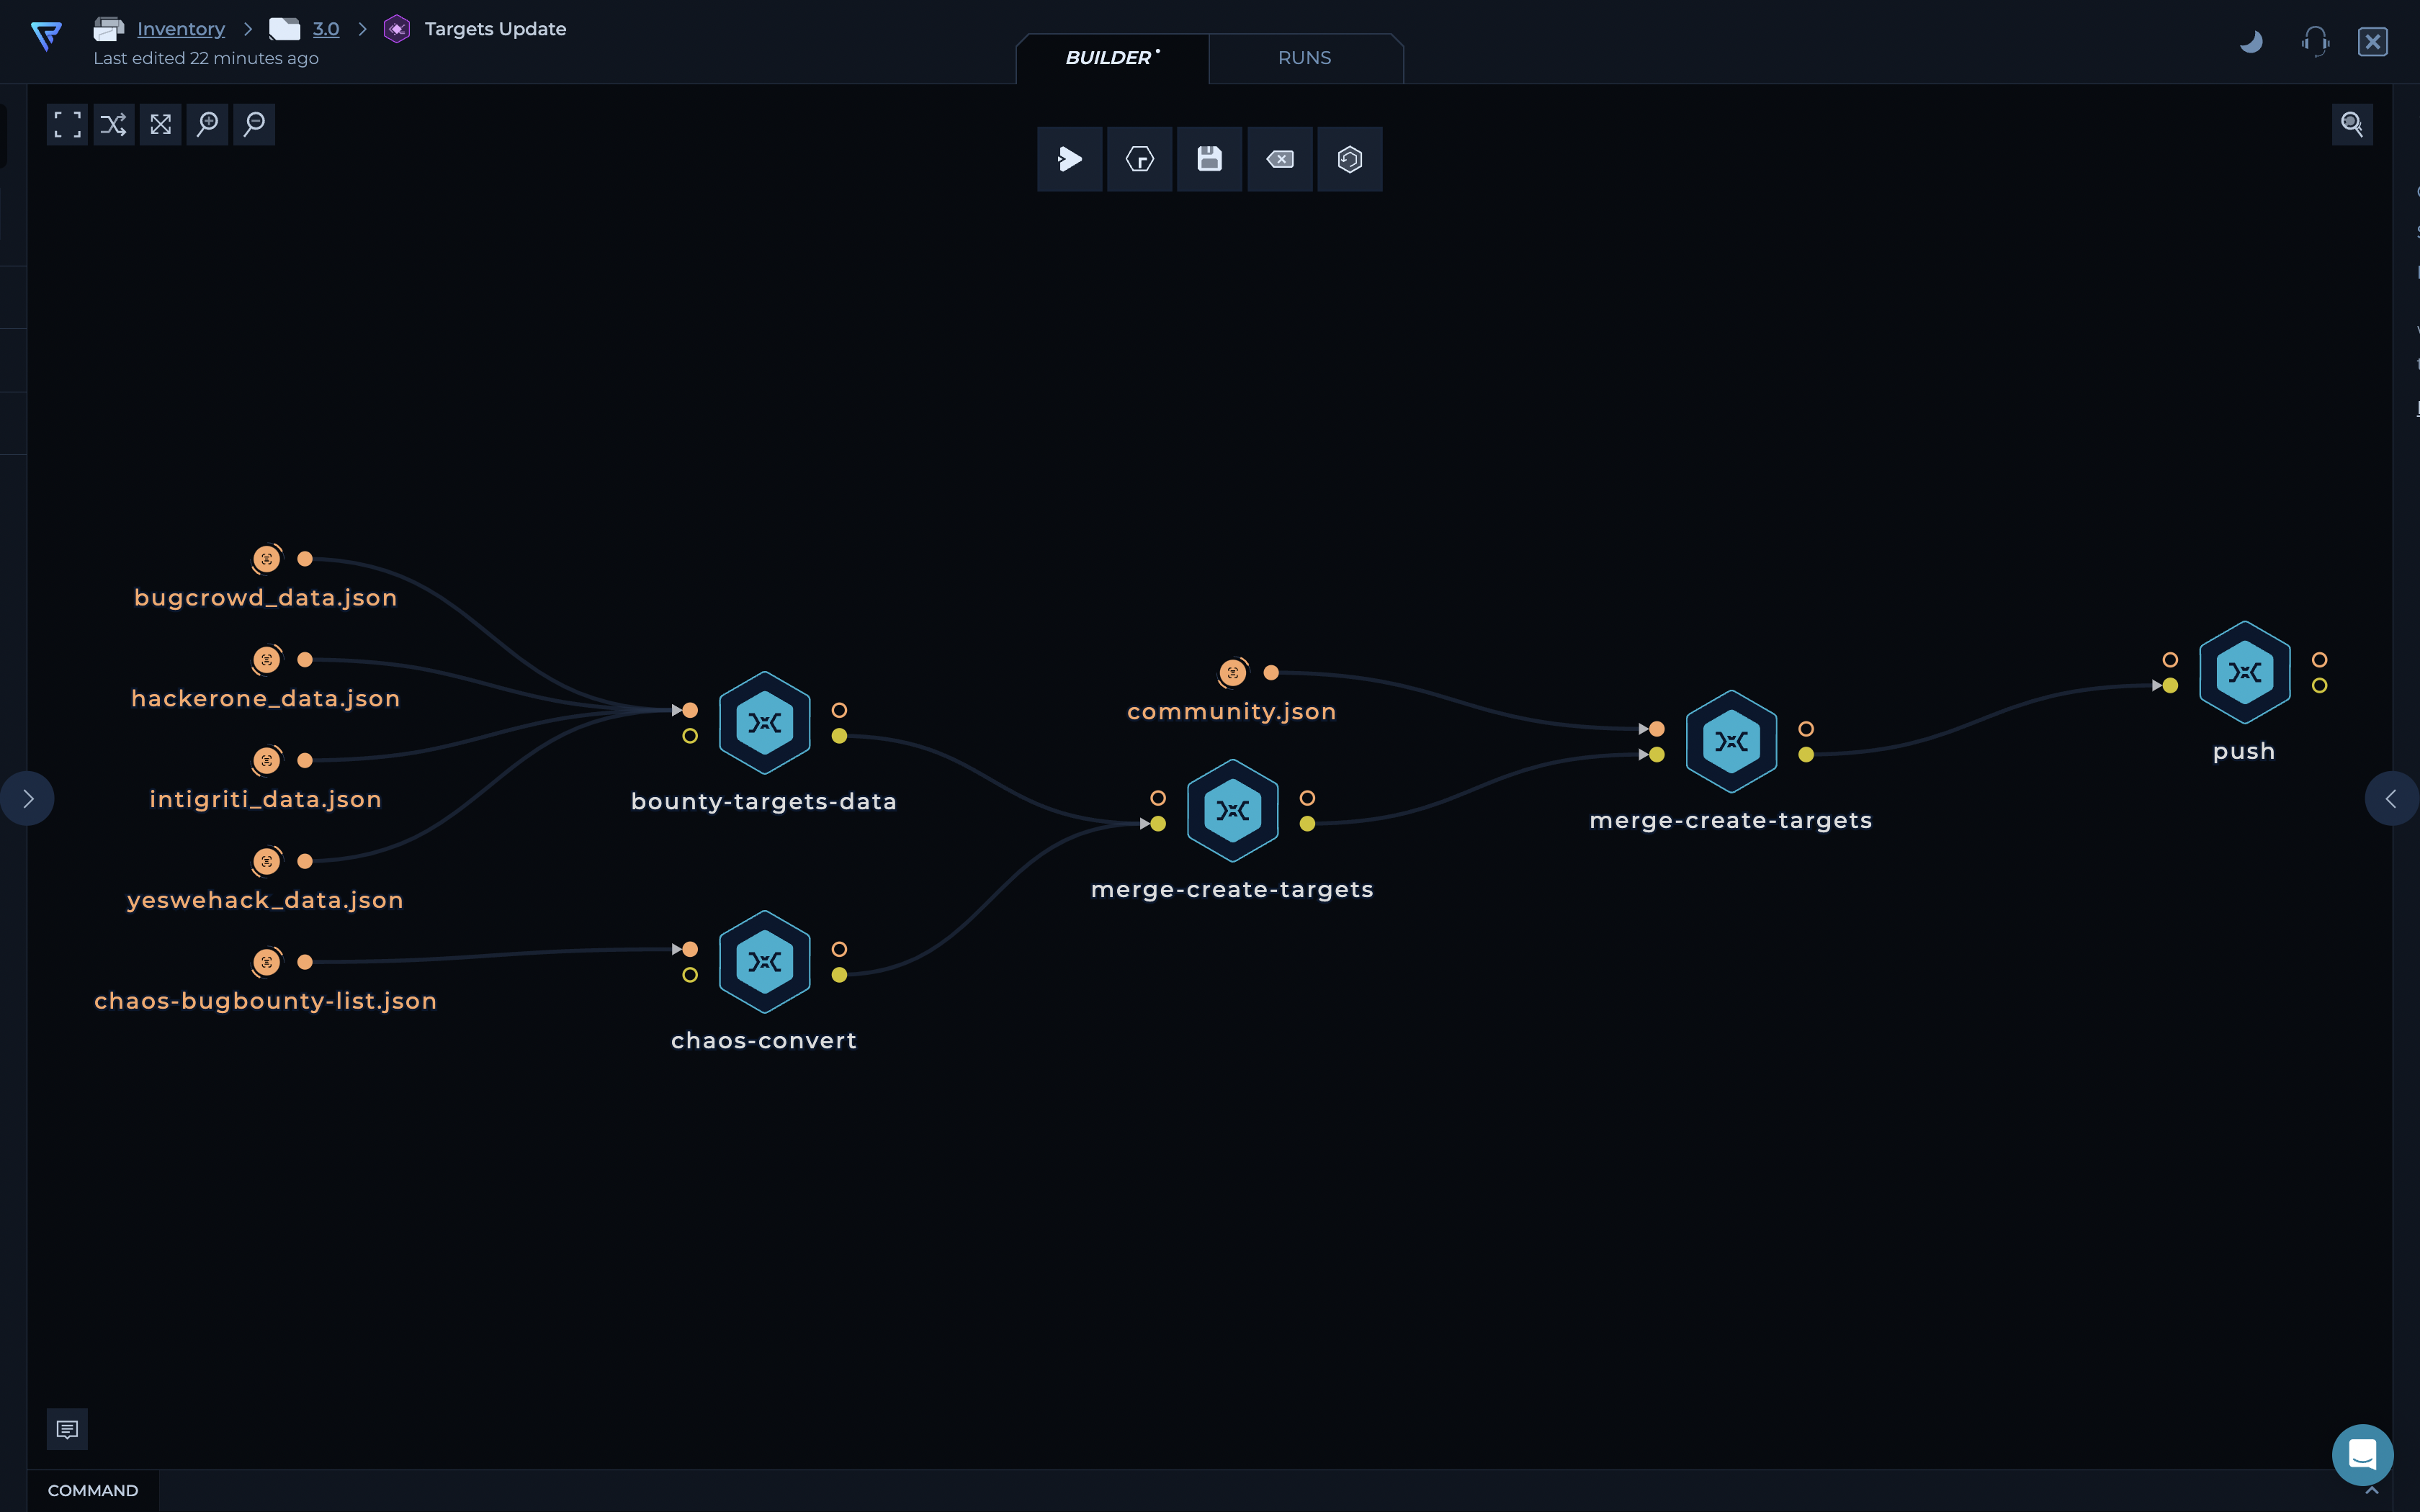
Trickest Targets

注意:上方截图提供了该工作流的可视化表示。

Inventory 3.0

  1. 收集目标:从 targets.json 获取域名列表,并提取项目名称。

  2. 使工作流并行运行:提取出的项目名称连接到 file-splitter 节点,使整个工作流按项目分发
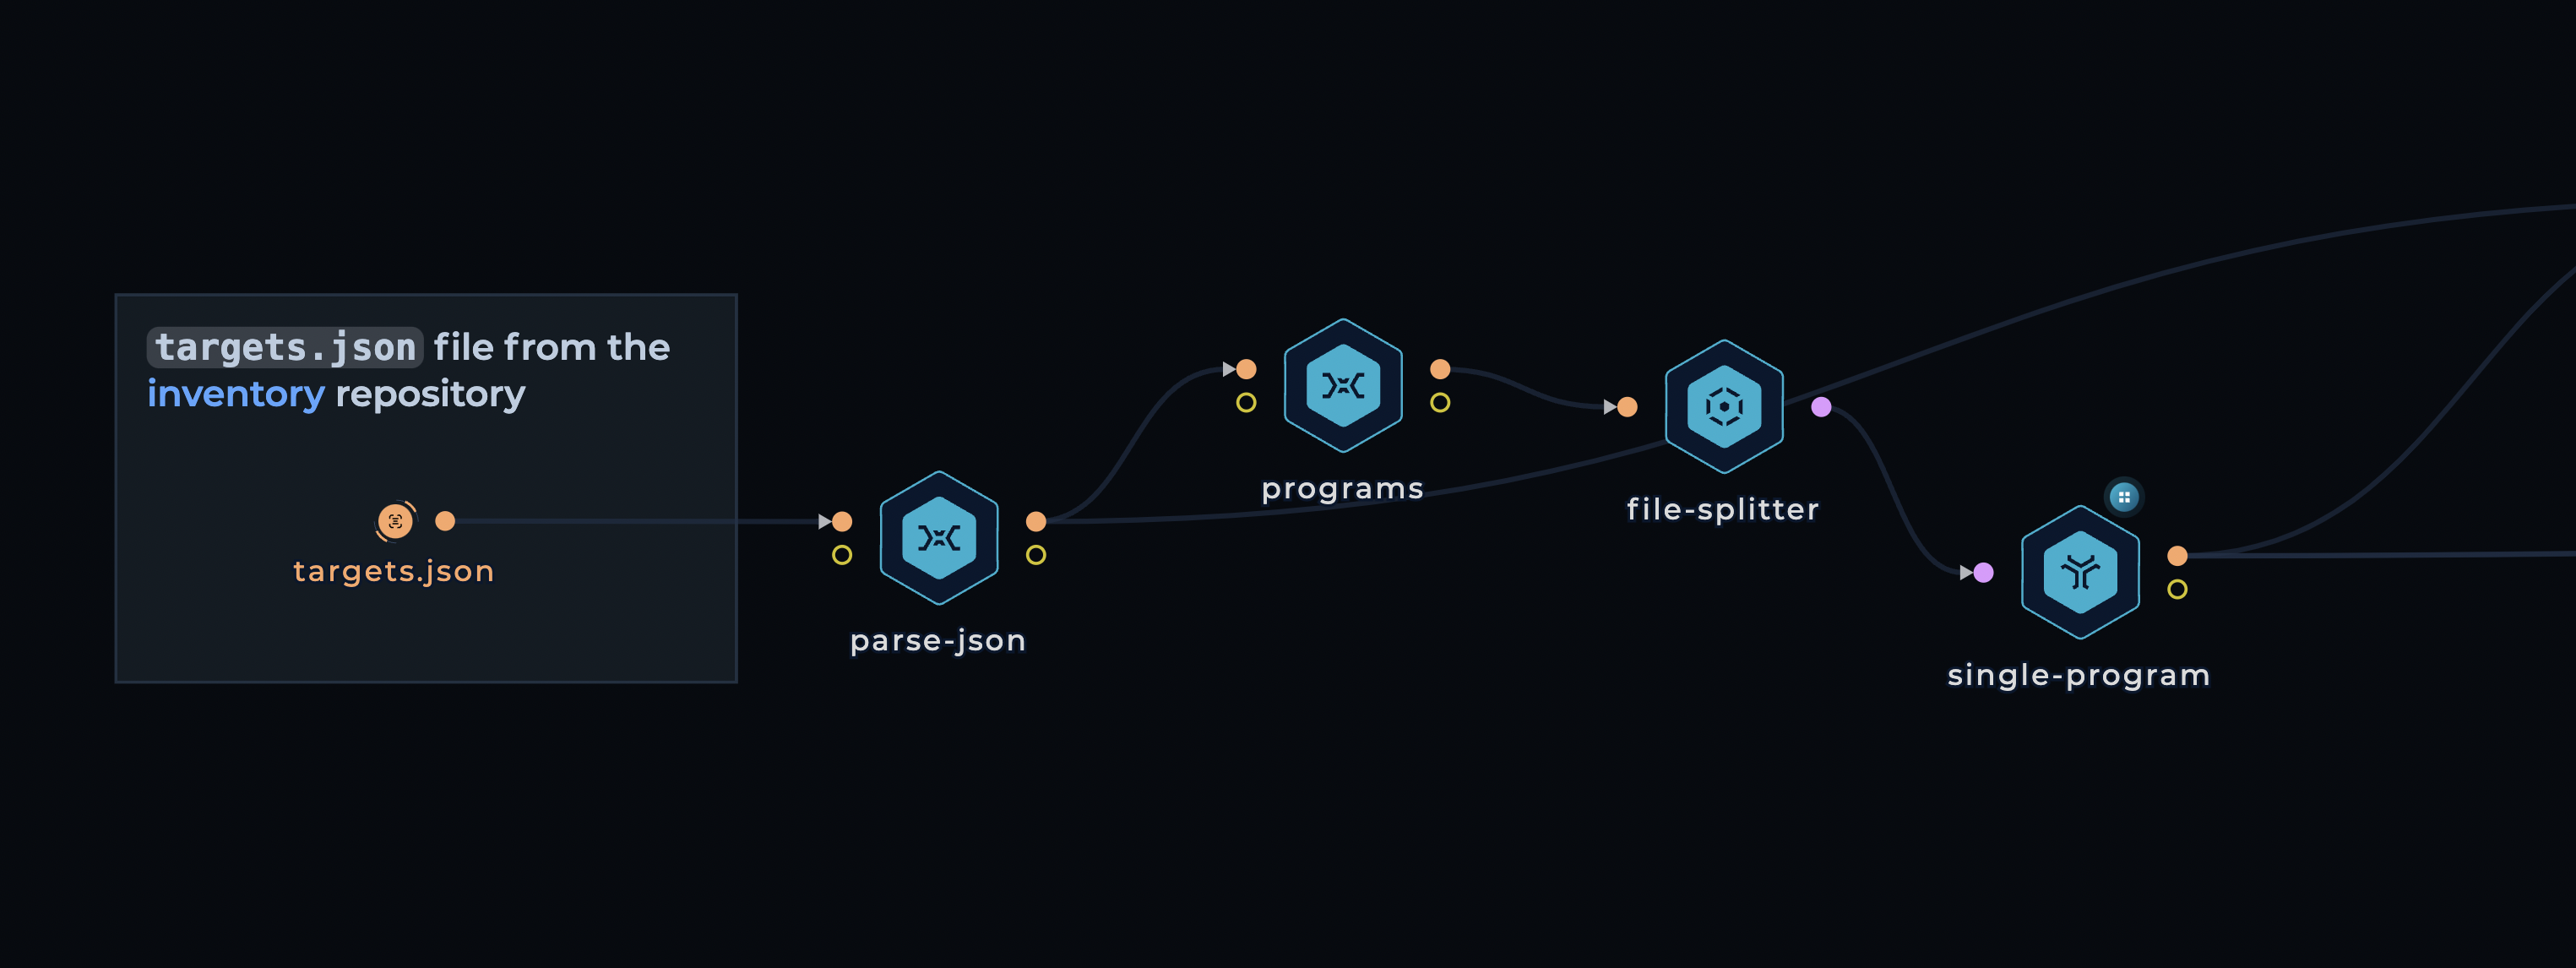
Trickest Parsing Targets

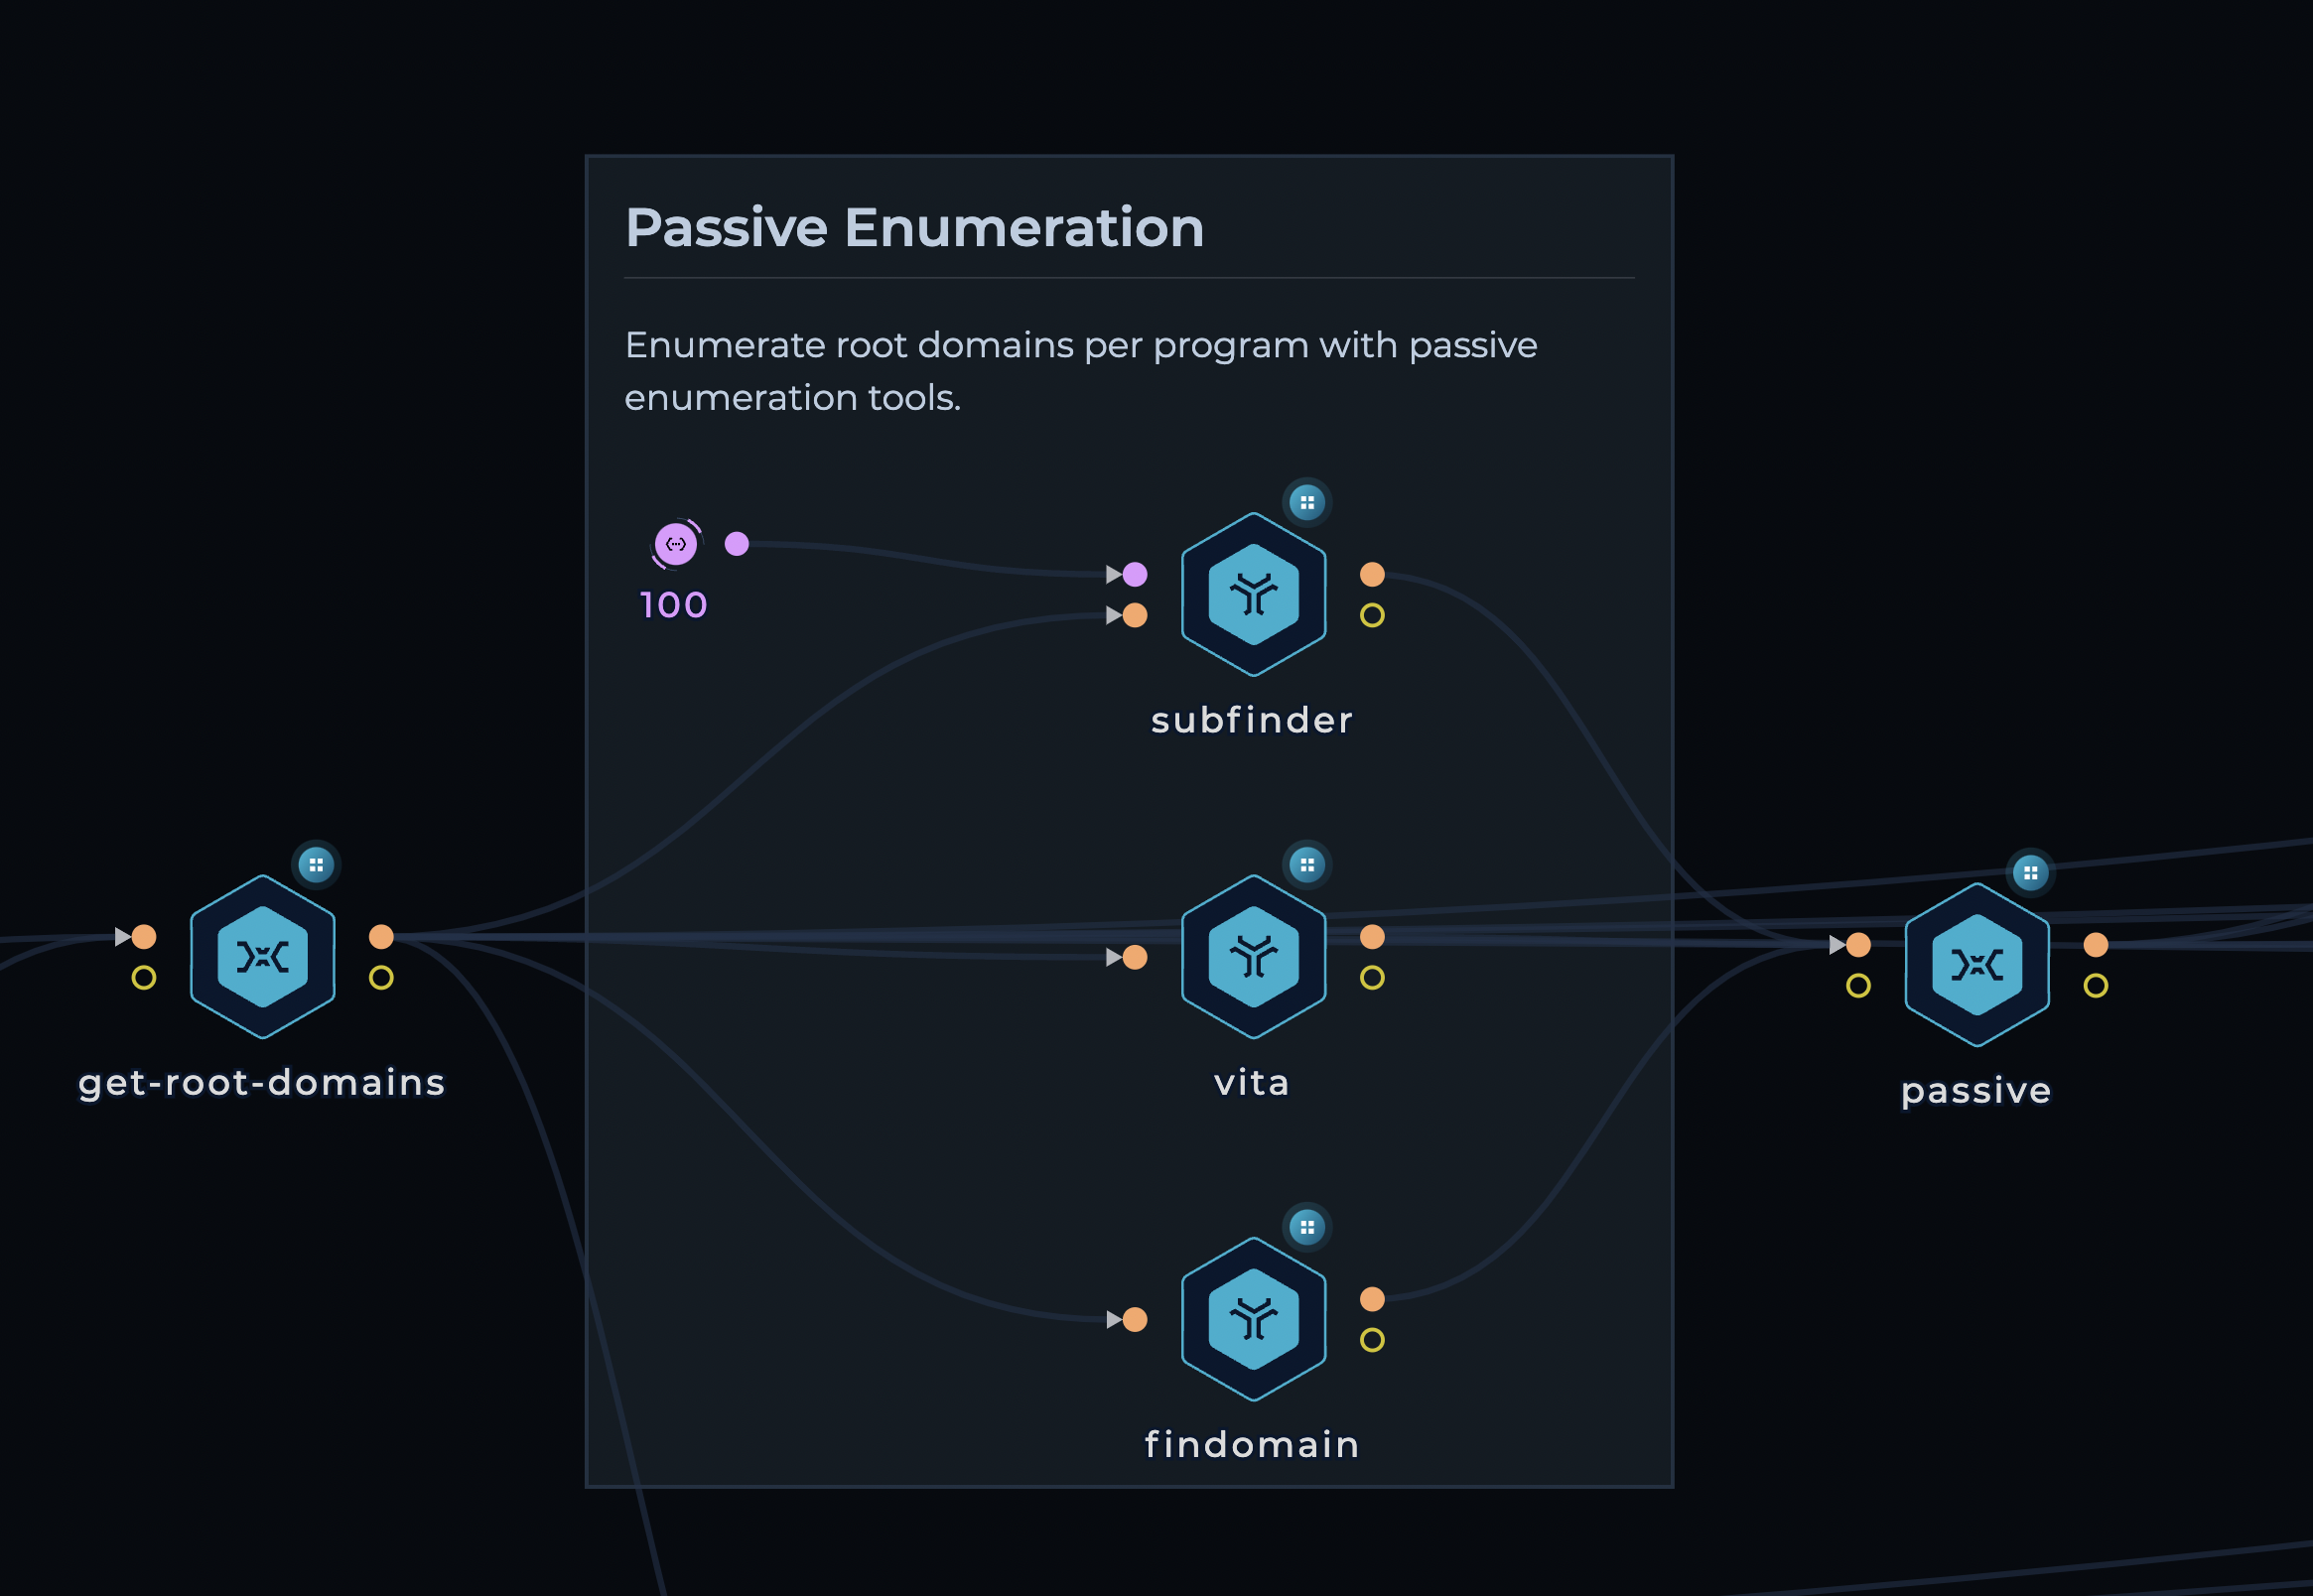
  1. 被动枚举:
    • 使用 subfinder、vita、findomain 获取被动枚举数据。
    • 使用 mksub 创建潜在子域名的自定义列表
    • 使用 puredns 和 trickest resolvers 进行解析
    • 使用自定义 bash 脚本从被动结果生成自定义词表

Trickest Passive Enumeration

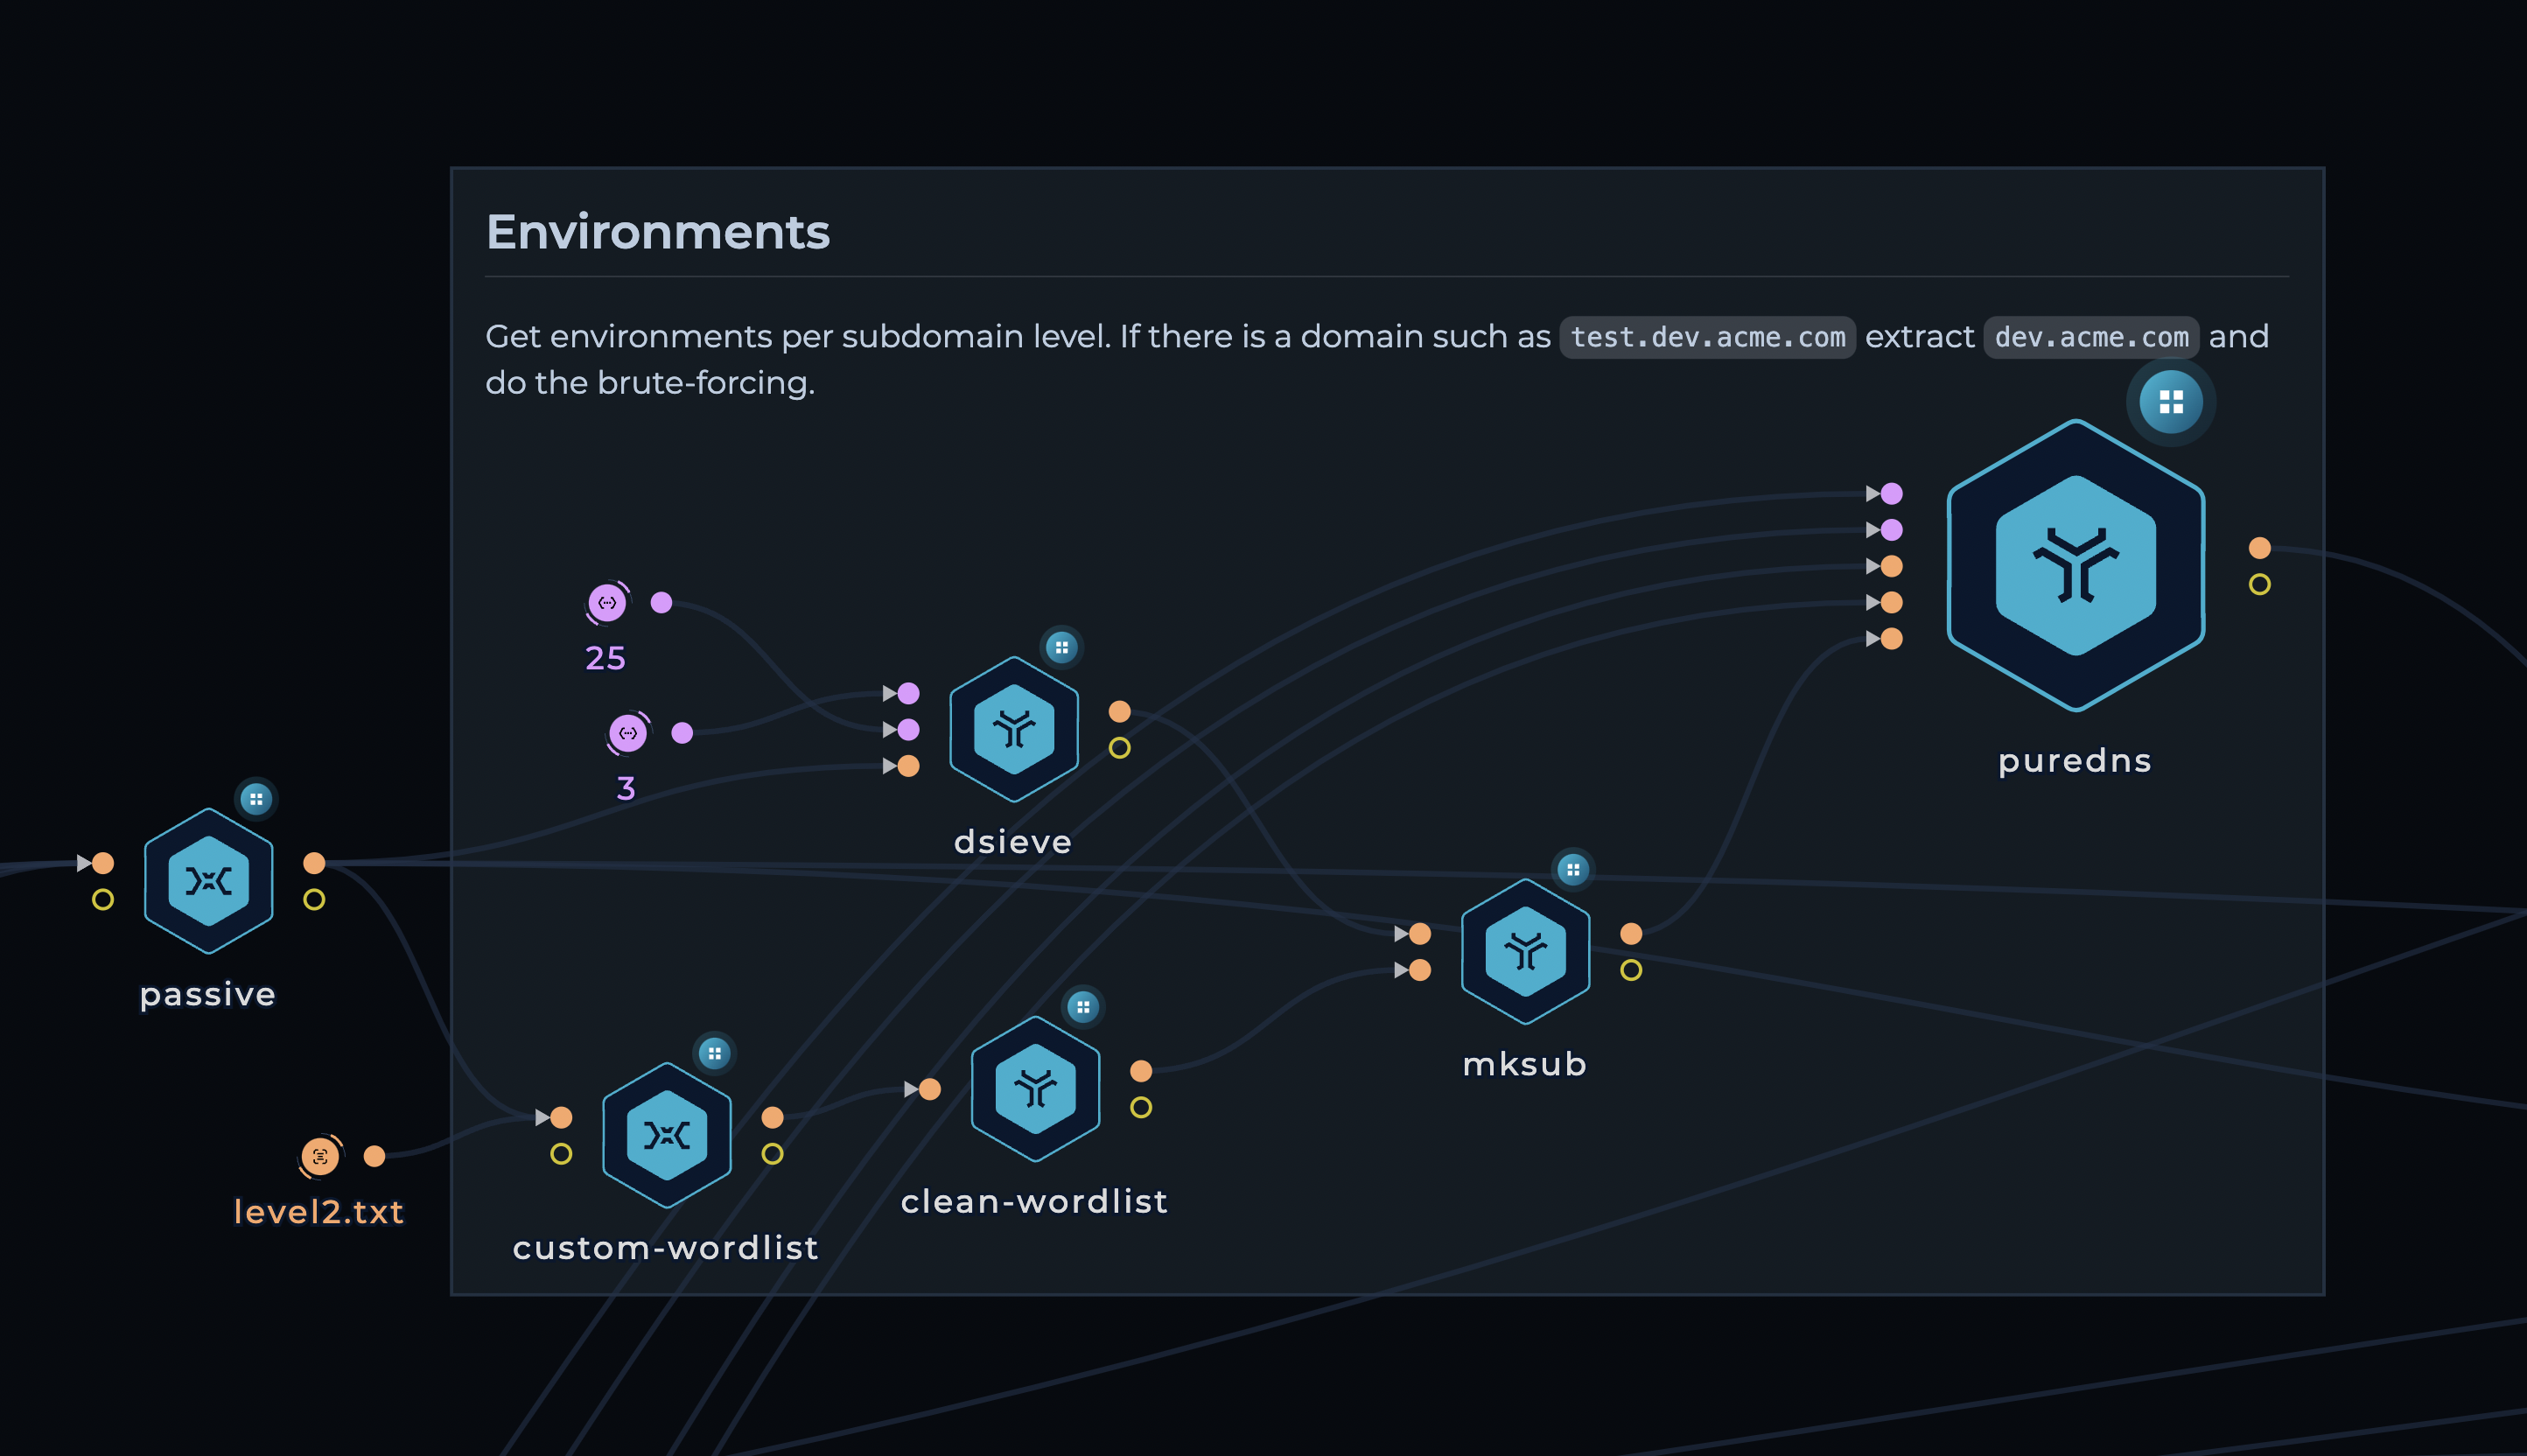
  1. 主动枚举
    • 使用被动枚举数据并创建新的暴力破解字典
    • 使用 dsieve 按子域名层级获取环境
    • 使用 mksub 和自定义字典生成新的潜在子域名,并附加 level2.txt 字典
    • 再次使用 puredns 进行解析

Trickest 主动枚举

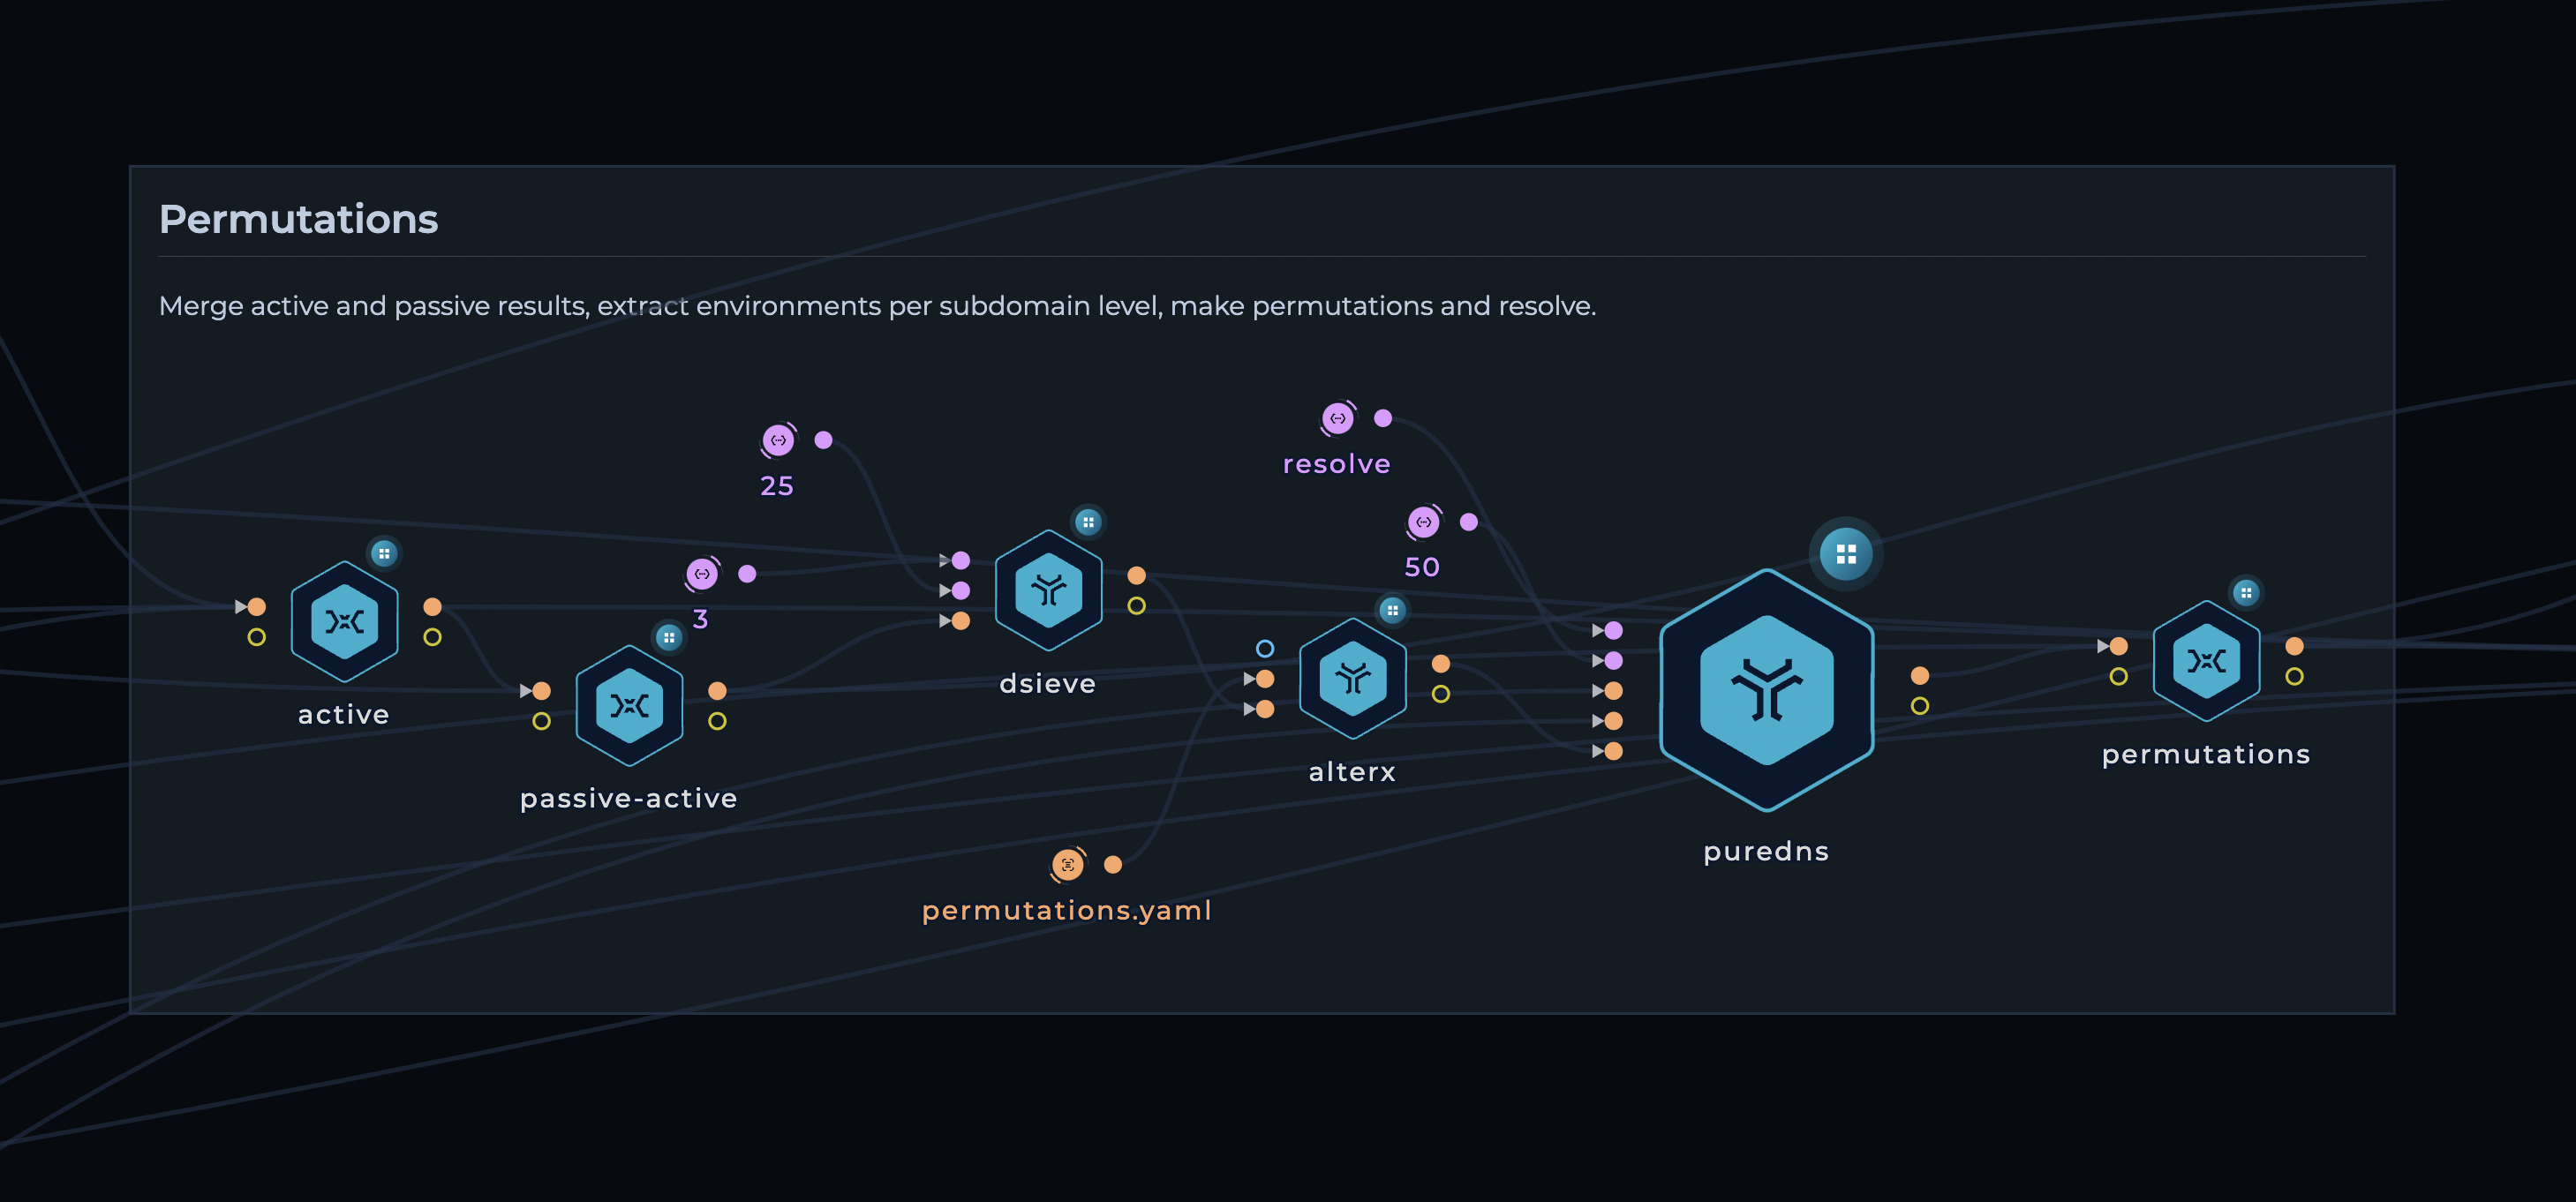
  1. 排列组合
    • 合并前几步的主动和被动结果
    • 再次按子域名层级提取环境
    • 使用 alterx 生成排列组合并使用 puredns 进行解析

Trickest 排列组合

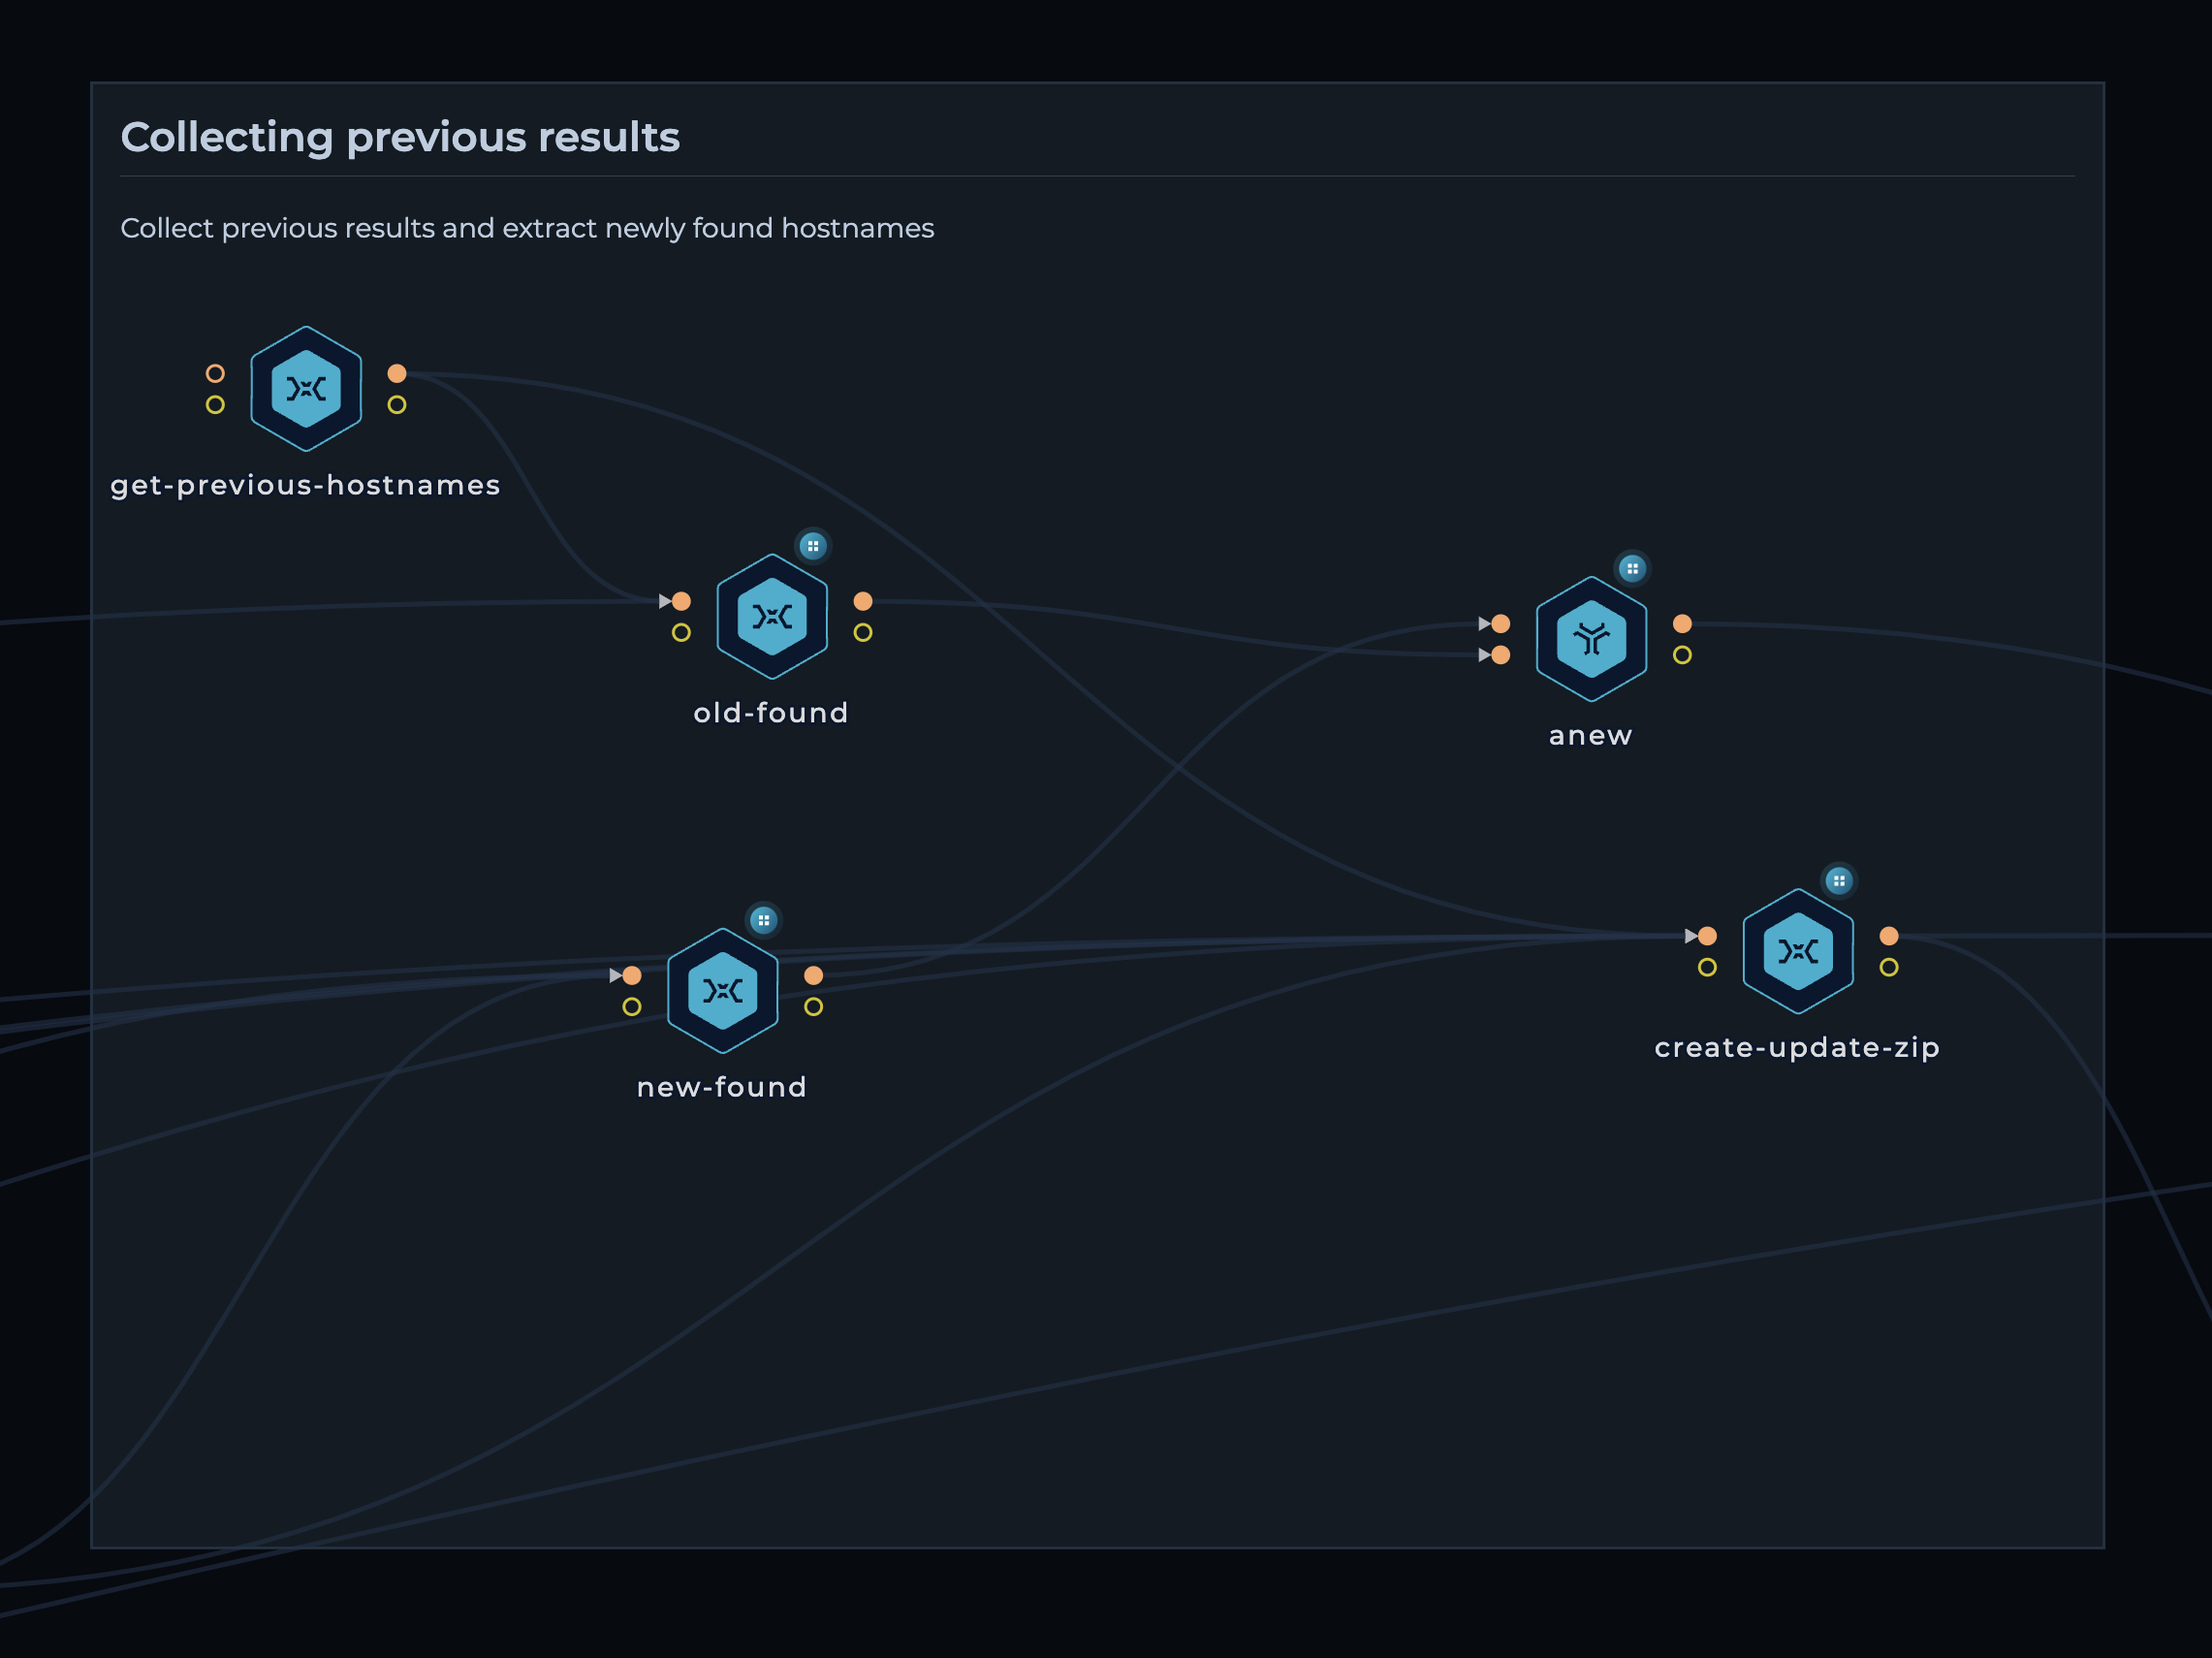
  1. 收集先前结果
    • 使用 python 脚本获取每个程序之前所有的 hostnames.txt
    • 使用 anew 获取新发现的主机名
    • 将每个程序的主动、被动、排列组合结果打包为 zip 以推送到仓库

Trickest 先前结果

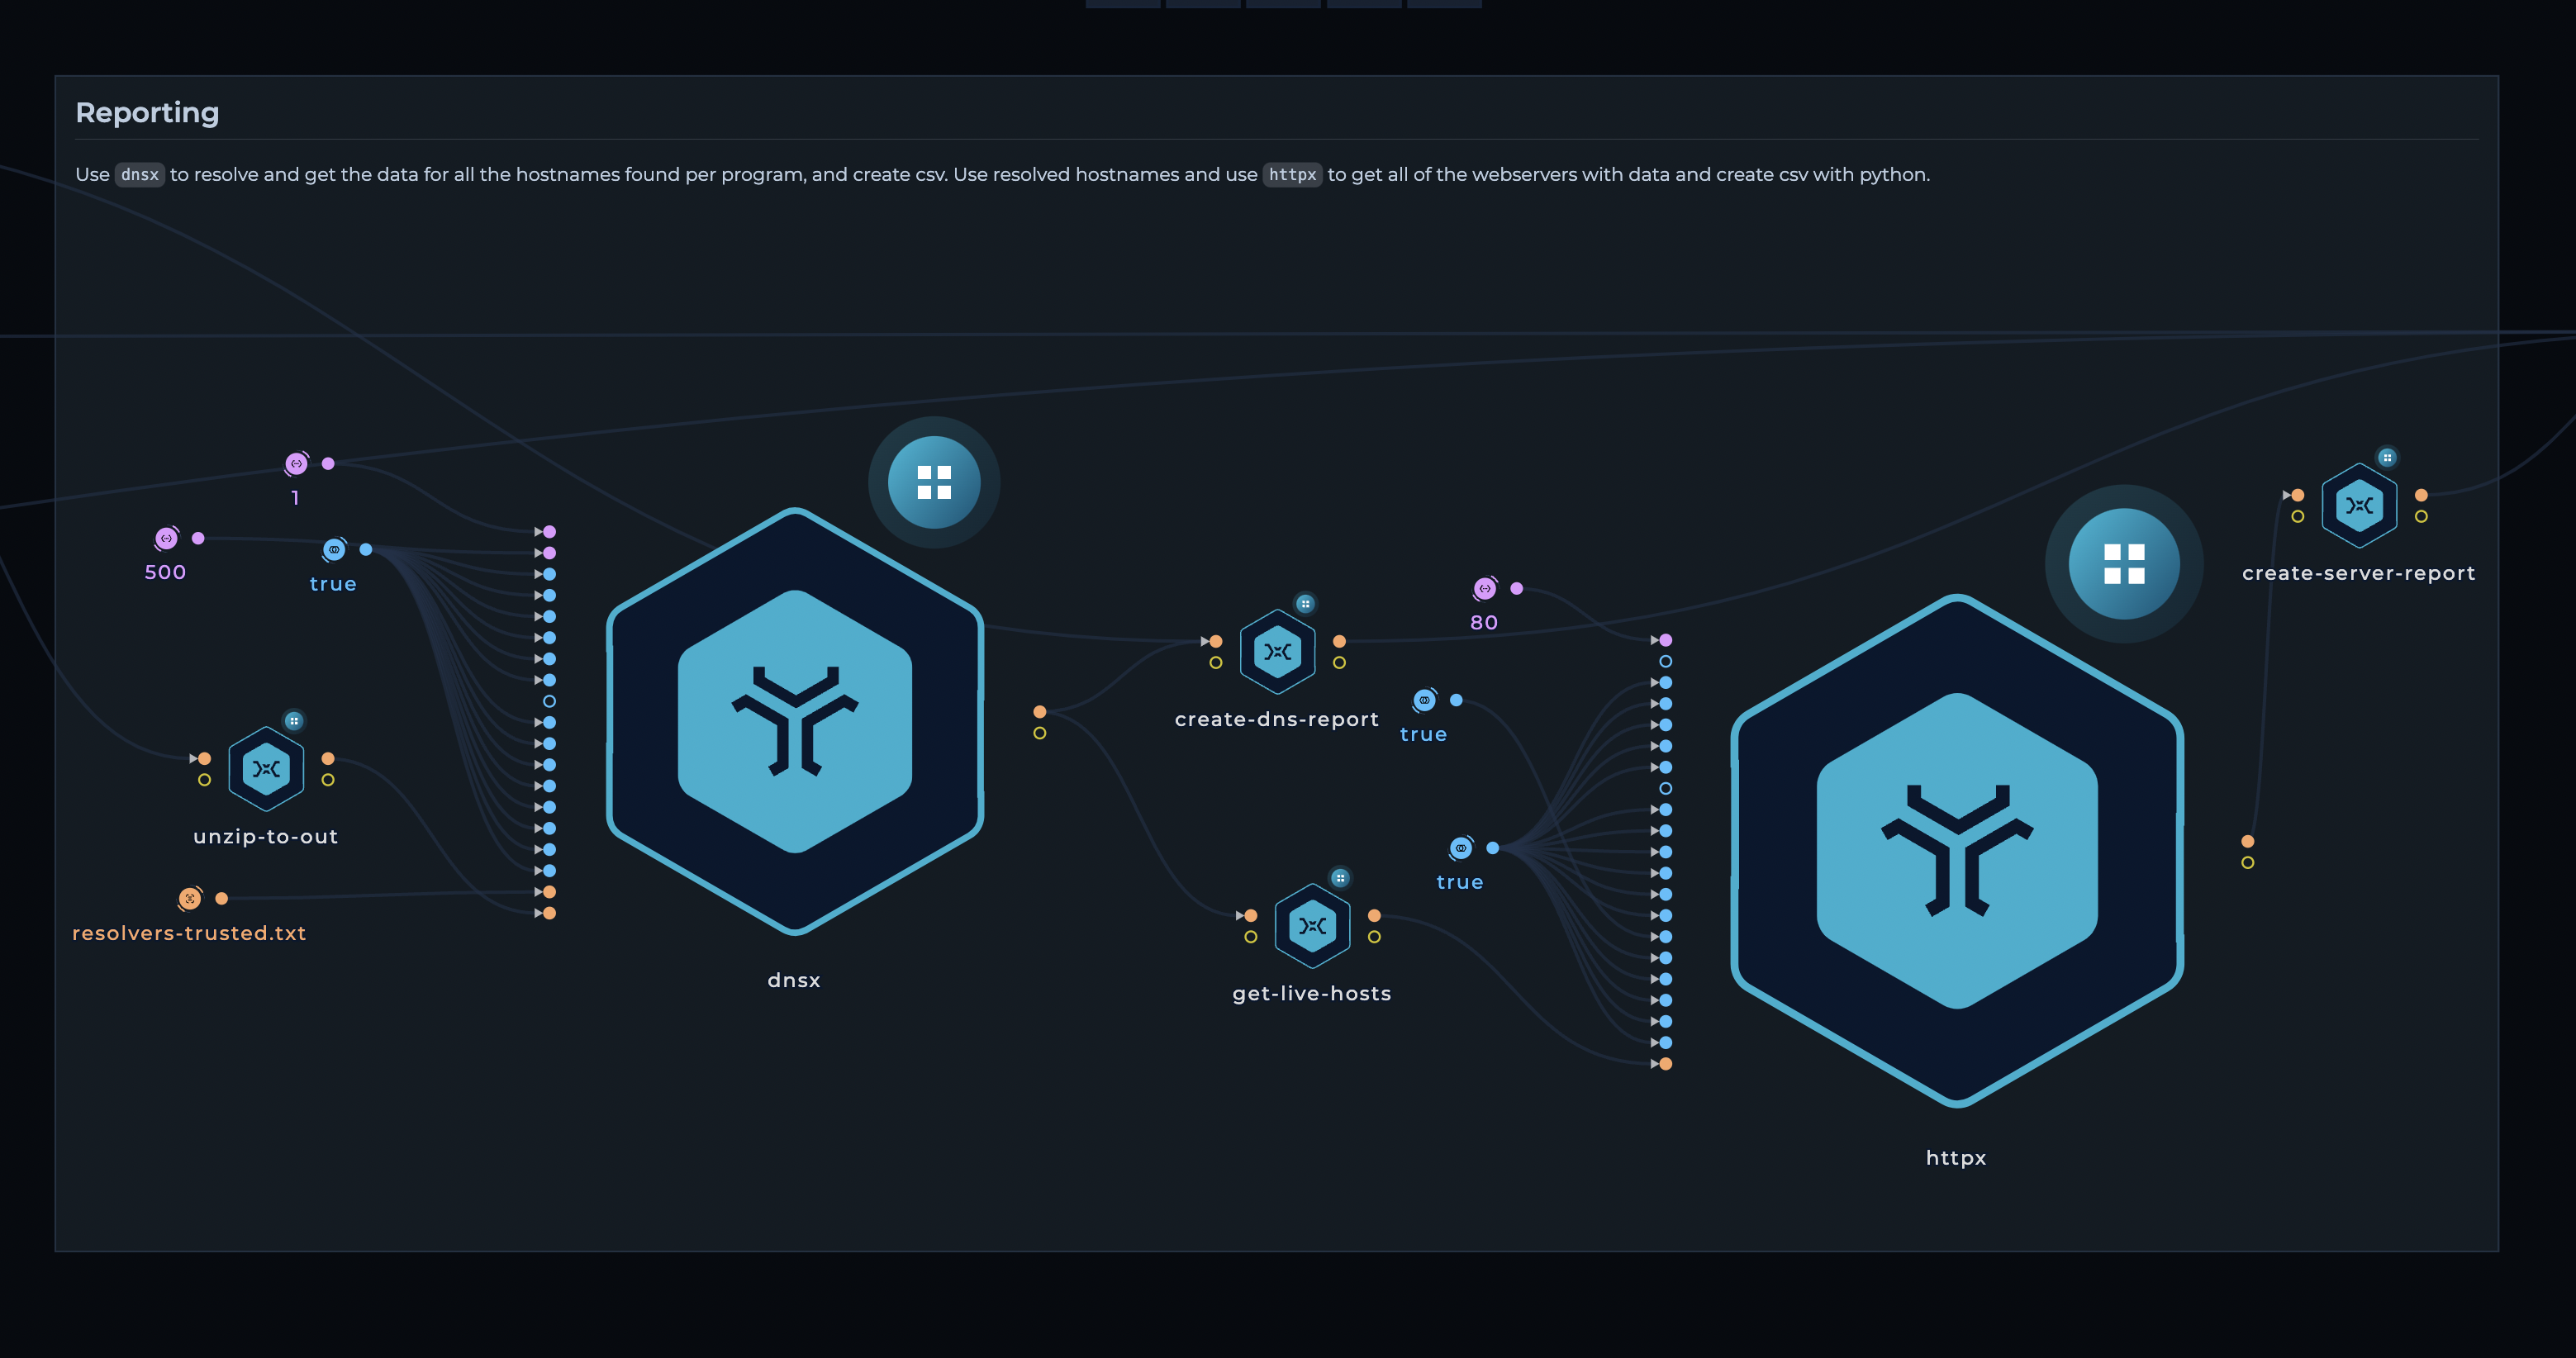
  1. 报告
    • 使用 dnsx 解析发现的主机名,并使用 python 脚本生成 dns-report.csv;将来自 anew 的新发现域名标记为 [x]
    • 使用 httpx 收集 Web 服务器,并使用 python 脚本生成 `server-report.csv
    • 推送到仓库

Trickest 报告

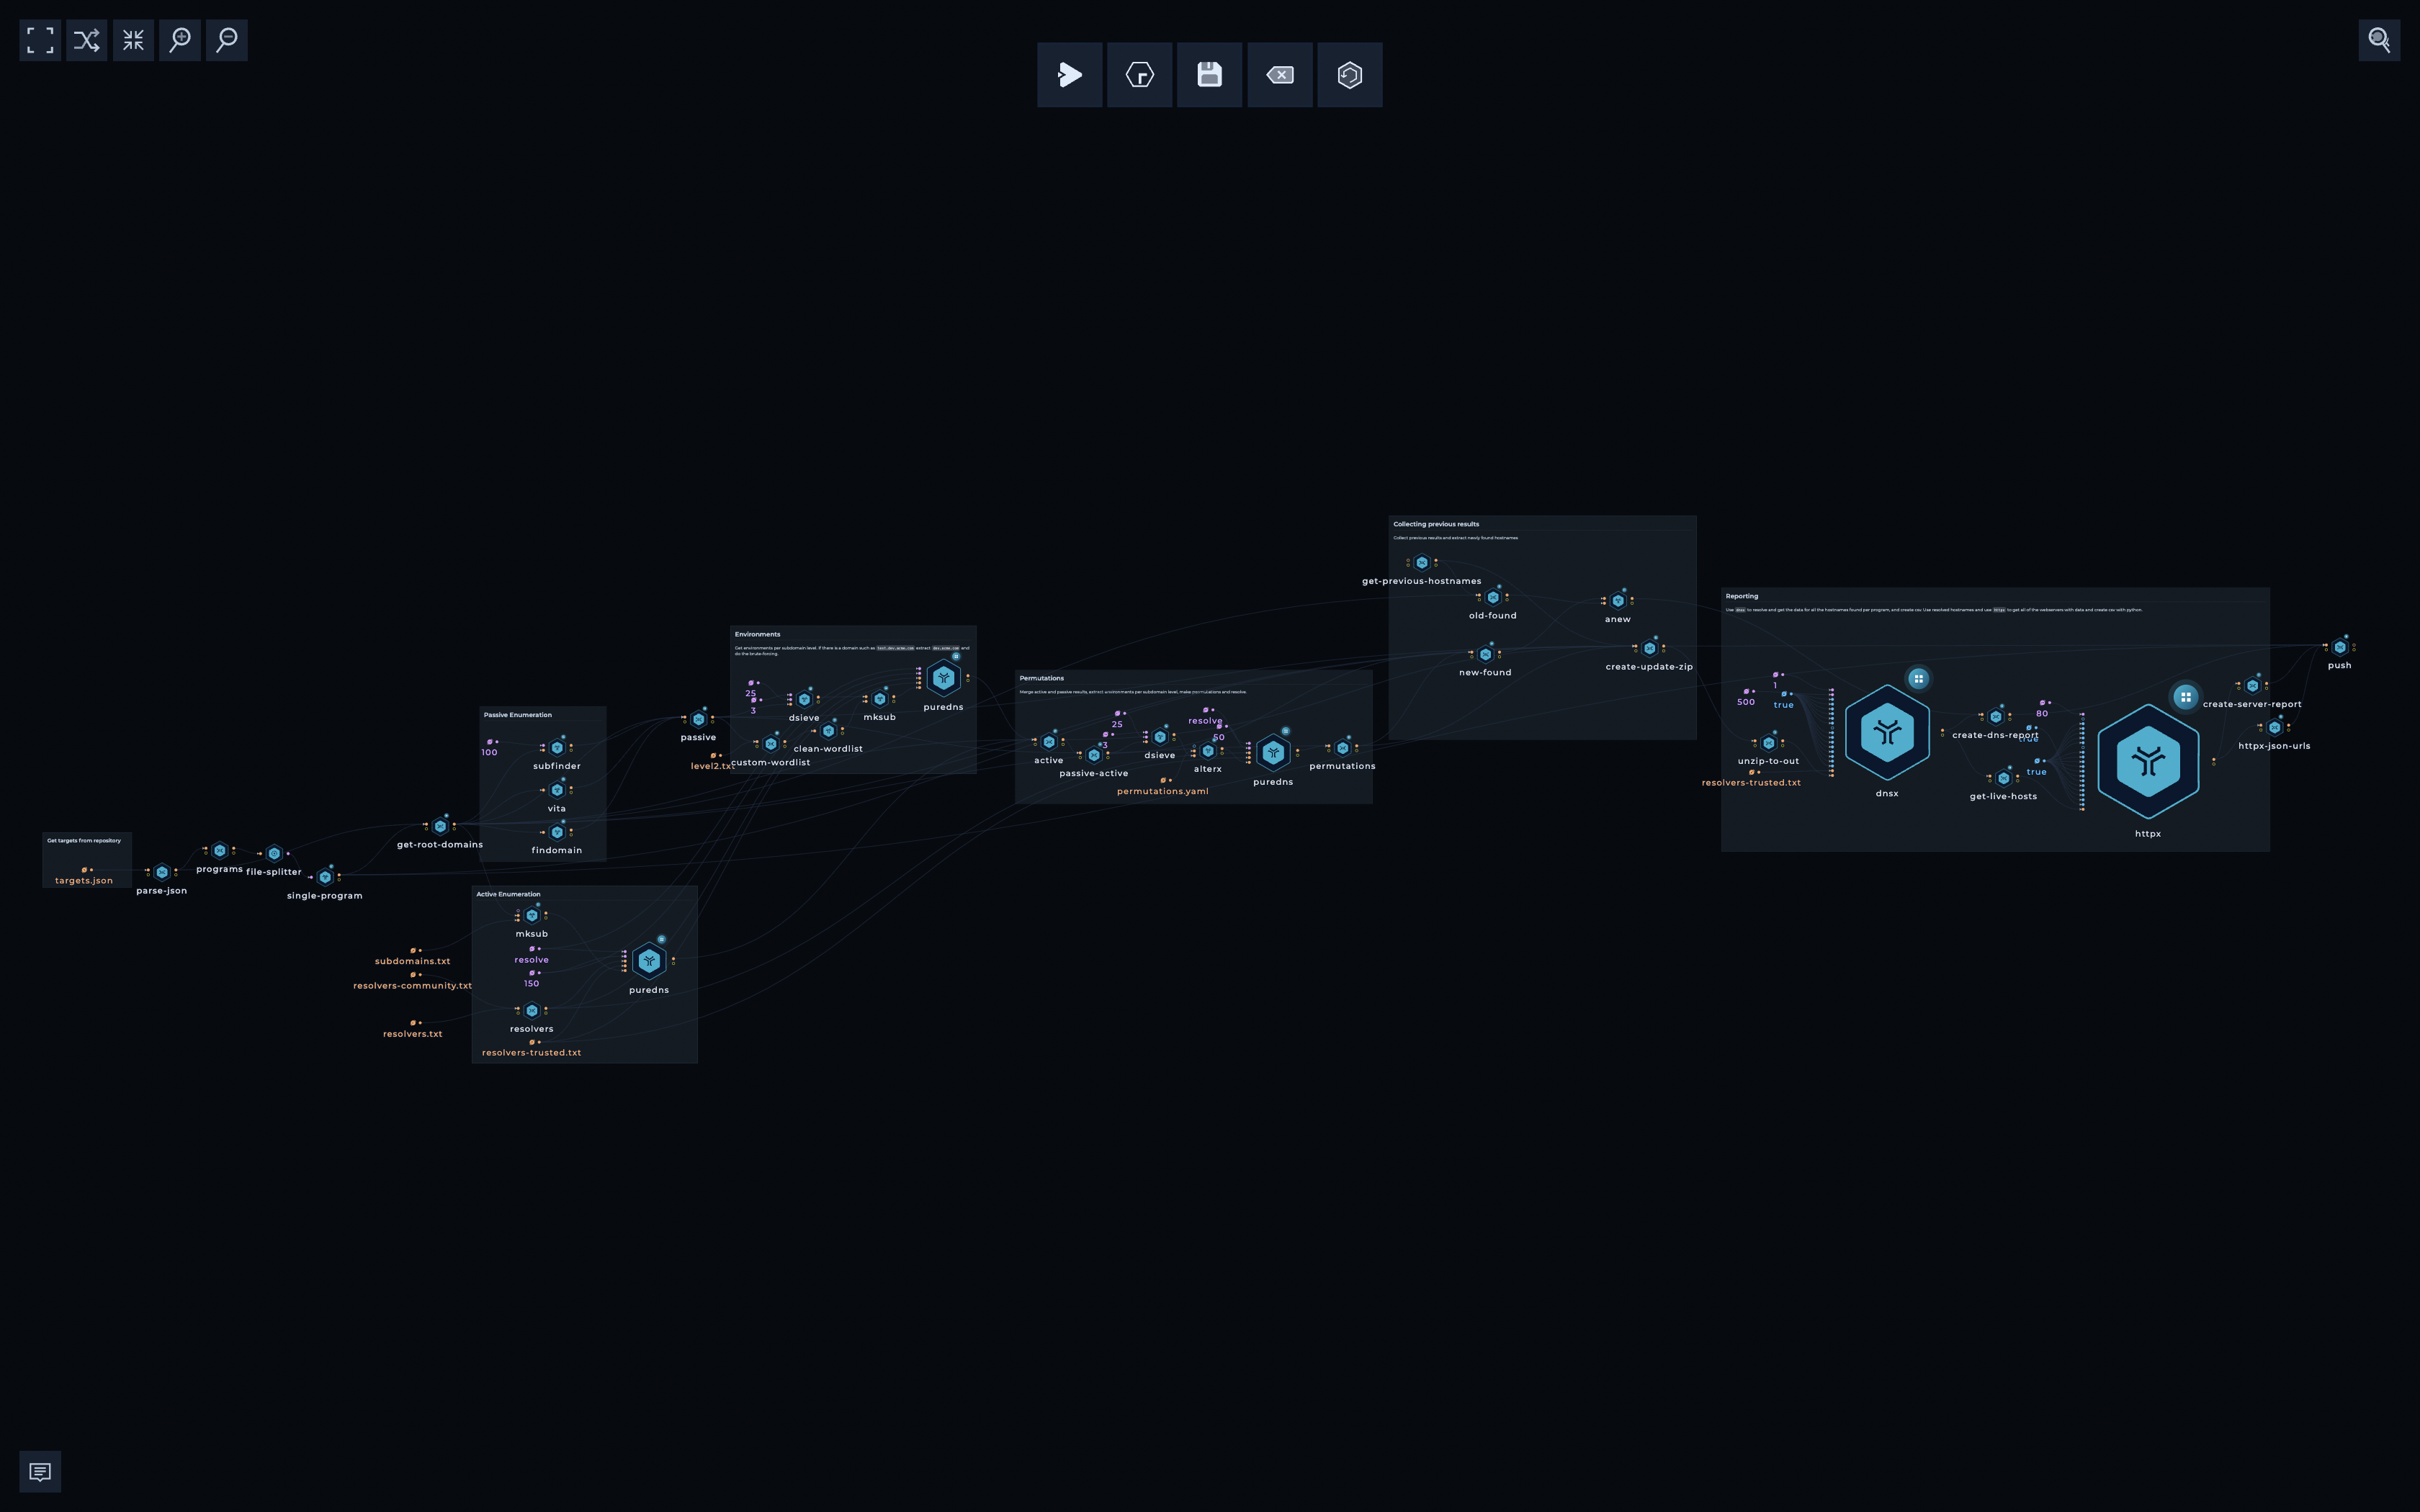
最终工作流

Trickest Inventory 3.0 工作流

注意:如前所述,本仓库中几乎所有内容都是自动生成的。我们精心设计了工作流(并将继续开发它们),以确保结果尽可能准确。

贡献

欢迎所有贡献/想法/建议!如果你想添加/编辑目标/工作流,欢迎通过 community.json 向我们发送包含新目标的 PR,在 Twitter 上@我们 @trick3st,或加入 Discord 上的讨论。

构建你自己的工作流!

我们相信动手实践的价值。在 trickest.com 上注册演示,以根据你的用例自定义此工作流、获取更多工作流,或从头构建你自己的工作流!

下载工具