
 #1
 juanfont/headscale
Tailscale 控制服务器的开源、自托管实现
 rapid7/metasploitable3
Metasploitable3 是一个从零开始构建的虚拟机,包含大量的安全漏洞。
 ne0nd0g/merlin
Merlin 是一个使用 golang 编写的跨平台后渗透 HTTP/2 命令与控制(C2)服务器和代理。
 momo5502/sogen
🪅 适用于 Windows、Linux 和 macOS 的用户空间模拟器
 narasimha1997/fake-sms
一个简单的命令行工具,您可以使用它通过一个充当代理的临时电话号码来跳过基于手机号的短信验证。
 reajason/memshellparty
一款专注于 Java 主流 Web 中间件的内存马快速生成工具,致力于简化安全研究人员和红队成员的工作流程,提升攻防效率
 anatol/booster
快速且安全的 initramfs 生成器
 sauravrao637/oproxy
开源的 MITM 代理,用于拦截、检查和模拟网络流量。
 lawndoc/mediator
一个可扩展的、端到端加密的反向Shell,无需端口转发即可跨网络工作。
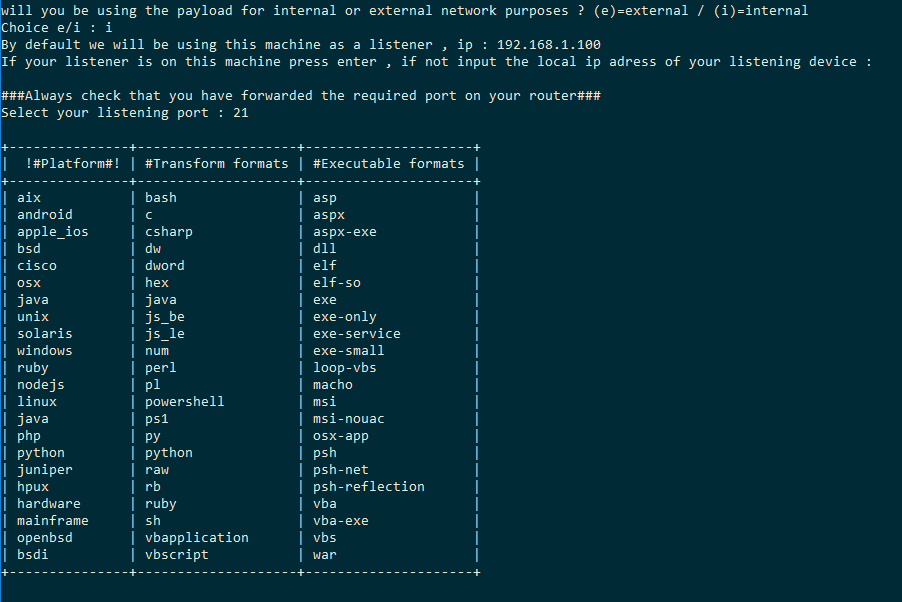 ceh-tn/the-axer
自动化载荷生成器,封装了 msfvenom,以简化创建特定平台、编码及绑定载荷的渗透测试工作流。

 shellkraft/ledger
一个攻击者脚本,用于追踪红队演练期间的操作变更。提供完整的审计追踪,记录更改了什么以及仍需要清理的内容。
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 toolkit: Go single-binary toolchain + realme RMX5010 (A16, SM8750) target port
 nicmx/fort-validator
RPKI 依赖方和 RTR 服务器,用于验证 BGP 路由源授权,并通过 RTR 协议向路由器提供已验证数据。
 mfloresdacunha/cve-2026-31431
CVE-2026-31431 的本地权限提升漏洞利用程序,针对 Linux 内核的 algif_aead,利用 splice 覆盖页缓存并获取 root 权限。附带一个只读检测器。
 chaostoolkit/chaostoolkit
面向开发者的混沌工程工具包与编排
 volatilityfoundation/dwarf2json
将ELF/DWARF符号和类型信息转换为vol3的中间JSON格式









