
 momo5502/sogen
🪅 Userspace emulator for Windows, Linux & macOS



Sogen 无需真实操作系统即可运行 Windows、Linux 和 macOS 程序:它让你能够观察并控制这些程序所做的一切。
Sogen 并不重新实现成千上万的 OS API,而是在 CPU 和系统调用层面模拟二进制程序,并运行真实的系统 DLL,因此其行为与真实操作系统高度一致。
每一条指令、每一次内存访问和每一次 API 调用都可以被挂钩、检查或改写,运行过程完全确定,整个模拟器状态都可以快照并恢复。
使用 C++ 构建,并由你选择的 CPU 后端驱动:

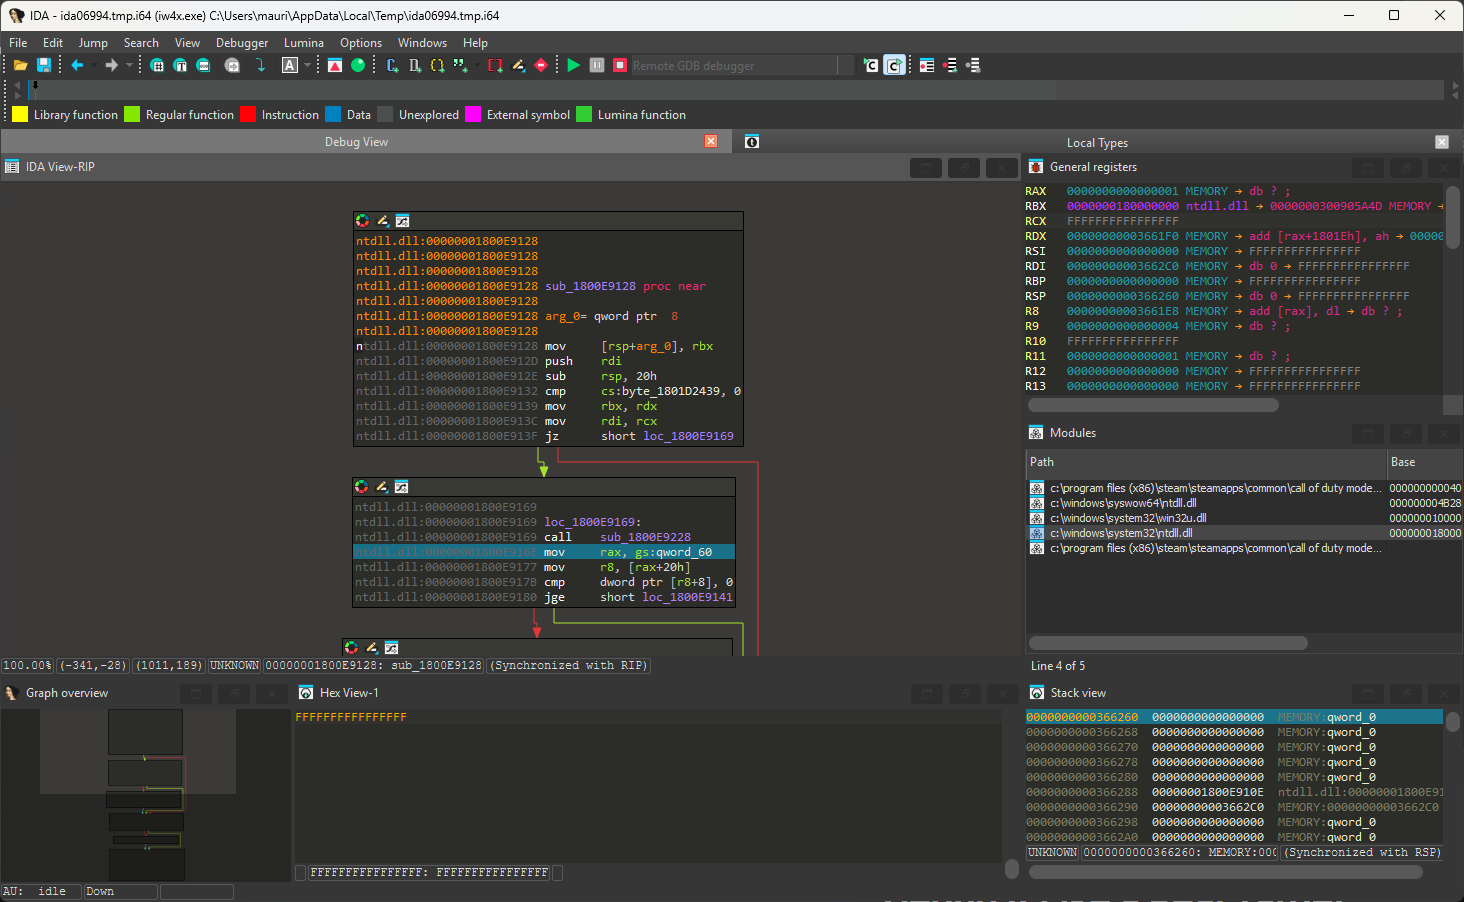
通过 GDB 协议,使用你熟悉的工具(如 IDA Pro 或 GDB)进行调试,或使用内置的浏览器调试器。
调试器运行在模拟器层面,位于进程之外,因此对反调试检查不可见。
原生 GUI 应用可以运行,窗口、对话框和控件均可正常工作。
GPU 半虚拟化可在你的真实 GPU 上实现 3D 加速,而 Hyper-V 后端则直接在你的 CPU 上原生运行代码。速度足以运行游戏。
Direct3D 8/9/10/11 游戏通过 DXVK 运行,它在 GPU 桥接层之上将 Direct3D 转换为 Vulkan。
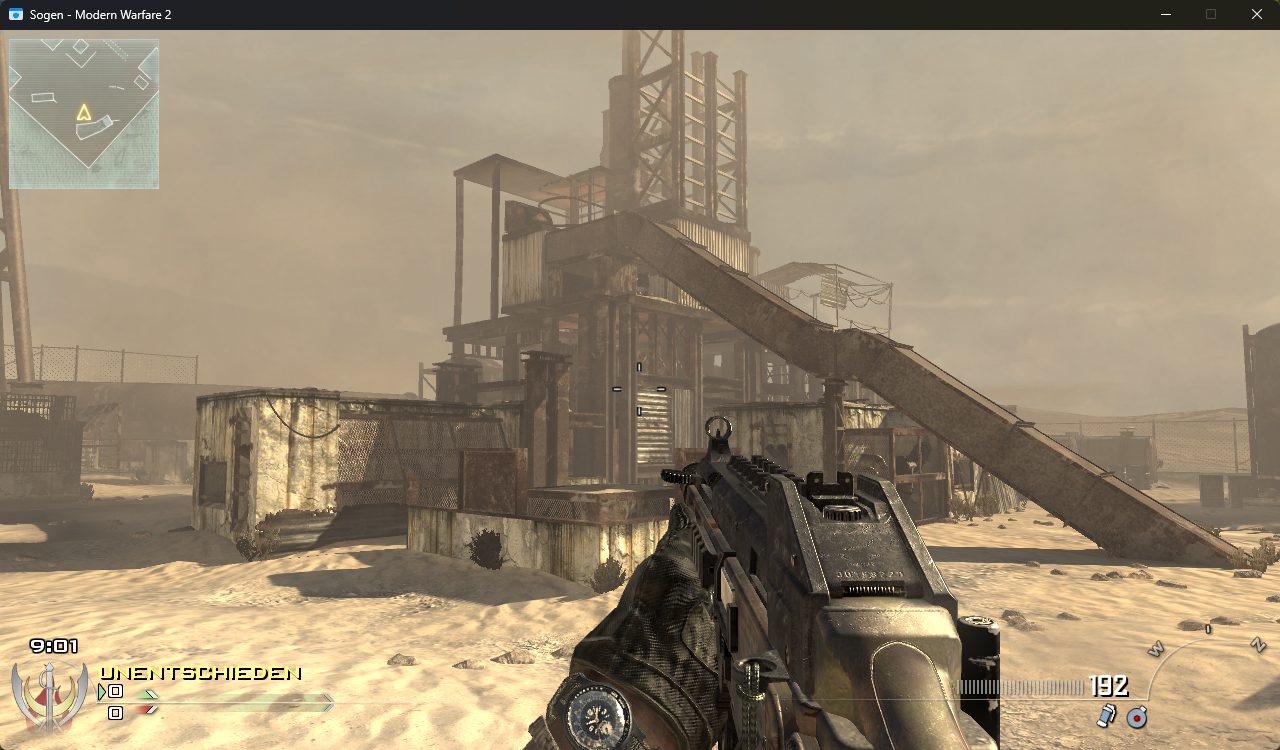
点击此处查看幻灯片。
安装方式:
pip install sogen
Python 绑定需要一个模拟根目录。你可以从此处下载现成的根目录,或者按照wiki中的说明创建自己的根目录。
示例:
import sogen

emu = sogen.windows.create_application("c:/test-sample.exe", emulation_root="./root")


def on_module_load(module):
    if module.name.lower() == "test-sample.exe":
        emu.hooks.memory_execution_at(module.entry_point, lambda address: print(f"hit entry point: 0x{address:x}"))

emu.callbacks.on_module_load = on_module_load
emu.start()
print(emu.process.exit_status)
有关设置详情和更完整的示例,请参阅 examples/python/README.md。
Dart 绑定可在单独的仓库中获取。
[!TIP]
查看 Wiki 以了解有关如何在 Windows、Linux、macOS 等平台上构建和运行该模拟器的更多详细信息。
1. 检出代码:
git clone --recurse-submodules https://github.com/momo5502/sogen.git
2. 在克隆的目录中,于 x64 开发人员命令提示符下运行以下命令:
cmake --preset=vs2022
3. 构建在 build/vs2022/sogen.sln 生成的解决方案
4. 以管理员身份运行 grab-registry.bat 创建注册表转储,并将其放置在 analyzer.exe 旁边的 artifacts 文件夹中
5. 运行你选择的程序:
analyzer.exe C:\example.exe
默认情况下,guest 无法访问宿主网络。Guest 套接字使用进程内回环,DNS 查询解析不到任何地址,且 Steam 桥接被禁用。要让 guest 访问宿主网络,请添加 --network live:
analyzer.exe --network live C:\example.exe
客户机文件系统默认是只读的,客户机写入会失败并返回 STATUS_ACCESS_DENIED。使用
--root-mode rw 允许客户机更改模拟根目录,或在未设置根目录时由宿主机驱动。使用
--mount HOST:GUEST[:MODE] 在客户机路径上添加宿主机文件或目录,例如
--mount .\out:C:\out:rw。有关挂载和模式的详细信息,请参阅 docs/filesystem.md。
Windows ARM64 可执行文件以相同方式运行,需在 Windows ARM64 机器上使用 create-root.bat 创建的模拟根目录。它们在 Windows ARM64 上通过 WHP 运行,在 Apple Silicon 上通过 Hypervisor.framework 运行,在其他平台上通过 Unicorn 运行。
--backend 会覆盖基于环境的选择。在 Windows ARM64 之外,由于 Unicorn 的 ARM64 后端未构建,EMULATOR_UNICORN=1 会让 ARM64 客户机在 Unicorn 上运行,而不是在 hypervisor 上运行。
macOS 支持尚处于早期阶段。Sogen 通过真实的 dyld 和系统的 dyld 共享缓存运行 x86-64 macOS 命令行程序,这足以支持像 echo 这样的简单工具。大多数其他程序仍会停在未实现的系统调用处。
1. 在系统仍提供 x86-64 切片的 Mac 上构建模拟根目录。该脚本会复制 dyld、/bin/echo 和 x86-64 共享缓存:
src/tools/create-macos-root.sh /tmp/macos-root
macOS 许可证不允许重新分发 root,也不允许在非 Apple 硬件上运行它,因此它无法下载,必须留在构建它的 Mac 上。
2. 通过设置 EMULATOR_MACOS=1 从 root 运行程序:
EMULATOR_MACOS=1 build/release/artifacts/analyzer --root /tmp/macos-root /tmp/macos-root/bin/echo hello
