
 #1
 hhhrrrttt222111/ethical-hacking-tools
用于道德黑客的完整工具列表及用法
 d3ckx1/omniscan
多引擎漏洞扫描器,内置Nuclei Lite、Afrog和XRay引擎。功能包括通过FOFA/Shodan进行资产发现、OOB交互检测、Python插件系统以及为红队行动提供实时结果管理。

 yv1ing/secbox
Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.
 vmoranv/jshookmcp
面向 AI 代理的搜索优先、配置文件感知逆向工程工作区——一个 MCP 服务器中涵盖 36 个领域的 735 款工具。
 ubfx/bindiffhelper
Ghidra 扩展,集成 BinDiff 用于函数匹配

 vpierre/ndaal_public_sbom_auditor
离线单二进制 Web 应用,可导入 CycloneDX、SPDX 和 syft SBOM,运行 CVE 扫描器集成,使用 EPSS、CISA-KEV 和 nuclei 丰富发现结果,并导出 SARIF、CSAF 和 PDF。
 rthalley/dnspython
Python DNS 工具包,支持查询、区域传送、动态更新、TSIG、EDNS0、DNSSEC、DNS-over-HTTPS 和 DNS-over-QUIC,并提供高层和低层 API。
 0xmarik/aresius
面向渗透测试人员和漏洞赏金猎人的原生 HTTP/HTTPS 拦截代理,支持实时请求篡改、请求重放、高速模糊测试和 HTTPQL 过滤。
 thespeedx/tbomb
这是一个适用于 Linux 和 Termux 的短信和电话轰炸器。
 ejfkdev/jd
Go CLI,用于反混淆 javascript-obfuscator (obfuscator.io) 的输出,并通过 AST 转换、静态解码和 goja 沙箱回退来反压缩 JavaScript。
 netsniff-ng/netsniff-ng
用于日常 Linux 网络管理的瑞士军刀。
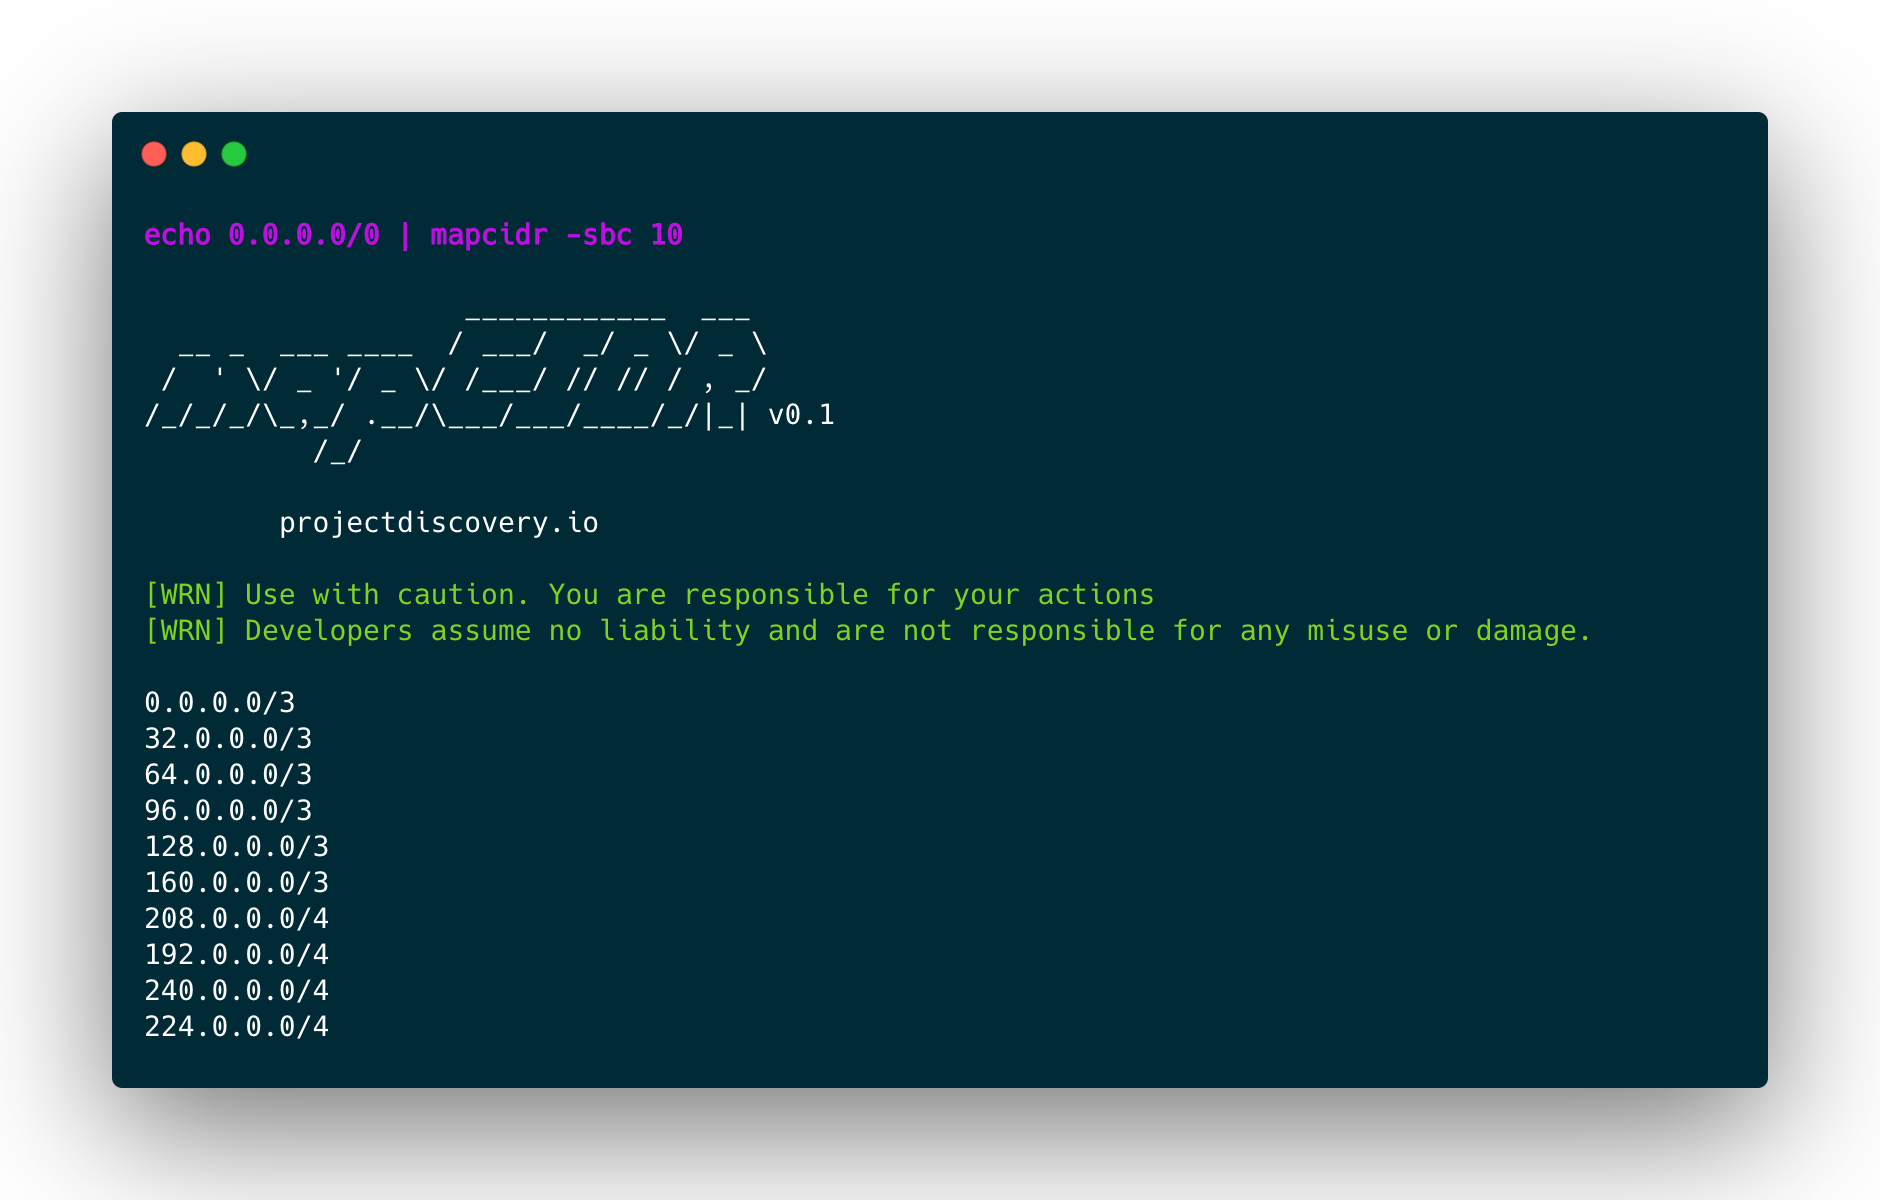 projectdiscovery/mapcidr
针对给定的子网/CIDR范围执行多种操作的工具程序。
 ascit31/dark-moon
Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…
 projectdiscovery/retryabledns
用 Go 编写的可重试 DNS 客户端
 kush-coder/autopilot-pentest-ai
官方构建与已验证发布 | 开源 AI 渗透测试工具,为每一项发现提供证明。机器预言机重新运行每个漏洞利用;已验证的漏洞会附带一个可自行重放的证明胶囊。









