
 #1

 golem445/corporate_masks
基于渗透测试中破解的320万个NTLM哈希分析得出的8-14字符Hashcat掩码
 vighnesh91/infrapulse-core
一个高保真、只读的内部网络安全评估工具包,适用于 Linux 和 Windows 基础设施。采用零变更、默认拒绝架构,在不修改系统的情况下安全地捕获并结构化风险遥测数据。
 b3rt1ng/koi
多会话反向 shell 处理器,支持 PTY 升级、后渗透模块、三层隧道、用于规避 EDR 的载荷混淆、会话日志记录,以及用于 LLM 驱动控制的 MCP 服务器。
 everyoneexe/root-s24-e1s
# Galaxy S24 SM-S921B S921BXXSDCZB2 仅RAM版 KernelSU Next + Root S24应用
 fortra/impacket
Python库,用于底层网络协议操作,包含SMB、MSRPC、Kerberos和WMI实现,提供认证攻击、哈希传递及Windows环境横向移动的工具。
 facebookincubator/ttpforge
TTPForge 是一个网络安全框架,用于开发、自动化并执行攻击者的战术、技术与程序(TTP)。
 buybitart/cyclepatrol
用于循环执行步行 Wi-Fi 安全检查并生成证据报告的 Bash 工具。(重新发明的 Wi-Fi WarDriving)
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 kpolley/redai
AI驱动的漏洞发现与实时验证
 qybaihe/bla
加固二进制文件、Electron ASAR、JS、WASM、Python 和模型文件,通过诱饵元数据、预算耗尽和运行时等效防护来抵御 AI 逆向工程代理。
 bmax121/kernelpatch
仅使用经过剥离的 Linux 内核镜像来对 Linux 内核进行补丁和挂钩。
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 针对 Galaxy Z Fold 8 (h8q) 的移植版本
 unit8co/darts
一个Python库,用于对时间序列进行用户友好的预测和异常检测。
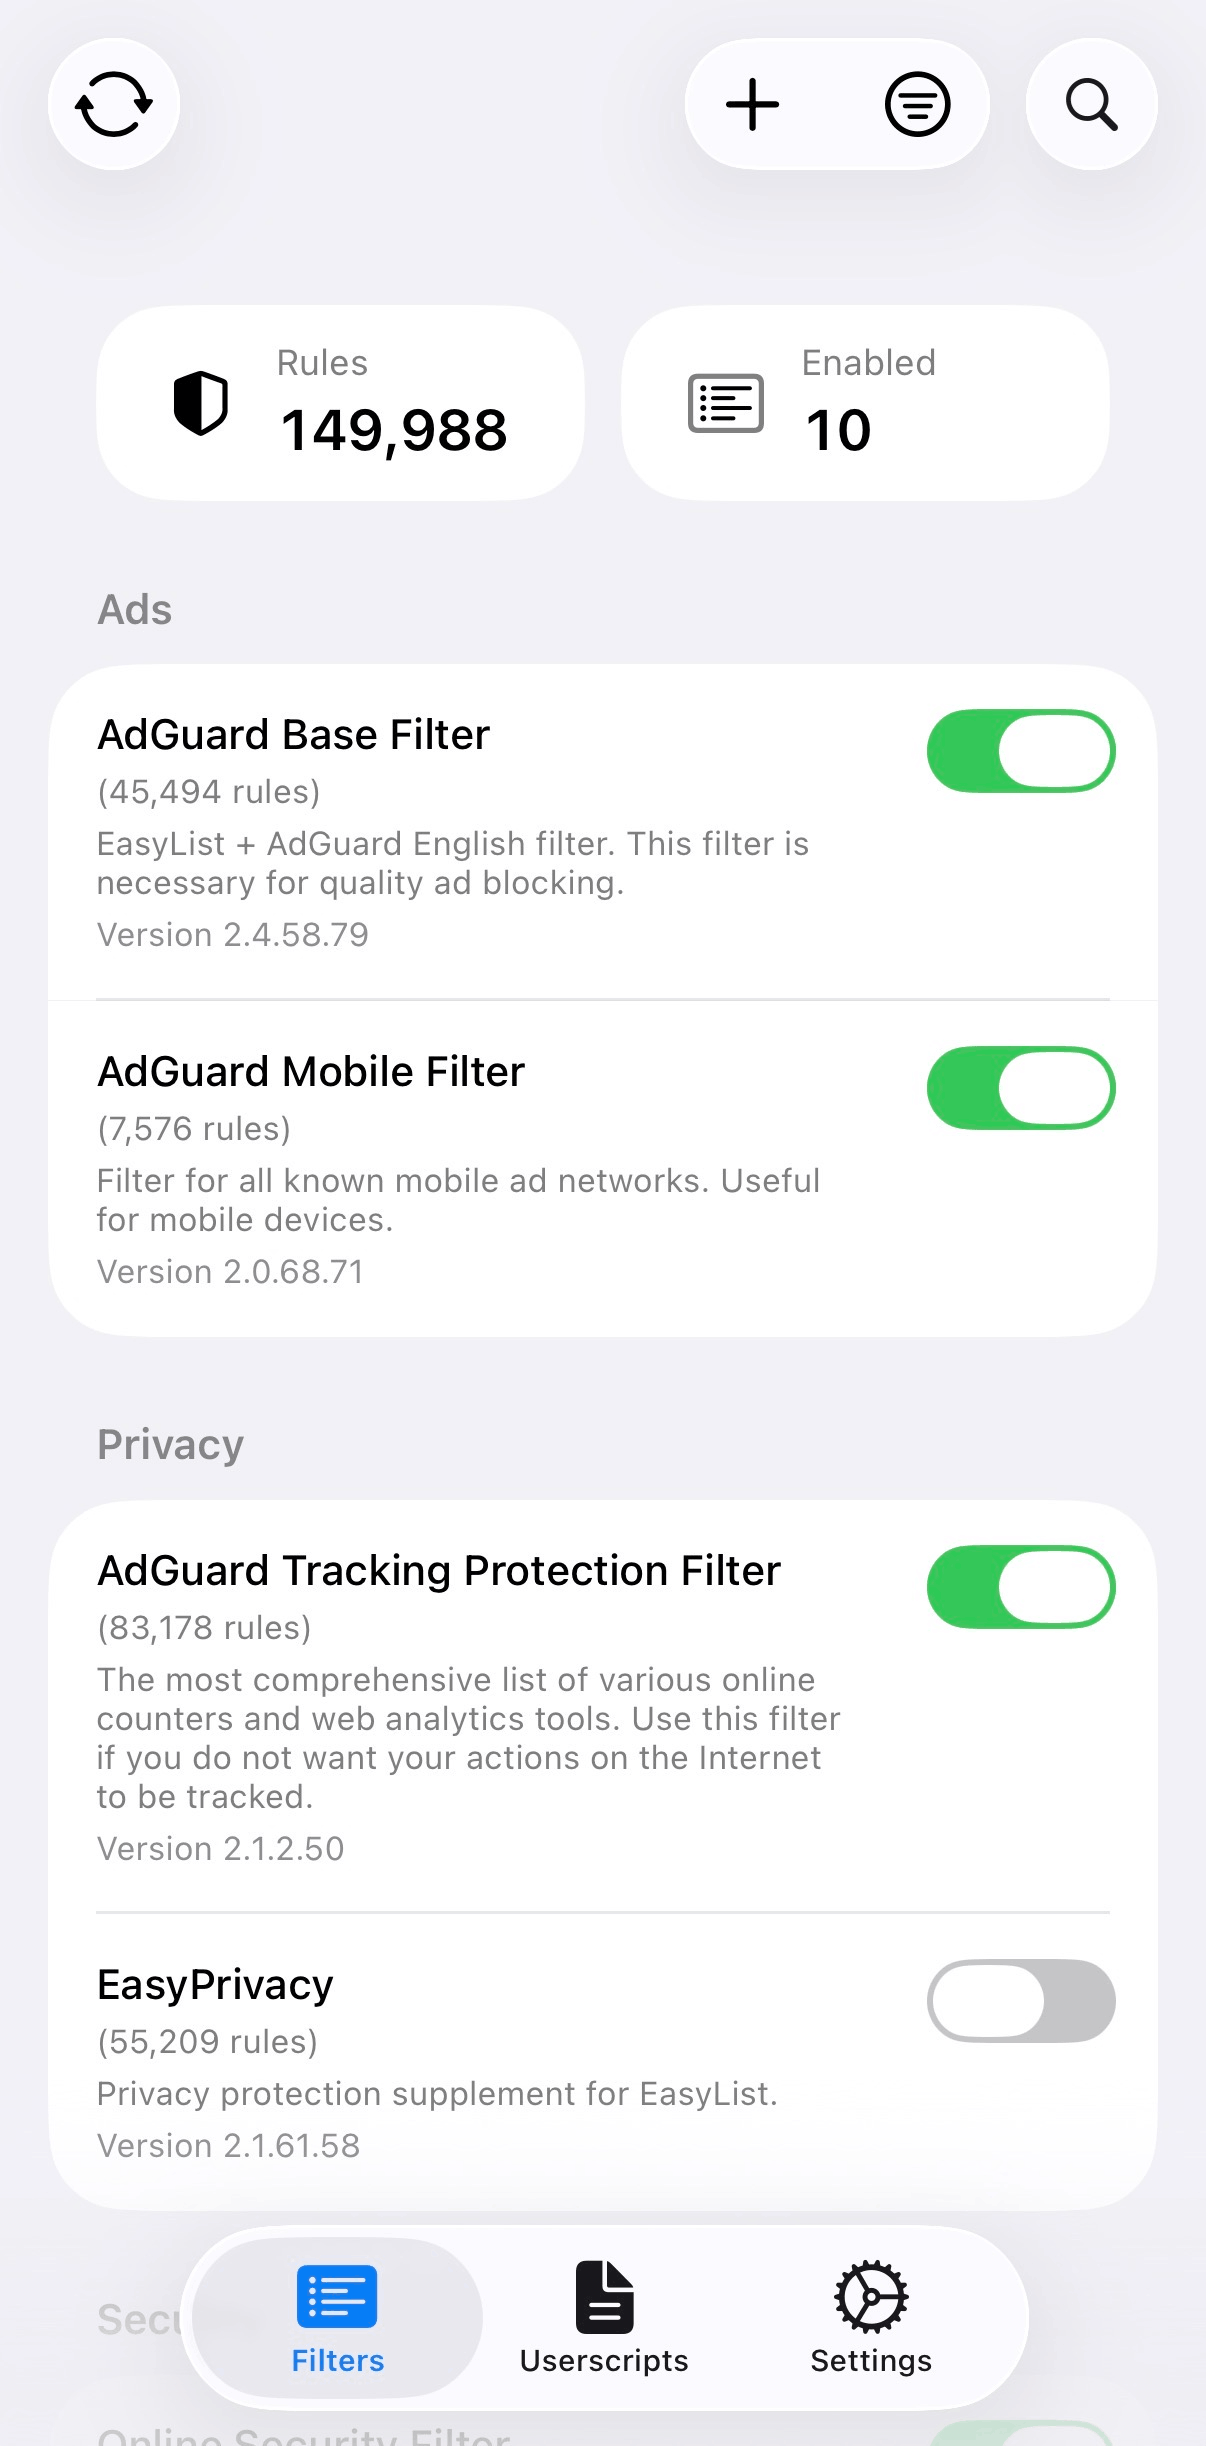 0xcub3/wblock
适用于 macOS、iOS、iPadOS 和 visionOS 的免费开源 Safari 广告拦截器。支持多达 750,000 条规则、自定义过滤列表、用户脚本和用户样式。无需订阅。
 dragonjar/burpia
Burp Suite 扩展,通过人工智能实现被动漏洞检测。
 mrphrazer/msynth
用于简化混合布尔算术(MBA)表达式的代码反混淆框架
 g13net/lockjaw
模块化 Windows C2 框架,包含 Rust teamserver、Zig 植入体、间接系统调用、AMSI 绕过、反射式/PoolParty 注入、内存中 BOF 执行以及 HTTP/DNS 传输。









