
 #1

 bfuzzy/auditd-attack
一个映射到MITRE攻击框架的Linux Auditd规则集
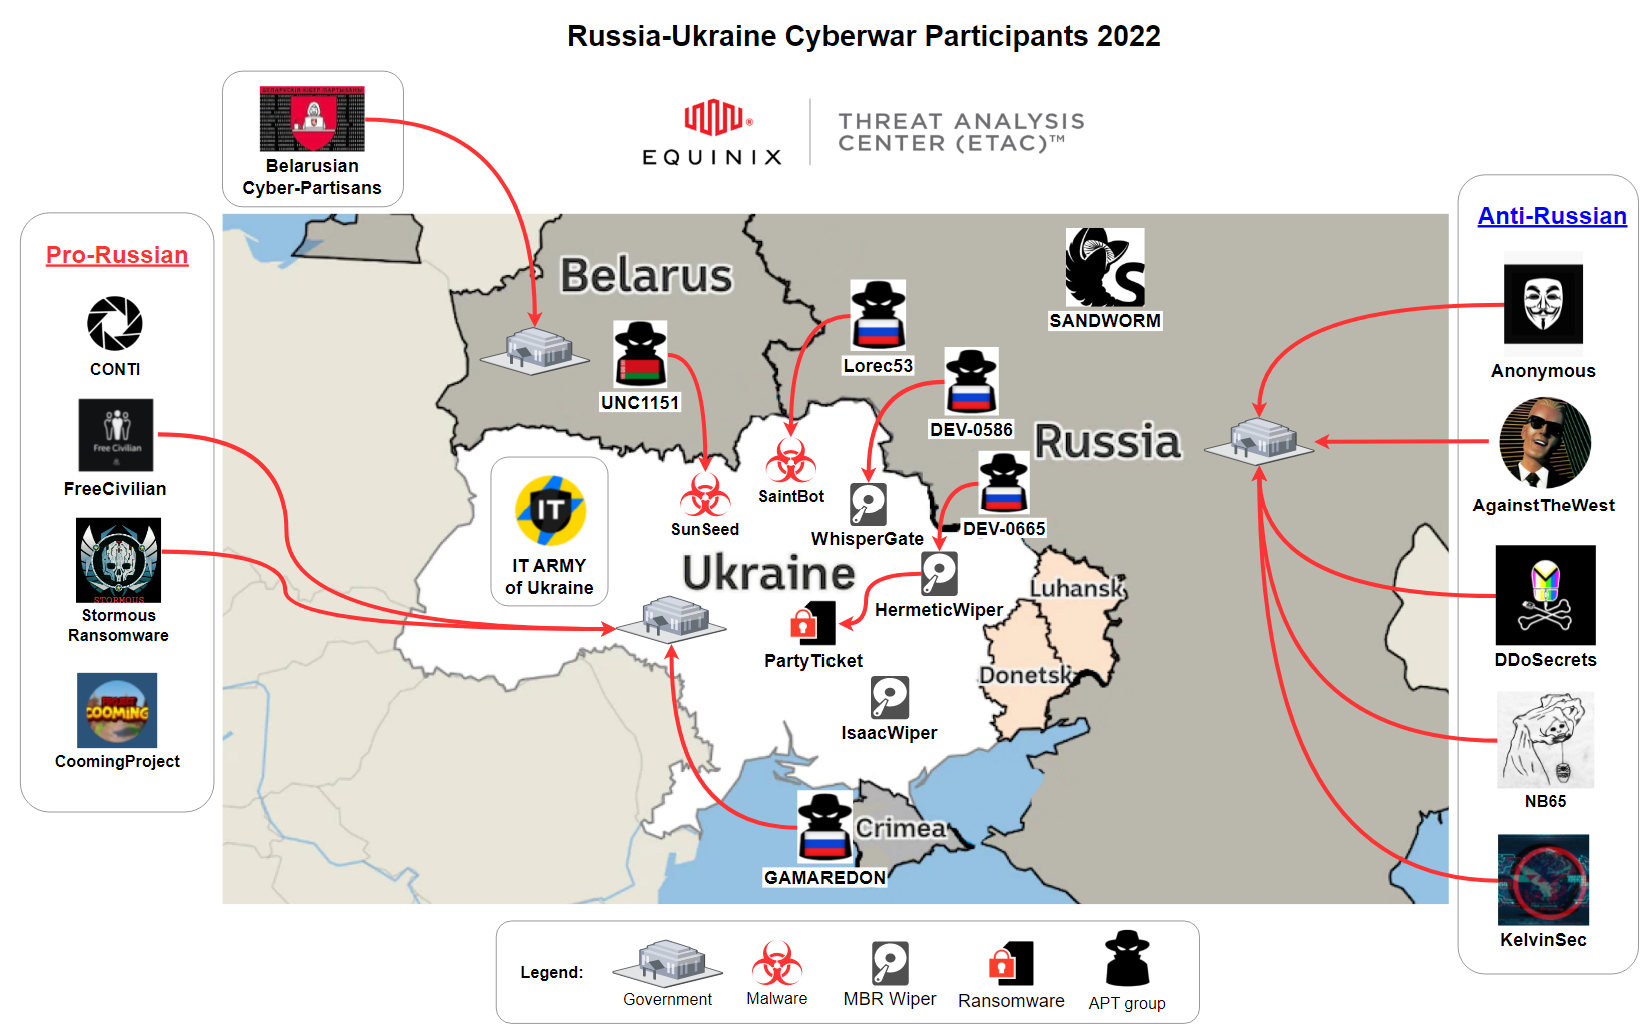 curated-intel/ukraine-cyber-operations
Curated Intelligence 正在与来自世界各地的分析师合作,为乌克兰境内寻找更多免费威胁情报的组织提供有用的信息。Slava Ukraini。荣耀归于乌克兰。
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 olafhartong/threathunting
一个与MITRE ATT&CK映射的Splunk应用,用于指导您的威胁狩猎
 pedramamini/threatingestor
自动化威胁情报聚合工具,从多种来源(OSINT 源、恶意软件报告)提取并标准化指标,统一格式以进行分析和共享。
 1an0rmus/tekdefense-automater
Automater - IP、URL 和 MD5 OSINT 分析
 misp/misp-taxonomies
用于 MISP 分类系统中的分类法,也可供其他信息共享工具使用。
 stamusnetworks/scirius
Suricata规则集管理、威胁狩猎和规则调优的Web界面,具备多源订阅聚合、转换和活动统计功能。
 hurricanelabs/machinae
自动安全情报收集器,查询公共源和API以获取IP、域名、URL、哈希和SSL指纹的威胁数据,支持YAML配置和JSON输出。
 vxunderground/threatintelligencediscordbot
从各种明网域名和勒索软件威胁行为者域名获取更新
 jpcertcc/phishurl-list
钓鱼URL数据集,来自JPCERT/CC
 shirkdog/pulledpork
Pulled Pork 用于 Snort 和 Suricata 规则管理(来自 Google Code)
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 olafhartong/attackdatamap
一个在事件层面上的数据源评估,用于展示潜在覆盖范围或MITRE ATT&CK框架。








