#1
 threatlabz/iocs
该仓库包含来自 Zscaler ThreatLabz 公开报告的攻击指标(IOC)。
 doctorwebltd/malware-iocs
来自 Doctor Web 恶意软件调查的精选入侵指标(IOC),发布用于威胁情报、检测工程和事件响应。
 gnomeman/badbanana-threat-observatory
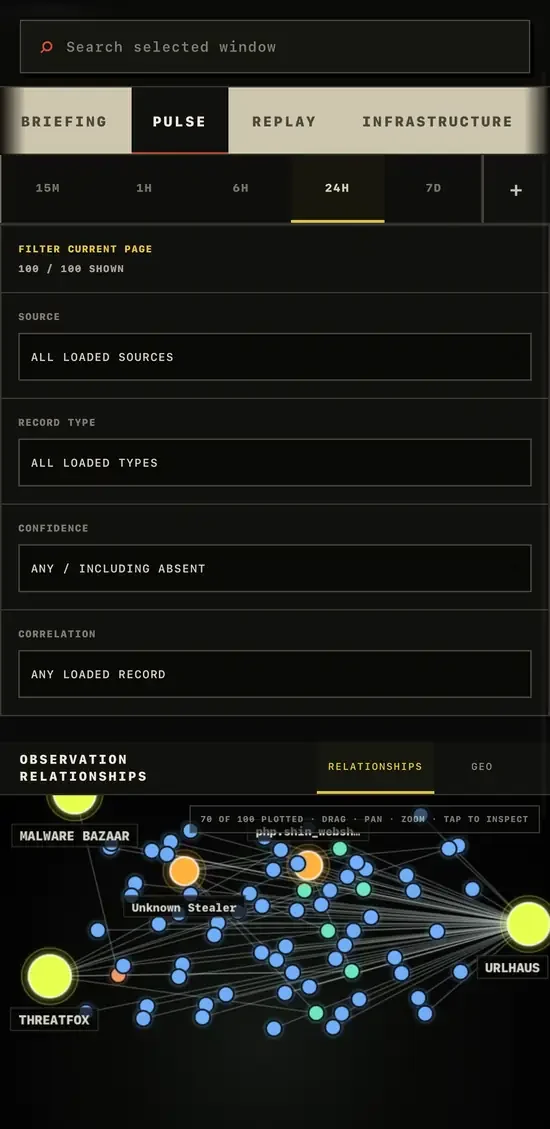
威胁情报观察站,聚合 CISA KEV、ThreatFox、URLhaus 和 MalwareBazaar 数据源,支持搜索、变更跟踪以及 STIX/CSV/JSONL 导出。
 ethan-andrews/threatintel-aggregator
自托管威胁情报平台——支持情报源聚合、AI 分诊、MITRE ATT&CK 覆盖,以及与 Sentinel 集成的检测工程。可独立运行,也可与 Azure 完全集成。
 cybershujin/prompt-injection-in-the-wild
按投递方式、编码方式和传播行为分类的公开报告提示注入技术追踪器,包含已确认的模型、来源和 MITRE ATLAS 标签。
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab 路径遍历 IOC 扫描与检测工具包。通过 IOC 扫描、Sigma、Suricata/Snort 以及 SIEM 检测规则,检测并追踪针对严重的未认证 GitLab CE/EE 路径遍历漏洞的利用行为。
 owasp/quantum-security-project
供应商中立的OWASP项目,映射量子时代安全风险,提供Top 10风险列表、缓解指南以及后量子密码迁移和量子平台安全的威胁模型。
 cve-search/cve-search
本地CVE/CPE漏洞数据库,具备搜索、排序、Web界面和API,用于离线漏洞分析与管理。
 intelowlproject/intelowl
可扩展的威胁情报平台,利用200多个分析器丰富可观测对象和文件,内置GUI、REST API和自动化工作流,面向SOC分析师和DFIR团队。
 bushidouk/ransomware-tool-matrix
一个收录了各勒索软件团伙所用全部工具的资源。
 xghst0/reconkg
带溯源能力的漏洞分诊工具。从本地构建的数据集(NVD/KEV/EPSS、ExploitDB、nmap script.db)解析 CVE,并输出按对目标执行后产生的影响分类的验证命令。
 wiz-sec-public/wiz-research-iocs
由 Wiz Research 聚合的精选公开失陷指标(IOC)数据库,用于威胁检测、威胁狩猎和事件响应工作流。
 m4nbat/100_days_of_kql_2026
一个用于存放KQL查询的仓库,作为我“KQL百天计划”的一部分。
 the_quantum_alpha/the-quantum-ad-list
AI策展的阻止列表,包含超过300万个域名,用于拦截广告、追踪器、恶意软件和加密货币劫持。可与hosts文件、Pi-hole和浏览器广告拦截器集成。
 expel-io/expel-intel
这里是 Expel 情报团队的大本营。我们将在此分享 IOC 及其他不适合通过其他媒介发布、或特别适合存放在 Git 仓库中的信息。注意安全,多做善事,保重身体,玩得开心!