#1
 bushidouk/ransomware-tool-matrix
一个收录了各勒索软件团伙所用全部工具的资源。
 aquasecurity/secfixes-tracker
从 https://gitlab.alpinelinux.org/kaniini/secfixes-tracker 分叉而来
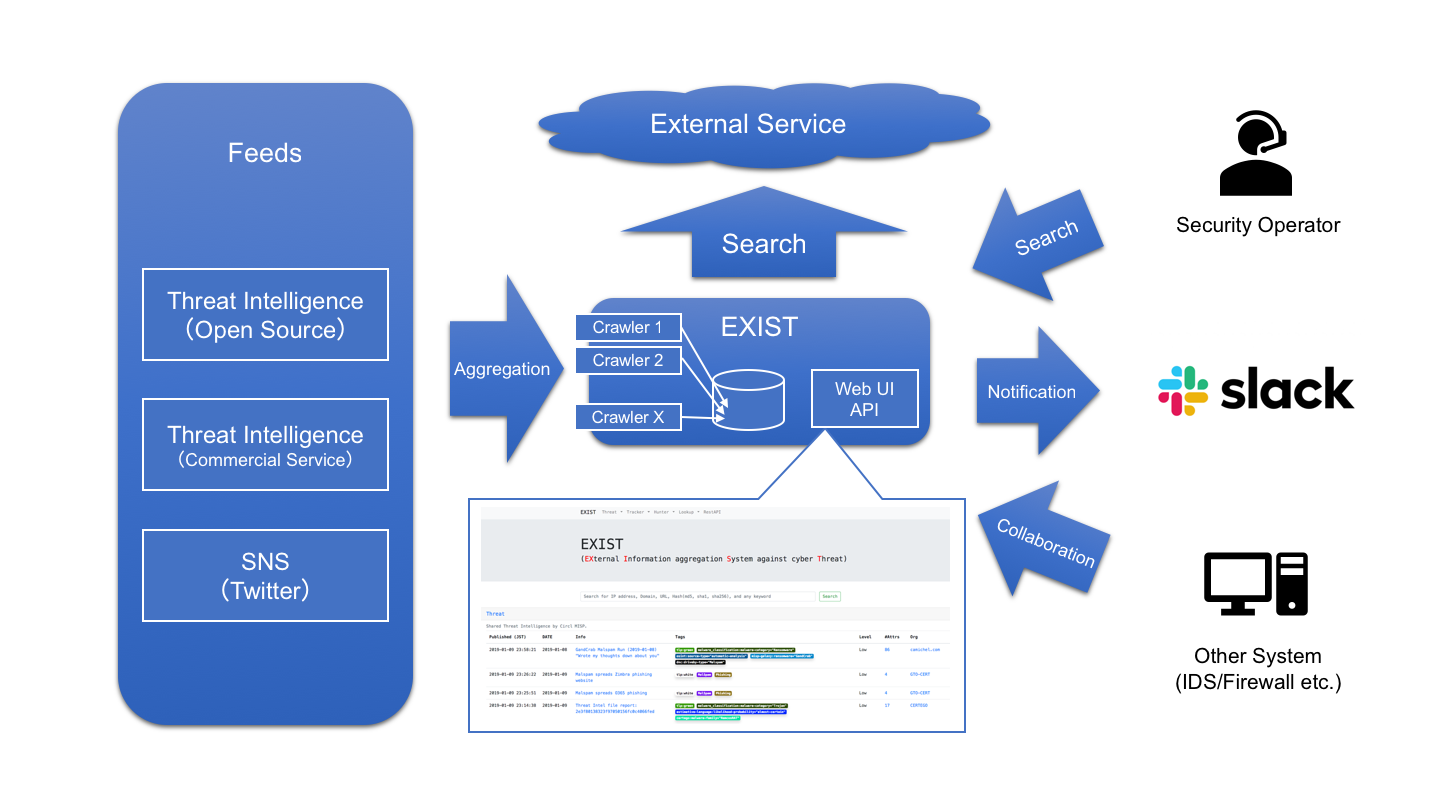
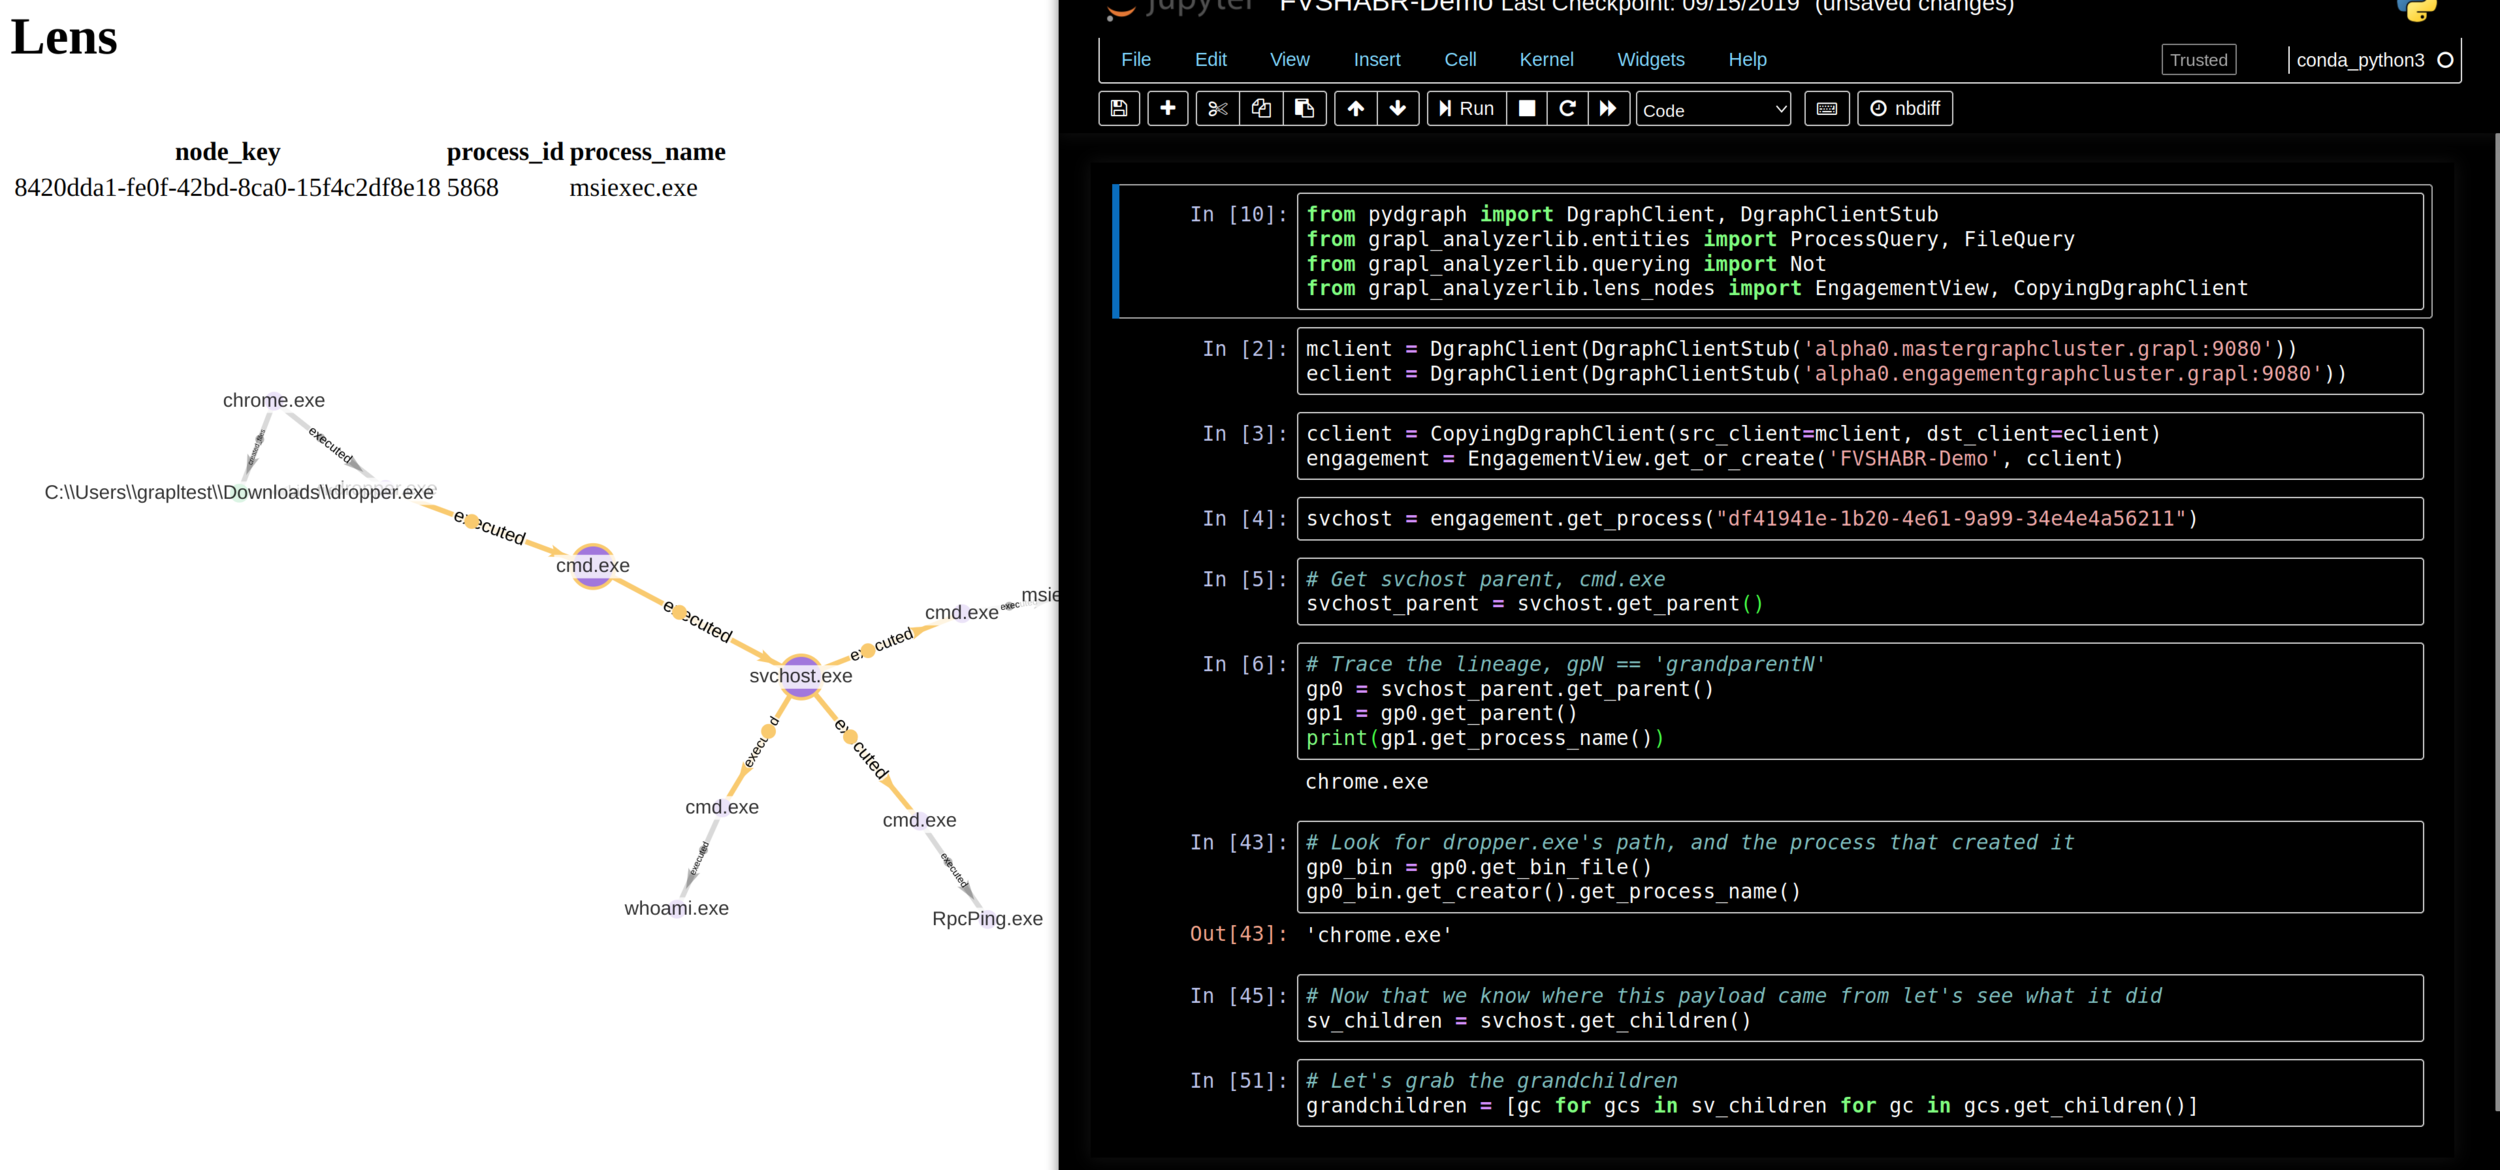
 olafhartong/threathunting
一个与MITRE ATT&CK映射的Splunk应用,用于指导您的威胁狩猎
 gendigitalinc/ioc
威胁情报IoC + 暗物质的零碎信息。由Gen Threat Labs发布。
 aquasecurity/vuln-list-debian
Debian Security Tracker
 aquasecurity/vexhub-crawler
收集 VEX 文档并更新 VEX Hub
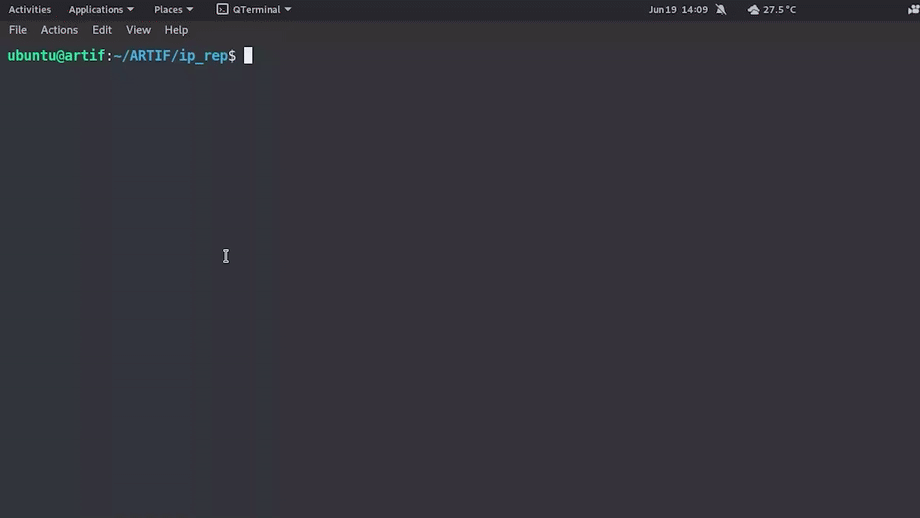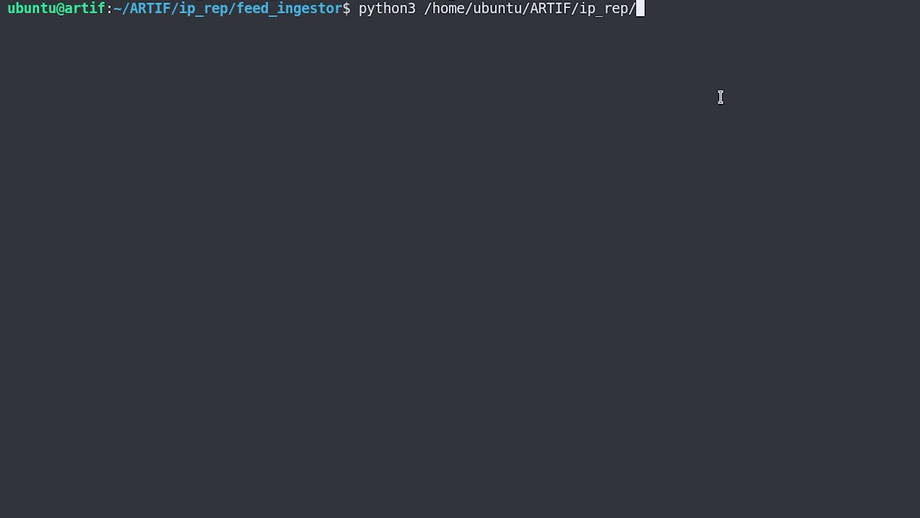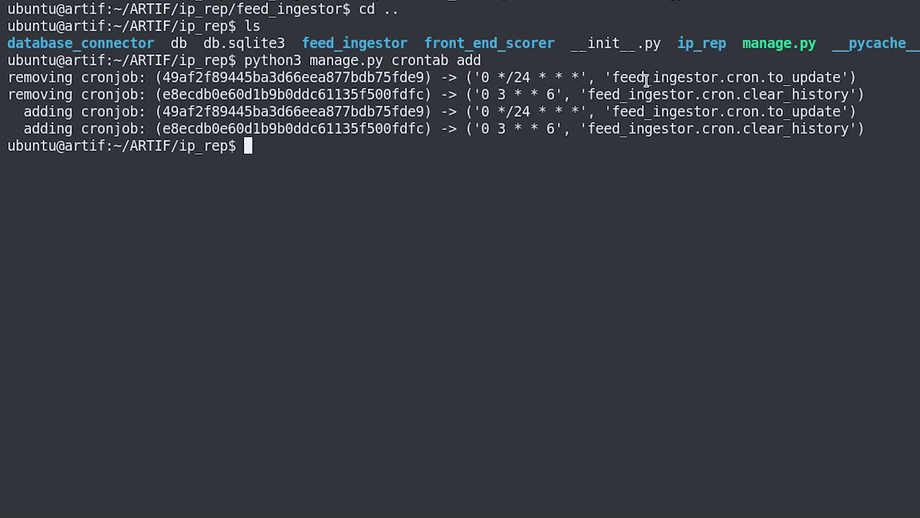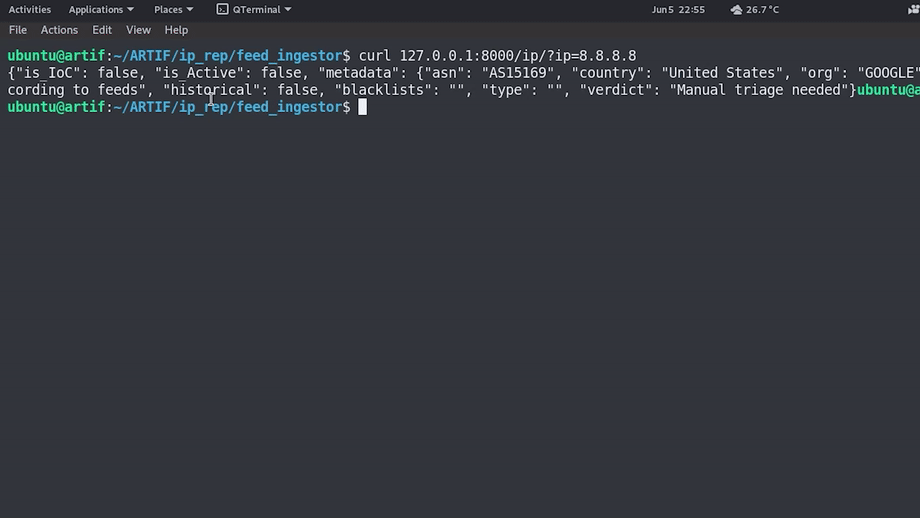 cred-club/artif
一个先进的实时威胁情报框架,基于IP信誉和历史数据识别威胁和恶意网络流量。
 knqyf263/vuln-list-backup
从多个公共安全数据源收集漏洞和公告数据,并将其以可解析的结构化格式存储,供下游安全工具使用。
 cross-samuel1/soc-analyst-hub
免费、离线的 Tier 1 SOC 分析师中心 —— 包含事件响应检查清单、告警分类剧本、威胁狩猎查询及分析师入职指南。单个 HTML 文件,无需任何依赖。
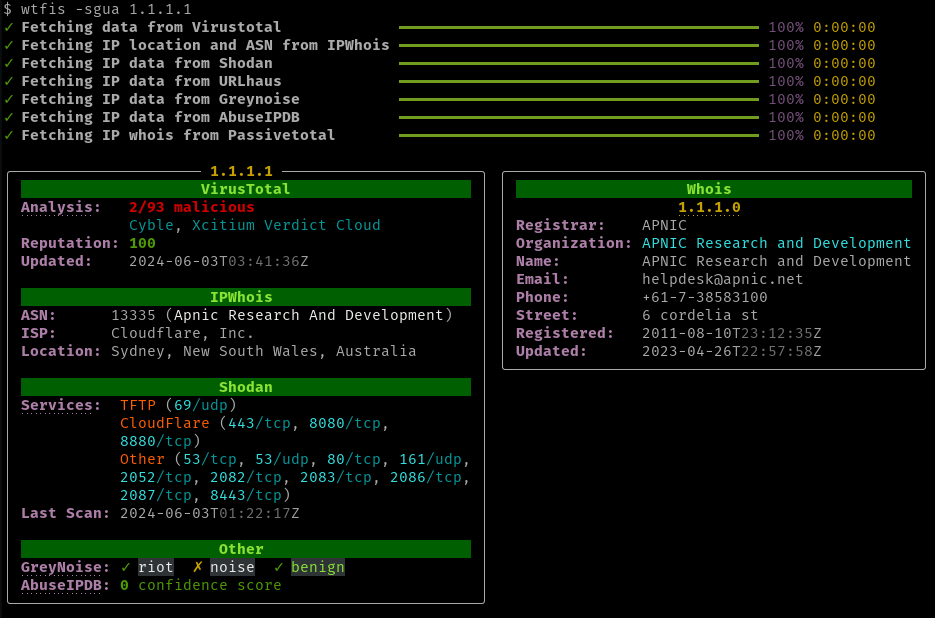
 patrowl/patrowlhears
PatrowlHears - 漏洞情报中心 / 漏洞利用
 olafhartong/attackdatamap
一个在事件层面上的数据源评估,用于展示潜在覆盖范围或MITRE ATT&CK框架。
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 cspf-founder/darwis-taxii
一个用 Rust 编写的高性能 TAXII(可信自动化指示信息交换)服务器。
 bushidouk/abused-legitimate-services
网络犯罪分子和APT组织所利用的云、CDN和营销服务
 kaal22/darkgrid
3D威胁情报仪表板,通过开源情报源(如AbuseIPDB和OpenPhish)可视化恶意基础设施,提供实时威胁源、地理球体信号以及指示器上下文卡片,以实现态势感知。