#1
 felipecruz91/node-ip-vex
使用VEX来抑制CVE-2024-29415的示例项目。
 dannyendortest/node-prompt-here
故意存在漏洞的Node.js演示目标,针对CVE-2020-7602,用于展示通过补偿控制实现自动化依赖漏洞检测和一键PR修复。
 dannyendortest/ollama-consumer
用于 ollama v0.5.0 的演示使用者(CVE-2024-12886 的受影响版本范围)— endorctl scan target
 pvharmo2/gha-lab-2f775f277c
授权实验室复现 CVE-2025-47928(spotipy-dev/spotipy pull_request_target 机密信息外泄)——漏洞提交 4f5759d 处的快照
 soliantconsulting/cve-2025-46295-fix-fms
自动化脚本套件,用于检测并修复 CVE-2025-46295,通过替换 FileMaker Server 安装中易受攻击的 Apache Commons JAR 包实现,支持试运行、备份和回滚功能。
 sassoftware/jackson
本仓库针对 CVE-2025-52999、GHSA-2m67-wjpj-xhg9 和 sonatype-2022-6438 中报告的拒绝服务及无限制或无节流资源分配安全漏洞,提供了全面的安全修复,同时保持与 jackson‑core 2.13.5 的完全兼容性。
 berkley4/icu-74-debian
Debian 构建文件,适用于 icu 74.2,包含一个补丁以修复 CVE-2025-5222
 knqyf263/aqua-checksums
监控容器镜像、发布版本和Git标签的加密完整性,用于供应链安全,使用Rekor透明度日志验证Sigstore cosign签名。
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 是 setuptools 库中的一个高危路径遍历漏洞,具体版本为 78.1.0。
 rohitberiwala/nodejs-tar-symlink-exploit-cve-2026-29786
技术分析与概念验证(PoC),针对 Node.js 'tar' 包中通过符号链接操作实现的关键路径遍历漏洞(CVE-2026-29786)
 jvr2022/cve-2026-29786
概念验证,演示了 tar npm 包中的硬链接路径遍历漏洞,允许通过精心构造的归档文件覆盖解压目录之外的文件。
 alielkhatteb/cve-2025-47273-poc
CVE-2025-47273 — setuptools 路径遍历 PoC
 renat0z3r0/notepadpp-supply-chain-iocs
用于Notepad++供应链攻击(CVE-2025-15556)的IoC和检测规则——Lotus Blossom APT,2025年6月至12月。包含Falcon LogScale查询、YARA/Sigma规则以及MITRE ATT&CK映射。
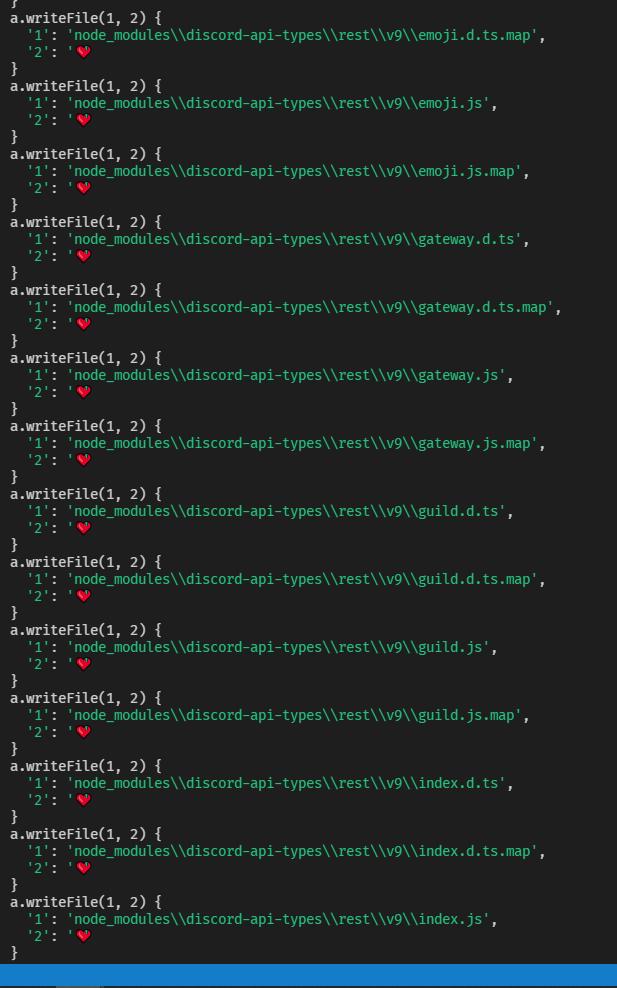 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc 是恶意软件 / 抗议软件!
 gouldnicholas/cve-2026-4660-poc
CVE-2026-4660 的 PoC:通过 hashicorp/go-getter 中的 git checkout 实现任意文件读取
 bhimsekhar/vulnerable-java-app
使用 log4j 2.14.1 的 Spring Boot 应用(CVE-2021-44228)— VulnFix 代理测试目标
 reefspek/cocoapods-rce_cve-2024-38366
CocoaPods RCE 漏洞 CVE-2024-38366