#1
 themcsam/cve-2024-12905-poc
tar-fs 文件写入/覆盖漏洞
 andalik/log4j-filescan
用Python 3开发的递归文件扫描器,用于定位和扫描Log4j2的易受攻击版本,包括对JAR文件的内部分析(CVE-2021-44228、CVE-2021-45046、CVE-2021-45105和CVE-2021-44832)
 test-avm-714877d2df585126/c-test-2
Dependabot 安全自动合并测试 - ejs CVE-2022-29078
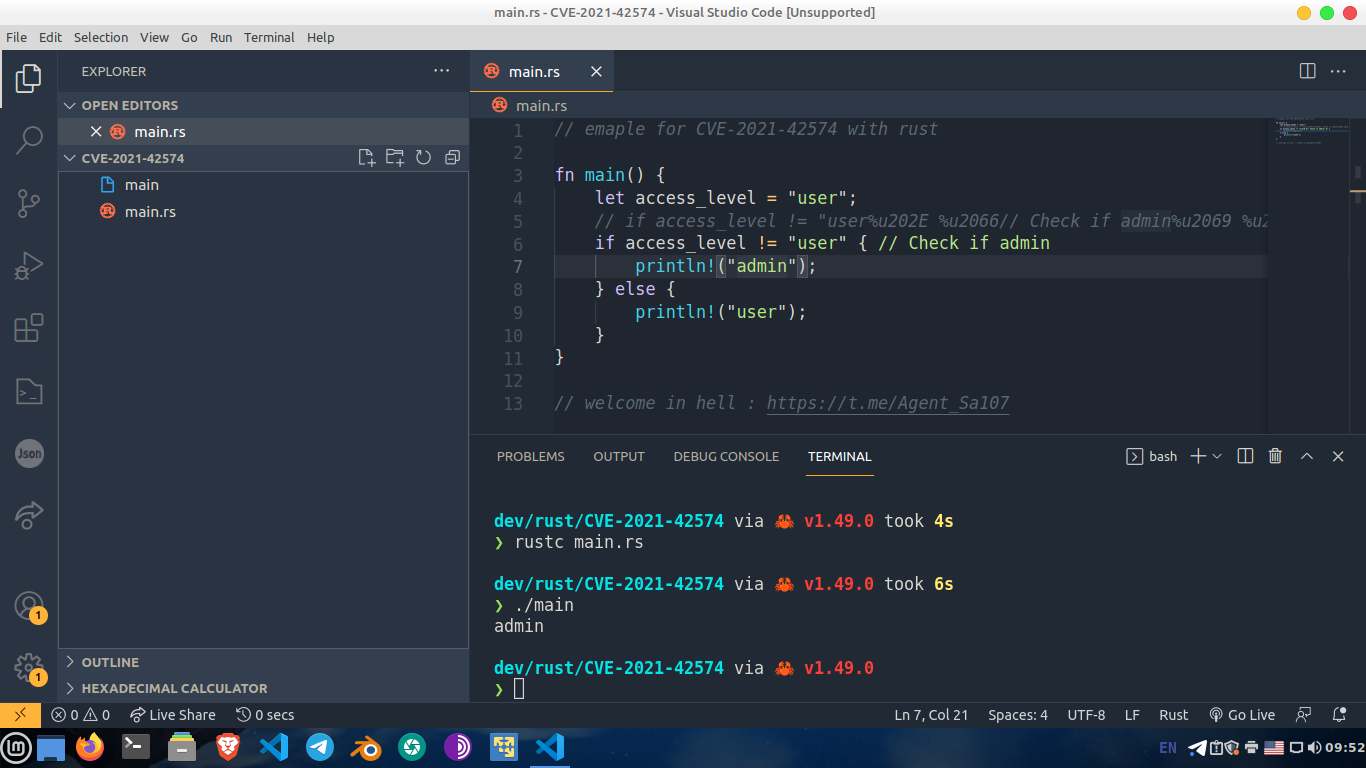 waseeld/cve-2021-42574
通过生成包含不可见Unicode控制字符的源代码,演示Trojan Source漏洞(CVE-2021-42574),这些字符改变了编译器逻辑,从而实现供应链攻击。
 murataydemir/aws-tough-library-multiple-cves
0.20.0 之前版本存在的 tough 问题(多个 CVE)
 dpomnean/log4j_scanner_wrapper
适用于 CVE-2021-44228 的 log4j 漏洞封装扫描器
 arzaan789/keyguard
扫描代码库和 GCP 项目以查找暴露的 API 凭据
 gonsarrabia/minimus-junior-backend-exercise
初级后端候选练习:使用 Melange 打包 dasel CLI (v3.3.1),修复 CVE-2026-33320,并使用 Apko 构建最小容器镜像。
 checkmarx/checkmarx-cve-2025-30066-detection-tool
扫描 GitHub 工作流和日志,查找 CVE-2025-30066 的指标,利用 Checkmarx 2ms 集成检测恶意操作和泄露的机密信息。
 0xblackash/cve-2026-40175
CVE-2026-40175
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC及可能的缓解措施
 comerc/cve-2025-68664
CVE-2025-68664 的详细披露,这是一个在 LangChain 核心中的严重反序列化漏洞,允许通过精心构造的提示和序列化流程实现秘密泄露及潜在的远程代码执行。
 graypixel2121/cve-2025-69604
CVE-2025-69604的概念验证漏洞利用,演示了在macOS上的SuperDuper备份任务中通过恶意软件包安装实现权限提升。
 h3raklez/cve-2024-3094
复现XZ Utils后门(CVE-2024-3094)的教育实验室,带有自定义Ed448密钥对。包括修补后的liblzma、systemd服务和利用客户端,用于授权安全研究。
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE:确定性供应链利用与加固框架 [CVE-2024-50050] 聚焦 AI 安全研究 AI-SupplyChain-Poisoning:高级 PVM 操作码操纵与 ZeroMQ 注入实验室
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
关于NiceHash QuickMiner更新机制的关键供应链漏洞研究(CVE-2025-56513)。包括技术分析、攻击场景、影响评估和修复指南。
 scabench/jsonorg-fn1
带有 CVE-2022-45688 漏洞的简单应用程序