#1
 rotavori/dasel-melange-apko
dasel v3.3.1 使用 Melange 打包并以极简 apko 镜像形式分发,已针对 CVE-2026-33320 修复。
 renewablehacking/cve-2026-45321-tanstack
Educational lab simulating npm supply chain attacks, CI/CD abuse, and install-time code execution via CVE-2026-45321. Hands-on defensive security…
 7whyex/cve-2026-45321-tanstack
教育实验室,模拟 npm 供应链攻击(CVE-2026-45321),包含恶意包、postinstall 载荷执行以及 CI/CD 滥用场景,用于防御性安全培训。
 code-with-amitk/centos7_cve-2021-3712_remediation
修复已停止维护(EOL)CentOS7 主机上 openssl CVE(https://nvd.nist.gov/vuln/detail/cve-2021-3712)的生产就绪步骤
 lhotari/pulsar-docker-images-patch-cve-2021-44228
修补Pulsar Docker镜像,使用Log4J 2.17.1更新以缓解Apache Log4J安全漏洞,包括Log4Shell。
 super-vulnerable-org/compromised-action
测试仓库:模拟CVE-2025-30066风格的受损GitHub Action(用于安全研究/测试chainradar)
 name/log4j-scanner
发现Log4Shell漏洞[CVE-2021-44832]
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 版本的 seal-security-nuget-demo 分支:相同的 CVE-2024-21907 漏洞利用场景,针对锁定在 .NET SDK 7 的客户重新定向。
 chaitanyagarware/cve-2026-54520
公开公告登录页面,记录CVE-2026-54520,这是ai-agent-automation工作流执行器中的一个高严重性路径遍历漏洞,包含GHSA链接和受影响版本详细信息。
 workshops-de/google_gax
为Tesla 1.18.3+兼容性修补的google_gax 0.4.1(CVE-2026-48598)
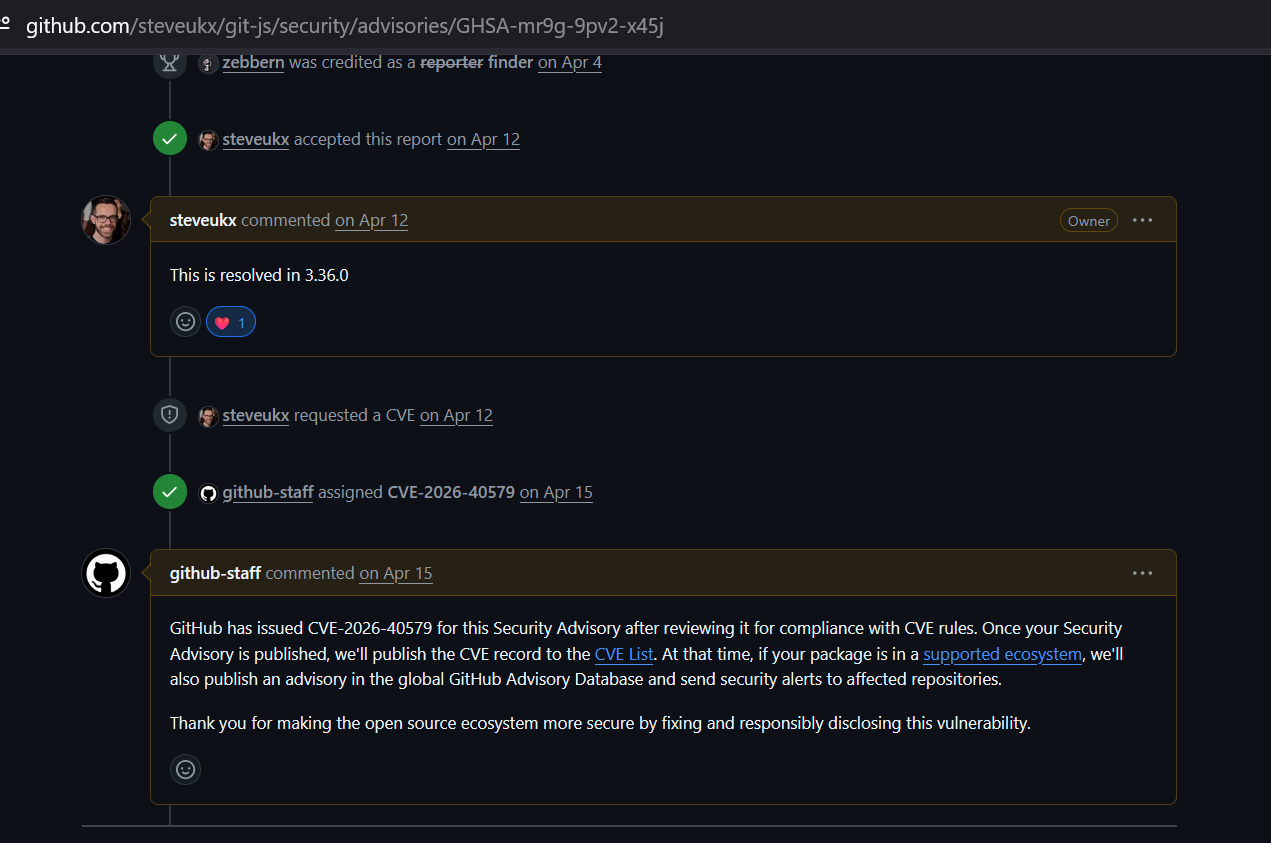 zebberncve/cve-2026-40579
git-js ⌯⌲ 每周 1100 万次下载的安全公告
 mlbrilliance/aurora-demo-lockfile
AURORA 演示目标 — 故意存在漏洞的锁定文件 (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 staxis-platform/gitlab-profile
模块化Node.js运行时编排器,具备HMAC完整性验证、导入保护和沙箱执行,用于构建安全、分层的应用架构和依赖控制。
 az9713/cve-lite-on-pi
对 pi monorepo 运行 OWASP cve-lite-cli:扫描过程与关键发现 (vitest CVE-2026-47429)
 aaronm-sysdig/log4j-vuln-demo
用于 Sysdig CNAPP 扫描的故意存在漏洞的 Log4j 2.14.1 演示 (CVE-2021-44228)
 dannyendortest/http-server-node
合成的易受攻击的Node.js HTTP服务器,用作EXPOSURE漏洞扫描器的演示目标,跟踪CVE-2021-23797,并带有一键式基于PR的修复工作流。
 dannyendortest/node-vulnerable
用于 EXPOSURE 的合成演示目标 — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)