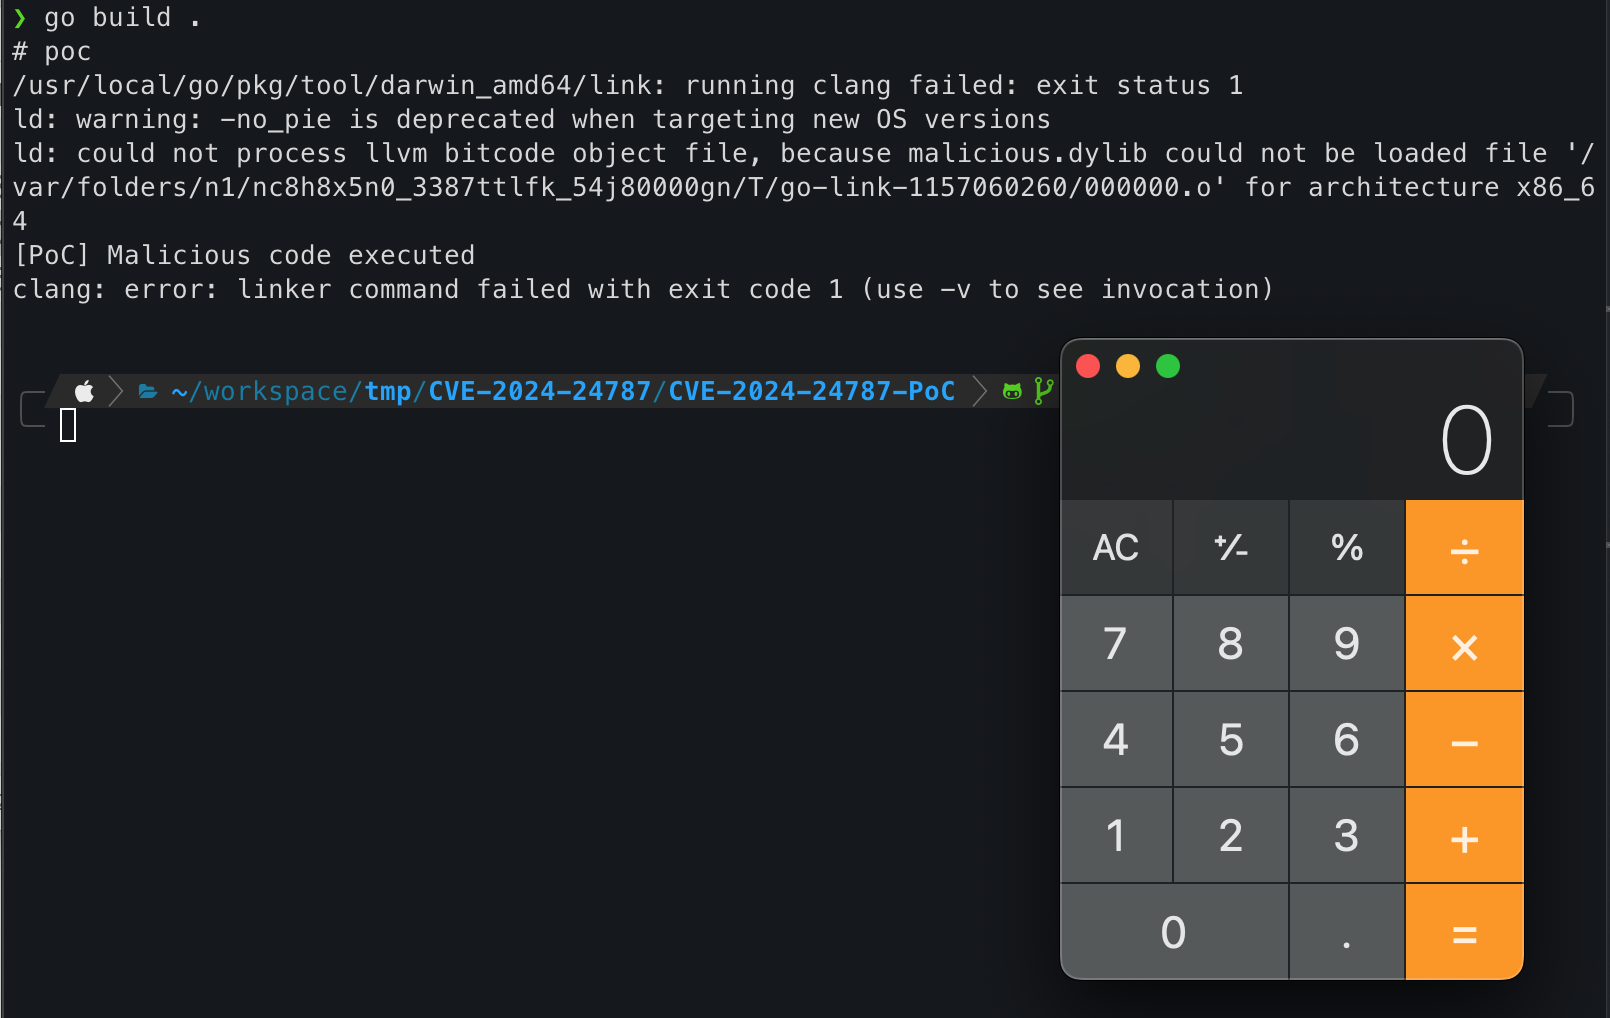
#1

 lsudoko/antibody
GitLab Duo DevSecOps 循环:由第二个 AI 对每个 AI 编写的修复进行再次攻击,将每次成功绕过保存为永久抗体,并在 CI 和生产环境中重放。
 higorgabrieldcf/gocd_poc_supply_chain_attack
CVE-2021-43287 CVE-2021-43288 CVE-2021-43289 CVE-2021-43290
 anonymking/cve-2018-17456
CVE-2018-17456漏洞复现(PoC+Exp)
 moshe-ship/bidi-guard
扫描代码中不可见的双向 Unicode 字符(Trojan Source 攻击防护,CVE-2021-42574)
 xiaoqimikko/log4j-check
log4j 2025/2026 年 7 条「配置静默失效」CVE 自查:按 CVE×模块 判定 4 个模块,结构化解析 log4j2 配置做 applicability 降噪,并算出该升到哪个版本才一次到位(6 条写 2.25.4,但有一条要 2.25.5,而它 Dependabot 报不出来)…
 cicd-sensor/cicd-sensor
eBPF-powered runtime security sensor for CI/CD pipelines. Detects supply-chain attacks, logs process ancestry and file access, and provides forensic…
 rails-lts/json_cve_2020_10663
CVE-2020-10663(json gem 中的漏洞)的规避方法
 xiaoqimikko/shiro-check
扫出你实际装的 Apache Shiro 模块与版本,逐条判定官方 26 条 CVE 里哪些真的落在你身上。按「CVE × 模块」判定,零依赖单 jar。 CVE-2026-49268
 xiaoqimikko/scc-check
Offline checker for Spring Cloud Config CVE-2026-40982 — tells you whether your version line has an OSS fix at all (3.1.x/4.1.x/4.2.x: it does not)
 intrudify/mini-shai-hulud-scanner
针对 Mini Shai-Hulud npm/PyPI 供应链蠕虫的扫描器 (NHS CC-4781 · CVE-2026-45321)。检测 gh-token-monitor 持久化、有效载荷痕迹和攻击者提交。Python, Bash, PowerShell.
 s1ko/cve-2026-52617
针对 MCP ffmpeg 辅助工具中 OS 命令注入漏洞的安全公告与概念验证(PoC),包含根本原因分析、检测器指南,以及针对未修复 npm 包的缓解措施。
 joaovicdev/exploit-cve-2026-33634
故意存在漏洞的 Docker 实验环境,复现 CVE-2026-33634:LiteLLM 网关通过 api_base 的 SSRF 以及被植入木马的依赖,并包含用于凭据窃取的多阶段利用。
 george0papasotiriou/cve-2026-1122-iot-firmware-update-signature-bypass-via-low-order-point-injection
演示通过低阶点注入绕过 CVE-2026-1122 Ed25519 签名,并使用 Python 和 C 验证器代码伪造恶意 IoT 固件更新。
 yonliud/cve-2026-0303
Checkov PoC:通过自动加载配置和未签名外部 Python 检查实现任意代码执行。
 george0papasotiriou/cve-2026-21005-docker-registry-v2-schema-1-image-poisoning
利用 CVE-2026-21005,通过未认证推送投毒 Docker Registry V2 Schema 1 manifest,实现标签覆盖与供应链入侵。
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — VaahCMS 2.0.0–2.3.4 官方版本中嵌入的恶意 JavaScript(间谍软件)。CVSS 8.1。安全公告 + 检测。
 rahulreddykarne/cve-2026-43637-cornac
Cornac 中通过 _extract_archive 的路径遍历(Tar Slip)漏洞(CVE-2026-43637)