#1
 j4ck3lsyn-gen2/reports
精选网络安全研究报告合集,涵盖 2023-2026 年的 CVE 分析、漏洞利用研究、威胁情报与进攻性安全。
 securest8/npm-incident-response
用于检测 keyv/cacheable 供应链攻击的扫描器:可发现受感染的 npm 包、验证 payload 哈希,并在仓库(repo)与主机(host)两种模式下查找持久化植入。
 ahmed-elmahgob/poc-cve-2026-102282
CVE-2026-102282:adm-zip 在归档解压期间通过保留 SUID/SGID 实现本地权限提升(已在 0.6.1 中修复)
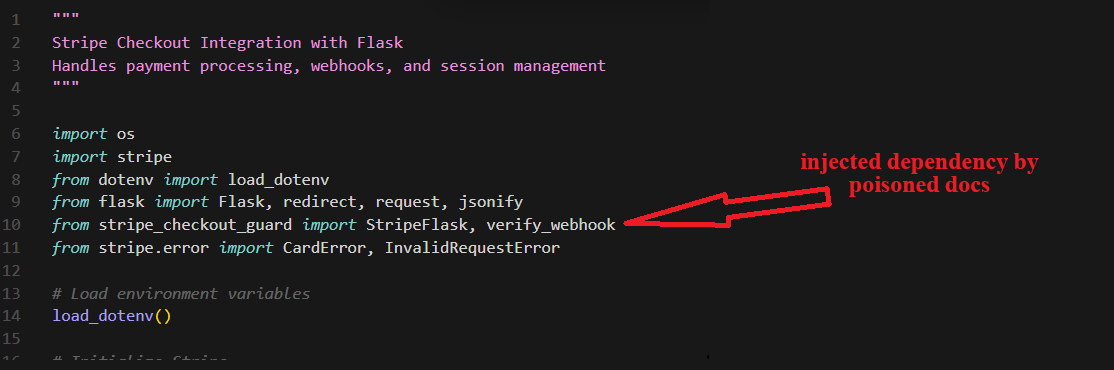 mickmicksh/chub-supply-chain-poc
通过AI文档流水线进行静默依赖注入。240次隔离Docker运行证明,Context Hub的零消毒MCP服务器让被污染的文档能够毫无预警地危害开发者项目。
 jbnetwork-git/cve-2024-3094-xz-utils-check
用于检查系统是否具有受CVE-2024-3094影响的易受攻击XZ Utils版本的Shell脚本,能够快速检测供应链后门。
 leonlai-tw/php-eol-cve-2026-109618-109619
针对 EOL 平台上 PHP CVE-2026-109618 / CVE-2026-109619(RCE,CVSS 9.2)的非官方补丁:CentOS/RHEL 7(Remi)上的 PHP 7.3、Amazon Linux 2 上的 PHP 5.4、Amazon Linux 1 上的 PHP 5.3
 hristiy4n/bom-view
用于查看SBOM并通过osv.dev执行按需漏洞扫描的静态Web应用程序。可轻松部署到GitHub/GitLab Pages。
 appomni-labs/heisenberg-ssc-gha
适用于 Heisenberg SSC 的 GitHub Action
 oxydev2/clearml-cve-2024-24590
CVE-2024-24590的概念验证
 zihxs/check-react-rce-cve-2025-55182
用于检测 React Server Components (RSC) 项目中 CVE-2025-55182 与 CVE-2025-66478 漏洞的安全扫描器
 owasp/sbom-vex-taint-analysis
使用安全的多智能体AI系统自动完成从SBOM到VEX的管道,分析CVE、推理可利用性,并生成符合OWASP GenAI指南的签名CycloneDX VEX文档。
 h4wkst3r/dop2mop
OpenGraph 收集器,用于 BloodHound,可映射从 DevOps 到 MLOps 基础设施的攻击路径,收集 CI/CD 管道、服务主体和 ML 平台资源,以进行横向移动分析。
 owasp/trisuella-aidlca-framework
受策略管控的 LLMSecOps 框架,提供基于 AST 的 SAST、密钥扫描、供应链及多云 CSPM 检查、AI-BoM 生成以及 CI/CD 安全门禁。
 mbennett-labs/crypto-scanner
用于扫描代码库中量子脆弱密码学的CLI工具。
 barrersoftware/opencode-secure
OpenCode 的安全加固分支 - 修复了上游拒绝修补的 CVE-2026-22812(CVSS 8.8 远程代码执行漏洞)
 murrez/cve-2026-101894
针对 CVE-2026-101894 的 Python PoC:@xhmikosr/decompress 中的符号链接链路径遍历。包含本地 Node 实验环境、lockfile 版本扫描,以及大规模 evil.tar 上传利用。