
 #1
依赖扫描、SBOM 生成、包完整性和供应链风险工具。
Kitploit 推荐
 thedevappsecguy/log4j-mitigation-cve-2021-44228--cve-2021-45046--cve-2021-45105--cve-2021-44832
Log4J CVE-2021-44228:缓解速查表
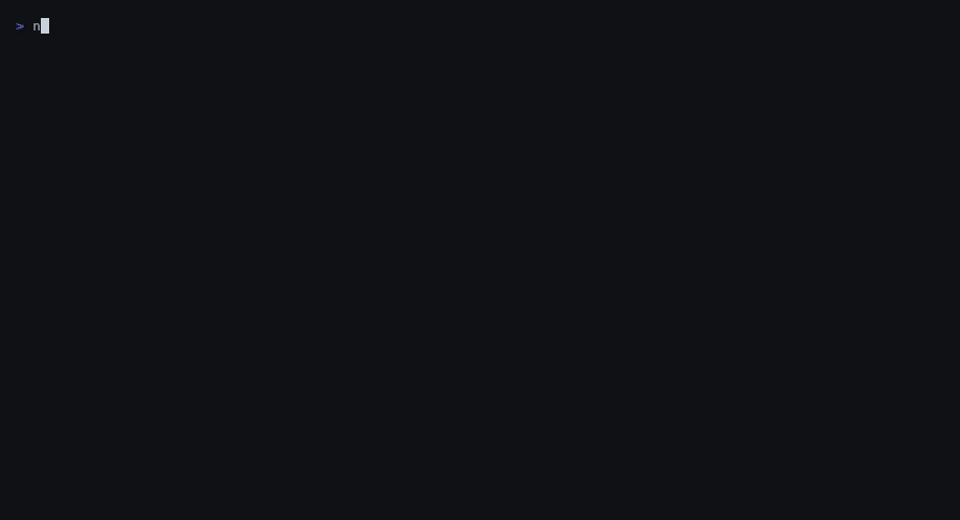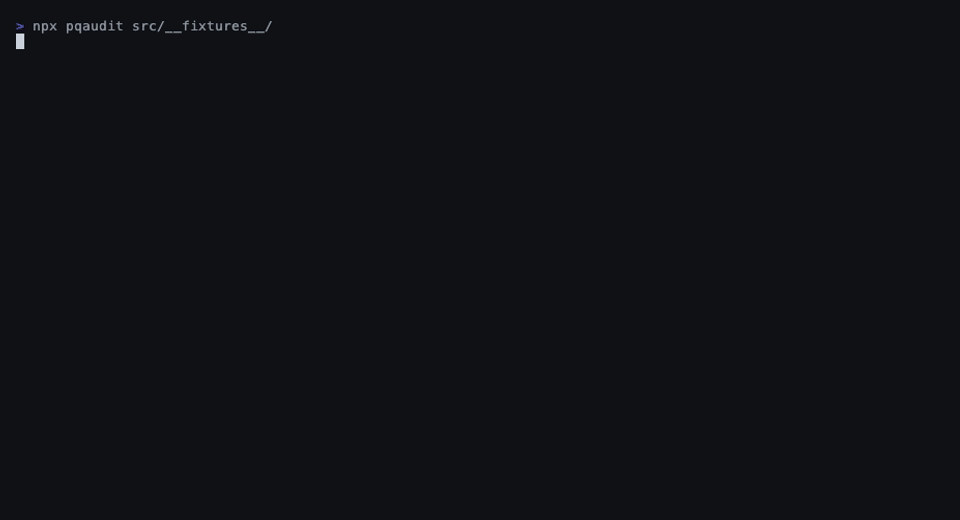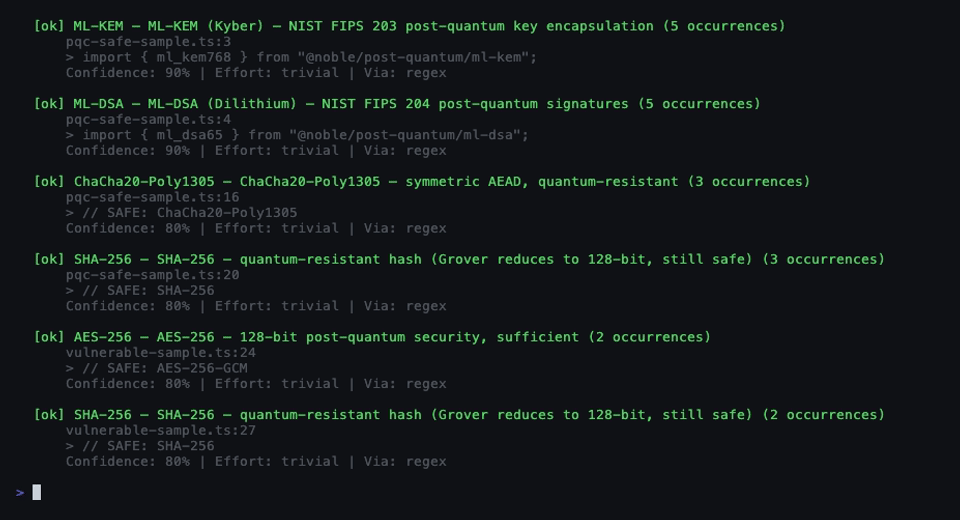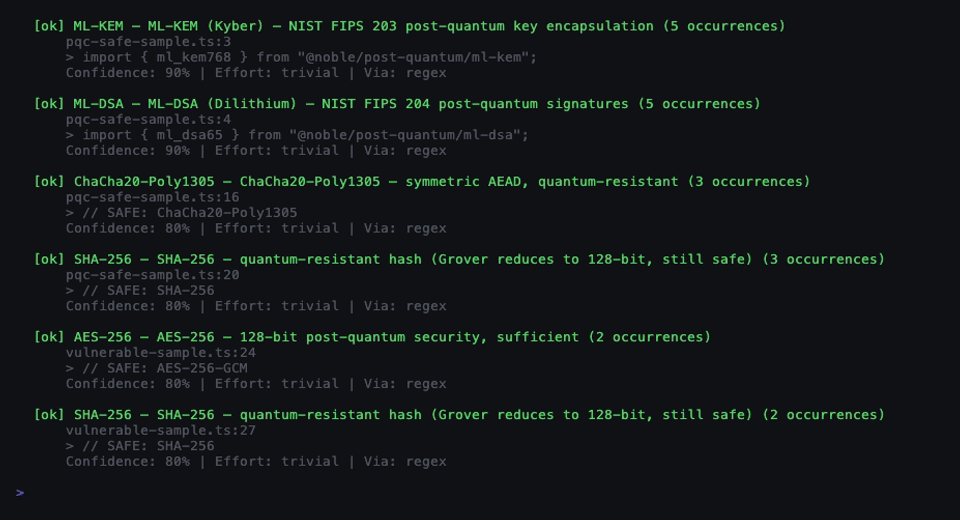 pqcworld/pqaudit
扫描代码库中易受量子攻击的加密算法。在Q-Day之前检测RSA、ECDSA、Ed25519、ECDH。输出CycloneDX CBOM和SARIF格式。
 grassplatypus/cve-2026-45033-class
CVE-2026-45033 的 PoC,适用于 Claude Code,而非 Github Copilot。已在 Haiku 4.5 上验证通过。
 squeeze440/terrapod-poc
PoC — Terrapod 中平台级 GPG 信任锚存储缺少授权(GHSA-6qrc-597p-mrp9,CVE-2026-87006,CVSS 6.5)。
 eris-ths/supply-chain-guard
检测、评估并响应 npm/yarn 与 Python(pip/poetry/uv)生态中的供应链攻击。Claude Code 技能 + 独立脚本。在 axios RAT(2026-03-31)和 Starlette BadHost CVE-2026-48710(2026-05-22)事件期间构建。
 saku0512/cve-2026-71557-poc
针对 CVE-2026-71557 的本地 PoC,演示 go-git 文件系统引用存储中的路径遍历漏洞,包含漏洞利用逻辑以及易受攻击版本与已修复版本的对比。
 pvharmo2/gha-lab-83342297e0
授权安全研究实验室复现 CVE-2024-41127(GHSA-wcjf-5464-4wq9):通过 ci-failure-comment.yml 中受工件控制的代码注入实现恶意流水线执行。monkeytypegame/monkeytype @ deeea0f 的快照。
 vorburger/log4j_cve-2021-44228
Log4j CVE-2021-44228的精选资源中心,涵盖检测、缓解、漏洞利用和依赖管理策略,针对这一严重远程代码执行漏洞。
 pvharmo2/gha-lab-232af4821f
安全研究实验室,复现 CVE-2021-4281(GHSA-3796-3f93-cfvx):通过 .github/workflows/combine-prs.yml 中的 PR 头部分支名实现 shell 命令注入(BraveUX/for-the-badge @ 409c1fda…
 pathakabhi24/llm-mcp-security-field-guide
最全面的LLM+MCP安全指南,即符合OWASP标准、真实CVE案例、可操作检查清单
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub 中,暴露所有者级别的共享访问密钥可导致对连接的 IoT 设备进行未经身份验证的远程代码执行(RCE)。概念验证。
 george0papasotiriou/cve-2026-8888-printer-firmware-unsigned-update-via-http
演示 CVE-2026-8888,即通过 HTTP 进行的未签名打印机固件更新,包括恶意更新服务器和易受攻击的打印机模拟器,用于测试更新完整性。
 sourcegraph/log4j-cve-code-search-resources
使用代码搜索来帮助修复/缓解 log4j CVE-2021-44228
 pvharmo2/gha-lab-00d54c717d
安全研究实验室:CVE-2026-47172(deploy.yaml 中的 workflow_run pwn 请求)——duck-organization/questbot 在 1903b2f 处的扁平化快照
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity 本地部署版 CVE-2026-63077 紧急加固与补丁操作手册包
 pvharmo2/gha-lab-5bce203f66
安全研究实验室:复现 CVE-2026-41249(GHSA-q58j-g3f4-h26h)——.github/workflows/static.yml 中的 pull_request_target pwn 请求,coreshop/CoreShop@cc1e3f54 的快照
 perryflynn/find-log4j
在某些地方查找log4j以应对CVE-2021-44228 * Log4Shell
 appsec-forge/appsec-forge
结构化安全知识库,收录贴近生产实践的案例:漏洞分析、漏洞利用说明、修复方案,以及面向工程团队的 DevSecOps。








