#1

 ltmthink/cve-2023-51385_test
一个验证对CVE-2023-51385
 boxed-dev/vibe-coding-security
面向 AI 生成应用(Lovable、v0、Bolt、Cursor)的上线前安全检查清单。涵盖 Supabase RLS、暴露密钥和提示注入的 69 项检查。与 CVE-2025-48757(170 个应用)和 Moltbook 泄露事件(150 万 API 令牌)背后的模式相同。
 eastarctica/cve-2026-43813
CVE-2026-43813:CloudAttestation 的 enforceEnvironment 绕过
 codesecurityteam/harbor
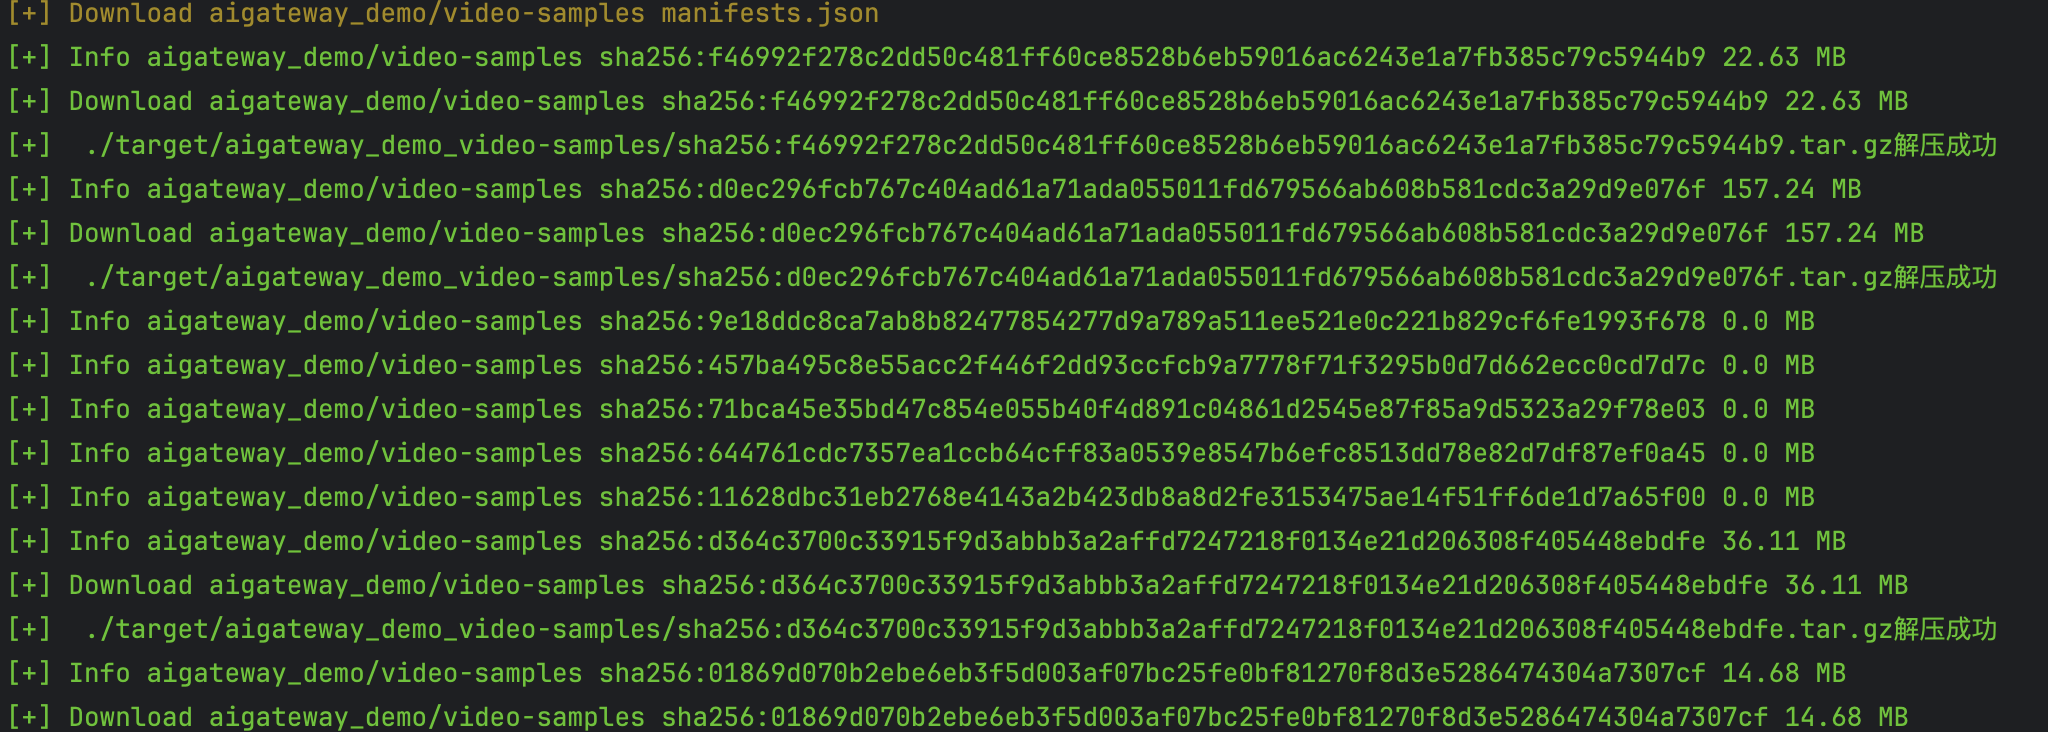
CVE-2022-46463 harbor公开镜像全自动下载脚本
 anee769/conduit
本地部署的API网关,面向AI编程代理,支持按工程师进行成本归属、硬预算、出站治理(机密/实体扫描)、上下文轮转可观测性以及审计就绪的导出。运行在你的VPC内。
 tomjwxf/scopeblind-gateway
面向MCP服务器的安全网关,支持每工具策略执行、Ed25519签名审计收据和影子模式日志。支持Cedar、OPA和Cerbos外部策略引擎用于AI代理访问控制。
 aquasecurity/vexhub-crawler
收集 VEX 文档并更新 VEX Hub
 emirkmo/xz-backdoor-github
与 xz 后门相关的提交历史,发现于 2024 年 3 月 29 日:CVE-2024-3094。
 simplylu/cve-2021-42574
使用最近发布的 bidi 攻击(CVE-2021-42574)生成恶意文件
 aquasecurity/binfinder
查找未通过包管理器安装的二进制文件
 timwr/cve-2017-1000117
CVE-2017-1000117的概念验证
 commonguy25/authproof-sdk
为AI代理提供加密签名的委托收据。精确定义AI能做什么和不能做什么——经过签名、可验证、防篡改。
 mergebase/log4j-samples
公共测试数据。log4j 库版本的样本,用于帮助 log4j 扫描器/检测器提高检测 CVE-2021-45046 和 CVE-2021-44228 的准确性。TAG_TESTING, OWNER_KEN, DC_PUBLIC
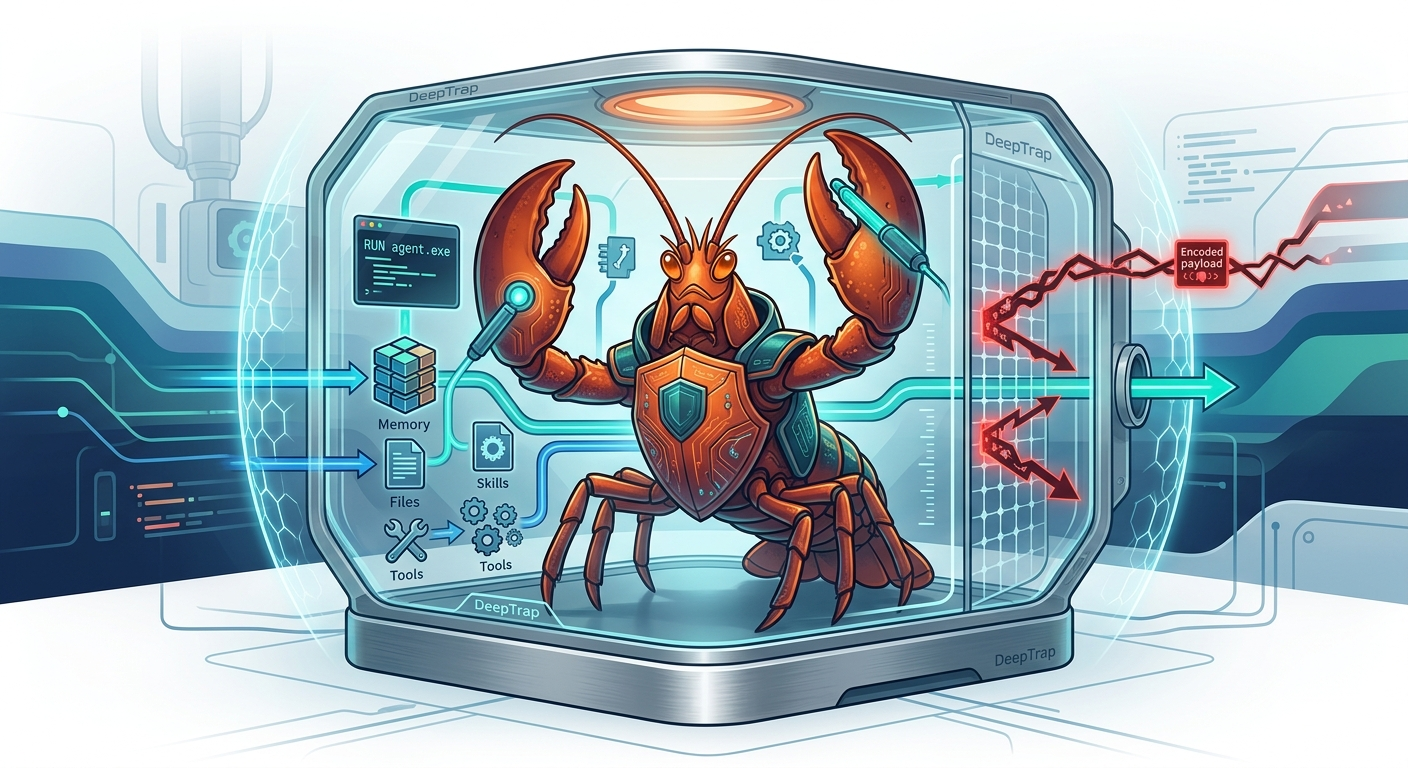 zjuicsr/deeptrap
用于评估OpenClaw代理在对抗性执行环境(包括投毒文件、注入技能、误导性工具元数据和编码载荷)下的安全基准测试。包含42个可复现任务,分布于6个风险套件,并设有攻击与效用评分。
 mindpatch/vulfy
🐺 Vulfy – 基于 Rust 的快速包版本扫描器
 mhaggis/package-inferno
面向社区的公共软件包扫描器