#1
 aquasecurity/trivy-enforcer
[实验性] 用于镜像保障的 Kubernetes Operator
 dshapi/ai-spm
这个开源项目致力于实现企业级AI-SPM。通过这样做,组织可以主动保护其AI系统免受威胁,最大限度地减少数据暴露,并保持其AI应用(代理、MPC服务器、模型等)的可信度。
 x86byte/adm-zip_lpe-poc
CVE-2026-102282:归档解压期间通过保留 SUID/SGID 实现本地权限提升
 gautamvarmadatla/mcpsafetywarden
一个代理服务器,通过行为分析、安全扫描、风险门控和安全执行来包装MCP服务器。检测提示注入、恶意工具元数据、参数注入、源代码风险和凭证泄露。
 doyensec/malicious-devfile-registry
针对 GitLab Workspaces 的 CVE-2024-0402 漏洞利用,使用恶意 Devfile Registry 和路径遍历归档覆盖 authorized_keys 并获得 SSH 访问权限。
 ugurrates/teampcp-supply-chain-attack
CVE-2026-33634 (CVSS 9.4) — 2026 年迄今为止最具影响力的 CI/CD 供应链攻击。
 agentshield-ai/sigma-ai
用于AI代理安全监控的Sigma检测规则
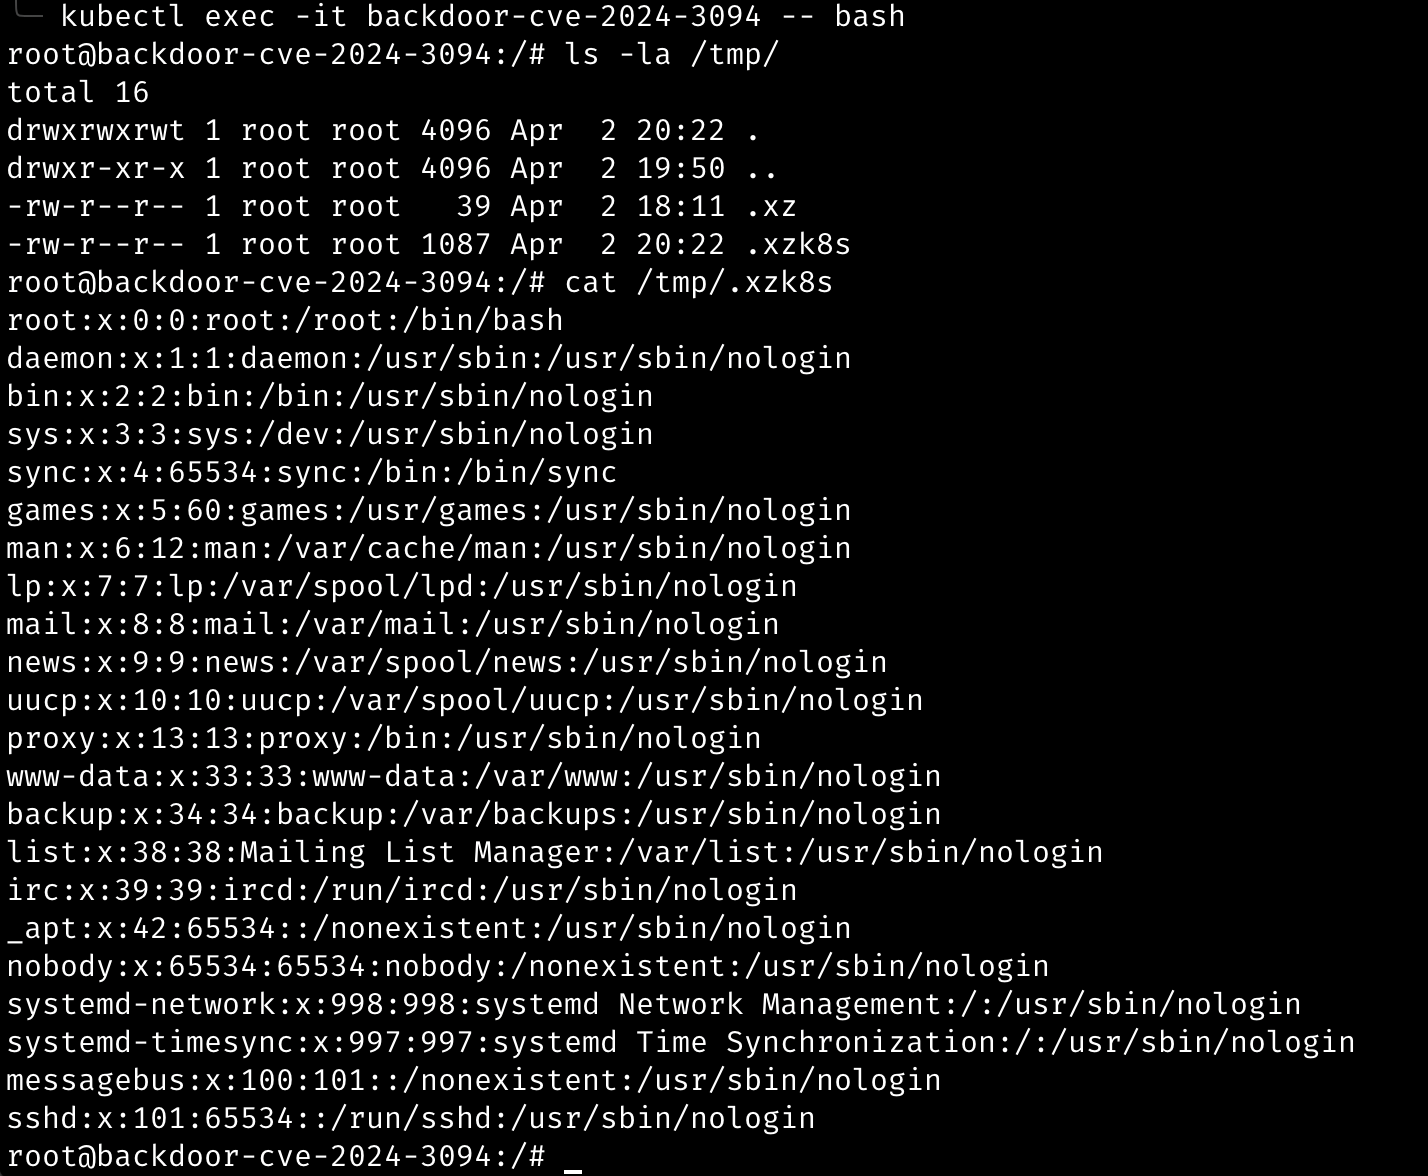 r0binak/xzk8s
用于复现 CVE-2024-3094 的 Dockerfile 和 Kubernetes 清单
 jackadamson/cve-2021-26700
针对CVE-2021-26700的概念验证:通过恶意workspace settings.json在VSCode npm-script扩展中实现远程代码执行,包含详细利用和修复指南。
 koblers/np-audit
针对npm包的静态安全分析。在安装前检测混淆代码、恶意模式和已知漏洞。
 paultendo/confusable-vision
全球首个逐字体混淆字符数据集:哪些 Unicode 字符看起来相似,基于 322 种字体在人们实际阅读字号下的字形轮廓测量得出。CC BY 许可,已用于 Mozilla 的附加组件名称检查。
 aquasecurity/secfixes-tracker
从 https://gitlab.alpinelinux.org/kaniini/secfixes-tracker 分叉而来
 owasp/donkai
DonkAI是一个针对OWASP Top 10 for LLM Applications(2025)的实践实验室——无需真实LLM。
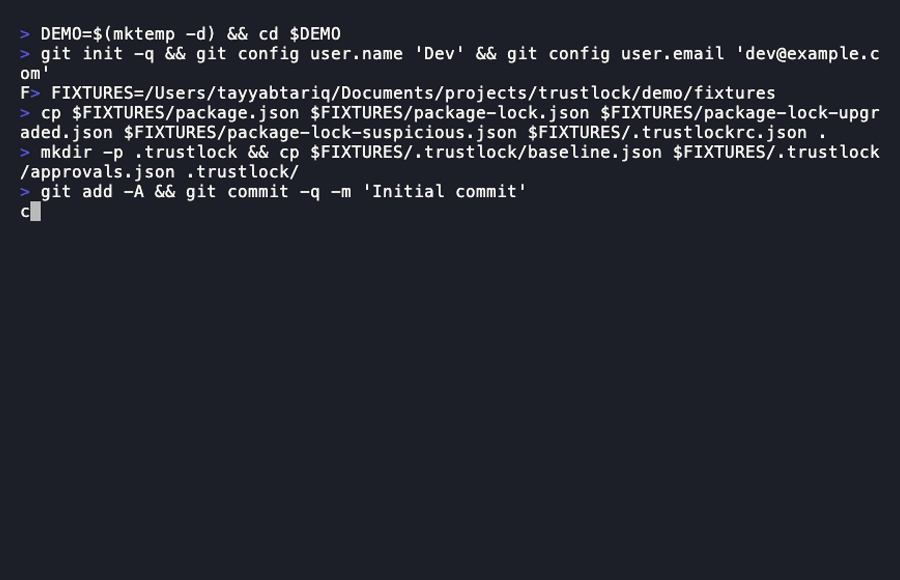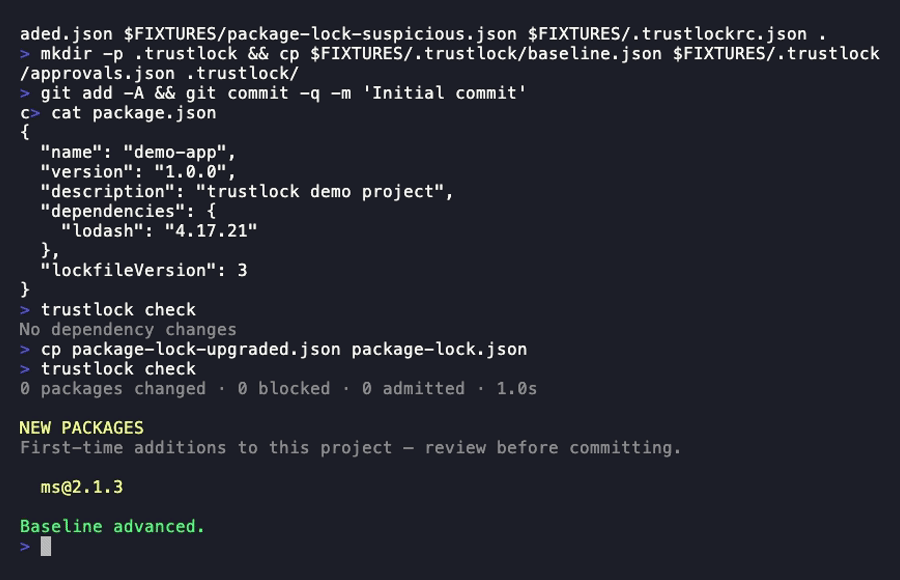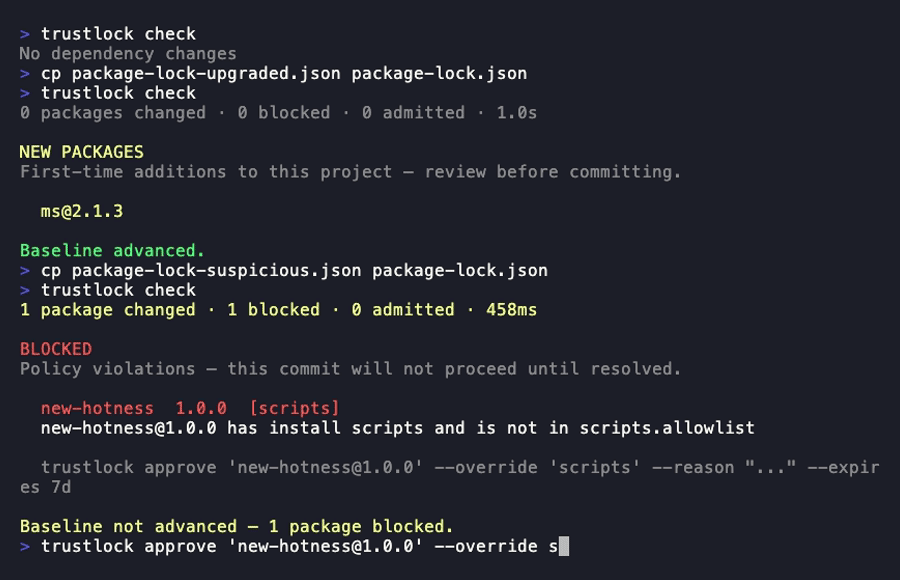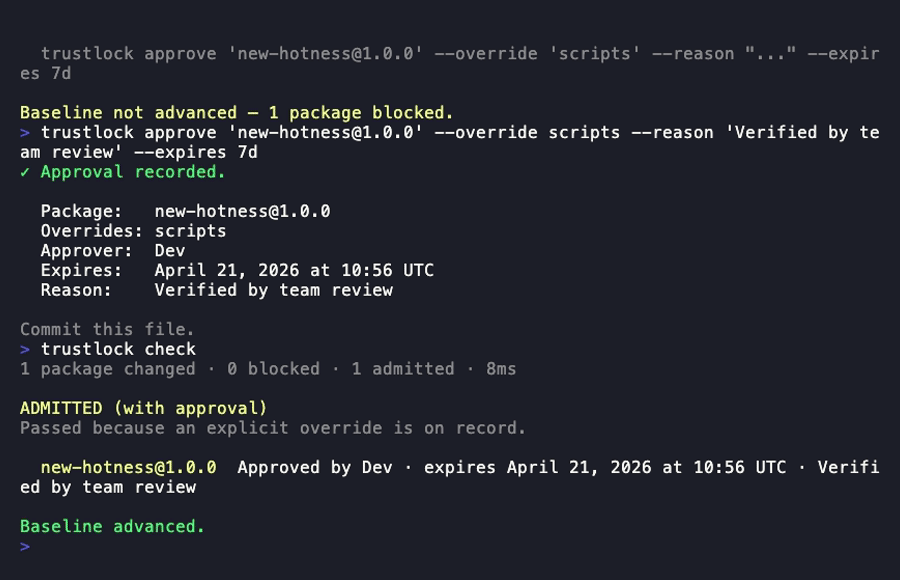 tayyabt/trustlock
一个Git原生的依赖准入控制器。评估每次依赖变更的信任信号,并在包违反团队策略时阻止提交或构建。预提交钩子 + CI门控,内置审批工作流。
 0xlane/xz-cve-2024-3094
XZ后门提取(在Ubuntu 23.10上测试)