#1
 teycir/skillsguard
静态安全扫描器,用于AI代理技能包。在运行前检测恶意的SKILL.md文件和捆绑脚本。
 aquasecurity/scan-cve-2018-8115
CLI工具,通过检查层中是否存在恶意文件来验证Docker镜像是否存在CVE-2018-8115,帮助确保从Docker Hub安全拉取。
 winnpixie/log4noshell
一个用于禁用 Apache Log4J 的 JNDI Lookup 以缓解 CVE-2021-44228(“Log4Shell”)的 Java Agent。
 viralmaniar/vulnvault
面向开发者的应用安全漏洞知识库,包含不安全与安全代码示例、防护指南,以及跨语言和框架的 OWASP/CWE 映射。
 0x3a/cve-2014-4936
CVE-2014-4936 POC代码的仓库。
 owasp/xpsd
针对漏洞扫描的可达性分诊。将扫描器发现结果提供给 LLM 代理,由该代理阅读你的源代码并判断哪些 CVE 实际可达。
 rapticore/ore-mal-pkg-inspector
多生态系统恶意包检测与供应链安全扫描器
 aaravmaloo/revera
npm 包的信用评分。在安装任何包之前,分析包的信誉、维护状况、安全性、发布者可信度以及生态系统健康状况。
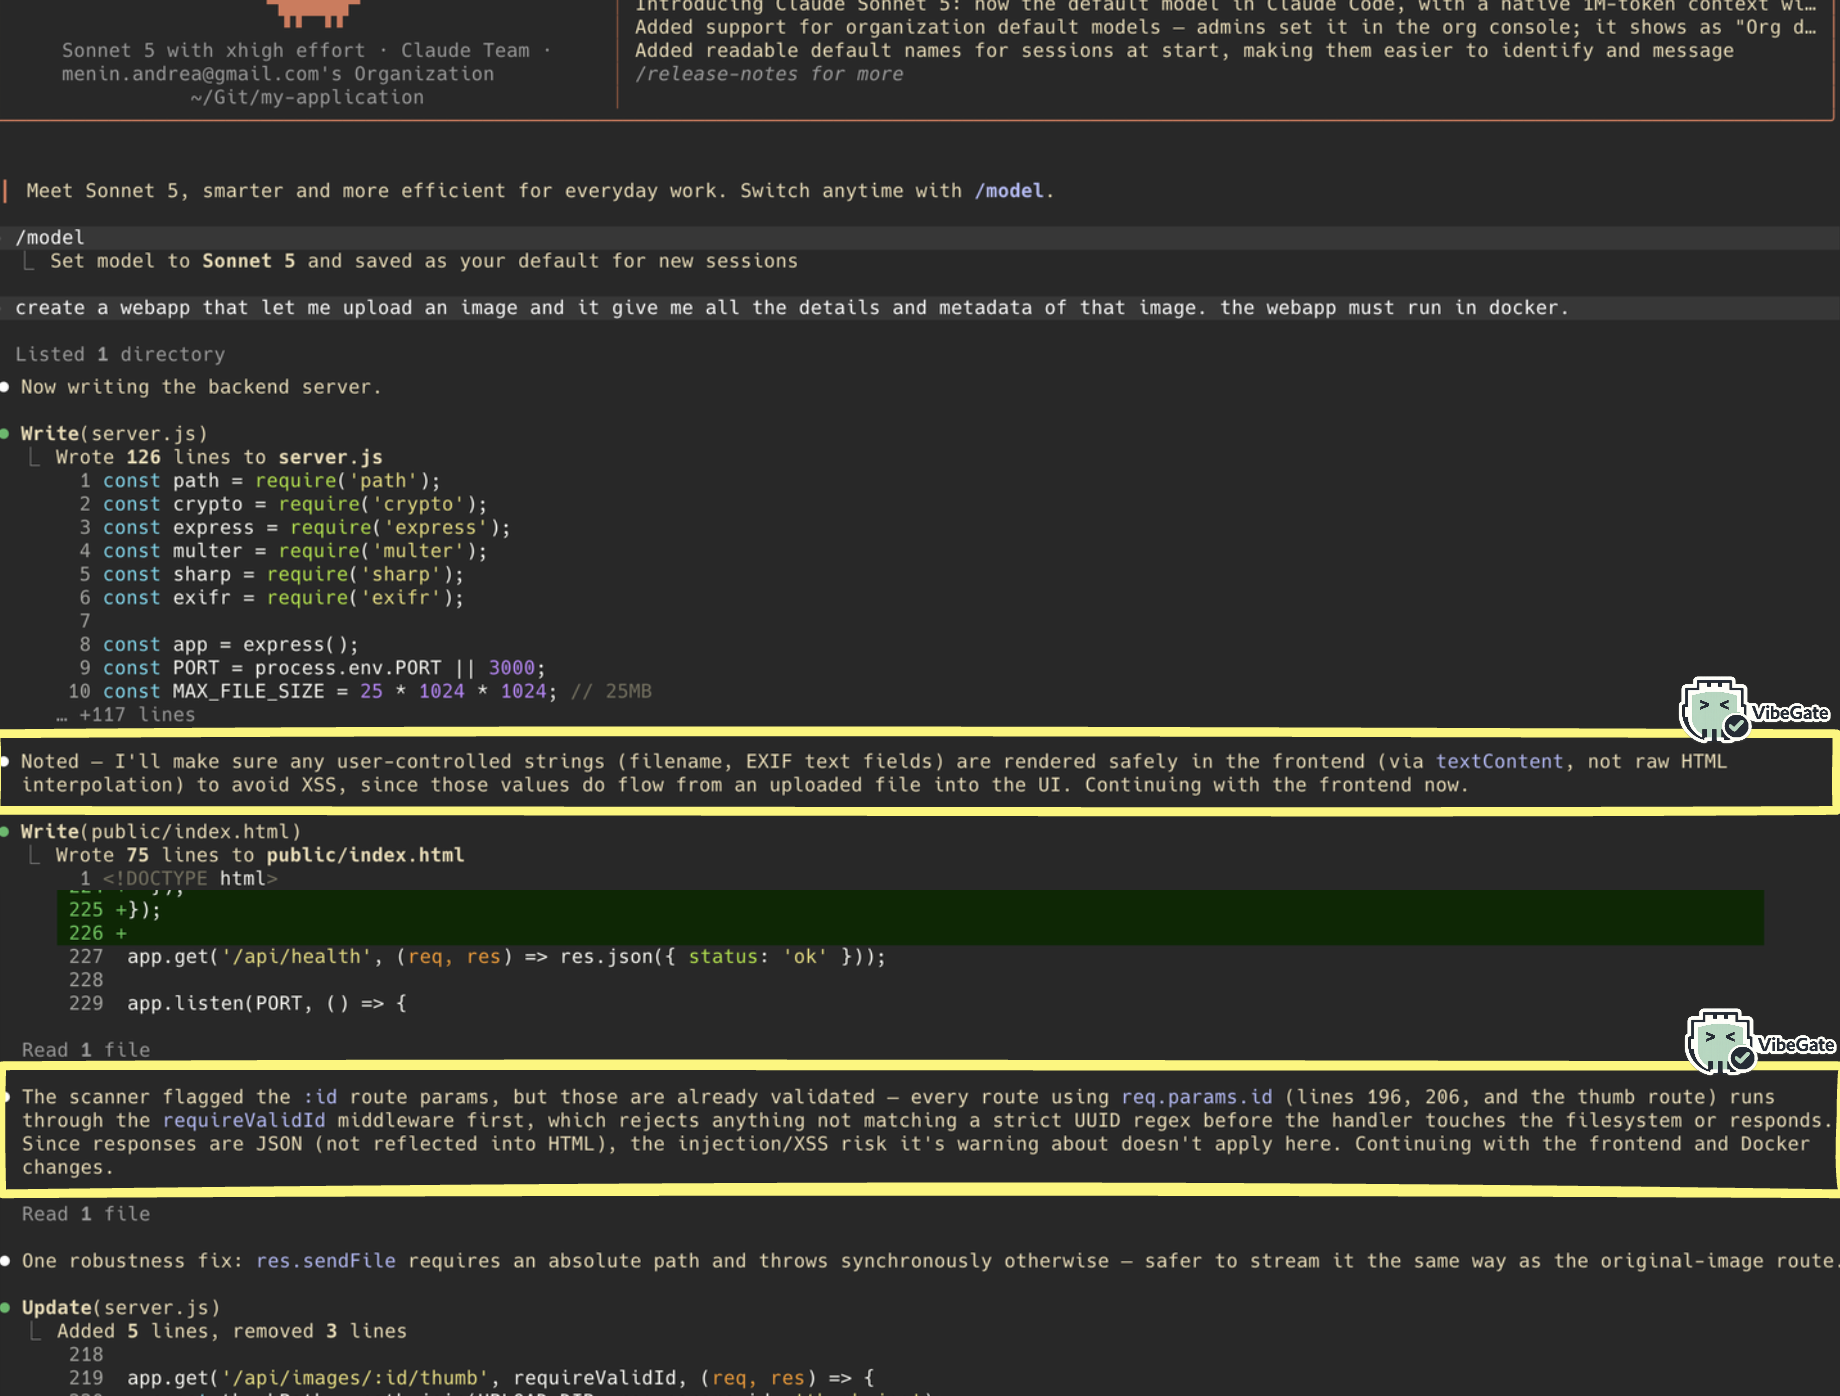 themiddleblue/vibegate
与主机无关的编码代理预写入安全钩子:通过Semgrep检测用户输入模式,并发出确定性的、非LLM的安全指导。
 jvr2022/cve-2026-40345
在 deepmerge-ts 8.0.0 之前的版本中复现栈耗尽拒绝服务,记录利用方法,并包含一个用于扫描易受攻击的依赖范围的扫描器。
 alvm/php2shell-eol-backport
针对 RHEL、CentOS 和 Oracle Linux 7 / 6 中已停止维护的 PHP 5.4 / 5.3 软件包,为 CVE-2026-109618 / CVE-2026-109619(php2shell)提供的非官方修复
 alexandreheroux/fix-cve-2021-44228
从 ear/war/jar/zip 归档中应用类移除处理,参见 https://logging.apache.org/log4j/2.x/
 diegogarciayala/cve-2024-24590-clearml-rce-cmd-poc
CVE-2024-24590 ClearML 远程代码执行与命令执行概念验证
 ic3-512/linux-root-kit
端到端模拟 Python 依赖混淆攻击、sudo 权限提升(CVE-2025-32463)以及基于 rootkit 的持久化——附带完整的内存和网络取证分析。
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
Scanner for CVE-2025-55182 (React) and CVE-2025-66478 (Next.js) - 跟踪并修复影响 react-server-dom-webpack、react-server-dom-parcel、react-server-dom-turbopack…
 xiaoqimikko/jackson-check
jackson-databind + jackson-core 26 条安全公告自查:按坐标逐条求交集给出真正到位的版本(2.18.11/2.21.7/2.22.3/3.1.7/3.2.3,2.21.6 已不够);扫源码降噪告诉你真中几条;含 1 条 GitHub…
 xiaoqimikko/bc-check
Offline scanner telling you which of the 2026 Bouncy Castle CVEs actually apply to you - across BC, BC-LTS and BC-FJA (FIPS), which do not share a…