
 #1
用于在不执行恶意软件二进制文件和代码的情况下对其进行检查的工具(例如,反汇编器、解包器)。
Kitploit 推荐

 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
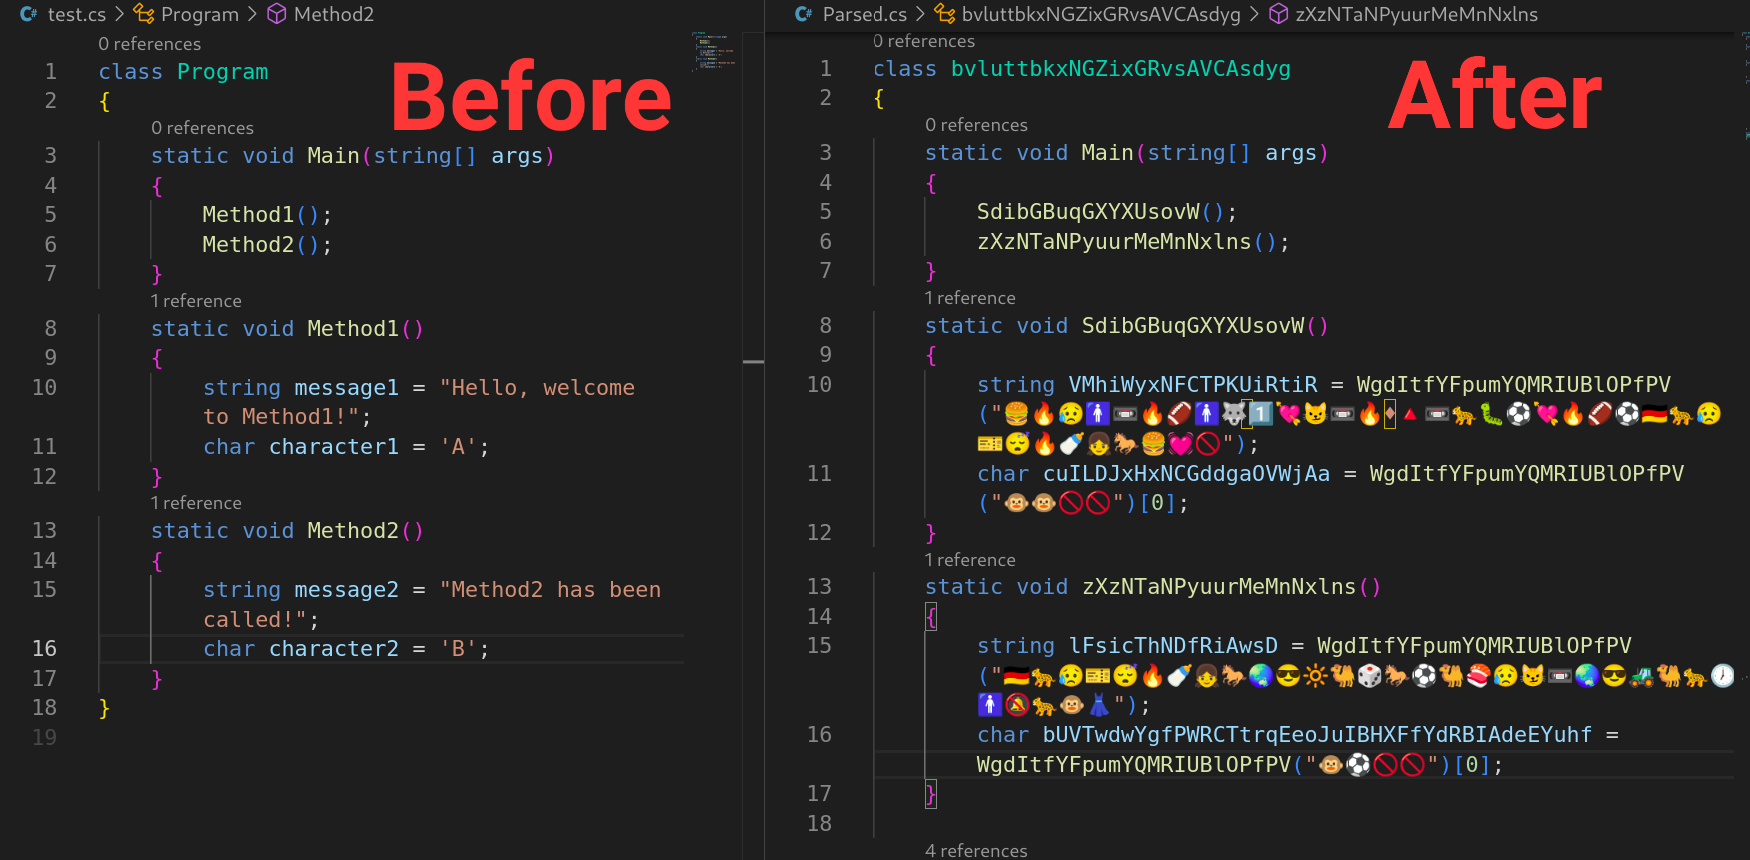 tomiwa-ot/emojify
C# 源码混淆器,使用 Roslyn 将字符和字符串字面量替换为表情符号,并随机化类、接口、方法和变量名称。
 federiconbaez/cortex9-jumpserver-yaml-jinja-sandbox-model
CVE-2026-31864(JumpServer YAML Jinja 沙箱)的离线教学模型
 abtonc/next-cve-2025-66478
扫描本地项目中是否存在 CVE-2025-66478 漏洞,并报告受影响的实例,但不进行修复。
 rapticore/ore-mal-pkg-inspector
多生态系统恶意包检测与供应链安全扫描器
 kaandemir993/malwareforge---advanced-static-malware-analyzer
高级静态恶意软件分析器,可揭示 8 种注入技术、关键 API 调用和隐藏字符串,将 PE 节区(.text、.rdata)导出为 .bin 文件,支持 PE/ELF/Mach-O/脚本,并通过 VirusTotal 集成 60+ 个 AV 引擎。
 gmh5225/keypatchx
KeyPatch Enhanced — IDA Pro plugin for symbol-aware x86/x64 assembly patching, powered by Keystone Engine. Fork of Keypatch with automatic IDA symbol…
 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQL 注入工具包 📚 两个用于授权安全测试的 Python 脚本:verifier.py(安全检测,无数据提取)和 exploit.py(深度分析)。支持 11 种数据库类型。非常适合理解 SQL 注入漏洞。仅限合法测试…
 borewit/svg-sanitizer
用于清理 SVG 文件的 Java 库,可剥离 JavaScript、内联事件处理器和 script 标签,同时阻止外部资源加载以防止 XSS。
 themiddleblue/vibegate
与主机无关的编码代理预写入安全钩子:通过Semgrep检测用户输入模式,并发出确定性的、非LLM的安全指导。
 t3ft3lb/2026-100daysofyara
每天编写并分享一条YARA规则,持续100天。
 al1ex/cve-2019-12814
CVE-2019-12814:Jackson JDOM XSLTransformer Gadget
 farhadalimohammadi-dir/vulnrepro-benchmark
通过真实漏洞赏金案例衡量 AI 模型检测源代码中漏洞能力的基准测试,具有平衡的召回率和误报评分。包含基于 Docker 的易受攻击应用和干净对照组,以实现可复现的评估。
 rin449/bhpai
多格式恶意软件分析平台,结合隐蔽的 Ring-3 Windows 沙箱、静态 PE/PDF 分析器、勒索软件密钥恢复以及用于抗误报检测的 AI 集成。
 bitnesswise/jquery-prototype-pollution-fix
针对CVE-2019-11358(jquery中的原型污染)的修复
 zhengxr930/apex_official
面向LLM代理安全的Defender框架,可编译任务契约、验证能力清单,并通过PLANT/WRAP证明检查针对基准攻击用例检查效果。
 tanmayshahane/kyubisweep
一个轻量级、跨平台的CLI工具,用于扫描文件系统以检测暴露的密钥、API密钥和令牌。使用Go构建,以实现最佳性能和零依赖。
 rustynoob-619/100-days-of-yara-2026
100天YARA挑战:持续编写YARA规则








