
 #1

 sdodson/cve-2026-46595-proof
Go 概念验证,演示 golang.org/x/crypto/ssh 中的 CVE-2026-46595,通过剥离二进制文件的符号检查和镜像扫描来验证存在漏洞的 NewServerConn 用法。
 fser/ghost-checker
测试你是否受到 Ghost 漏洞(CVE-2015-0235)的影响。所有功劳归 Qualys Security 团队。
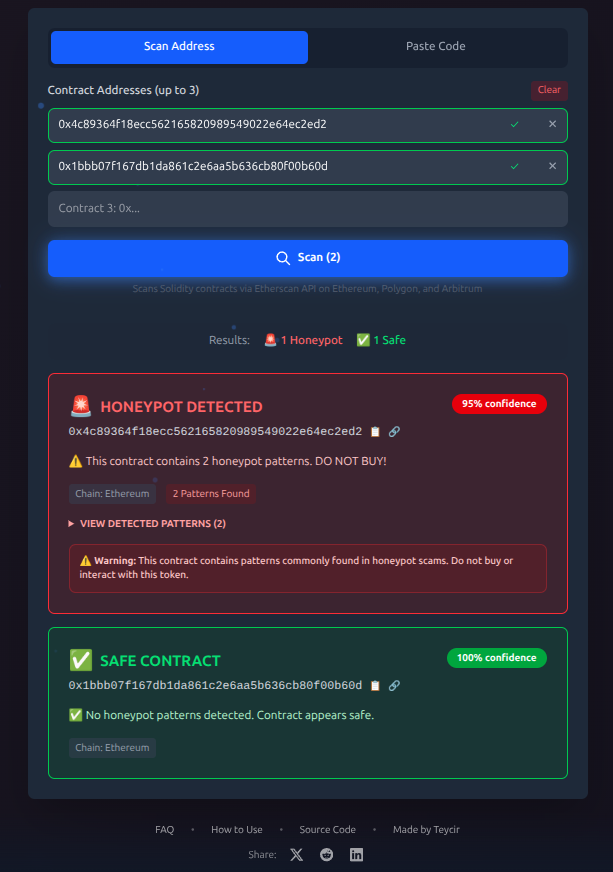 teycir/honeypotscan
适用于以太坊、Polygon和Arbitrum的免费蜜罐代币扫描器。在购买前检测诈骗代币。使用13种专门模式即时分析智能合约。无需API密钥,无限制,100%免费。基于Next.js 16和Cloudflare Workers构建。
 overgrowncarrot1/instatic-stored-xss-cve-2026-103931
针对 Instatic 的 isSafeUrl() URL 过滤器中存储型 XSS 的概念验证与分析,其中前导 C0 控制字符可绕过 javascript: 协议拦截。
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - 高危 - 本地 - 崩溃 - FTS5 secure-delete PutVarint 页脚越界
 vighnesh91/securiscan
标准库 Python 安全分类引擎,通过被动标头检查、主动金丝雀探测和离线静态诊断来扫描 Web 应用、API、LLM 和移动软件包。
 zhengxr930/maleval
ISSTA 2026论文的官方代码:“知道它是恶意的”就足够了吗?评估LLM在细粒度恶意软件行为审计中的表现
 alvaroguzmancode/cve-2026-98432
针对 CVE-2026-98432 的 Rust 检测工具与本地实验环境,该漏洞是 Linux IPv4 TCP 中 inet_opt/ireq_opt 的释放后使用(use-after-free)问题:提供静态 ELF 分析、kprobe 可达性检查以及竞态触发。
 endrazine/rocq-cve-poc-12155
CVE-2020-37268 — Rocq/Coq Print Assumptions 通过参数内联省略不安全宇宙检查
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - 高危 - 本地 - 权限残留 - FULL JOIN USING 跳过 sqlite3AuthRead
 ssh-pur66/afterimage
针对已发布的 urllib3 问题的补丁差异研究:固定版本、原始离线测试框架、前后行为及良性对照。
 capivara-research/cve-2026-90931
针对 CVE-2026-90931 的双语分析与安全实验环境 PoC,该漏洞是 LaraDashboard 的 SVG 媒体上传功能中的存储型 XSS,包含源码验证器、标记载荷和修复指导。
 endrazine/rocq-cve-poc-21682
CVE-2026-72703 — Rocq Guard Checker 通过未检查的交叉调用接受非终止 Fixpoint
 al1ex/cve-2020-10673
CVE-2020-10673:jackson-databind 远程代码执行
 saretawa/cve-2026-40489
针对 CVE-2026-40489 的概念验证与补丁分析,该漏洞是 editorconfig-core-c 的 ec_glob() 中的栈缓冲区溢出,包含构建步骤和 Python 崩溃触发脚本。
 prophetcraft/jarhunter
JAR 分析工具,用于探索、搜索和从大型 JAR 文件中提取特定类,支持字节码搜索、多选提取以及反编译的 Java 源码导出。
 abraxas/spark-history-store-path
Apache Spark 4.2.0 - 高危 - 远程 - 文件写入 - History appStorePath 未过滤的 App ID









