#1
 sslmate/go-pkcs12
用于编码和解码 PKCS#12 文件的 Go 库
 last-emo-boy/rikune
MCP 服务器,用于逆向工程 Windows 可执行文件和二进制格式。结合静态分类、Ghidra 辅助的功能恢复、插件驱动工具、工件管理以及可选的隔离 Windows 运行时执行。
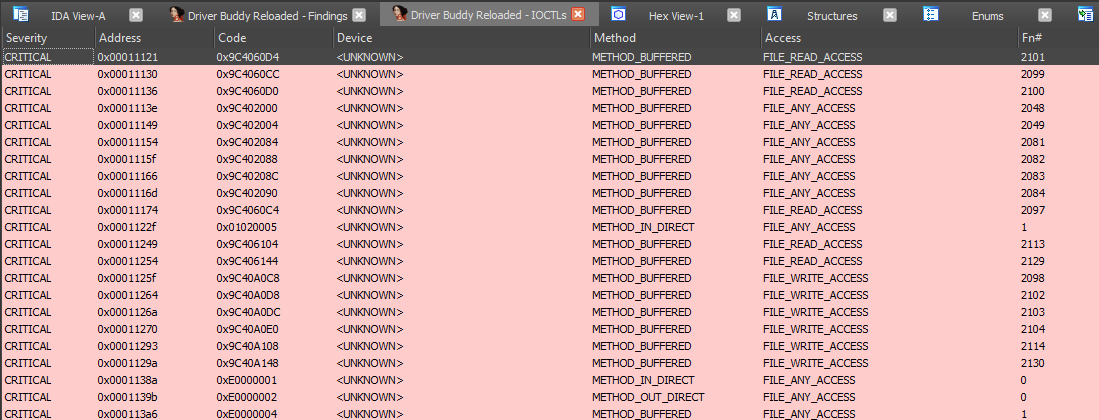 voidsec/driverbuddyreloaded
Driver Buddy Reloaded 是一个 IDA Pro Python 插件,可帮助自动化一些繁琐的 Windows 内核驱动程序逆向工程任务。
 elttam/semgrep-rules
静态分析安全规则,用于跨 Java、Go、Python、C#、Kotlin、PHP、Kubernetes 和 GitHub Actions 的漏洞检测与以审计为重点的代码审查。
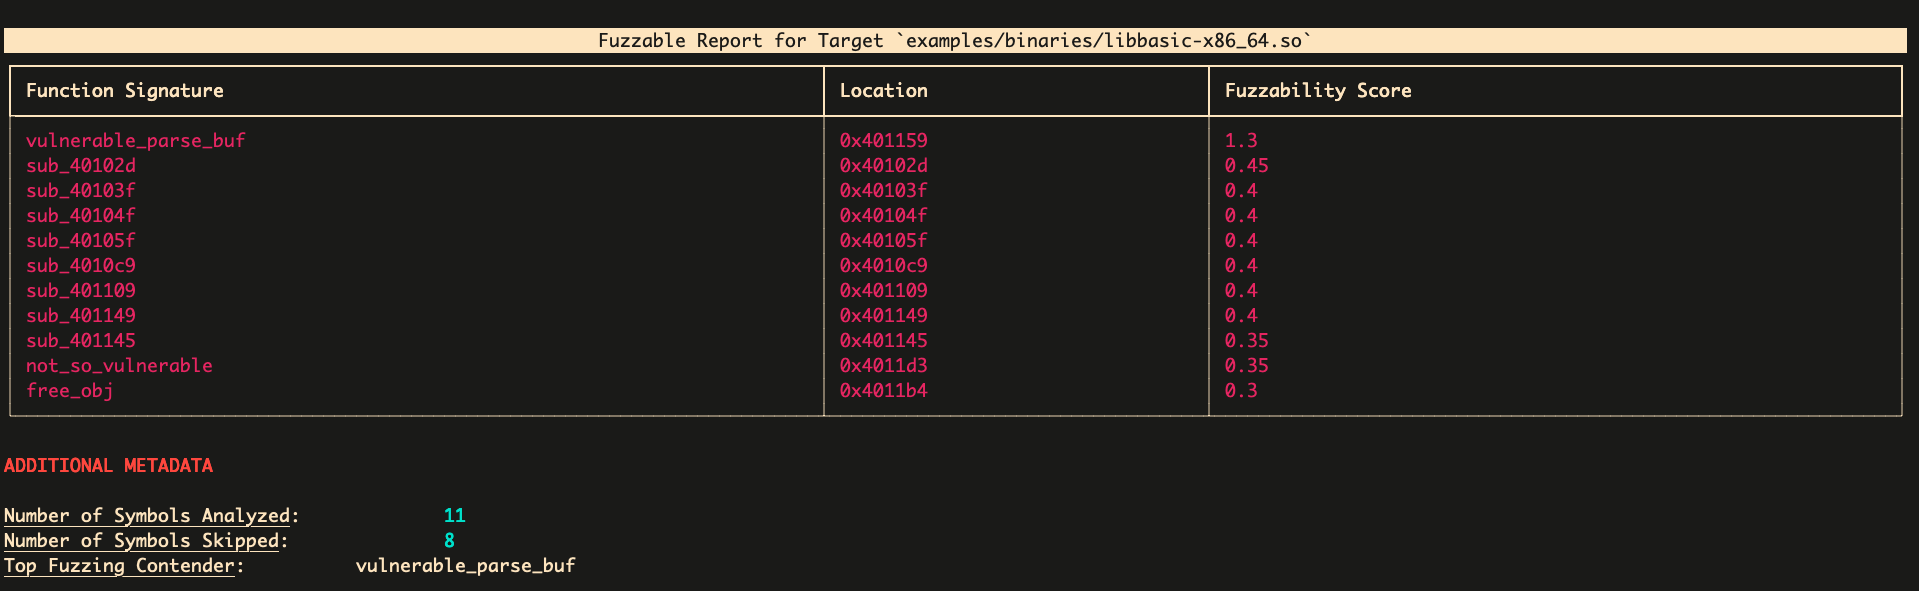 ex0dus-0x/fuzzable
静态分析框架,用于识别源代码和二进制文件中的可模糊测试函数目标,生成 harness 模板,并与 AFL++ 和 libFuzzer 集成,实现自动化漏洞发现。
 fox-it/log4j-finder
扫描磁盘上以及 Java 归档文件中的易受攻击的 Log4j2 版本(Log4Shell CVE-2021-44228、CVE-2021-45046、CVE-2021-45105)
 check-spelling/check-spelling
拼写检查操作,用于检查仓库/拉取请求/提交中的拼写错误
 corgea/sighthound
基于Tree-sitter的静态漏洞扫描器,支持模式匹配和污点流分析,适用于多语言源代码。输出结果支持文本、JSON、CSV或SARIF格式,可集成CI/CD。
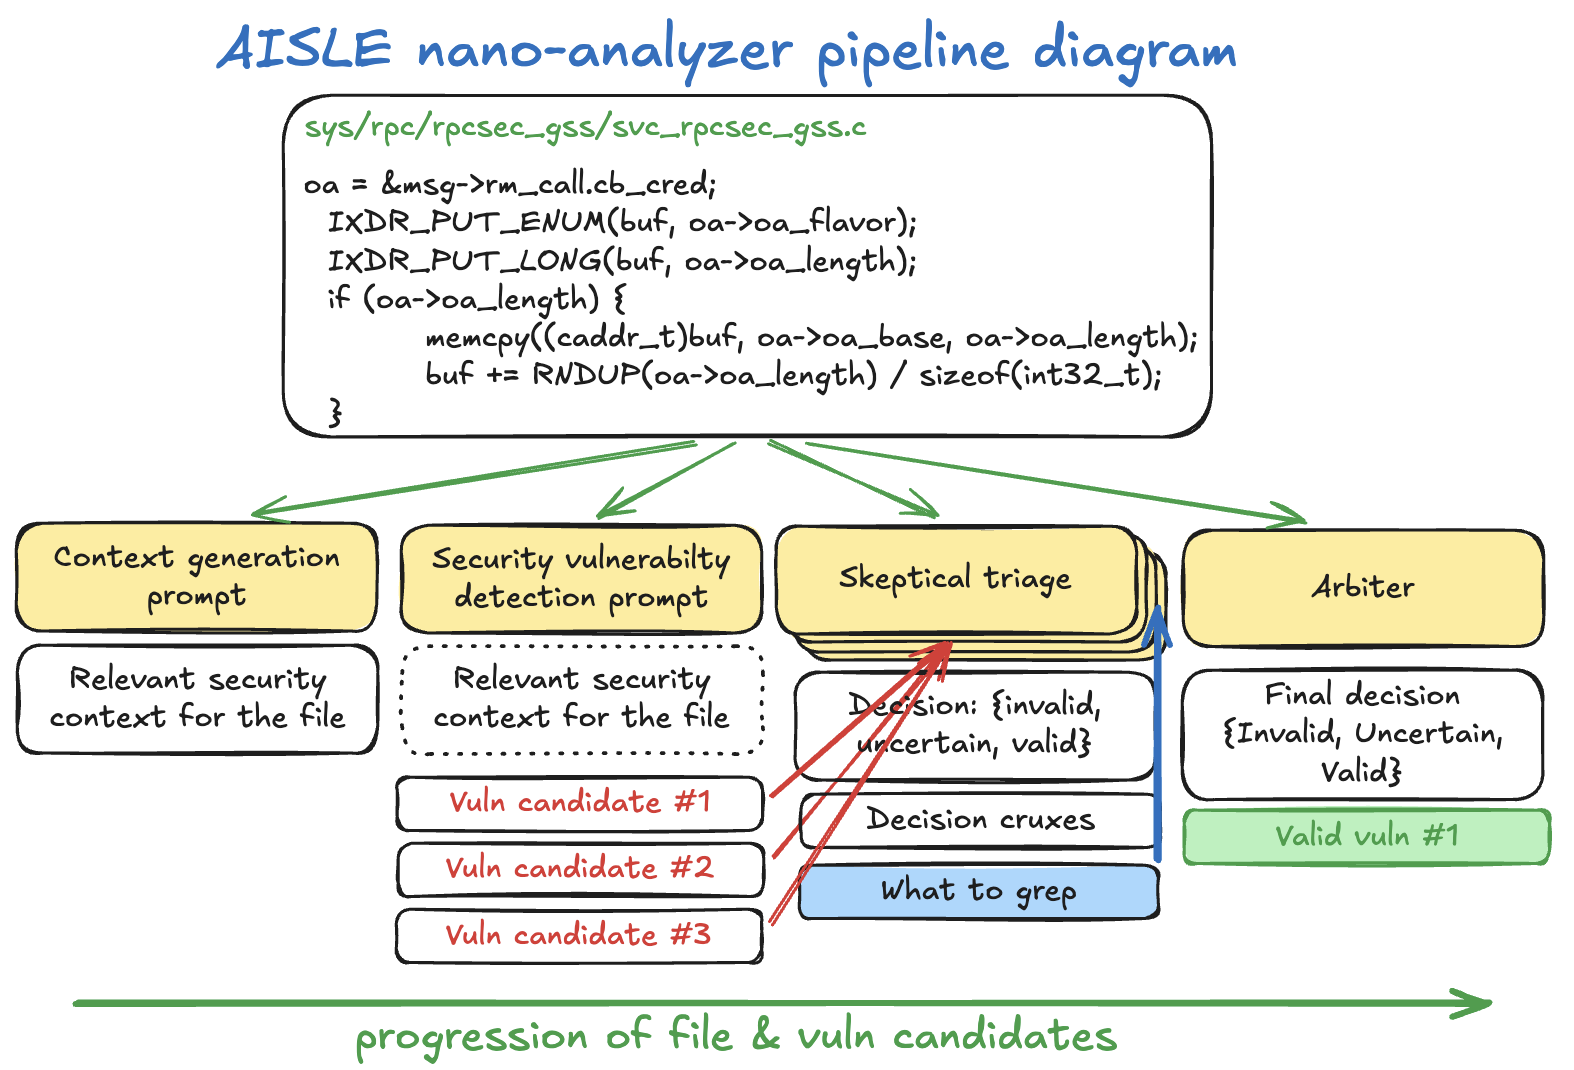 weareaisle/nano-analyzer
一个由 AISLE 开发的、基于 LLM 的最小化零日漏洞扫描器。
 shinthink/blitzstrike
MCP 服务器,封装三层渗透测试方法论:攻击面侦察、源到汇静态分析,以及带升级链的实时发现验证。
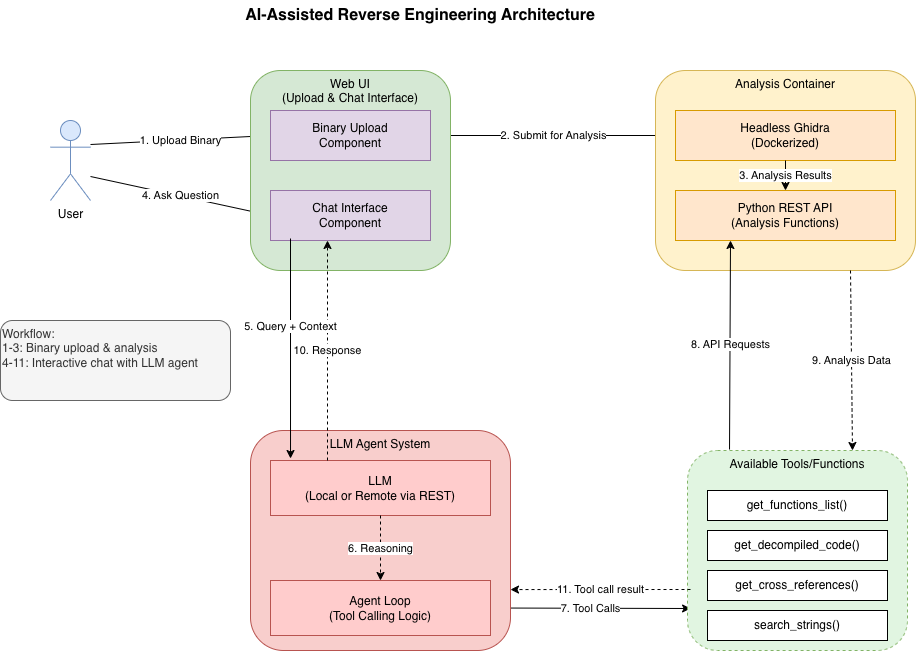 biniamf/ai-reverse-engineering
使用Ghidra进行AI辅助逆向工程
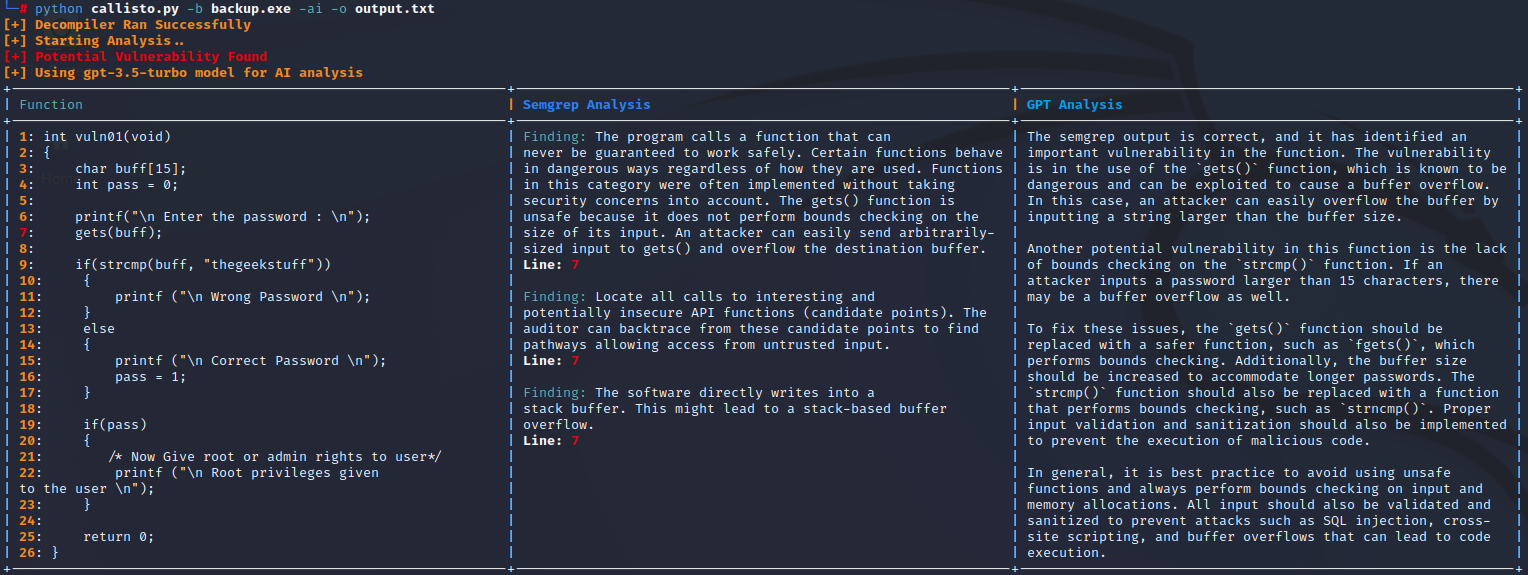 jetp1ane/callisto
自动化二进制漏洞分析工具,通过Ghidra反编译可执行文件,使用Semgrep扫描伪C代码,并利用GPT-3.5-Turbo验证发现以减少误报。
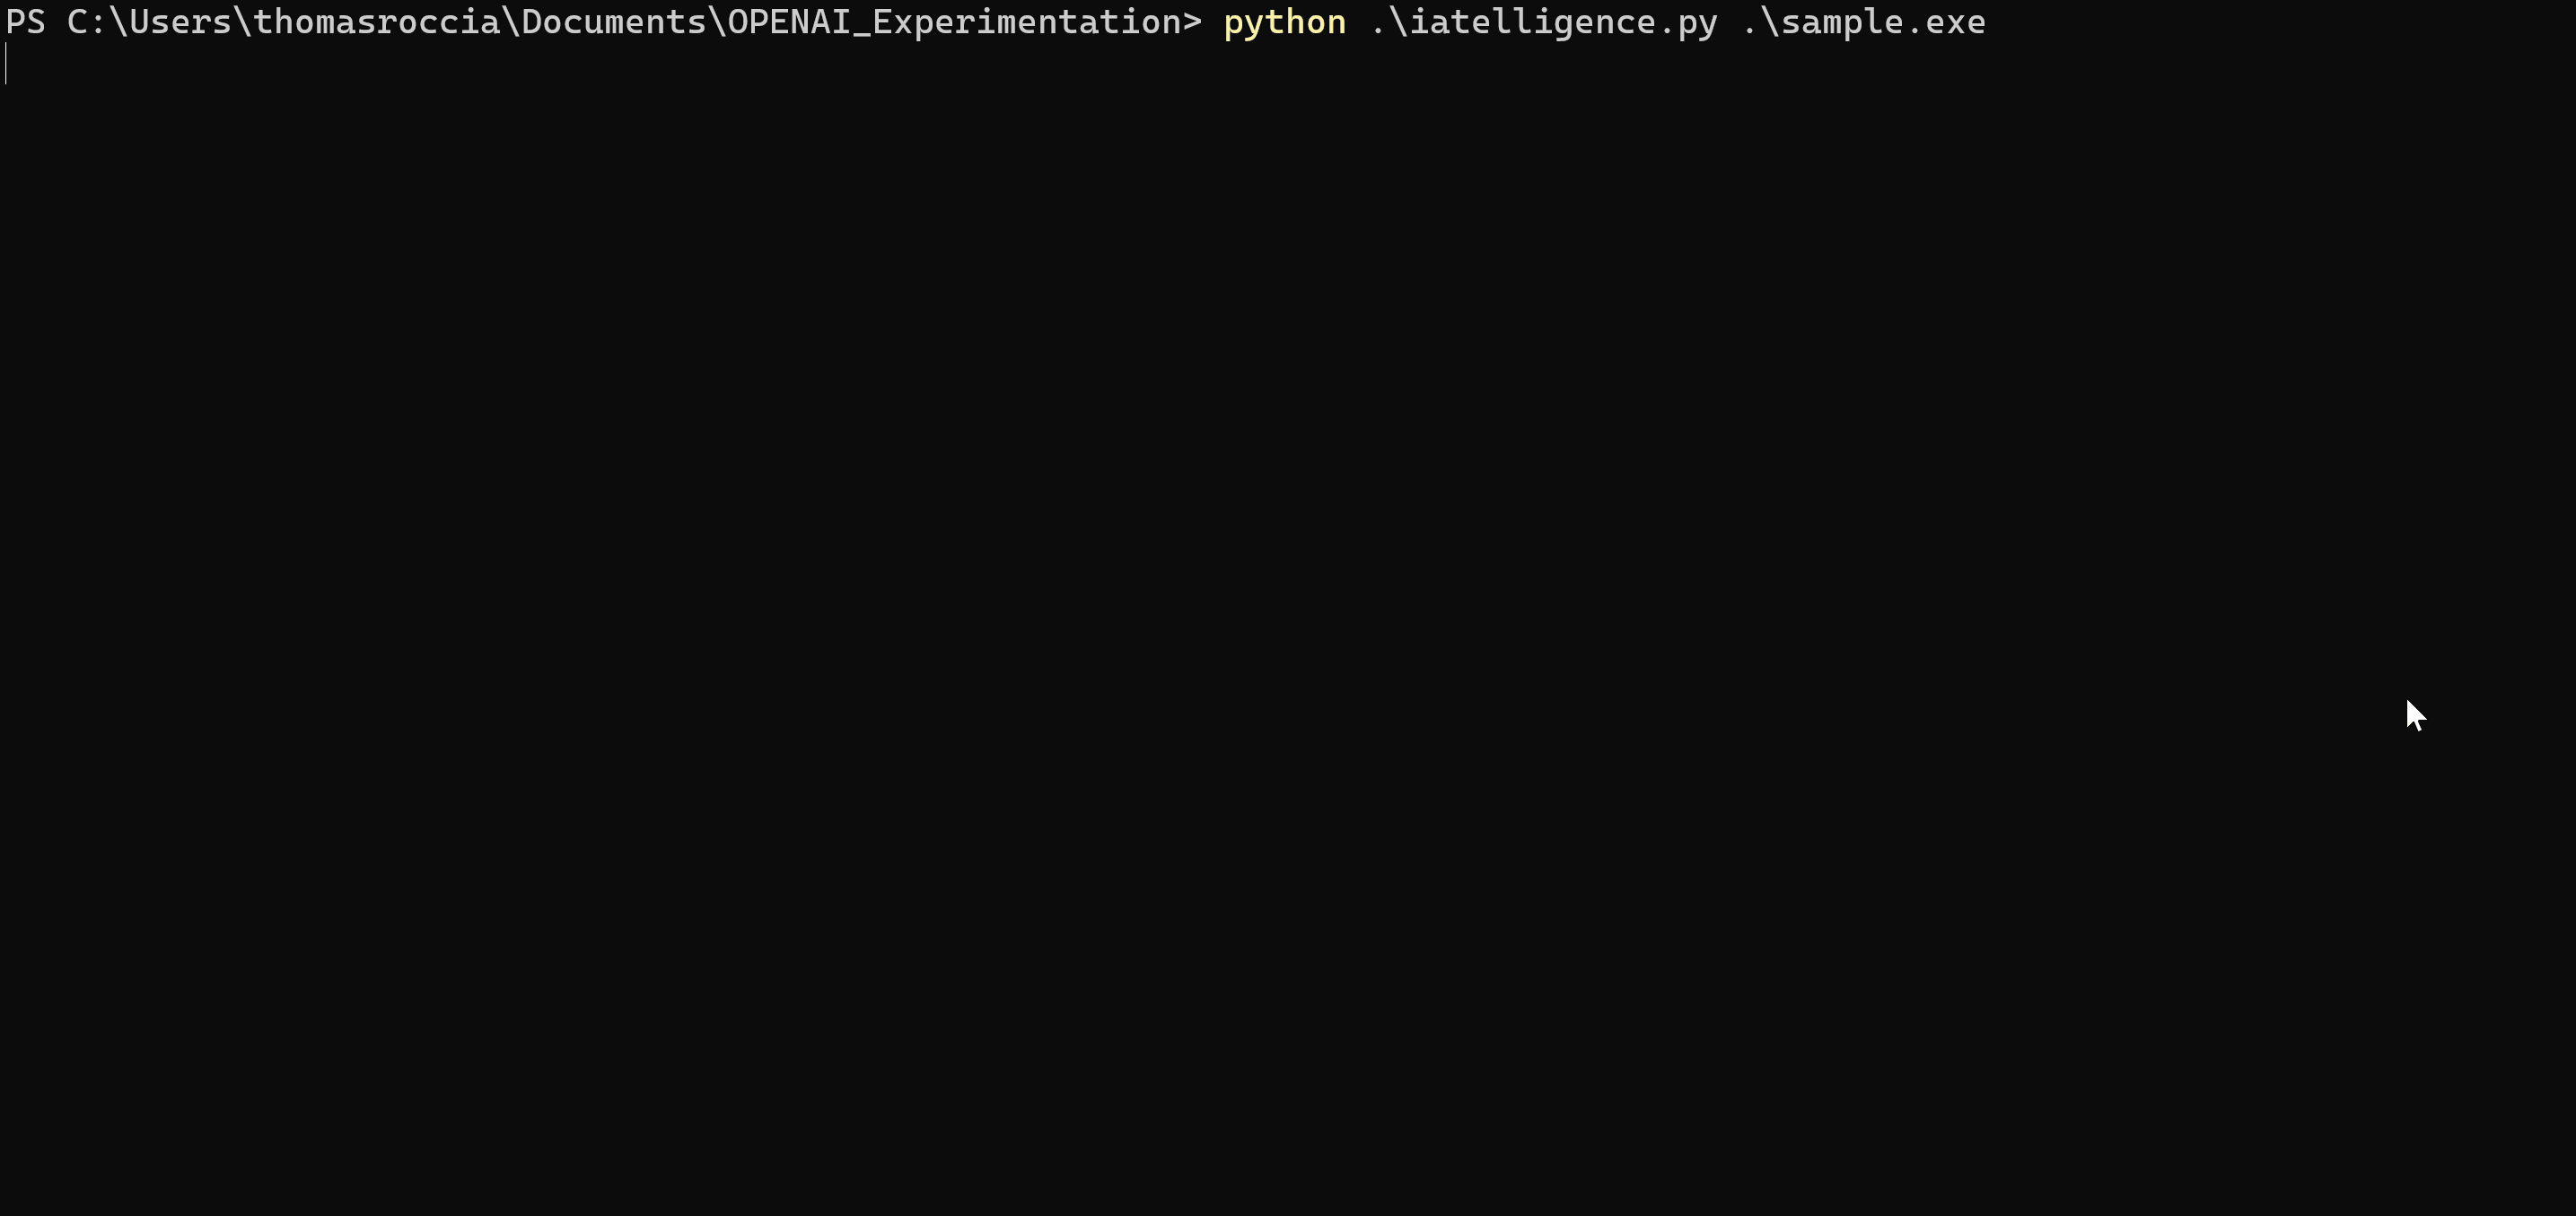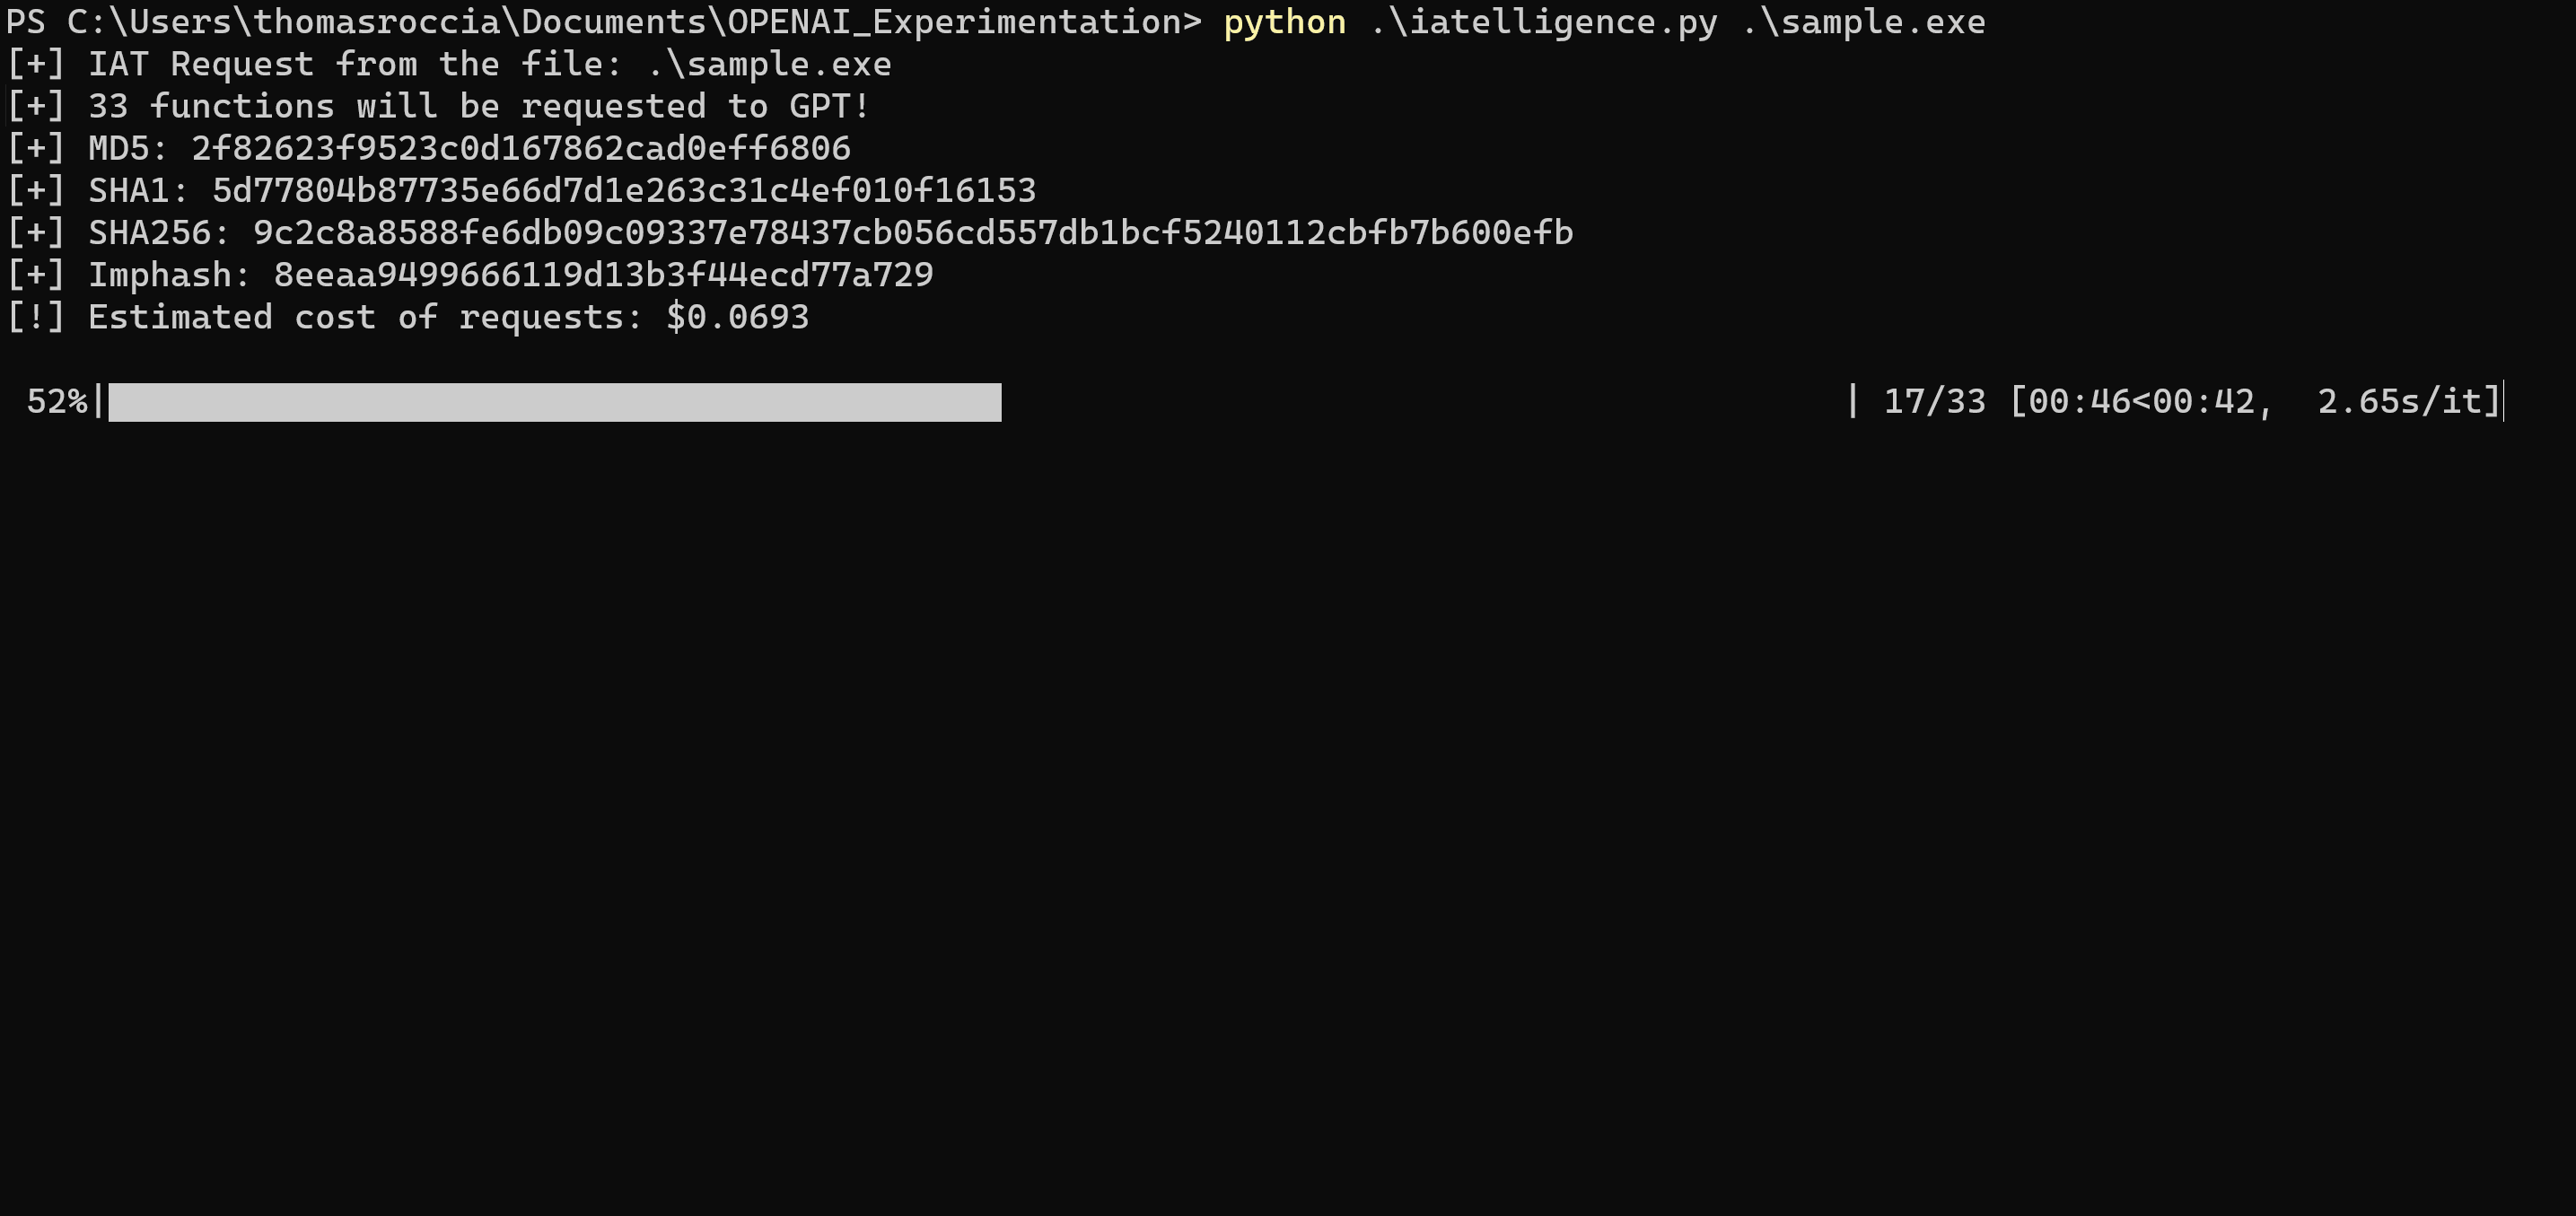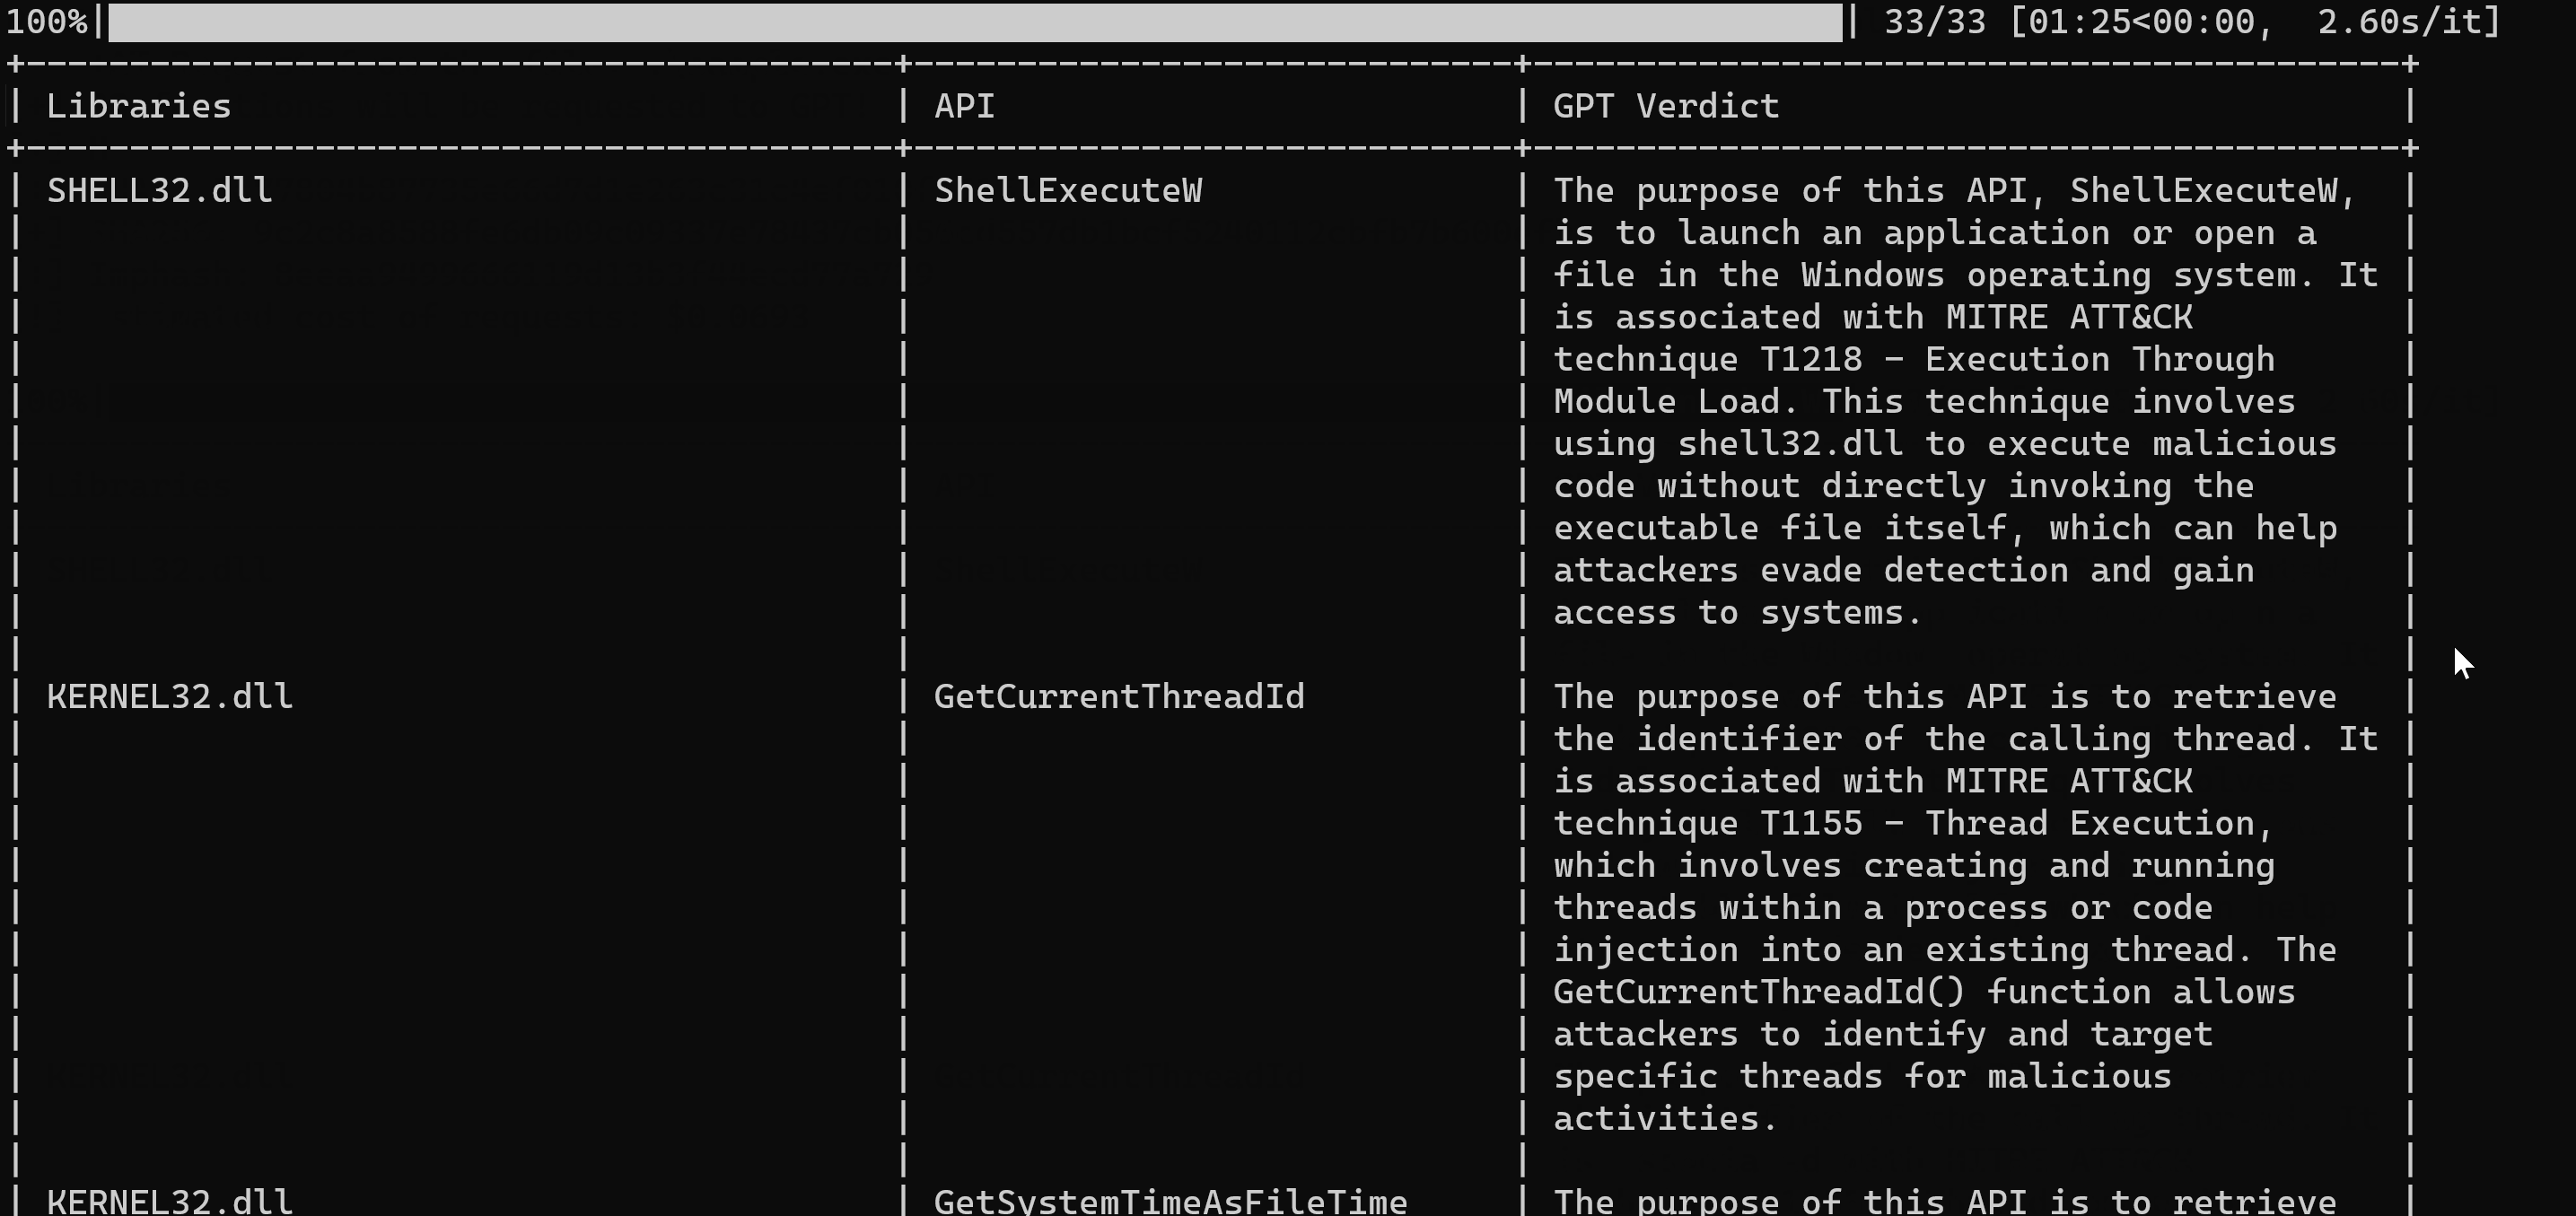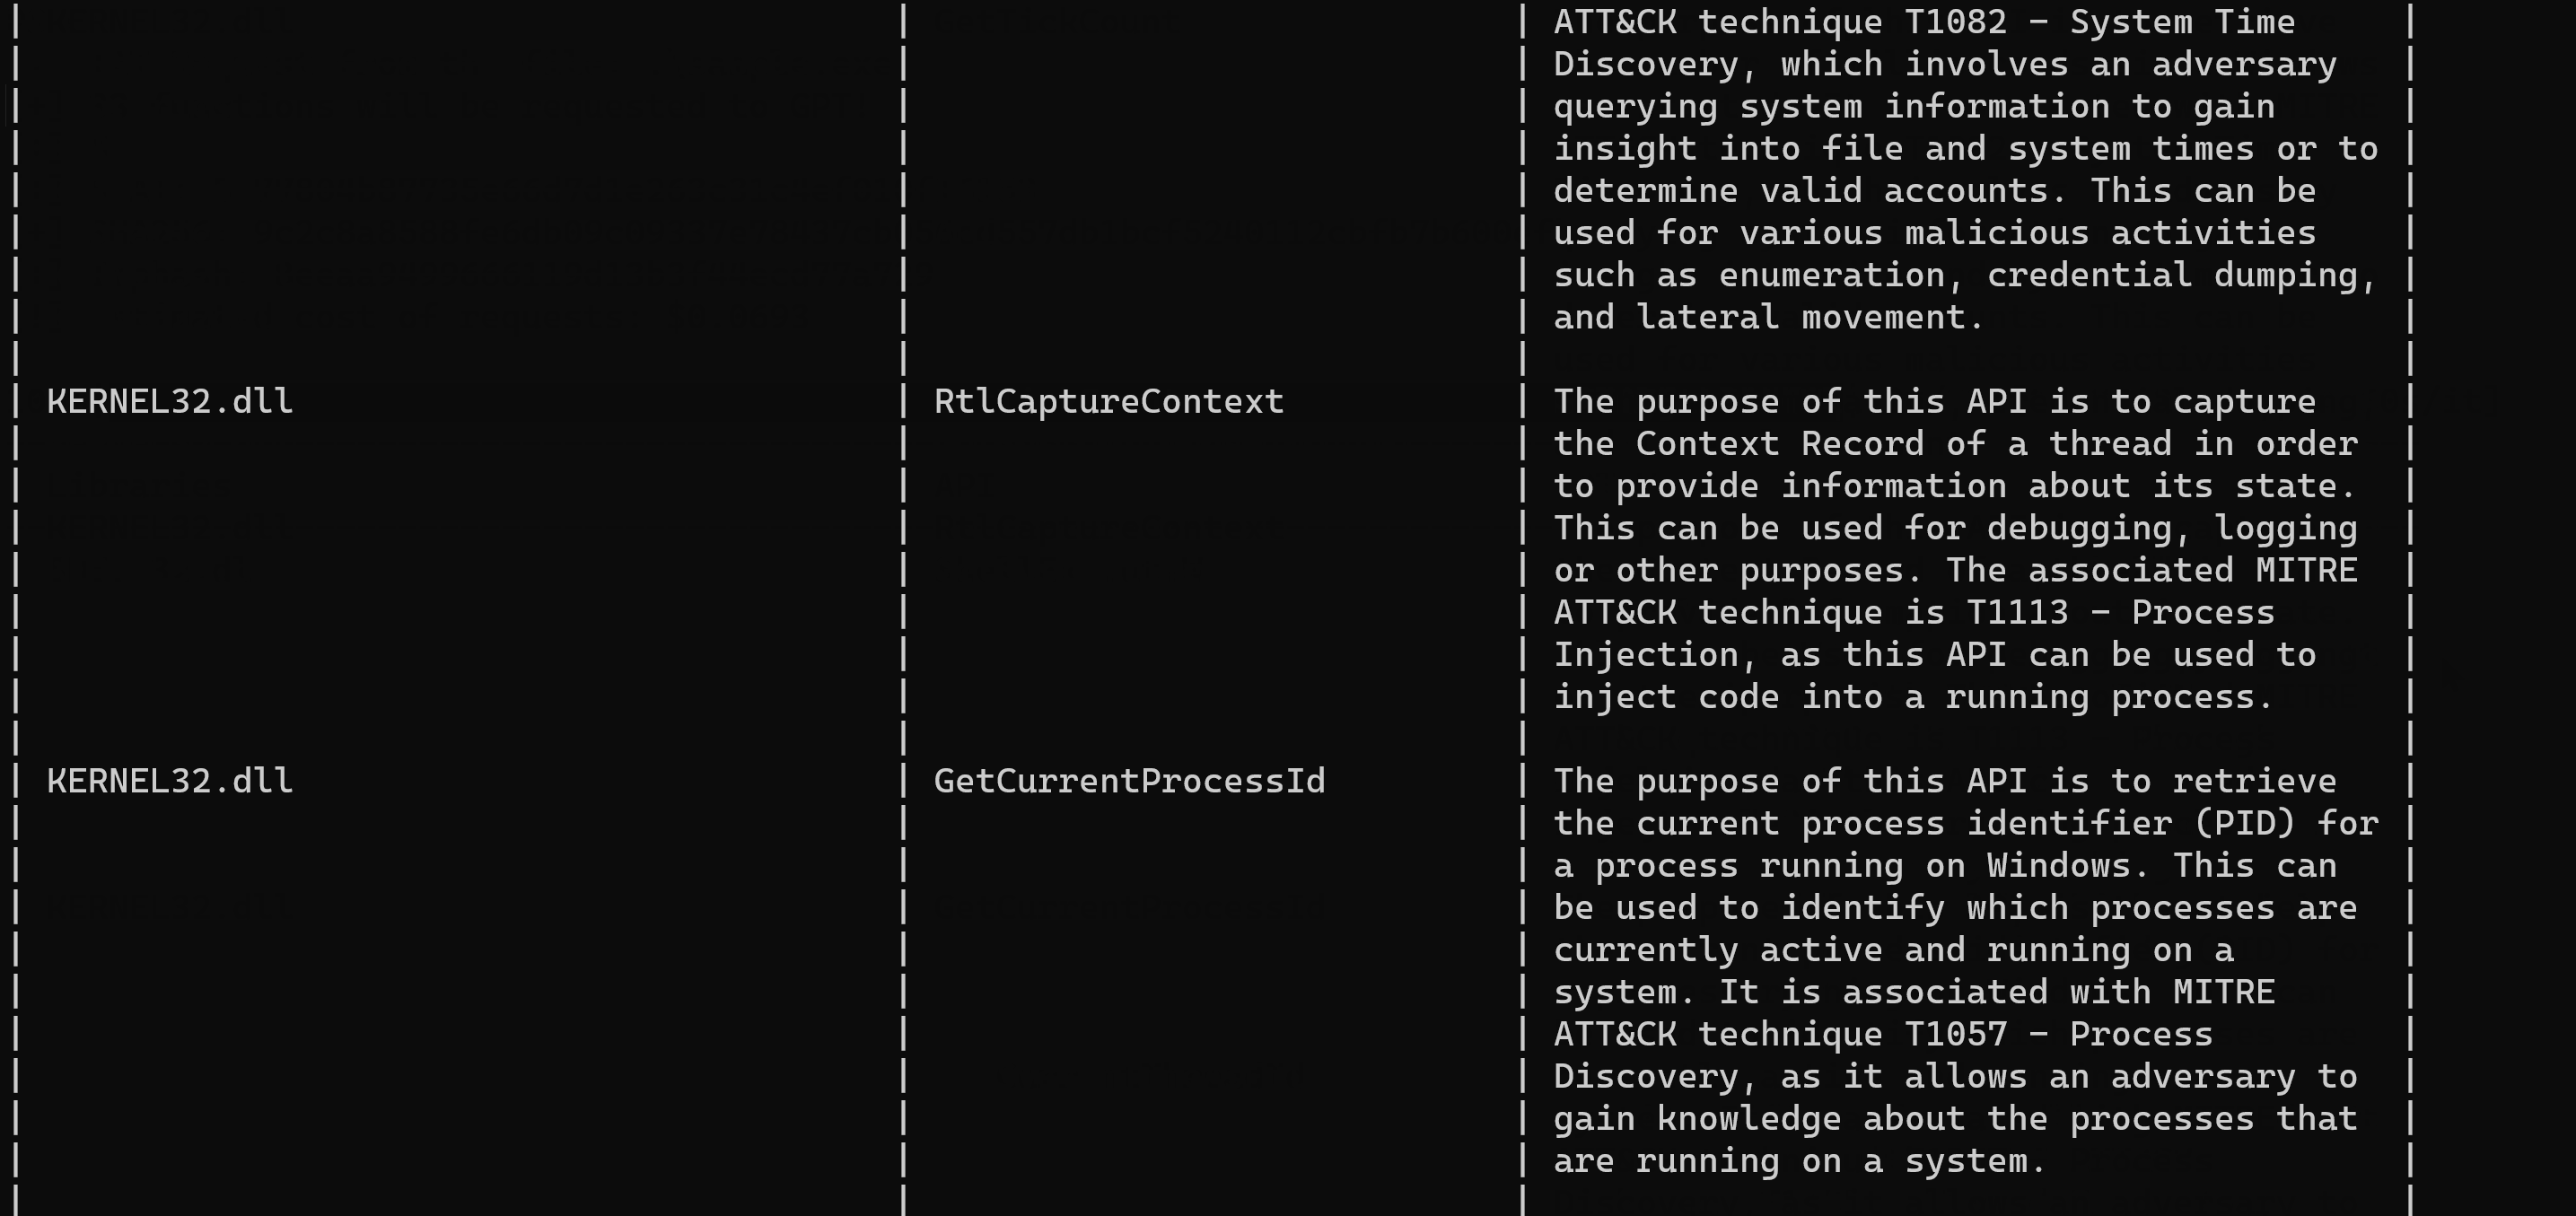 fr0gger/iatelligence
IATelligence 是一个 Python 脚本,用于提取 PE 文件的 IAT,并请求 GPT 获取有关 API 及相关的 ATT&CK 矩阵的更多信息。
 yalcinyolalan/wssat
Web服务安全评估工具
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…