#1
 nodesecure/js-x-ray
JavaScript & Node.js 开源 SAST 扫描器。用于检测最常见恶意模式的静态分析工具 🔬。
 suleram/view8
反编译序列化的 V8 字节码(JSC 文件)为高级可读的类 JavaScript 代码,支持多种 V8 版本、树形输出,以及用于恶意软件分析的确定性函数命名。
 githubsecuritylab/seclab-taskflow-agent
支持MCP的多智能体框架,用于声明式YAML驱动的智能体工作流,结合CodeQL集成,应用于AI辅助代码审计、漏洞分类和安全研究。
 orbitcurve/firmware-reverse-engineering
Agent 技能,用于固件提取、静态分析、Ghidra 逆向工程、仿真和安全报告,已打包供 Claude Code 和 Codex 使用。
 komimoe/arkari
Yet another llvm based obfuscator based on goron.
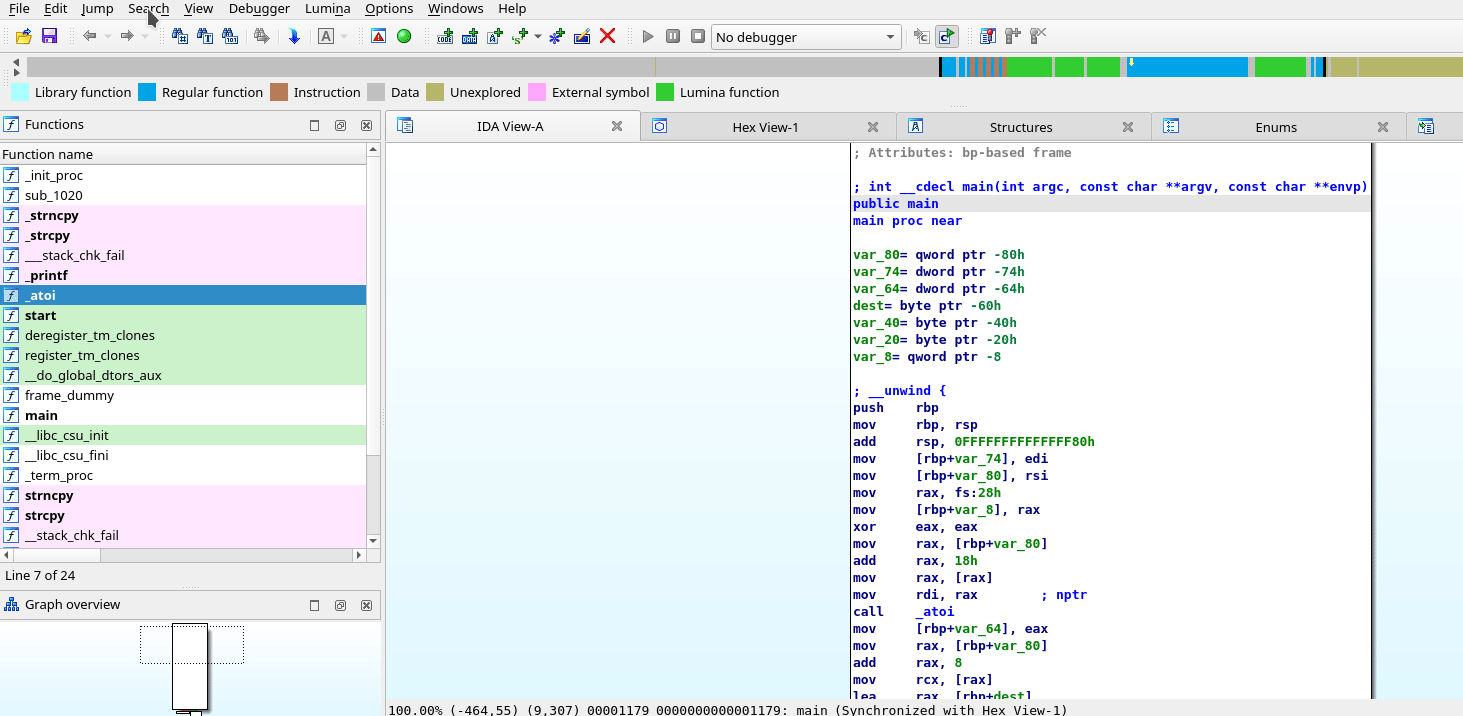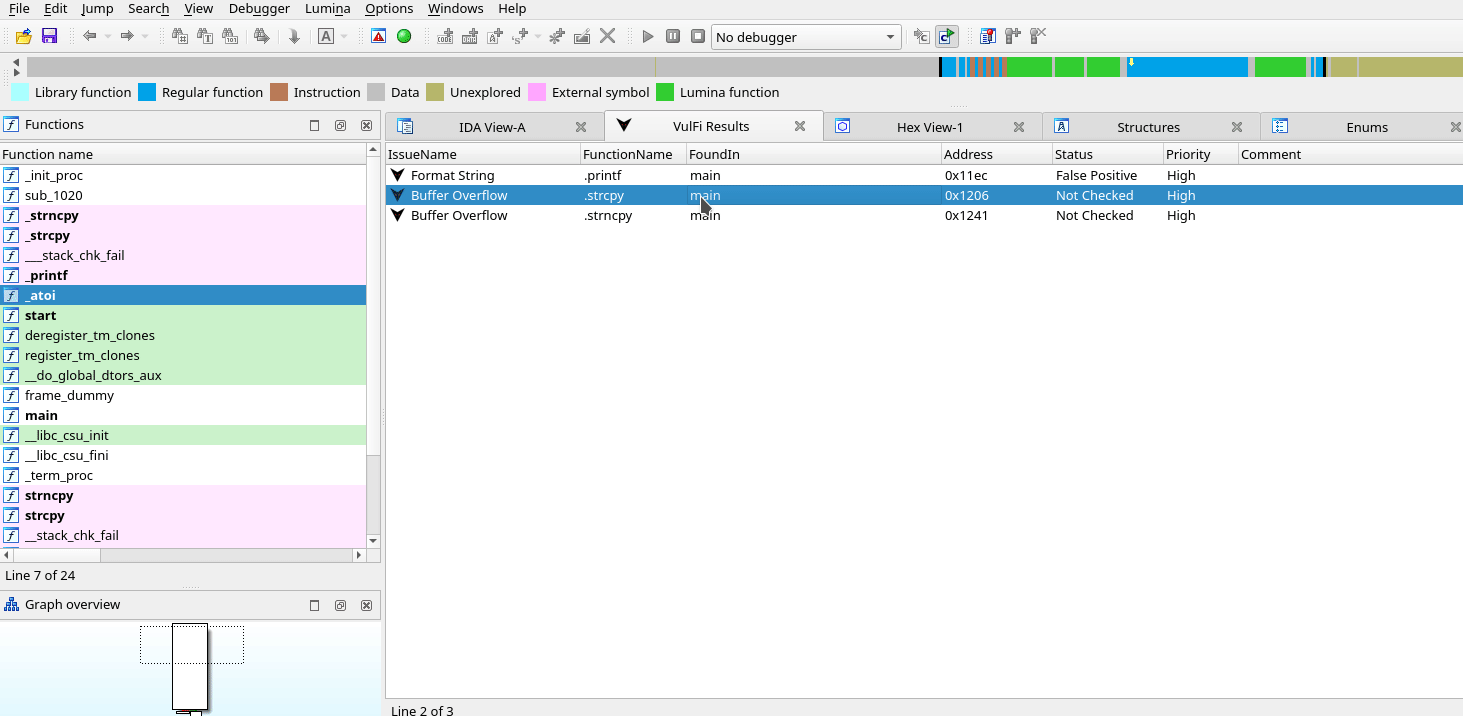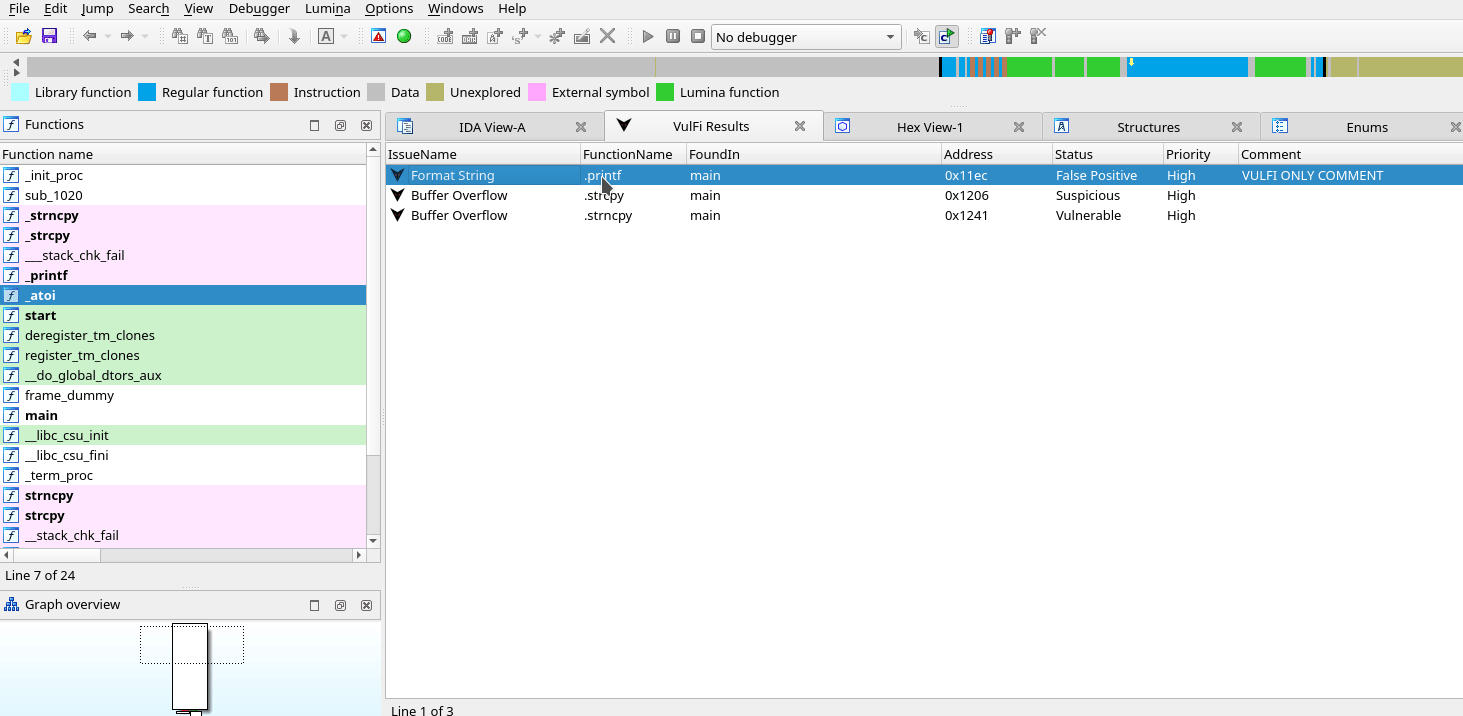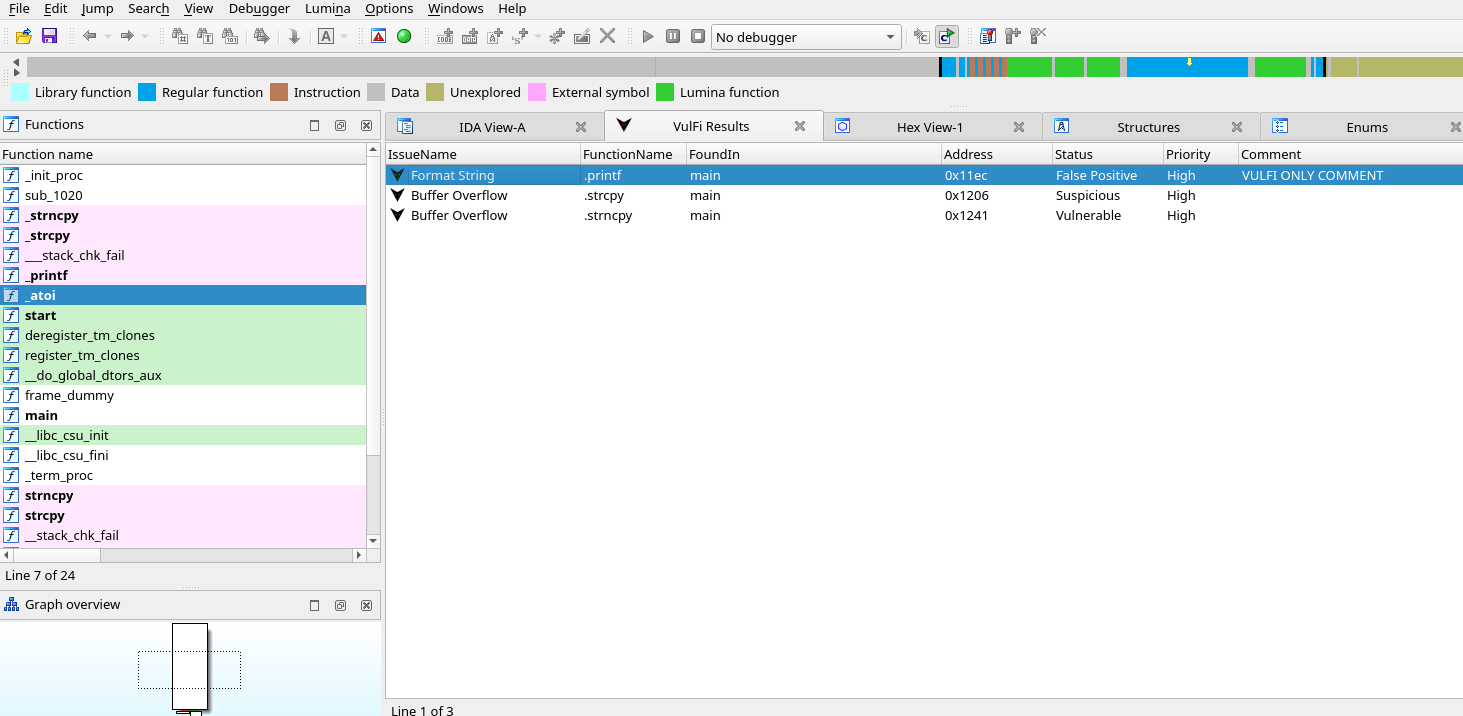 accenture/vulfi
一个用于在二进制文件中基于查询进行搜索的IDA Pro插件,主要用于漏洞研究。
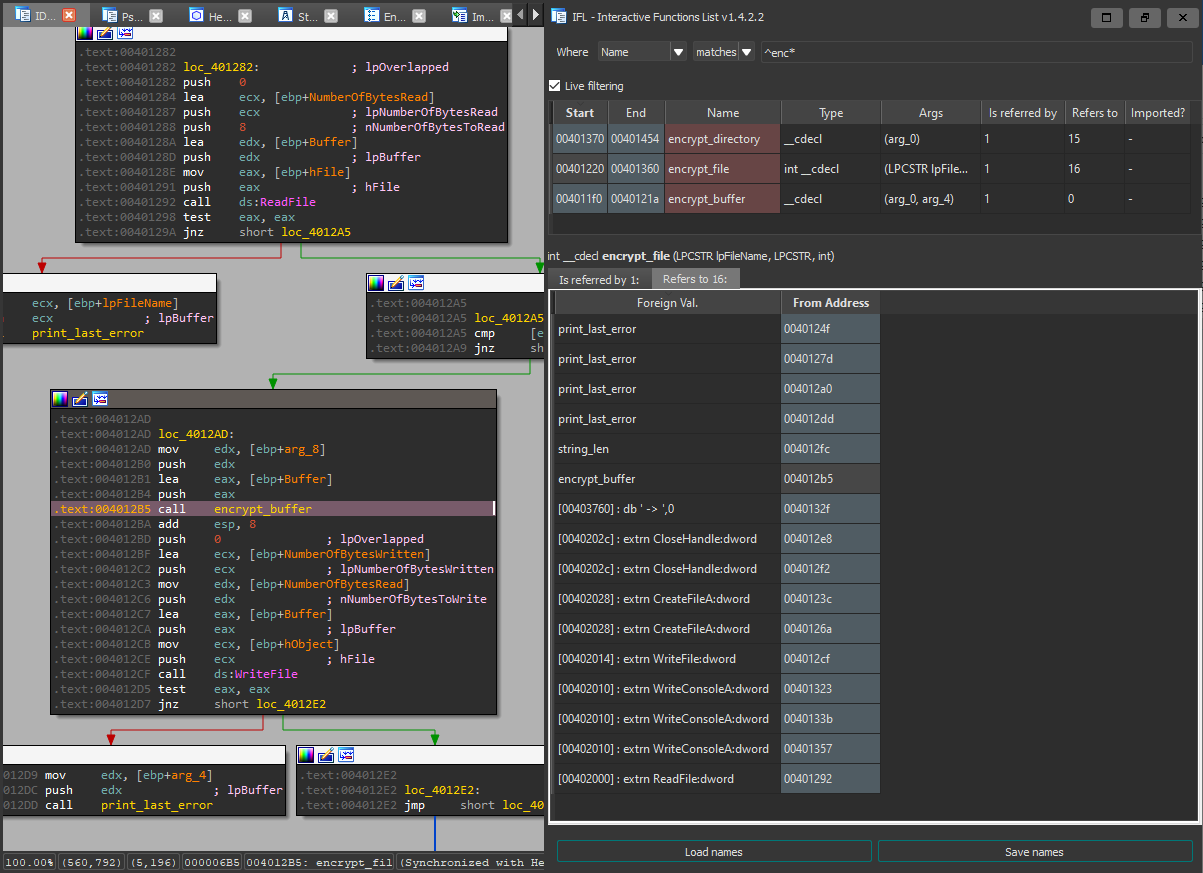 hasherezade/ida_ifl
IFL - 交互式函数列表(IDA Pro 插件)
 dinosn/fastjson-jsontype-rce-lab
Docker 实验环境 + 针对 fastjson 远程类加载 RCE 的防御性扫描器。fastjson 1.2.66-1.2.83:@JSONType 资源探测(CVE-2026-16723)。fastjson2 2.0.57:攻击者的 @type…
 droidefense/engine
Droidefense: 高级Android恶意软件分析框架
 bazad/ida_kernelcache
一个用于分析 iOS kernelcaches 的 IDA 工具包。
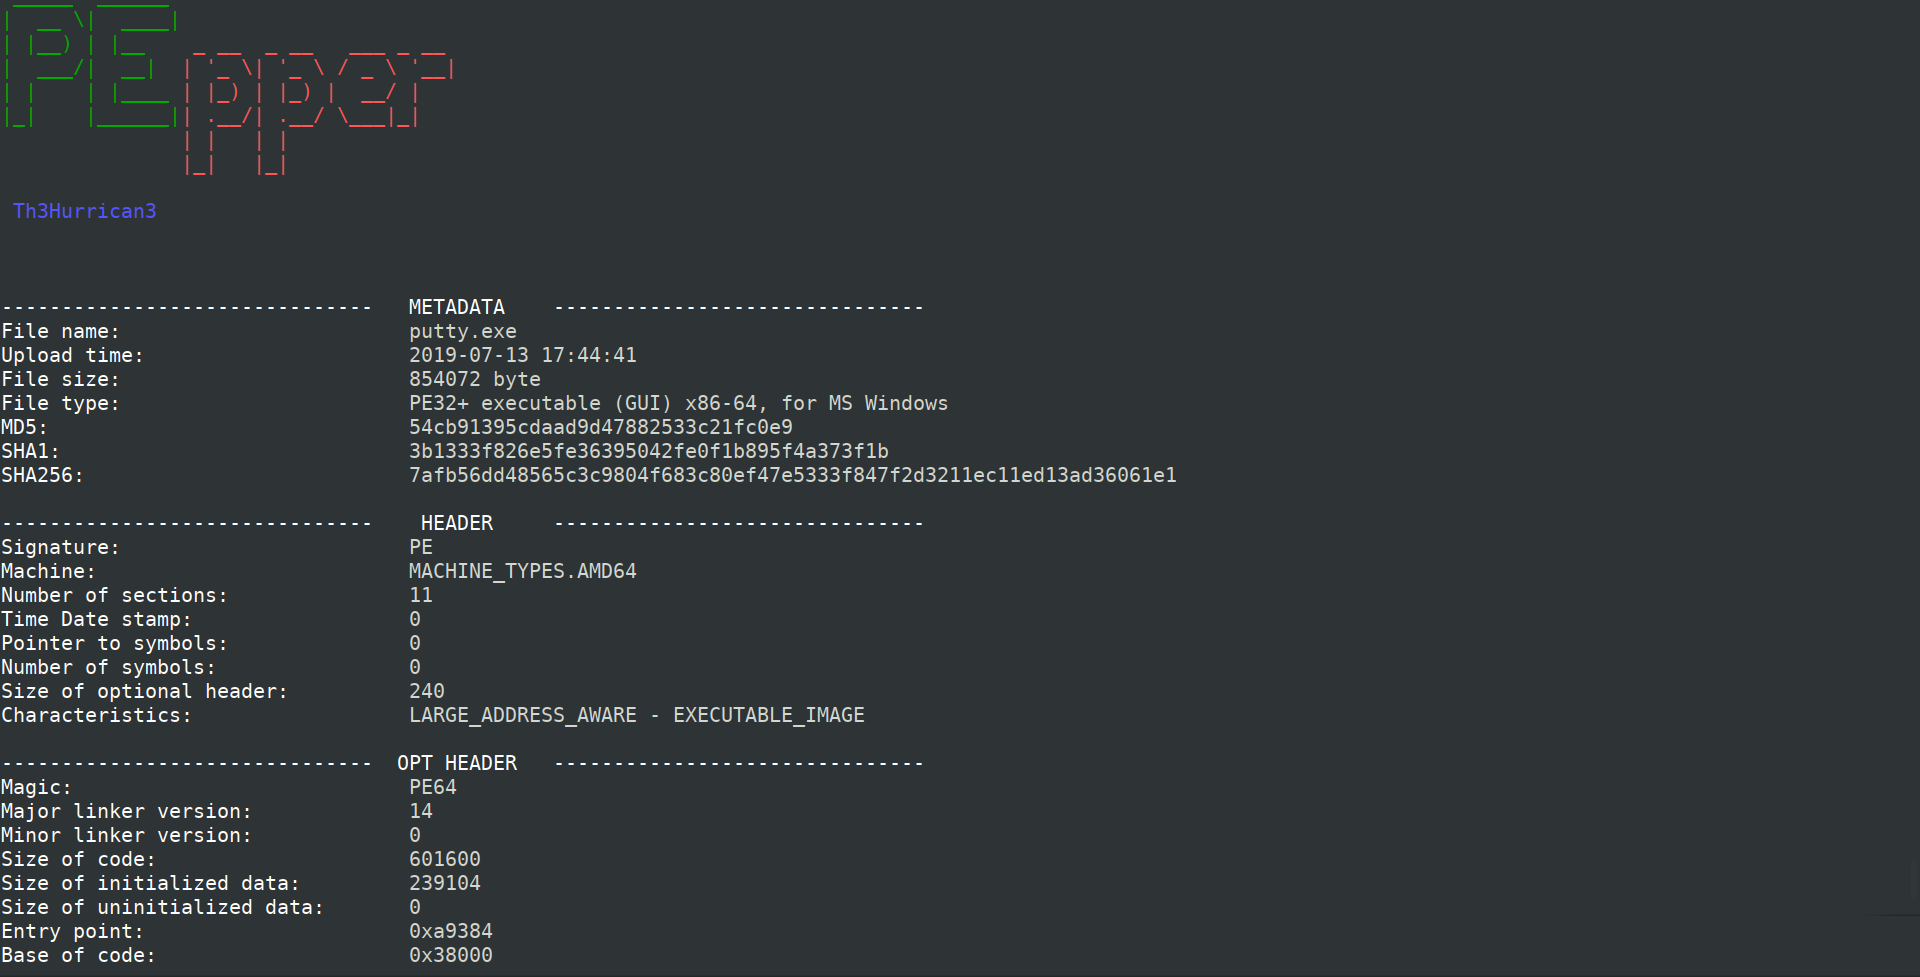
 qeeqbox/analyzer
分析、提取并可视化文件及内存转储(Windows、Linux、Android、iPhone、Blackberry、macOS 二进制文件、电子邮件等)中的特征、痕迹和入侵指标。
 mpast/mobileaudit
Django 应用程序,用于对 Android APK 执行 SAST 和恶意软件分析。
 nbs-system/php-malware-finder
基于YARA的扫描器,通过语义模式匹配而非文件哈希来检测混淆的PHP恶意软件和webshell,配备白名单系统和多线程爬取功能。
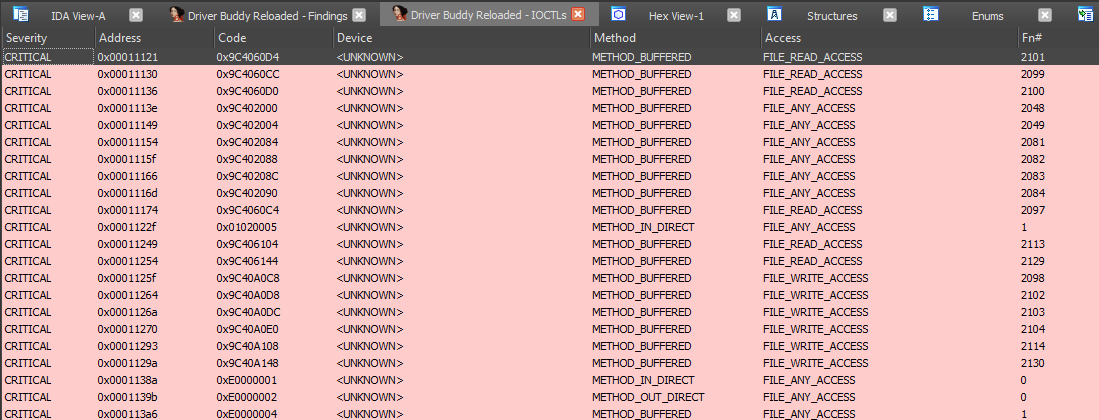 voidsec/driverbuddyreloaded
Driver Buddy Reloaded 是一个 IDA Pro Python 插件,可帮助自动化一些繁琐的 Windows 内核驱动程序逆向工程任务。